
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
jit — Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다. | Kitploit
도구/GitHubGitHub/jitpass/jit
Authentication & AuthorizationEncryption/Decryption ToolsConfiguration AuditingDevSecOpsSecret DetectionSupply Chain Security
GitHubjitpass/jit

jit

Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다.

저장소 보기
16144715일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
웹사이트

The JitPass mark: a green dot inside a soft ring

JitPass

Mac에 API 키와 토큰이 평문으로 저장되어 있습니다.
JitPass로 보호하세요.

Latest release macOS 14+ on Apple Silicon Signed and notarized by Apple License: PolyForm Perimeter 1.0.0, source-available

Mac용 다운로드 · brew install jitpass/tap/jitpass · 문서 · jitpass.com

개인 및 사내 사용 무료 · 소스 공개 · 계정 불필요 · 텔레메트리 없음 · Mac을 벗어나는 데이터 없음 · Secure Enclave 지원 · 모든 변경 사항 되돌리기 가능

The JitPass Setup scan: 23 secrets in plain text, found in ~/.aws/credentials, a project .env, ~/.npmrc and ~/.zshrc, with masked values and a Protect 18 Secrets button. Beside it, the Touch ID dialog: JitPass is trying to let aws use your aws credential, via claude.
당신의 Mac에는 몇 개나 있을까요? 스캔은 읽기만 하며, 당신이 허락하기 전까지 아무것도 변경하지 않습니다.

시작하기   문제점 · 세 단계 · 설치 · 메뉴 막대
보호   탐지 결과와 미끼 · 도구는 계속 작동합니다 · 무엇이든 되돌리기
승인   두 번의 Touch ID 순간 · 권한 부여 · 감사 로그
AI 에이전트   AI 에이전트를 위해 설계됨 · AI 작업 · 권한 부여인가 AI 작업인가?
더 보기   비교 · 작동 방식 · 하지 않는 것 · 문서

당신의 비밀은 평문 파일에 있습니다. 실행하는 모든 것이 읽을 수 있습니다.

.env의 API 키, ~/.aws/credentials의 클라우드 자격 증명, .npmrc의 토큰, ~/.zshrc의 export, 셸 히스토리, 에이전트가 읽는 MCP 설정. 유출되기 위해 해킹당할 필요가 없습니다. 침해된 npm 패키지, 트로이 목마가 심긴 IDE 확장 프로그램, 프롬프트 인젝션된 에이전트는 당신의 권한으로 실행되므로 그냥 파일을 열면 됩니다.

JitPass는 각 비밀을 Touch ID로 열리는 로컬 볼트로 옮기고, 평문이 있던 자리에 미끼를 남깁니다.

A terminal. cat .env prints STRIPE_API_KEY=jit-hidden-STRIPE_API_KEY and DATABASE_URL=jit-hidden-DATABASE_URL. Then jit scan --deep reports 18 secrets in the vault, 2 files jit can still protect, and copies an agent kept.

세 단계, 약 2분

The Findings window: 18 secrets in your vault, 4 still have plaintext copies, 2 files jit can protect, 9 flagged lines in Claude Code's transcripts, each with the one thing to do.

1. 찾기

설정이 Mac을 스캔하며 아무것도 변경하지 않습니다. 100개 이상의 토큰 형식(OpenAI, Anthropic, AWS, GitHub, Stripe 등)과 개인 키, 데이터베이스 URL을 인식합니다.
Setup, done: 78% protected, 18 of 23 secrets in the vault, with options to save a recovery file, open at login, and get notified of decoy reads.

2. 보호

클릭 한 번으로 각 비밀을 볼트로 옮기고 그 자리에 미끼를 남깁니다. 모든 파일은 먼저 백업되며, 도구는 계속 작동합니다.
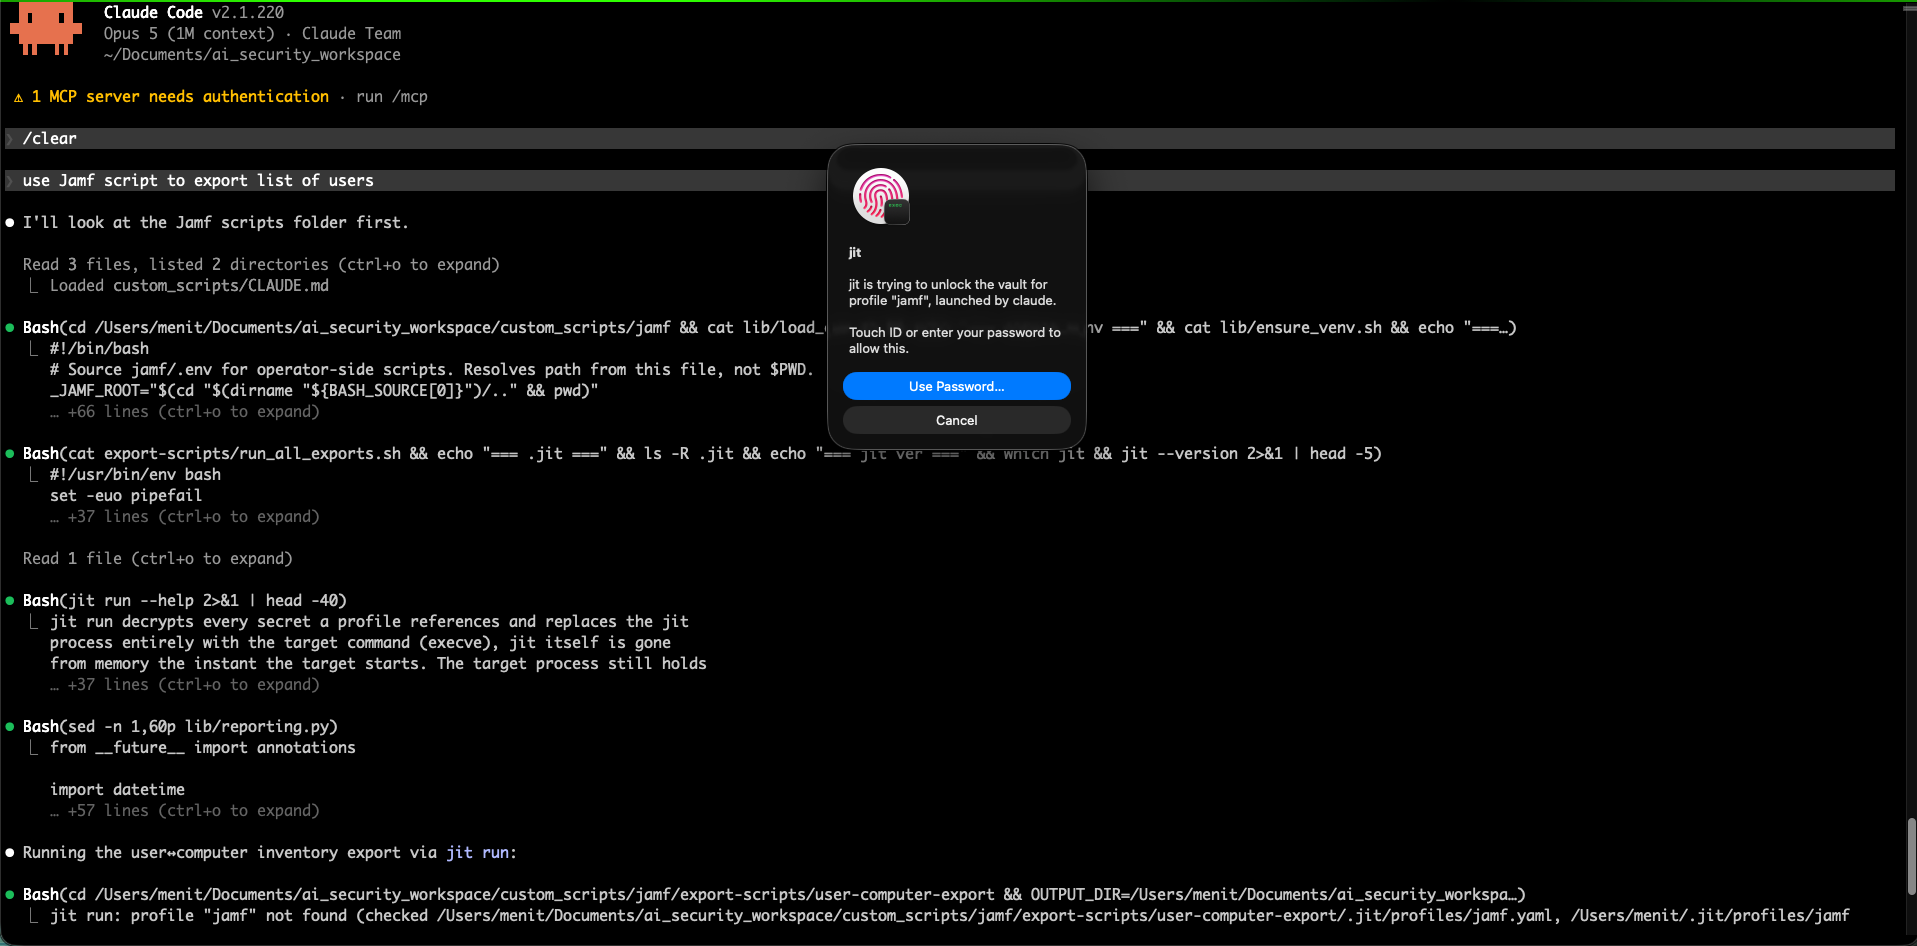
The macOS Touch ID dialog: JitPass is trying to let aws use your aws credential, via claude. Use Password or Cancel.

3. 승인

프로그램이 실제 키에 접근하려 하면, JitPass가 Touch ID 대화상자에 그 프로그램의 이름과 이를 실행한 대상을 표시합니다. 터치하여 허용하거나 취소하세요.

터미널이 필요 없습니다. JitPass를 열면 설정이 1단계와 2단계를 안내합니다.

터미널이 더 편하신가요? 동일한 세 단계를 명령어로
jit scan                 # read-only: every exposed secret, file and line
jit migrate --dry-run    # preview the whole fix plan
jit migrate              # apply it: shows the plan, asks [y/N], one Touch ID
jit audit                # afterwards: every request, and what you answered

jit scan을 경로 없이 실행하면 홈 폴더를 훑습니다. 더 빠르게 하려면 경로를 지정하세요(jit scan ~/.aws). 앱이 하는 모든 일은 이 명령들 중 하나입니다.

Mac용 다운로드 · brew install jitpass/tap/jitpass
무료 · 계정 불필요 · 모든 변경은 되돌릴 수 있습니다

무엇을 얻을 수 있나요

도구 다운로드