

ntlmscout
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
reconnaissancenetwork-mappingpassword-attacks+8
56
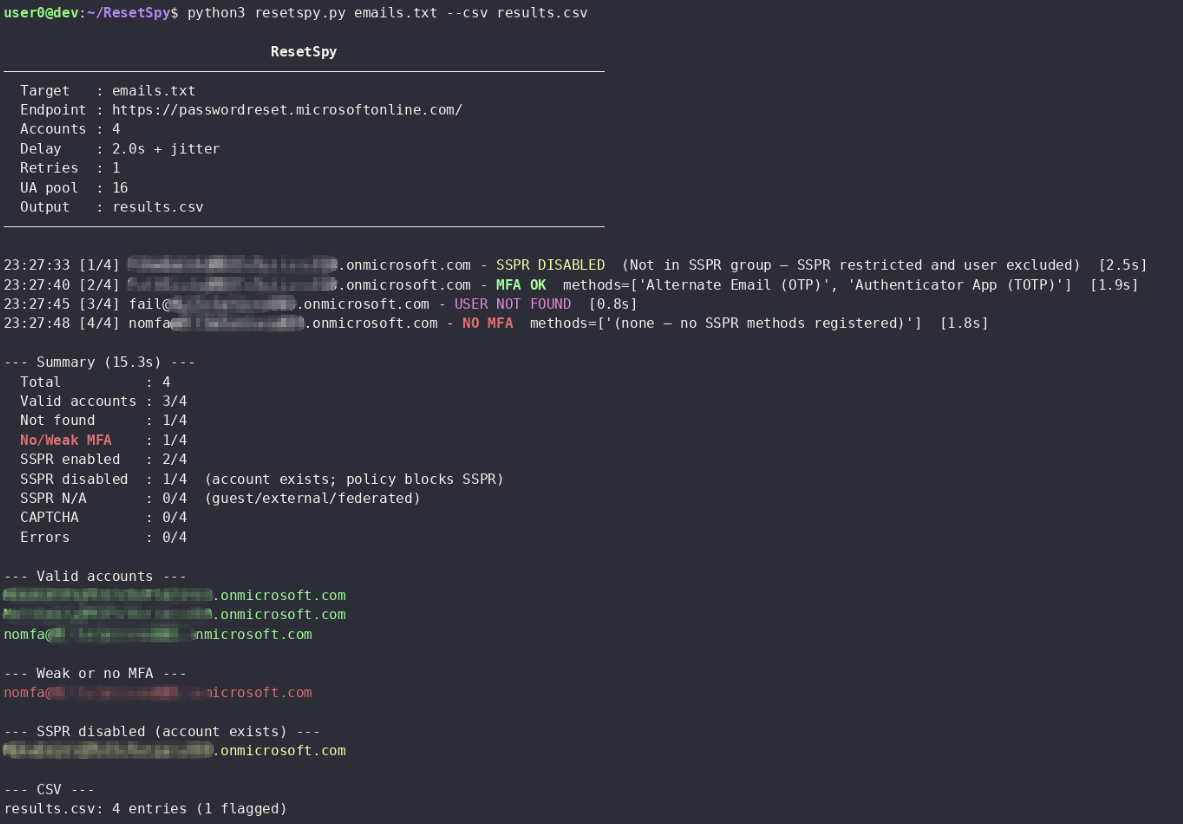 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 dirkjanm/askwam
Web Account Manager(WAM)에 Entra ID 토큰을 요청합니다
 talha1112/fyp
데스크톱 기반 보안 팀용 취약점 평가 도구 — 웹 앱 및 네트워크를 스캔하고, CVE를 탐지하며, 익스플로잇을 매핑하고, 위험도를 자동 평가하며, 상세 보고서를 생성합니다. Electron, React, Node.js 및 Python으로 구축되었습니다.
 icemoonhsv/tats
OAuth 2.0, OIDC 및 Microsoft Entra ID 토큰을 Burp, mitmproxy 또는 Chrome DevTools 캡처에서 분석하고 추적합니다. 대화형 대시보드를 통해 토큰 수명 주기를 시각화하고, 위험한 범위를 탐지하며, 재생을 위해 토큰을…
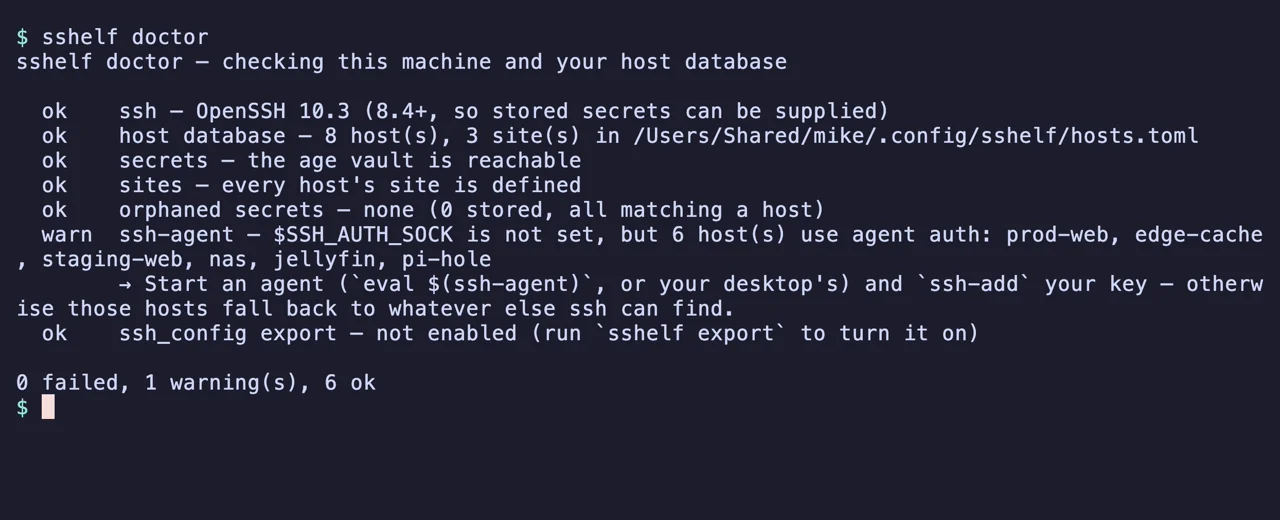 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
이 셰프 쿡북은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 지원합니다.
 dev-sec/puppet-os-hardening
이 puppet 모듈은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 제공합니다.
 gmh5225/csrfbrute
CSRF 로그인 무차별 대입 공격 도구로, 레드팀 작전을 위해 설계되었으며 동적 CSRF 토큰 갱신, 멀티스레드 동시성 및 세션 복구 기능을 갖추고 있어 높은 동시성 작업과 지능형 재시도 메커니즘을 지원합니다.
 dev-sec/chef-ssh-hardening
This chef cookbook은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 dev-sec/puppet-ssh-hardening
이 puppet 모듈은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 makarov05bm/wsgoat
취약한 애플리케이션으로, WebSocket을 해킹하는 방법을 가르쳐 줍니다.
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 폐기: 탐지, 수정 및 지침 (CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)와 Strimzi를 사용한 Keycloak OAuth2 인증 - CVE-2025-27817 URL 허용 목록 제한 우회
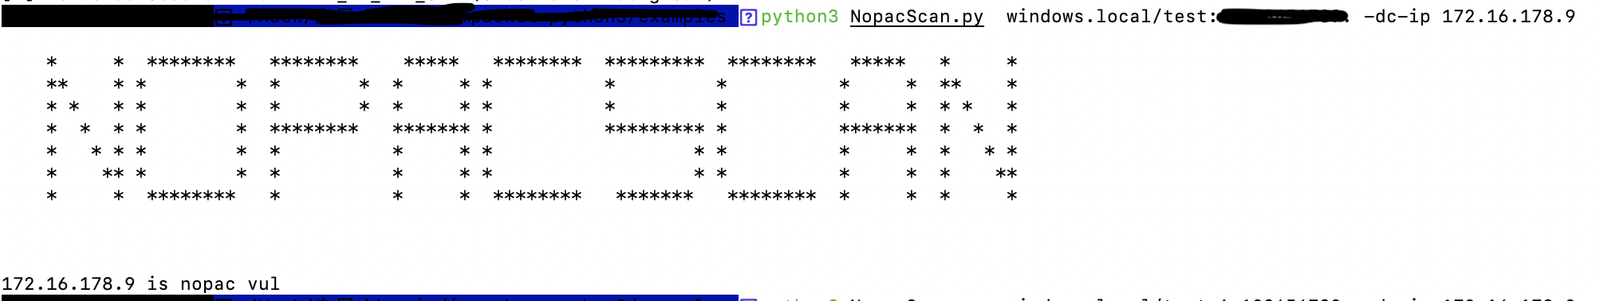 knightswd/nopacscan
Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.
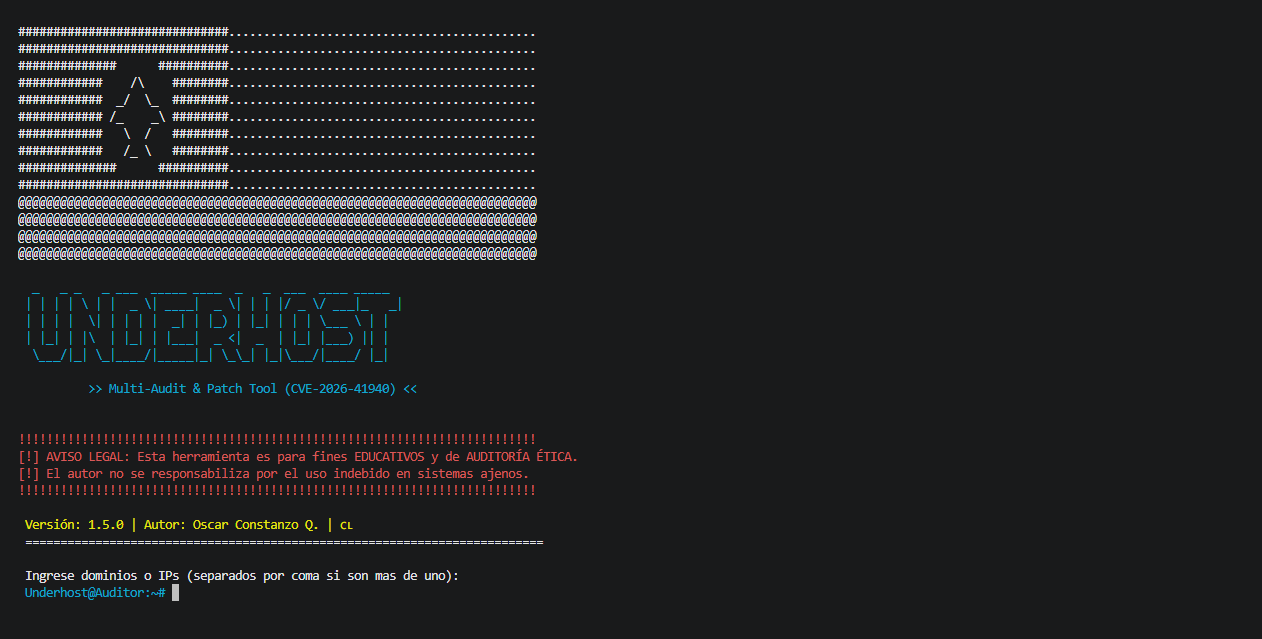 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 취약점을 위한 감사 및 사고 대응 도구
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database