
 max-rh/sshelf
SSH 호스트를 위한 빠른 터미널 UI: 두 번의 키 입력으로 퍼지 검색 및 연결, 듀얼 패널 SFTP 파일 전송, 백그라운드 포트 포워딩을 지원합니다. 자체 호스트 데이터베이스를 유지하며 ssh 명령을 생성합니다 — ~/.ssh/config는 절대 수정하지 않습니다.

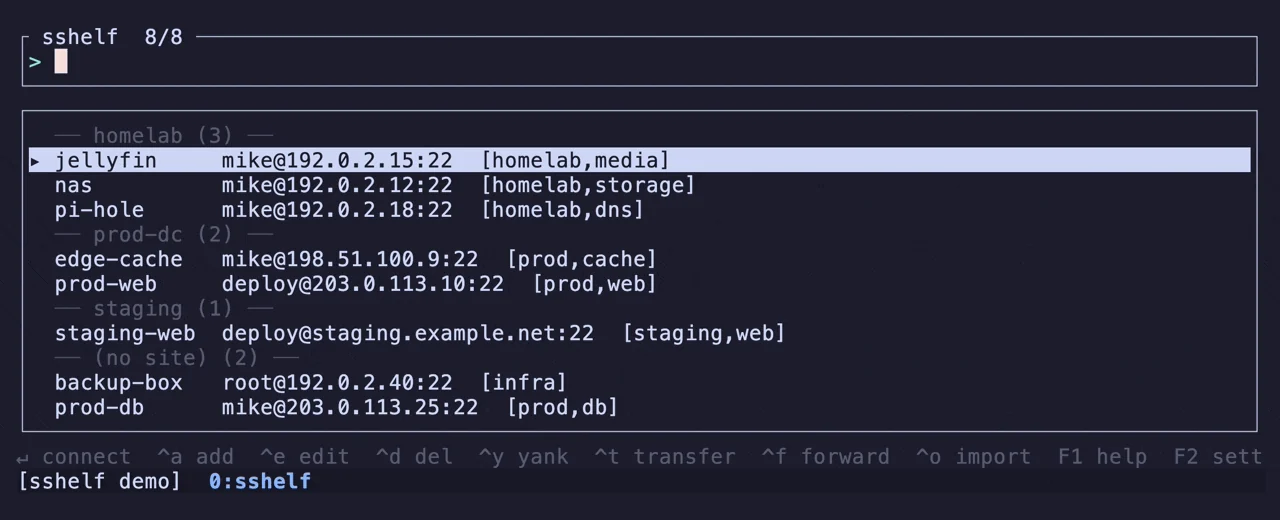
SSH 호스트를 퍼지 검색하고 두 번의 키 입력으로 연결하세요.
sshelf는 자체 호스트 목록을 유지하고, ssh 명령을 대신 구성한 뒤, 나머지는 신경 쓰지 않습니다.
터미널을 실제 OpenSSH에 넘기며 ~/.ssh/config는 절대 건드리지 않습니다.



macOS와 Linux, x86_64와 arm64. 미리 빌드된 패키지는 Rust 툴체인이 필요하지 않습니다. 런타임에 sshelf는 **OpenSSH 8.4+**를 요구하며, 비밀번호 자동 공급 기능이 여기서 나옵니다.
Homebrew (macOS 또는 Linux):
brew install max-rh/tap/sshelf
셸 설치 프로그램 (사전 빌드된 바이너리, 사용 중인 플랫폼 자동 선택):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: 최신 릴리스에서 .deb를 받은 다음
sudo apt install ./sshelf_*_amd64.deb(또는 *_arm64.deb)를 실행하세요.
Fedora / RHEL / Rocky / openSUSE: 최신 릴리스에서 .rpm(정적 빌드로, 모든 RPM
배포판에서 작동)을 받은 다음
sudo dnf install ./sshelf-*.x86_64.rpm(또는 .aarch64.rpm)을 실행하세요.
Gentoo: 커뮤니티에서 관리하는 오버레이입니다(비공식, @masterwolf-git 덕분입니다).
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf를 실행하세요.
Cargo (crates.io에서; Rust 1.88+ 필요):
cargo install sshelf.
셸 탭 완성은 모든 패키지에 포함되어 있습니다. 설치 후 새 셸을 여세요. Linux에서
시크릿은 순수 Rust Secret Service 백엔드를 사용합니다(libdbus/OpenSSL 빌드 의존성 없음).
전체 세부 사항 및 완성 설정: 설치 가이드.
저는 수십 대의 머신(홈랩, 몇몇 VPS, 배스천 뒤에 있는 몇 대의 박스)을 운영하는데,
ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host를 기억에 의존해 계속 입력하거나
셸 히스토리에서 grep하곤 했습니다. 제가 시도한 모든 SSH 관리자는 ~/.ssh/config를
독점하려 하거나, 계정을 만들고 누군가의 서버를 통해 호스트를 동기화하려 했습니다. 저는
둘 다 원하지 않았습니다. 자체 목록을 유지하고, 명령을 구성하고, 방해하지 않는 런처를
원했습니다. 그리고 키를 쓸 수 없는 몇몇 호스트의 비밀번호를 파일에 절대 저장하지 않으면서
보관할 장소도 원했습니다. 그래서 만들었습니다.
입력하여 필터링합니다. Enter로 연결합니다. 가장 많이 사용하는 호스트는 저절로
맨 위로 올라오며(frecency: 사용 횟수를 최근성으로 감쇠), tag:prod / site:homelab으로
목록을 더 좁힐 수 있습니다. Ctrl-y는 실행하는 대신 구성된 명령을 복사합니다. 셸에서
sshelf prod-web은 이름으로 연결하고 sshelf -는 마지막 호스트에 다시 연결하며, 둘 다
TUI를 열지 않습니다.
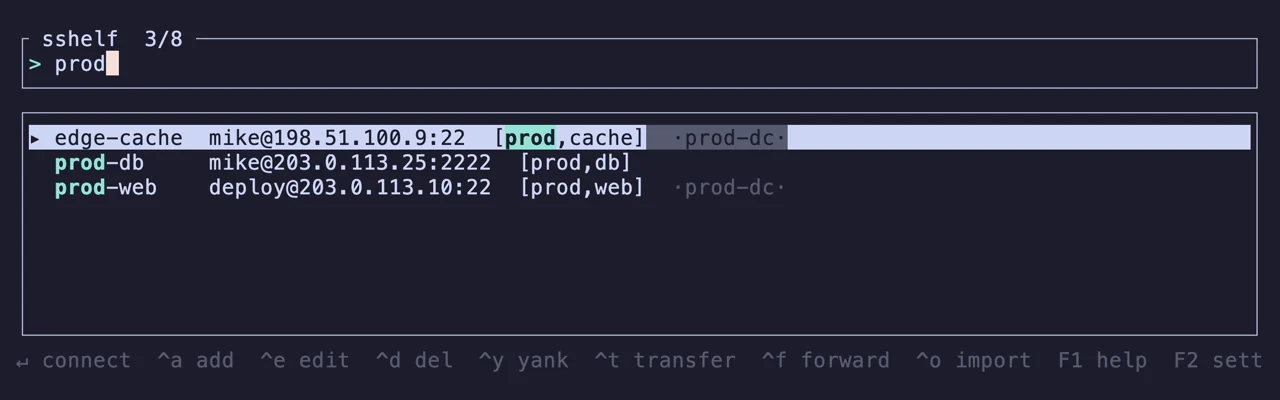
sshelf pick은 Ctrl-r처럼 프롬프트 아래 행에 동일한 목록을 열고, 선택한 이름을 출력하며,
아무것도 연결하지 않습니다. 이후 프롬프트는 원래 있던 곳에 그대로 있습니다. contrib/의
zsh 및 bash 플러그인은 이를 Alt-s에 바인딩합니다. 빈 줄에서는 실행 준비가 된 sshelf web-01을
얻고, 줄 중간에서는 커서 위치에 이름을 얻으며, 표시된 행에서는 루프에 사용할 모든 이름을
얻습니다.
셸 통합.
동일한 로그인 비밀번호를 공유하는 호스트는 하나의 저장된 시크릿을 공유할 수 있습니다. 한 번
이름을 지정하고, 호스트들이 이를 가리키게 하면, 교체는 호스트마다 하나씩이 아니라 단 한 번의
쓰기로 끝납니다. Ctrl-s는 목록에서 호스트를 표시하고 Ctrl-k는 비밀번호를 모든 호스트에
적용하거나 공유 자격 증명에 바인딩합니다. 비밀번호는 여전히 키링이나 볼트에 있으며,
hosts.toml에는 이름만 저장됩니다.
비밀번호, 키 및 2FA.
ssh로 exec()합니다sshelf는 호스트 레코드로부터 argv를 구성하고, 자체 UI를 정리한 다음, OpenSSH로 자신을
대체합니다. 세션과 사용자 사이에는 래퍼가 없습니다. 실제 TTY, 당신의 ssh, 설정 없는
플래그입니다. 세션이 끝나면 메뉴가 아니라 셸로 돌아옵니다. 실행하는 명령은 Ctrl-y가
보여주는 것과 정확히 같습니다.
명령이 구성되는 방식.
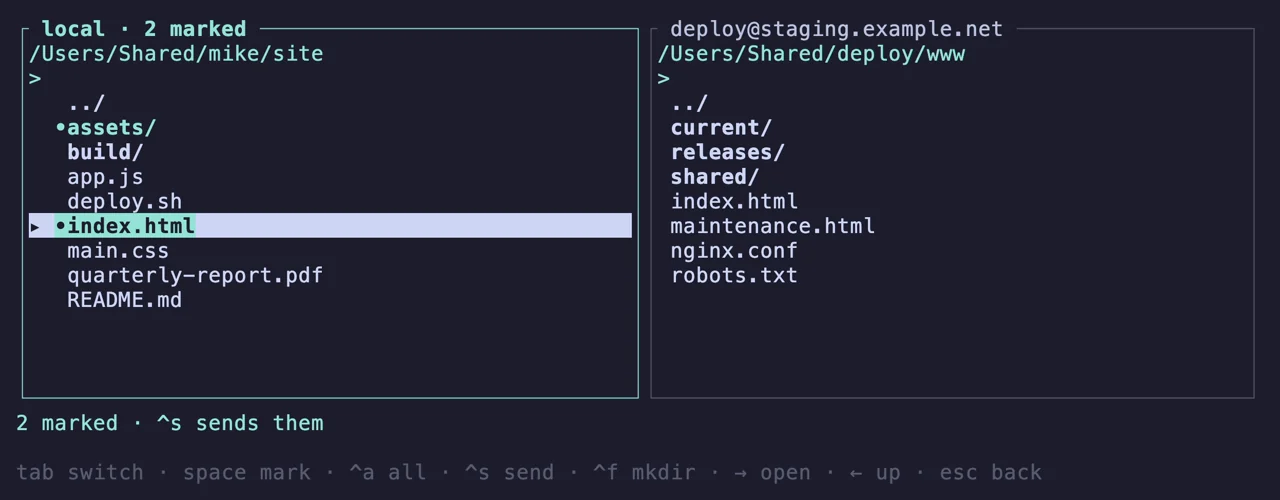
Ctrl-t는 단일 인증 연결을 통해 왼쪽에 로컬 파일을, 오른쪽에 호스트의 파일을 엽니다.
Space는 표시하고, Ctrl-a는 필터가 보여주는 모든 항목을 표시하며, Ctrl-s는 전체 세트를
어느 방향으로든 전송하고, F7은 디렉터리를 만듭니다. 대상에 이미 존재하는 이름은
건너뛰며, 절대 덮어쓰지 않습니다.
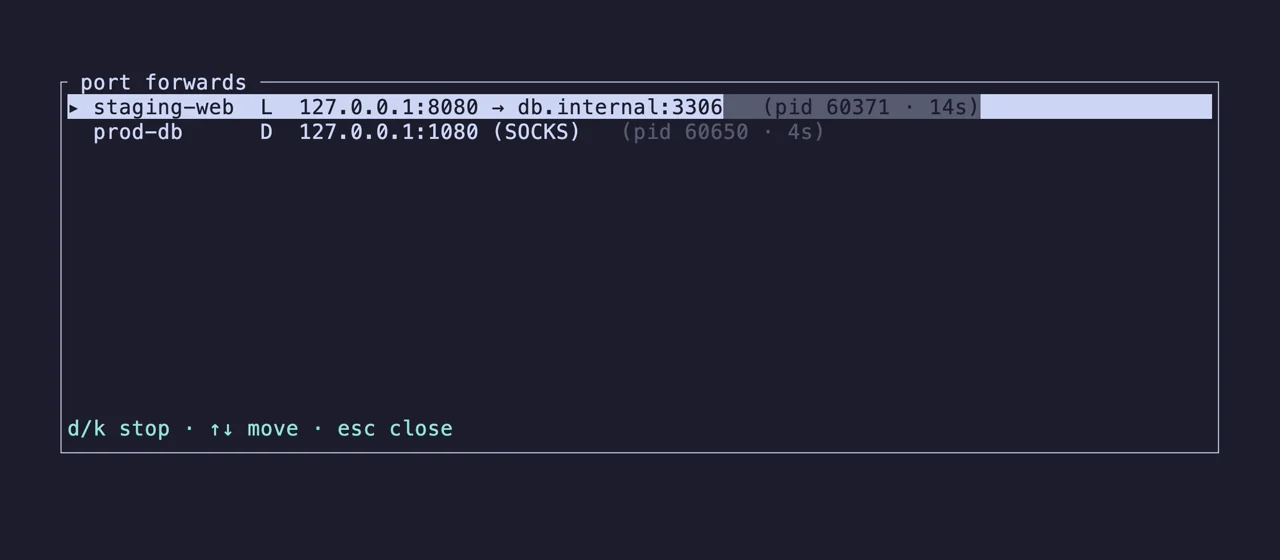
Ctrl-f는 sshelf를 종료한 후에도, 그리고 터미널을 닫은 후에도 계속 실행되는 Local, Remote 또는 SOCKS 터널을 엽니다. F4는 모든 호스트에 걸쳐 이들 터널을 모두 나열하고 선택한 터널을 중지합니다. 터널은 pid로 추적되며 실제로 실행 중인 프로세스와 대조하여 조정되므로, 프로세스가 종료된 후에도 목록에 남아 있는 것은 없습니다. 데몬도, 슈퍼바이저도 없습니다.
tmux = "window" 또는 "pane"을 설정하면 Enter가 sshelf를 대체하는 대신 호스트를 새 tmux 윈도우(호스트 이름을 따서 명명됨) 또는 새 pane에서 엽니다. 세션을 종료해도 선택기는 그대로 남아 계속 실행됩니다.
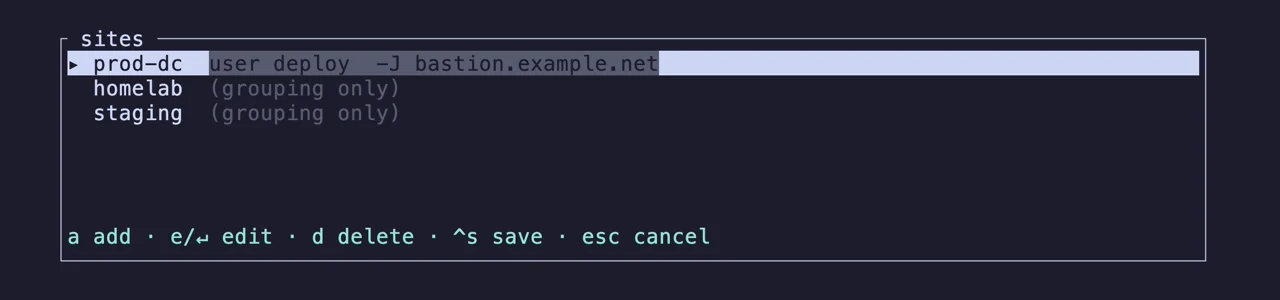
F3는 사이트를 관리합니다. 사이트는 호스트를 그룹화하며, 구성원이 연결 시 상속하는 공유 bastion, 사용자, 포트, 키를 가질 수 있고, 호스트가 설정하지 않은 필드만 채웁니다. 태그는 필터링에 사용하는 자유 형식 레이블입니다. 둘 다 목록에 표시되며, 상속된 bastion은 sshelf가 구성하는 명령에 나타납니다.
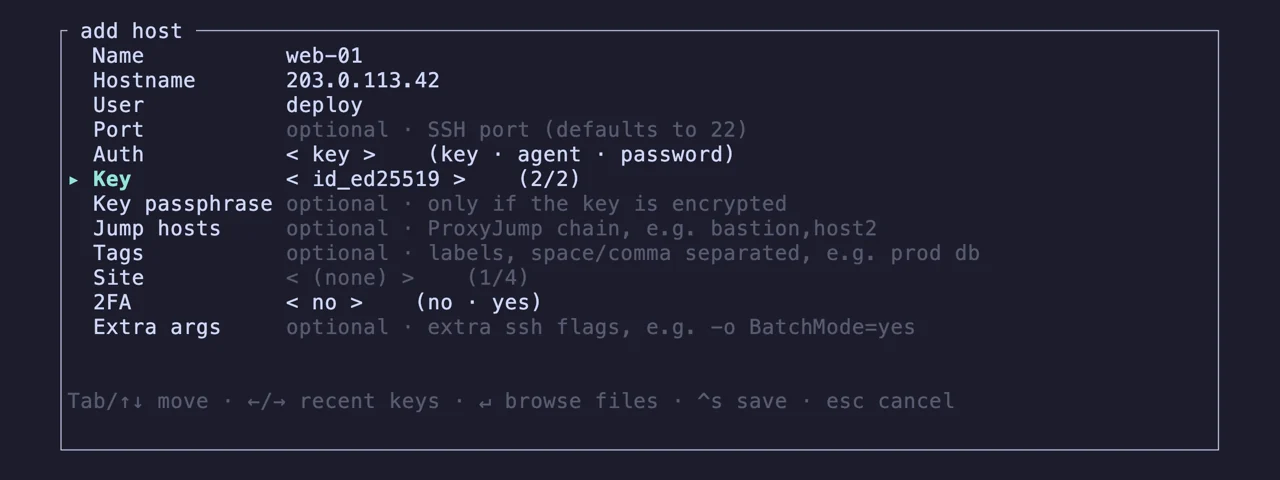
sshpass 없는 비밀번호키를 사용할 수 없는 호스트의 경우, sshelf는 비밀번호를 OS 키링(또는 헤드리스 박스에서는 age로 암호화된 볼트)에 저장하고 ssh가 요청할 때 SSH_ASKPASS를 통해 제공합니다. 헬퍼는 자신이 어떤 비밀을 보유하고 있는지 전달받으므로, 비밀번호 호스트는 비밀번호 프롬프트에 응답하고 키 호스트는 자신의 키 passphrase 프롬프트에만 응답합니다. 다른 것을 요청하는 서버는 아무것도 받지 못하며, 키 호스트는 PreferredAuthentications=publickey로 연결되므로 애초에 요청받을 수 없습니다. 비밀번호는 파일에도, ps에도, 명령줄에도 절대 나타나지 않습니다. 검증 코드도 원하는 호스트는 연결이 시작되기 전에 프롬프트를 받습니다. 비밀번호, 키 & 2FA
· 보안.
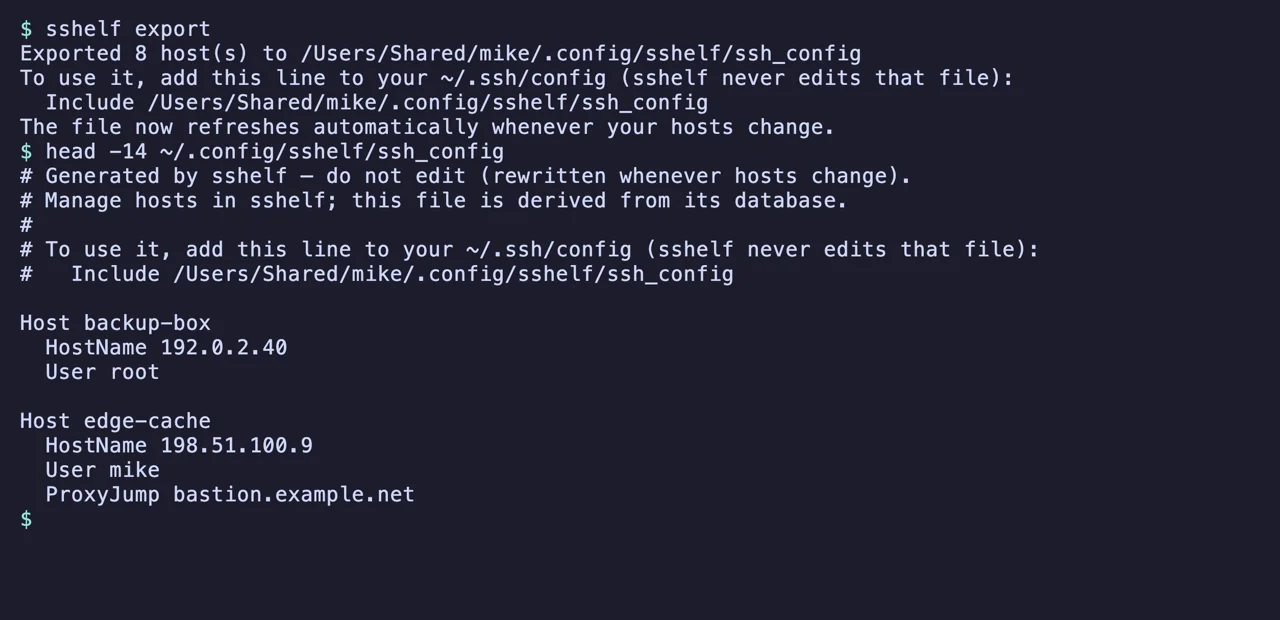
sshelf export는 자체적인 ssh_config 조각 하나를 작성하고, ~/.ssh/config에 직접 붙여넣을 수 있는 단일 Include 줄을 제공합니다. 그 후에는 일반 ssh, scp, rsync, git, 그리고 SSH config를 읽는 모든 것(VS Code Remote-SSH, JetBrains Gateway)이 sshelf 호스트를 이름으로, bastion까지 포함하여 해석합니다. 파일은 호스트가 변경될 때마다 갱신됩니다. sshelf는 여전히 ~/.ssh 아래에 아무것도 작성하지 않습니다.
sshelf import는 ~/.ssh/config를 엄격히 읽기 전용으로 읽고, 모델링할 수 있는 호스트를 복사합니다. sshelf import --tailscale은 사용자의 tailscale CLI를 실행하여 tailnet을 검색 가능한 호스트로 변환하며, MagicDNS 이름, 사이트로서의 tailnet, 태그로서의 ACL 태그를 사용합니다. 둘 다 추가 전용이므로 다시 실행해도 항상 안전하며, 요청하지 않으면 어느 것도 실행되지 않습니다.
sshelf doctor무언가 작동하지 않을 때 사용하는 단일 명령입니다. OpenSSH 버전, 비밀 백엔드가 실제로 열리는지, hosts.toml이 파싱되는지, 존재하지 않는 사이트를 가리키는 호스트, 누락된 에이전트 소켓, 그리고 드리프트된 export를 확인합니다. 각 항목에 대한 해결책을 알려줍니다. 읽기 전용이며, 실패한 항목이 있으면 종료 코드 1로 종료하고, 호스트에 절대 접속하지 않습니다.






