

ioc
 gendigitalinc/ioc
脅威インテルIoCs + ダークマターの断片。Gen Threat Labs発行。
defensive-toolsioc-managementthreat-feeds-aggregators+3
 google/silifuzz
ソフトウェアプロキシからテスト入力を生成してCPU実装をファズし、実際のハードウェア上で実行することで、マイクロアーキテクチャの欠陥やエラータを検出します。
 janoglezcampos/rust_syscalls
Windows向けに、ランタイムSSN解決を備えたシングルスタブによる直接的・間接的なシステムコーリング。
 reverseclabs/physmem2profit
Physmem2profitは、物理メモリをリモートで分析することにより、ターゲットホストのLSASSプロセスのミニダンプを作成するために使用できます。
 3xp0rt/lockbit-tattoo
LockBitランサムウェア関連の身元情報をまとめた構造化OSINTデータセット。ユーザー名、ID、参加日、Bitcoinアドレス、メディアアーティファクトを含み、脅威アクターの追跡と調査に使用します。
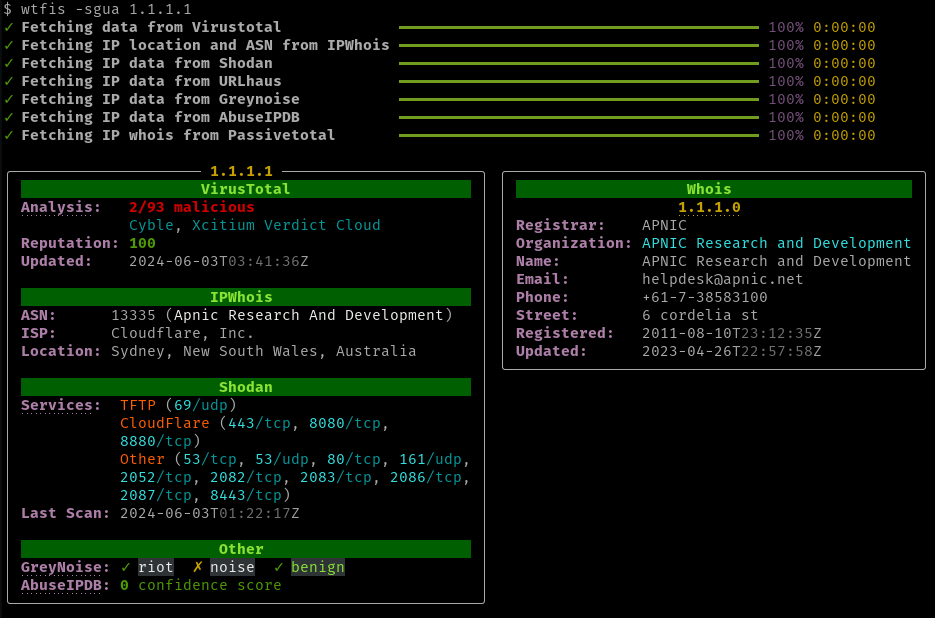 pirxthepilot/wtfis
非ロボット向けのパッシブなホスト名・ドメイン・IPルックアップツール
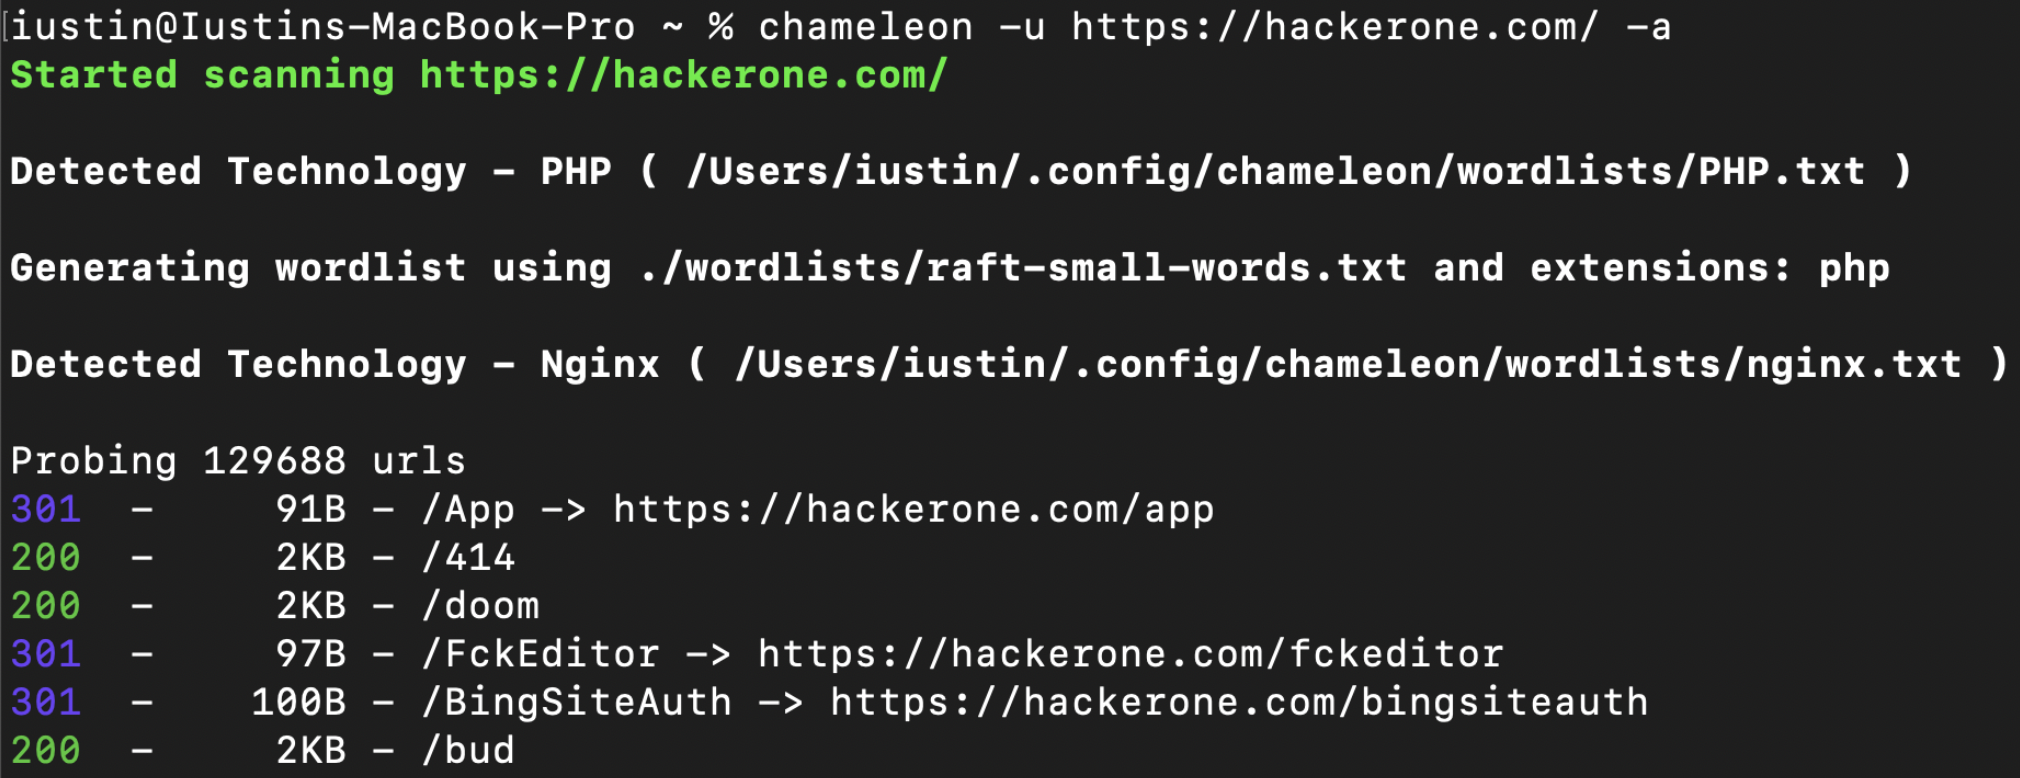 iustin24/chameleon
技術認識型Webコンテンツ発見スキャナー:Wappalyzerフィンガープリントを検出し、ワードリスト/拡張子を適応させ、ペンテストやバグバウンティ向けに高速なディレクトリブルートフォースを実行します。
 flangvik/sharpcollection
一般的なC#攻撃用ツールのナイトリービルドです。各ツールのマスターブランチからビルドされ、Azure DevOpsリリースパイプラインを使用してCDI方式で公開されています。
 cipher387/cipher387.github.io
私のプロジェクトへのリンクがあるサイトのリポジトリ
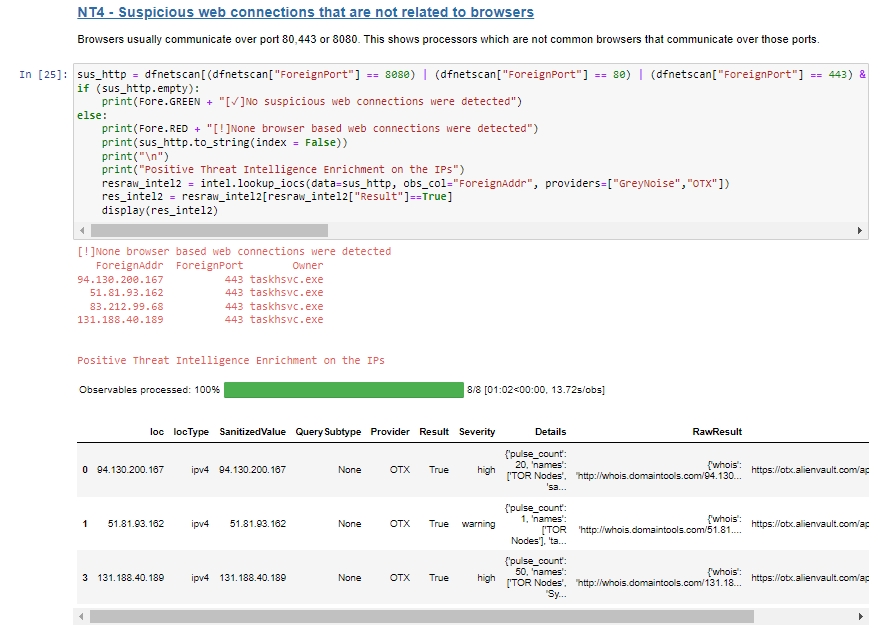 blueteam0ps/memoptix
Volatilityメモリ抽出フレームワークによって生成された出力の解析を支援するためのJupyterノートブック。
 0xricksanchez/like-dbg
LinuxおよびmacOS向けの完全にDocker化されたLinuxカーネルデバッグ環境
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 olafhartong/sysmon-modular
Sysmon構成モジュールのリポジトリ
 secforce/sharpwhispers
SysWhispers2 の C# 移植版です。システムコールスタブを実行するためのコードケーブを見つけるために SharpASM を使用します。
 xret2pwn/teamsniper
Teamsniperは、Microsoft Teams内のキーワード(パスワード、メール、データベースなど)を取得するためのツールです。
 antoniococo/runascs
RunasCs - Windows標準のrunas.exeのC#およびオープン版