safetext
 google/safetext
構文を認識するテンプレートを使用し、信頼できるデータのアノテーションを介してインジェクション攻撃を検出・遮断する、安全なYAMLおよびシェル生成のためのGoライブラリ。
defensive-toolsscripting-automationweb-security+1
 bushidouk/abused-legitimate-services
サイバー犯罪者やAPTグループに悪用されるクラウド、CDN、およびマーケティングサービス
 ameetsaahu/kernel-exploitation
CTF チャレンジ向けの Linux カーネルエクスプロイト開発ノートとスクリプト。initramfs の抽出、msg_msg/ldt_struct の悪用、および権限昇格のための実践的なエクスプロイト技術をカバーしています。
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF 公開
 hackerhouse-opensource/mssettingsdelegateexecute
ms-settings DelegateExecute レジストリキーを使用して Windows 10/11 x64 の UAC を回避します。
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service におけるコード実行と永続化
 realitynet/android-forensics-references
Androidのフォレンジックアーティファクトとログパスに関する厳選リファレンス。CTFのwriteup、研究論文、モバイルデバイス解析ツールへのリンクを含みます。
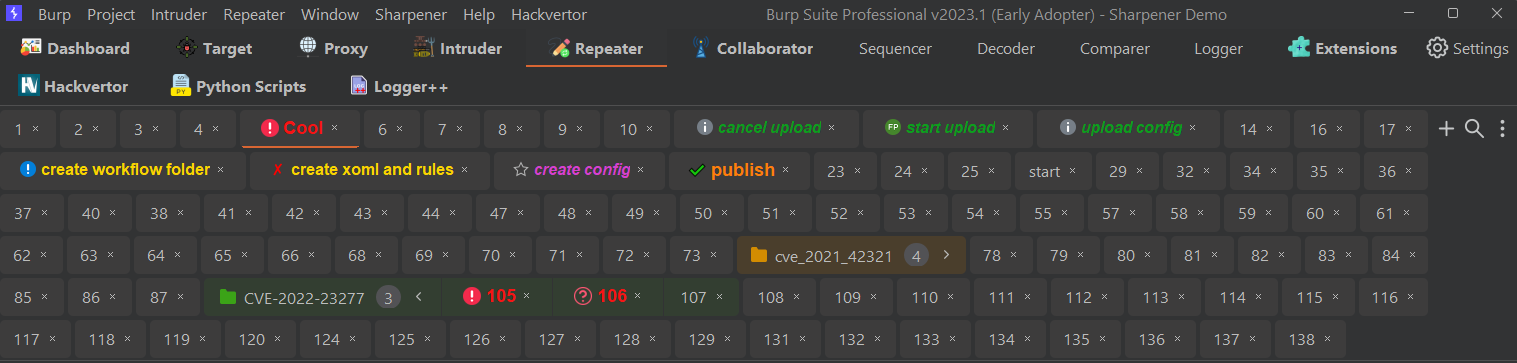 mdsecresearch/burpsuitesharpener
Burp Suiteを、タブ管理、カスタマイズ可能なテーマ、キーボードショートカット、タイトル名の変更、ウィンドウ位置の記憶、そしてより高速な手動セキュリティテストのためのUIユーティリティで強化します。
 codextf2/cobaltstrike-sleepmask-yara
https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep-mask-kit-iocs で見つけたスリープマスク検出ルールのための単なるgitリポジトリ
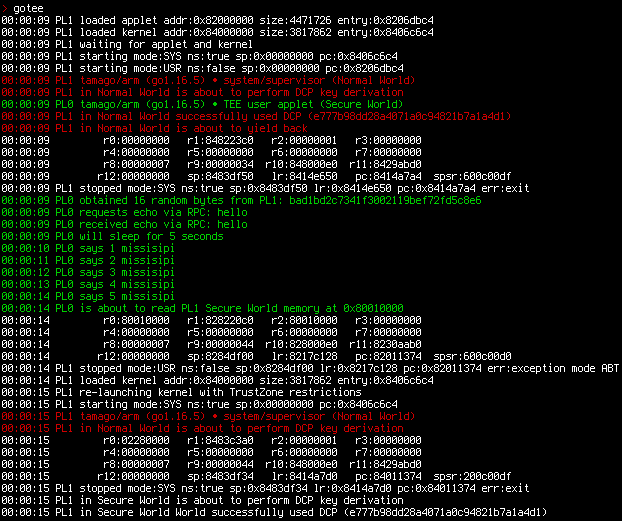 usbarmory/gotee
Goトラステッド実行環境(TEE)
 codextf2/cobaltstrike-headless
ヘッドレスAggressorクライアントを(ほぼ)機能的なCobalt Strikeクライアントに変えるAggressorscript。
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499を使用してGalaxyをroot化する
 thinkst/canarytokens-docker
独自のCanarytokensを素早くセットアップするためのDocker設定。
 irsl/microsoft-diagcab-rce-poc
Microsoft の Diagcab テクノロジにおけるパストラバーサル脆弱性の概念実証(PoC)で、リモートコード実行につながる可能性があります。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后渗透框架
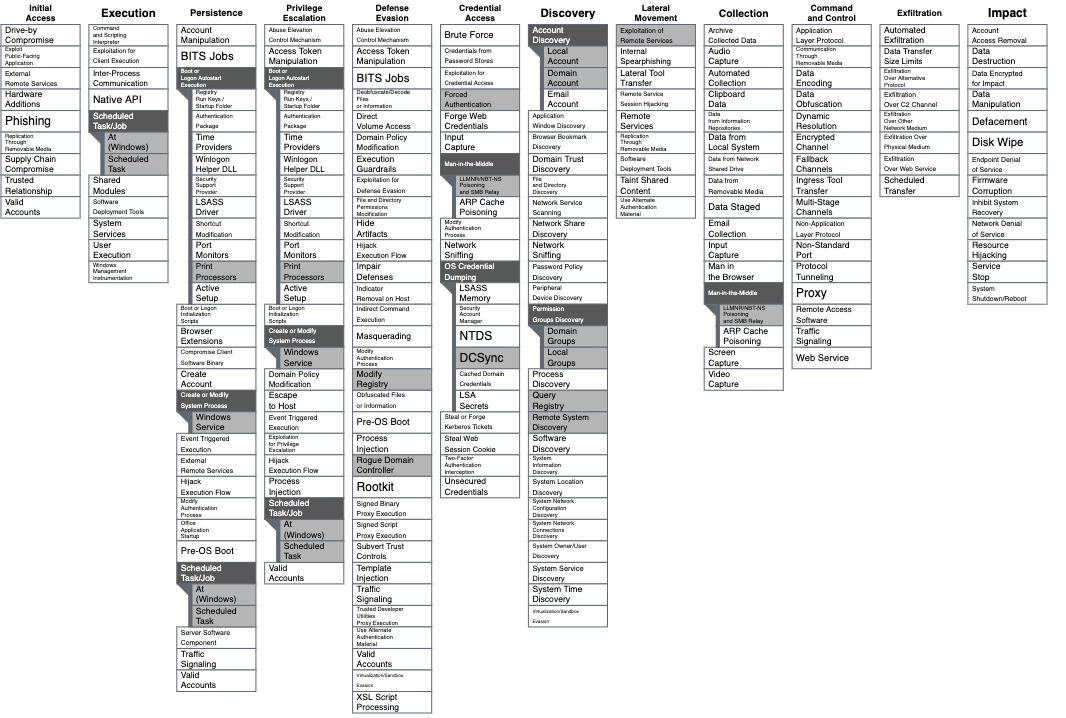 jonny-jhnson/msrpc-to-attack
MSRPCプロトコルを使用した一般的な攻撃をATT&CKにマッピングするリポジトリ
 wiz-sec-public/cloud-middleware-dataset
AWS、Azure、GCP によってインストールされるクラウドミドルウェアエージェントの厳選データセット。過去の脆弱性、権限、攻撃面リスクを文書化し、隠れたクラウドソフトウェアへの可視性を向上させます。