
afalg-check
 itsystem/afalg-check
Linux用ユーティリティで、`AF_ALG`/`algif_aead`の可用性をチェックし、`CVE-2026-31431`に関するリスク評価を支援します。
defensive-toolsvulnerability-analysisconfiguration-auditing+2
1
itsystem/afalg-checkLinux用ユーティリティで、`AF_ALG`/`algif_aead`の可用性をチェックし、`CVE-2026-31431`に関するリスク評価を支援します。
 radzarr/wsusresponder
Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)
 raptoratack/copyfail-scanner-cve-2026-31431
システムをCVE-2026-31431(CopyFileの脆弱性)についてスキャンし、システム詳細を列挙して、露出を評価し、脆弱な状態を報告し、オプションでディストリビューションに基づいてセキュアな更新を適用します。
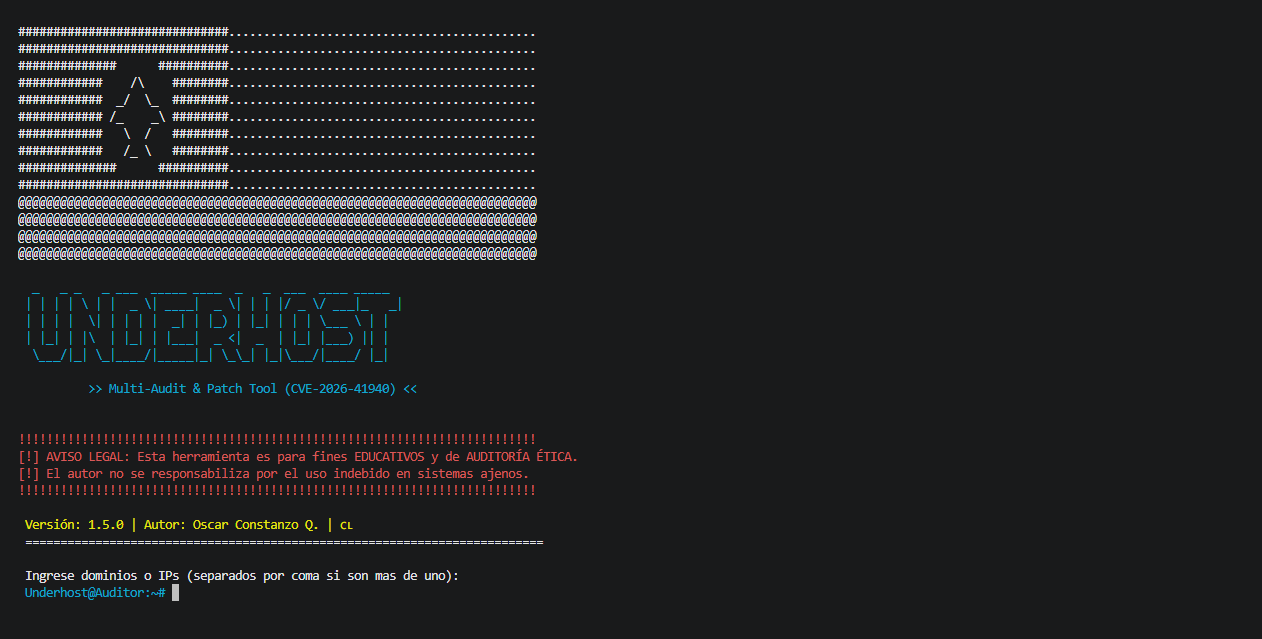 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 脆弱性の監査およびインシデント対応ツール
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet for mitigating vulnerability CVE-2026-31431 (Copy Fail)
 taptap/cve-2025-59489
Unityランタイムインジェクションの脆弱性CVE-2025-59489を検出する自動スキャナ。Android APKからUnityバージョンを抽出し、パッチ適用済みバージョンと照合してチェックします。バッチ処理とCI/CD統合に対応しています。
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Serverにおけるマスクされたパス解決修正の再実装のためのベンチマークタスク。ルートディレクトリ境界の強制を評価する機能テストと非公開セキュリティテストを含む。
 otakuliu/expression-sandbox-escape-simulation-lab
教育用ラボ。複数の脆弱なサンドボックスバージョンを通じて、JavaScript式サンドボックスのエスケープ手法とパッチの進化を実演し、ペイロードとAST解析を備えています。
 openexecution-coder/demo-cve-2026-4821
AIエージェント駆動によるCVE修復を暗号学的来歴追跡とともに実証し、検出、分析、人間による承認、検証のワークフローを紹介します。
 tang-yikai/copy-fail-mitigation-with-bpftrace
CVE-2026-31431、通称Copy Failは、bpftraceを使った1行で緩和できます。
 ngksiva/cpanel-forensics
# CVE-2026-41940(cPanel/WHM)後のフォレンジック — bashスクリプトとチェックリスト
 leelong2020/cve-2026-31431
Bashスクリプトで、AF_ALGソケットを介したCVE-2026-31431(Copy Fail)Linuxカーネルのローカル権限昇格を検出・緩和します。モジュールの無効化とseccomp設定を含みます。
 kvendler/bigfix-copyfail-almalinux-content
このリポジトリには、CVE-2026-31431 の修復のためにパッチ適用が必要な AlmaLinux システムを特定するために作成した BigFix コンテンツが含まれています。
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
ServiceNow UI Macroの脆弱性(CVE-2025-11449、CVE-2025-11450)をsysparm_パラメータをエンコードしてXSS攻撃を防ぐことで、自動検出および修復を行います。
 dabbleam/cve-2026-31431-mitigation
eBPFベースのデーモンで、`algif_aead` がカーネルに組み込まれているシステム上で、再起動なしに CVE-2026-31431 を緩和します。
 darkz2012/qualcomm-vulnerability-scanner
Androidデバイスをスキャンして、最近悪用されたQualcommの脆弱性CVE-2026-21385を検出するツールです。脆弱なデバイスを特定し、必要なパッチを適用するためのシンプルかつ効率的な方法を提供します。
 deadrabbit92/mitigate-copy-fail.yml
CVE-2026-31431(Copy Fail)を緩和するため、`algif_aead` カーネルモジュールがロード可能かつアクティブな参照がない場合に、そのモジュールをアンロードしてブラックリストに登録します。
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Scanner de CVE-2026-3502: 脆弱なTrueConfクライアントとTrueChaosのIOCを検出します。JSON/HTML/CSVレポート対応。