
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
TeamPCPサプライチェーン攻撃(CVE-2026-33634)のIOCスキャナー
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerTeamPCPサプライチェーン攻撃(CVE-2026-33634)のIOCスキャナー
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
CVE-2026-0848スキャナー: 脆弱なNLTK 3.9.2以前のインストールを検出します。JSON/HTML/CSVレポート。
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python golfingチャレンジ(copy.golf向け)。特定のCVE関連挙動を再現するための最小コード作成に焦点を当てています。
 vynazevedo/fail-cve-2026-31431
リポジトリに説明やコンテンツはありません。名前はCVE-2026-31431を参照していますが、機能は文書化されていません。
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Redisサーバーに対してCVE-2025-49844(RediShell)のuse-after-free脆弱性をチェックし、実際の悪用を行わずに安全な検証を実行します。
 miguelm001/vulescanjndilookup
自動化ツールによるCVE-2021-44228の脆弱性検出
 leekanghyun/axios-security-guide
Axios CRLFインジェクション(CVE-2026-40175)脆弱性対応ガイドおよびfetchベースのマイグレーション分析
 atalovesyou/openclaw-security-checker
AIエージェントのセットアップがCVE-2026-33579に対して脆弱かどうかを確認します。
 bilal3755/detecting_blue_hammer_vuln
脅威ハンティングクエリ: bluehammer CVE windows CVE-2026-33825
 belazy167/next-picomatch-cve-repro
# Next.js 16.2.4 で picomatch 4.0.3(CVE-2026-33671)をバンドルする際の最小再現
 azhariramadhan/cve-2026-39047
プリンタのセキュリティテスト用エクスプロイトフレームワーク。rawポート9100を介して動作し、PCLペイロード配信、DoS爆撃、C2 QRコード、フィッシングQRコード、およびステルスな外部送信マーカーを備えています。
 ashleyt3/docker-socket-risk-demos
YouTube動画「Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)」の付属ソース
 anggatechi/mass-scanner-cve-2026-3891
Pythonベースのマススキャナーで、認可された環境における特定のWordPress AJAX動作を検証するためのものです。URL正規化、エンドポイント処理、構造化されたレスポンス検証をサポートし、防御的な研究に利用します。
 praiseimafidon/version_vulnerability_scanner
FirefoxとThunderbird向けの脆弱性スキャナーで、バージョンが古くCVE-2024-9680の影響を受けるかどうかをチェックします。
 anggatechi/mass-scanner-cve-2026-1405
WordPress マススキャナーで、CVE-2026-1405 の露出を検出します。
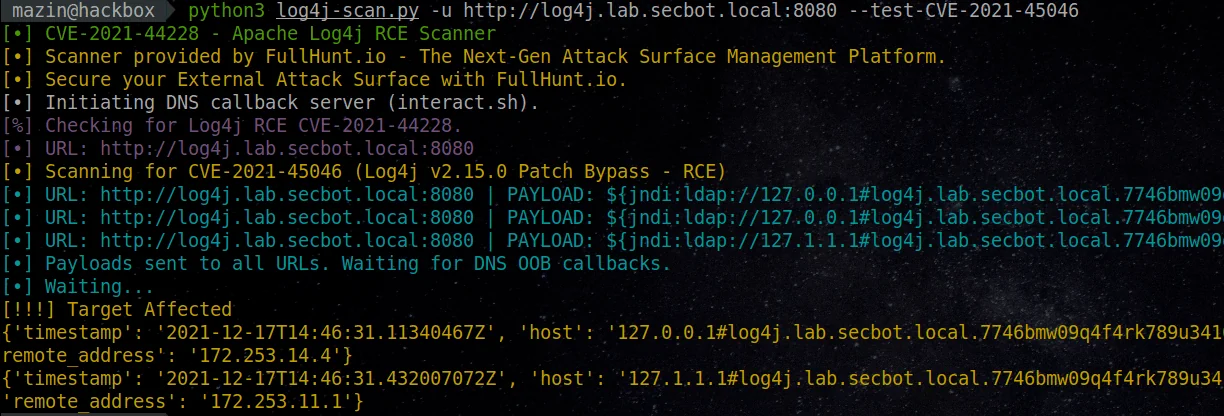 ananya-0306/log-4j-scanner
log4j RCE CVE-2021-44228を検出するための、完全自動化された正確かつ広範なスキャナーです。
 4jfinder/4jfinder.github.io
CISA Log4j(CVE-2021-44228)影響を受けるベンダーおよびソフトウェアリストの検索可能なページ
 3pplus/loguccino
CVE-2021-44228および関連するlog4jの問題をスキャン・パッチするためのツール。