
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CPanel-Audit-Remediation-Tool — CVE-2026-41940 脆弱性の監査およびインシデント対応ツール | Kitploit
ツール/GitHubGitHub/underh0st/cpanel-audit-remediation-tool
脆弱性スキャナー構成監査ウェブセキュリティ認証学習と教育インシデントレスポンス
GitHubunderh0st/cpanel-audit-remediation-tool

CPanel-Audit-Remediation-Tool

CVE-2026-41940 脆弱性の監査およびインシデント対応ツール

リポジトリを見る
586ヶ月前未レビュー
共有

🛡️ Oscar Constanzo 監査・パッチツール(CVE-2026-41940)

Python Version License: MIT

cPanelインフラストラクチャ向けプロフェッショナルセキュリティ監査・インシデントレスポンススイート。
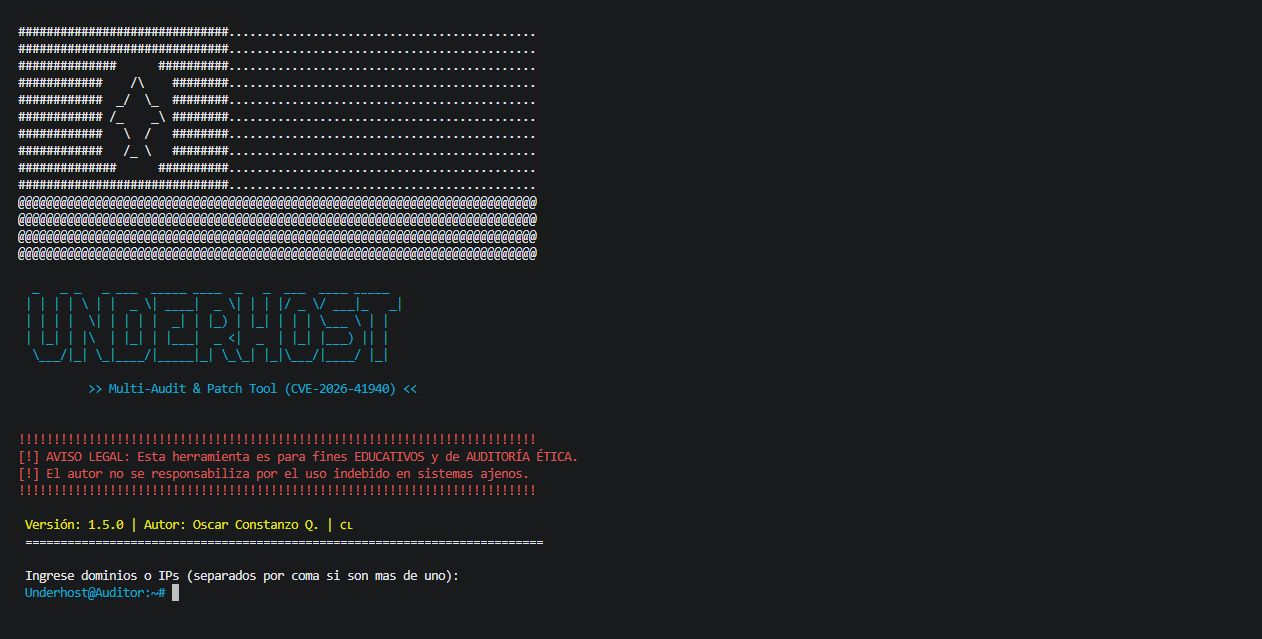

Banner

📖 説明

このツールは、Oscar Constanzo Quezada(別名 Underhost)によって開発され、cPanelサーバーにおけるCVE-2026-41940の脆弱性を特定・修復するために作成されました。この欠陥により、HTTPセッションヘッダーインジェクションを介した認証バイパスが可能となり、攻撃者は有効なパスワードなしで完全な管理者(root)権限を取得できます。


🚀 主な機能

  • **このツールはスペイン語で作成されています 🇨🇱
  • 署名監査: 脆弱なcPanelバージョンを検出する高速スキャン。
  • リスク評価: インフラストラクチャへの危険性を説明する統合技術影響分析。
  • 対応マニュアル: システムのサニタイズとハードニングのための5フェーズガイド。
  • 永続性: 複数のターゲットに対する永続的なスキャンループ。

⚠️ 法的免責事項 このツールは教育および倫理的な監査目的のみで提供されています。[cite: 1] 作者は、不正使用、損害、または不正アクセスについて一切の責任を負いません。明示的な許可があるネットワーク上でのみこのソフトウェアを使用してください。

🛠️ インストール

# リポジトリをクローン
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# ディレクトリに入る
cd CPanel-Audit-Remediation-Tool

# 依存関係をインストール
pip3 install -r requirements.txt

# スクリプトを実行
python3 ART.py

📋 修復プロトコル このツールは、管理者をプロフェッショナルなインシデントレスポンスプロトコルへと導きます。

1.隔離: ファイアウォールを介して管理ポート(2082-2087)へのアクセスを制限します。

2.パッチ適用: /scripts/upcp --force を使用してコアアップデートを強制します。

3.サニタイズ: /var/cpanel/sessions/raw/ を物理的に削除し、盗まれたトークンを無効化します。

4.脅威ハンティング: find /home -mtime -1 -ls を使用して永続化(バックドア)を特定します。

5.ハードニング: cPHulkと多要素認証(MFA)を有効にします。
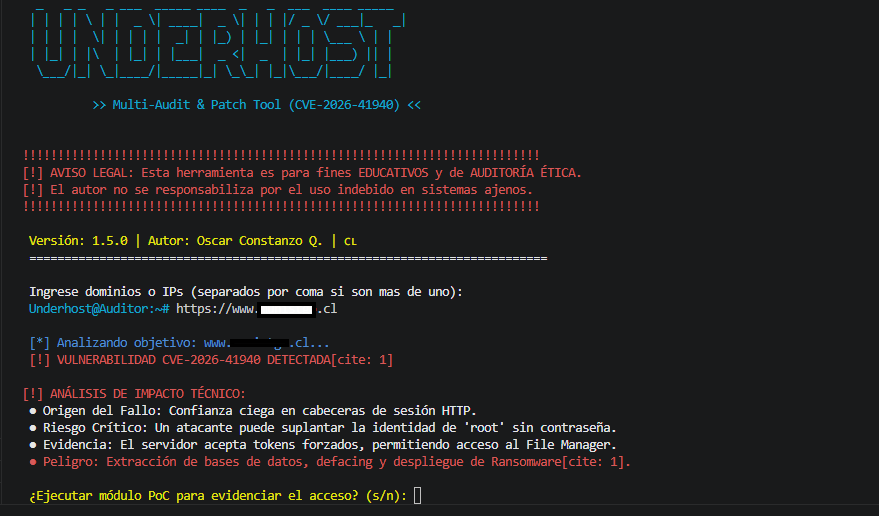
脆弱性分析

Detection 図2: CVE-2026-41940を正常に特定し、リスク評価を生成するアクティブスキャンモジュール。
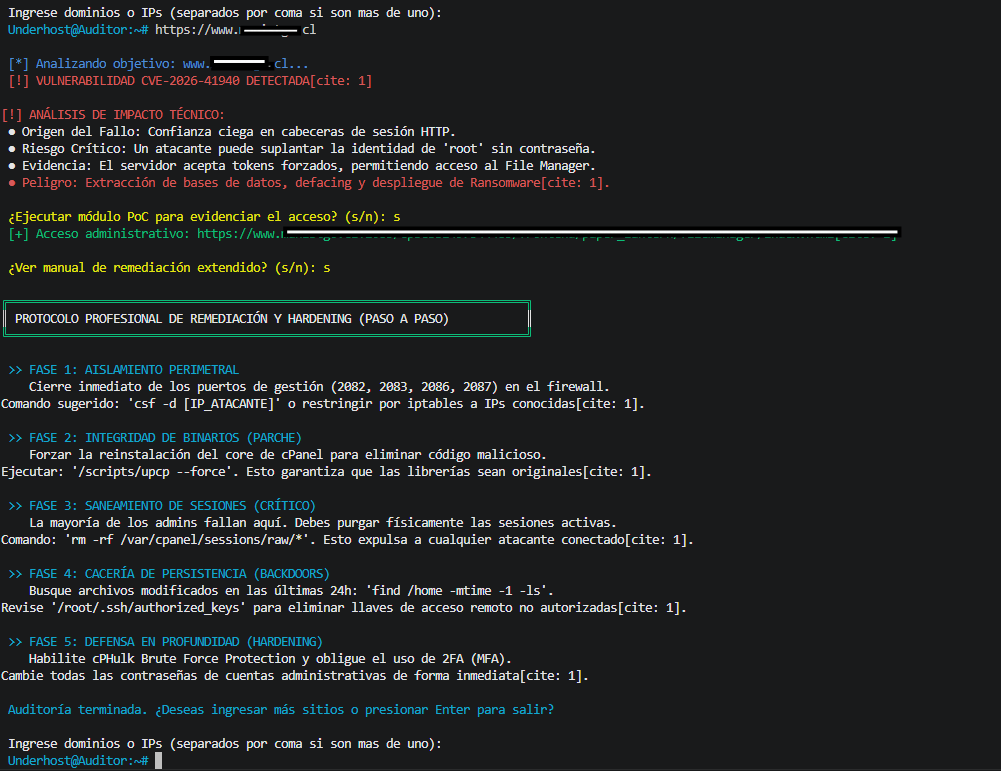
インシデントレスポンスマニュアル

Remediation 図3: システムのサニタイズとハードニングを詳述するプロフェッショナルな5フェーズインシデントレスポンスマニュアル。

著者 Oscar Constanzo Quezada(Underhost)- 2010年からのオフェンシブハッカー

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







