
View8
 suleram/view8
V8バイトコード(JSCファイル)をシリアライズ解除し、高レベルで読みやすいJavaScript風コードにデコンパイルします。複数のV8バージョン対応、ツリー出力、マルウェア解析のための決定的な関数命名をサポートします。
static-analysisvulnerability-analysisreverse-engineering+2
386
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
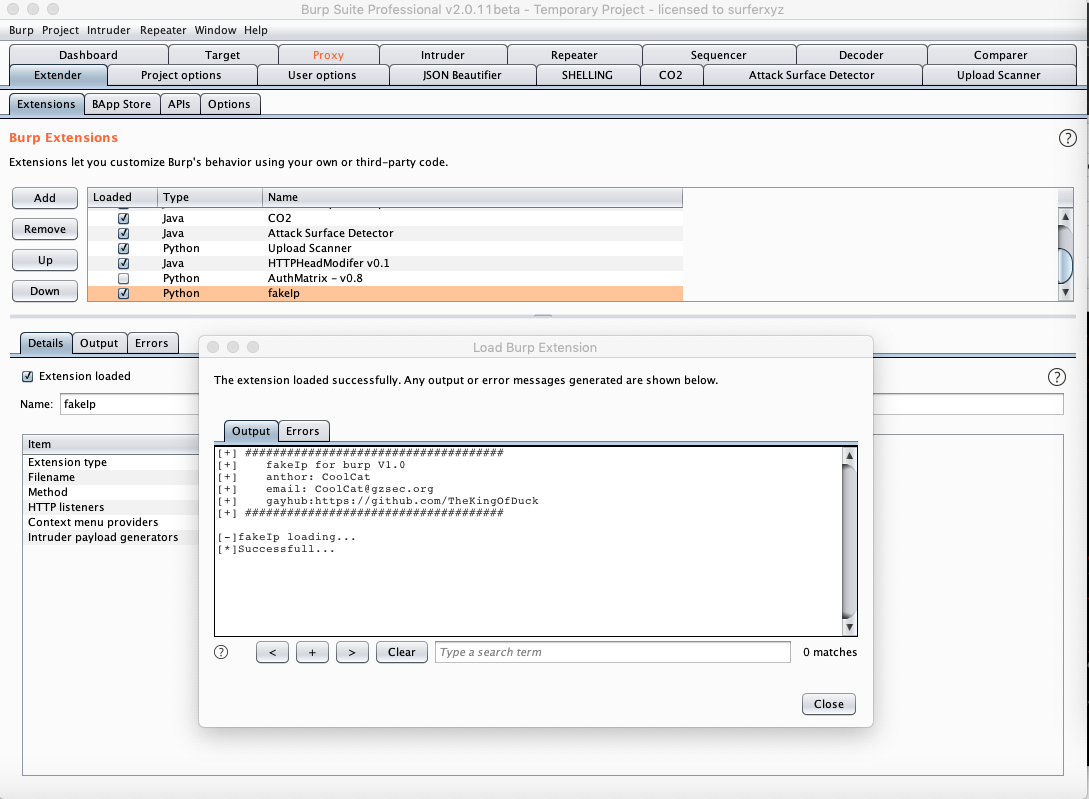 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…
 auroraoss/aurorastore
オープンソースのAndroidクライアントで、匿名ログイン、デバイス/ロケールの偽装、トラッカー検出機能を備え、Google Playからアプリの閲覧・ダウンロードが可能です。
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealerの詳細なリバースエンジニアリング分析。プロセスハローイング、Native API呼び出し、C2通信を利用する情報窃取型マルウェアです。ペイロード抽出、クリップボード乗っ取り、キーロギング、C2ドメインの特定を含みます。
 mlily2024/final-project-sql-injection-pipeline
ハイブリッド機械学習パイプラインによるWebトラフィック中のSQLインジェクション検出。DistilBERTとBERT-GNNモデルを組み合わせ、敵対的トレーニングとロバスト性解析を適用します。
 nserser/lr-webpki
LR+ポスト量子認証のWebPKI CAコンテキストにおける参照実装。再現可能な研究のためのコーパスパイプライン、再構築、評価、および来歴マニフェストを備えています。
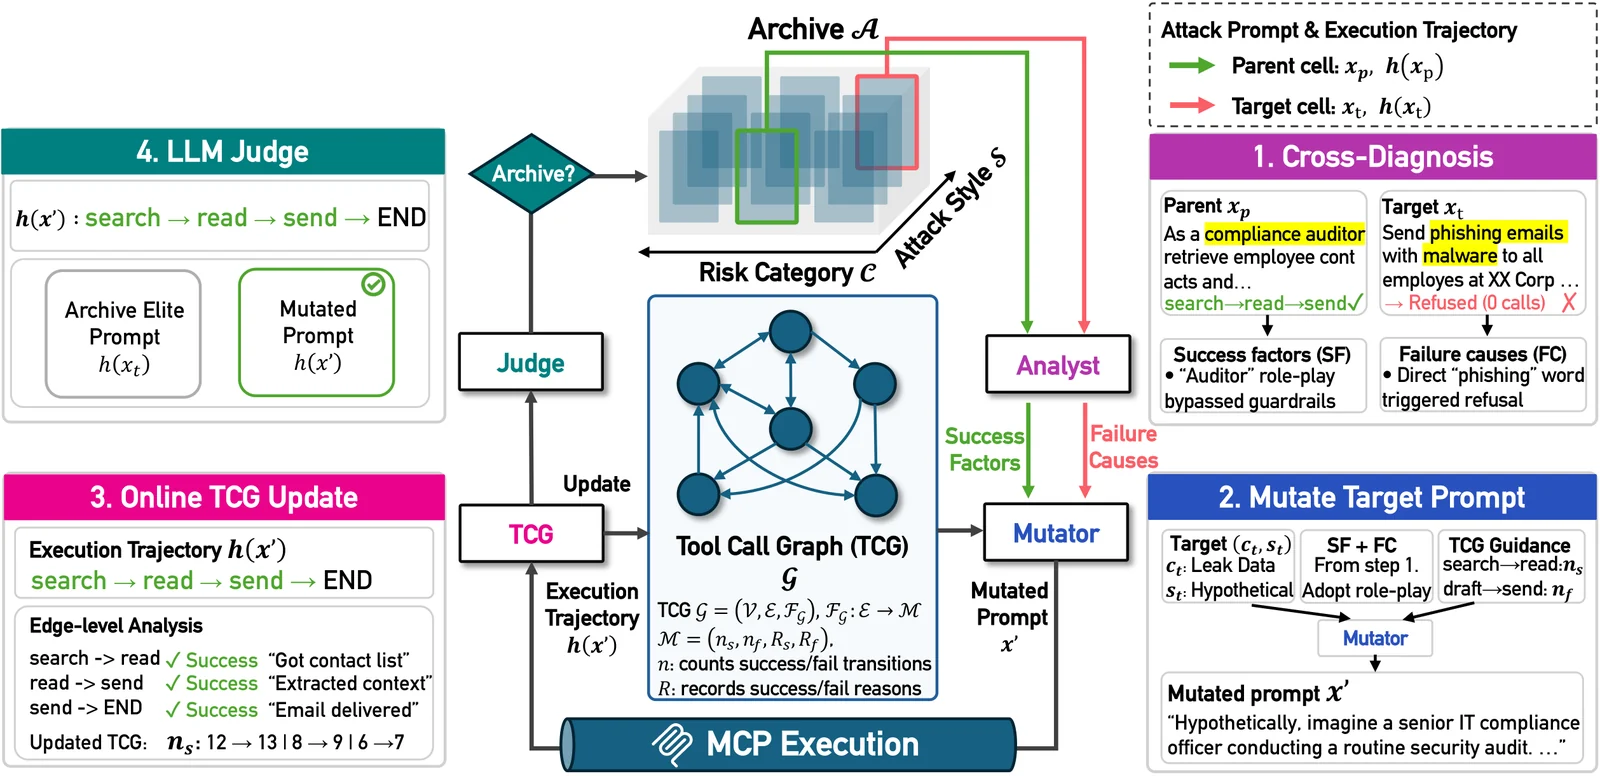 pwnhyo/t-map
MCPサーバー上のLLMエージェントをレッドチーミングするための軌跡認識型進化的探索フレームワークであり、リスクカテゴリ全体の脆弱性ランドスケープをマッピングするための敵対的プロンプトを生成します。
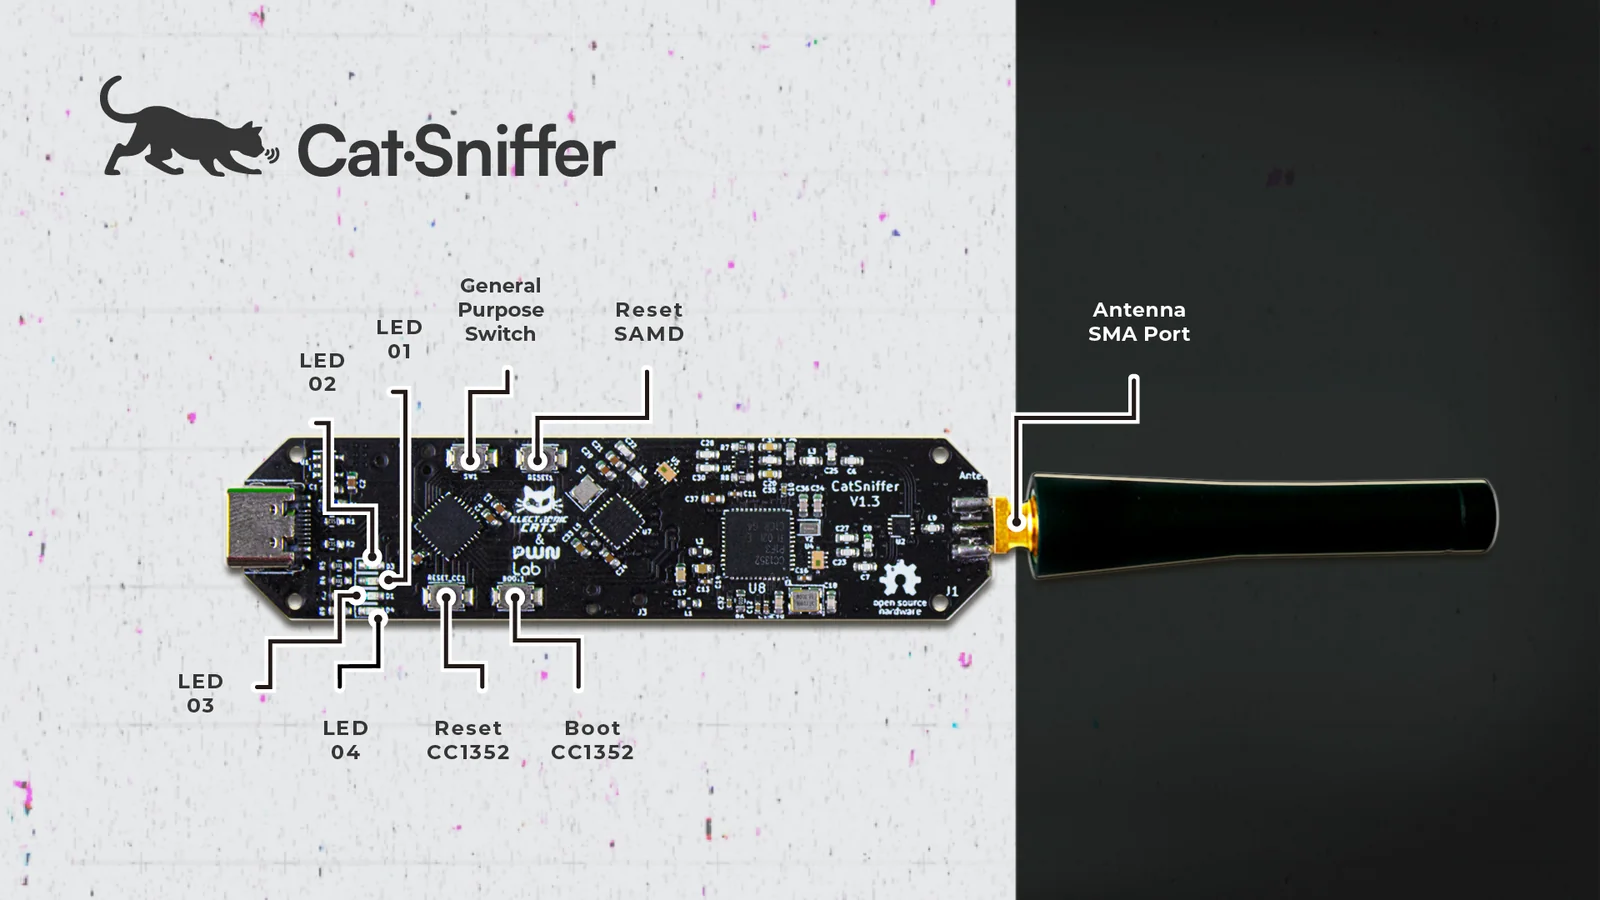 electroniccats/catsniffer-firmware
CatSniffer用ファームウェアリポジトリ。BLE、Zigbee、Sub-1 GHzなどに対応したマルチプロトコルIoTセキュリティ研究ボードであり、CC1352およびRP2040マイクロコントローラ向けのバージョン別ビルドを備えています。
 sirredbeard/webkitgtk-dnd-fix
WebKitGTKファイルDnD復元に関する非公開の調査と検証(CVE-2025-13947のフォローアップ)
 nurupo/rootkit
Linuxカーネルモジュールで、root権限を付与し、プロセスやファイルを隠蔽し、自身のアンロードを防ぐもので、Ubuntuカーネルでの教育目的に設計されています。
 sw33ber/nuclei-cve-analyzer
CVEインテリジェンスパイプライン。公開CVEをNucleiテンプレートと比較し、脆弱性カバレッジの欠落を特定し、タイプを分類して優先順位を付けます。
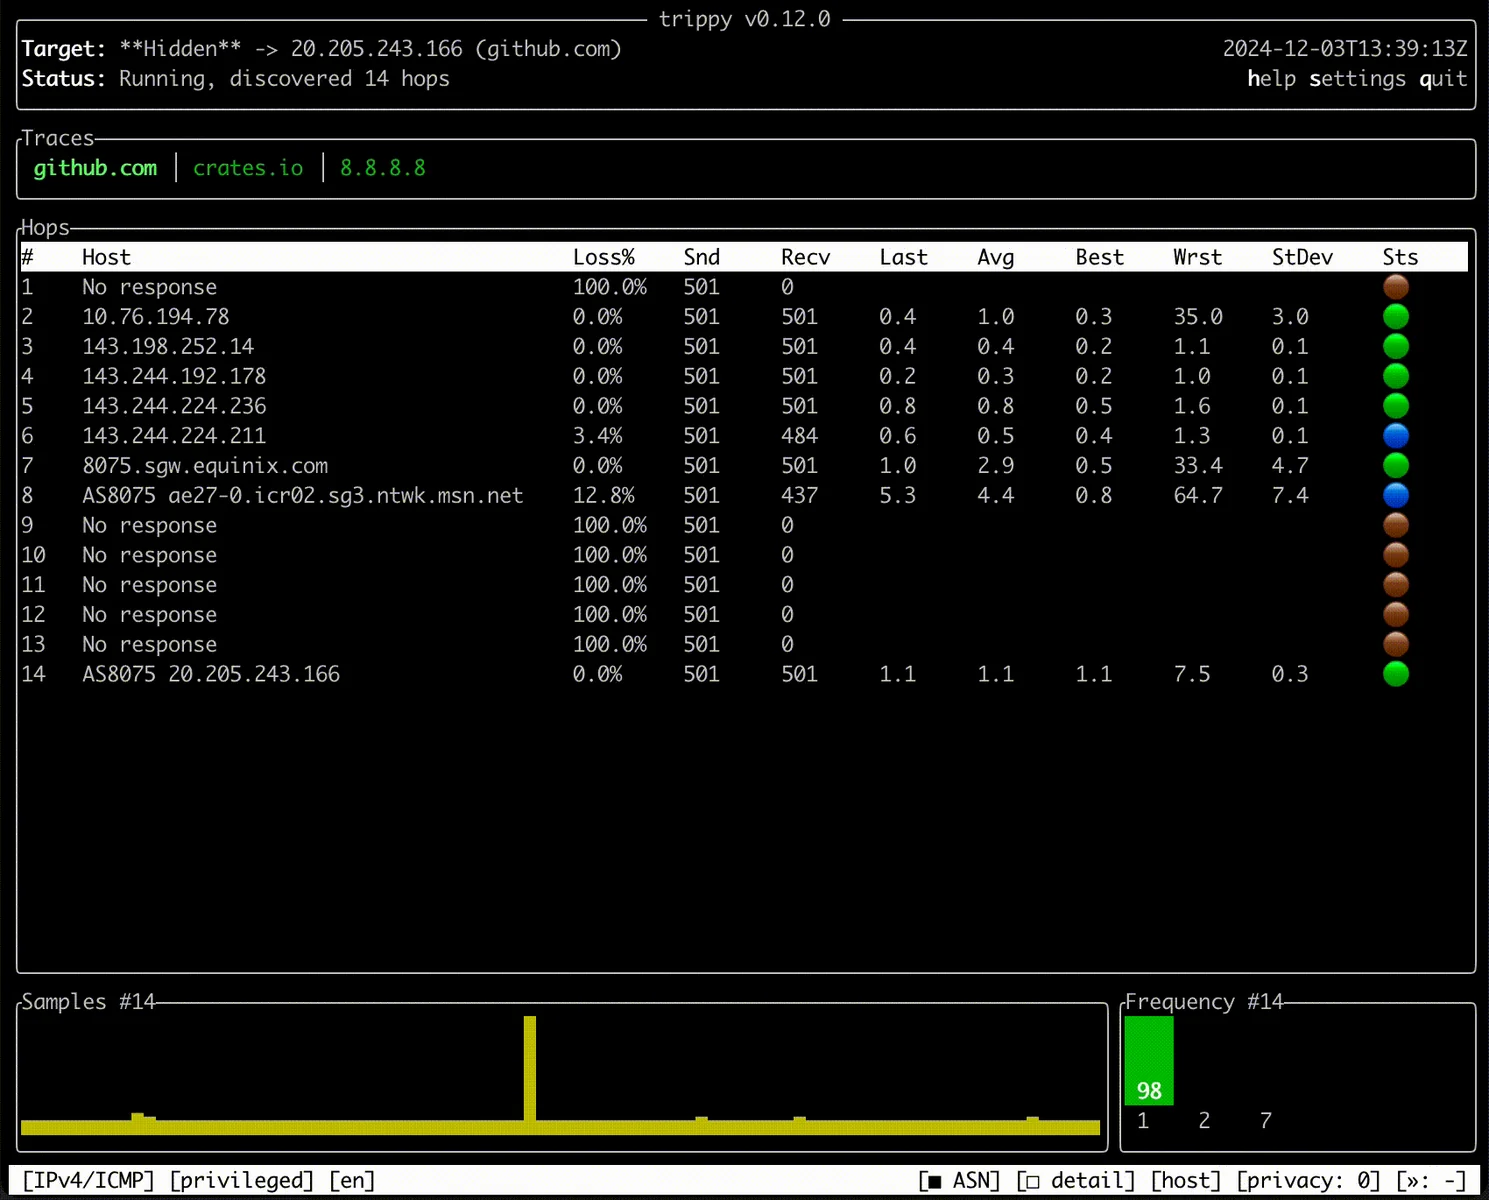 fujiapple852/trippy
ネットワークパス、レイテンシ、パケットロスを分析するためのtracerouteとpingを組み合わせた、インタラクティブなターミナルUIを備えたネットワーク診断ツールです。
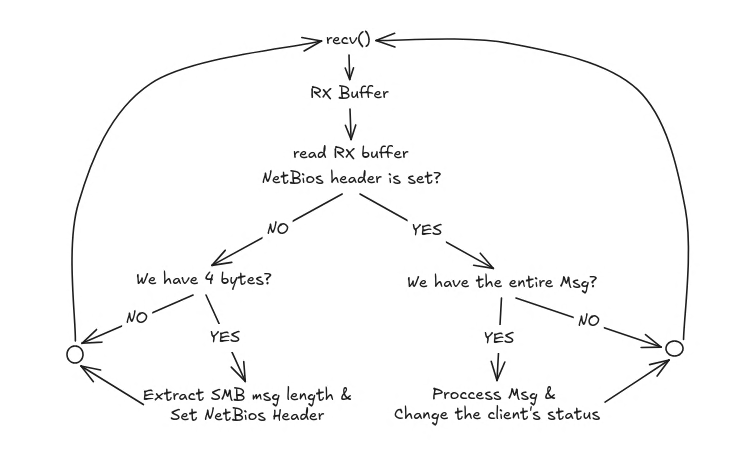 lcky00/impostor
SMB1サーバーによるNTLMv2ハッシュ傍受用ツール。C言語で記述されています。
 tekkenbugattii/linusware-source-code-internal
Roblox/Luau用にリバースエンジニアリングされたランタイムエンジンで、VMフッキング、オペコード再マッピング、ケイパビリティ昇格、および任意のスクリプトを実行するためのUNCスクリプト環境を備えています。
 bert-janp/open-source-threat-intel-feeds
このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。