
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Open-Source-Threat-Intel-Feeds — このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。 | Kitploit
ツール/GitHubGitHub/bert-janp/open-source-threat-intel-feeds
侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)脅威フィードとアグリゲーターネットワークセキュリティ脅威インテリジェンス侵入検知
GitHubbert-janp/open-source-threat-intel-feeds

Open-Source-Threat-Intel-Feeds

このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る
9561011154日前Kitploit レビュー済み

無料脅威インテル/IOCフィード Tweet

このリポジトリには、追加の要件なしで使用できるオープンソースの無料脅威インテルフィードが含まれています。CSVファイル ThreatIntelFeeds は、ベンダー、説明、カテゴリ、URLに基づいて構造化された方法で保存されています。脅威インテルフィードを提供するベンダーについては、以下で説明します。 以下のフィードカテゴリが利用可能です:

  • SSL
  • IP
  • DNS
  • URL
  • MD5
  • SHA1
  • SHA256
  • CVEID
  • JA3
  • NamePipes

コンテンツは現状のまま提供されます。ビジネス環境でコンテンツを使用する場合、使用前に条件を調査する必要があります。特定の条件下では、一部のコンテンツを自由に使用できない可能性があります。それが該当するかどうかを調査するのは、あなた自身の責任です。

カテゴリ件数
DNS17
IP78
MD512
SHA15
SHA2568
SSL1
URL23
CVEID4
RANSOMWARELEAK1
JA31
NamePipe1

EDRおよびSIEMで脅威インテルを組み合わせる

このリポジトリで利用可能なフィードは、EDRまたはSIEMソリューションで脅威ハンティングを実行し、悪意のあるアクティビティを探すために使用できます。Defender For EndpointおよびSentinel向けに、EDRまたはSIEMに実装するためのKQLハンティングルールがすでにいくつか作成されています。参照: KQLハンティングクエリ

KQL

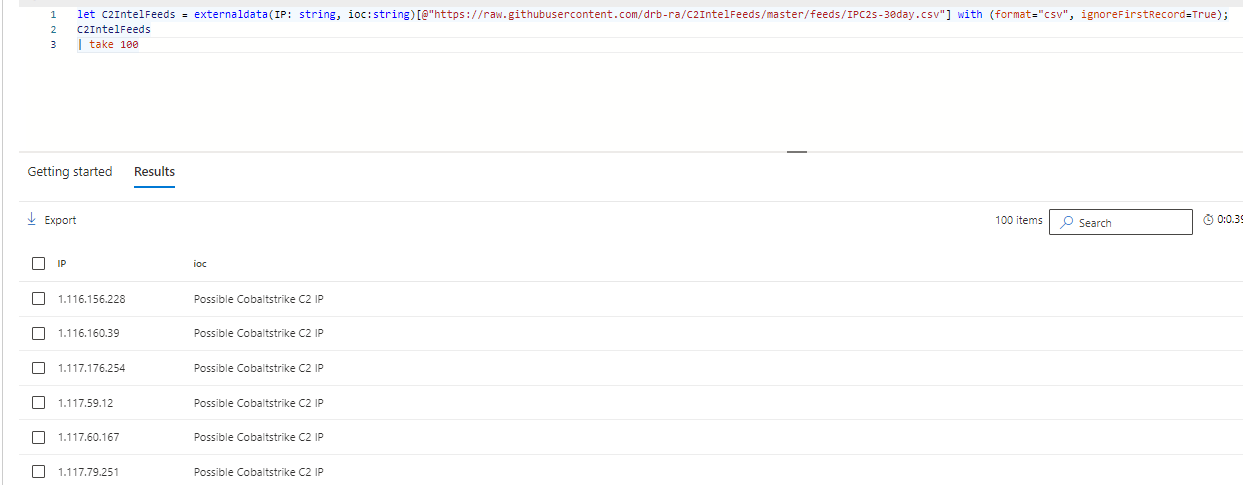
M365D Advanced HuntingまたはSentinelのKQLにオープンソースフィードを簡単に実装できます。これは externaldata 演算子を使用して行われます。この演算子は外部リンクを入力として受け取り、結果をデータテーブルに解析して、他のテーブルとの結合やフィルタリングに使用できます。例を以下に示します。出力は他のテーブルと同様のテーブルです。

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
C2IntelFeeds
| take 100
代替テキスト

ドキュメントでは、最初の行を無視するかどうかなど、使用されるさまざまなパラメータについて説明されています。

EDRネットワークトラフィックとIOCフィードの組み合わせ

EDRネットワークトラフィックとIOCフィードを組み合わせた結果を以下に示します。この検出は、コマンドアンドコントロールサーバーをホストするIPに接続するデバイスを特定するのに役立ちます。

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
let IPList = C2IntelFeeds
| project IP;
DeviceNetworkEvents
| where RemoteIP in (IPList)
| join kind=inner C2IntelFeeds on $left.RemoteIP == $right.IP
| extend GeoIPInfo = geo_info_from_ip_address(RemoteIP)
| extend country = tostring(parse_json(GeoIPInfo).country), state = tostring(parse_json(GeoIPInfo).state), city = tostring(parse_json(GeoIPInfo).city), latitude = tostring(parse_json(GeoIPInfo).latitude), longitude = tostring(parse_json(GeoIPInfo).longitude)
| project Timestamp, DeviceName, RemoteIP, RemotePort, RemoteUrl, ioc

貢献

無料の脅威インテル/IOCフィードのリストを可能な限り大きく、最新の状態に保つための貢献を歓迎します。プルリクエストを作成することで貢献できます。このPRには以下の内容を含める必要があります:

  1. README.mdファイルにフィードへのリンクを追加します。ソースが適合するセクションがまだない場合は、新しいセクションを作成します。
  2. ThreatIntelFeeds.csvファイルに詳細を追加します。使用される形式は以下に示されています。カテゴリは上記のフィードカテゴリを指します。
    Vendor;Description;Category;Url
    
  3. ソースは無料であり、アカウントやAPIトークンを必要とせずに使用できる必要があります。
  4. Validator.py スクリプトを使用してCSVファイルの内容を検証します。これは script ディレクトリで実行することで行えます。
  5. GenerateTableStatistics.py を実行してIOCフィード統計テーブルを更新します。これにより、マークダウンテーブルが StatisticsTable.md ファイルに保存されます。このテーブルは上記に貼り付けることができます。

Abuse.ch

  • https://sslbl.abuse.ch/blacklist/sslblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.txt
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.txt
  • https://threatfox.abuse.ch/downloads/hostfile/
  • https://feodotracker.abuse.ch/downloads/ipblocklist.txt
  • https://feodotracker.abuse.ch/blocklist/
  • https://bazaar.abuse.ch/export/txt/md5/recent/
  • https://threatfox.abuse.ch/export/csv/md5/recent/
  • https://bazaar.abuse.ch/export/txt/sha1/recent/
  • https://bazaar.abuse.ch/export/txt/sha256/recent/
  • https://threatfox.abuse.ch/export/csv/sha256/recent/
  • https://urlhaus.abuse.ch/downloads/csv_recent/
  • https://sslbl.abuse.ch/blacklist/ja3_fingerprints.csv

利用規約: https://sslbl.abuse.ch/blacklist/, https://feodotracker.abuse.ch/blocklist/

Blocklist.de

  • https://lists.blocklist.de/lists/all.txt
  • https://lists.blocklist.de/lists/ssh.txt
  • https://lists.blocklist.de/lists/mail.txt
  • https://lists.blocklist.de/lists/apache.txt
  • https://lists.blocklist.de/lists/imap.txt
  • https://lists.blocklist.de/lists/bots.txt
  • https://lists.blocklist.de/lists/bruteforcelogin.txt
  • https://lists.blocklist.de/lists/strongips.txt
  • https://lists.blocklist.de/lists/ftp.txt

利用規約: https://www.blocklist.de/en/index.html

IPSum

  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/1.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/2.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/3.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/4.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/5.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/6.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/7.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/8.txt

C2IntelFeeds

  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/IPC2s-30day.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURLwithIP-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/unverified/IPC2s.csv
ツールをダウンロード