

secbox
 yv1ing/secbox
サイバーセキュリティテストを、事前構築済みのサンドボックス環境で pi エージェントを使用して実施する。
network-mappingvulnerability-analysismobile-app-pentesting+9
 affolter-engineering/xssearch
RustベースのXSSスキャナー。コンテキストを考慮したペイロード選択、WAF検出とバイパス、クローリング、ブラインドXSSコールバック、静的DOMシンク分析を備えています。
 affolter-engineering/snmpen
SNMP列挙ツール。SNMPv1/v2cホストにクエリを実行し、システム情報、TCP接続、書き込みアクセスを抽出するペネトレーションテストおよび偵察用ツール。
 affolter-engineering/mqattack
MQTTペネトレーションテスト用のRust CLI:subscribe/publish、ブローカーフィンガープリンティング、ACLプロービング、トピック列挙、認証情報ブルートフォース、およびTLS/mTLS経由のLast Willインジェクション。
 joda32/adit
GoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査
 kr0no/bloodhound-shell
BloodHound API用のインタラクティブなコマンドラインシェル。

 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 joda32/yowie
外部から観測可能なデータのみを使用して、組織が契約しているSaaSサービスを特定します。シャドーITの発見のために構築されています。
 nawaralseelawi/pvbrf-id
プライベートで検証可能な、ビザンチン耐性を持つ連合型侵入検知プロトコルのためのシミュレーションコードと結果。秘密分散、Merkle監査、Pedersenコミットメントを使用。
 cosmosyi/autocontrol-arena
高度なエージェントモデルに潜むリスクを明らかにするため、実行可能で圧力の高いテスト環境を合成する、フロンティアAI安全性評価のための自動化フレームワーク。
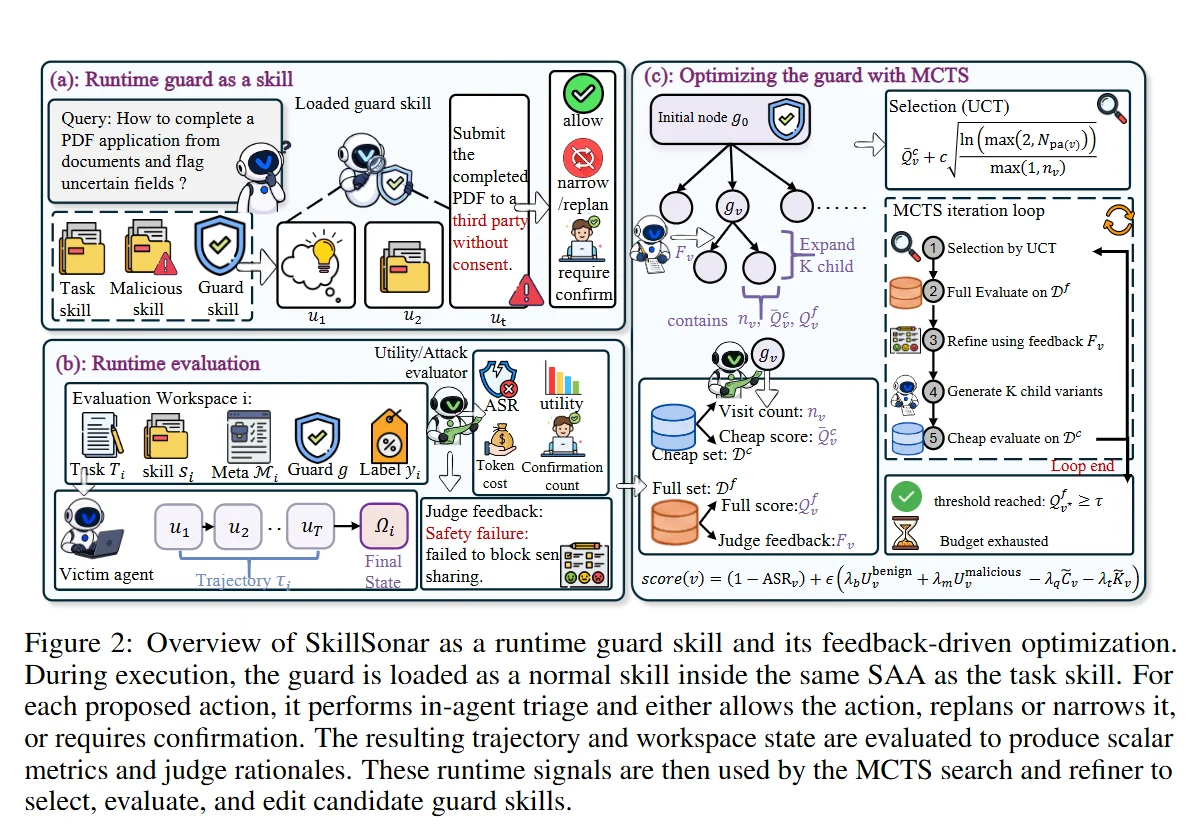 yxf203/defense-as-skill
スキル拡張エージェントにおける悪意あるスキル誘発攻撃を検出・ブロックするランタイムガードスキル。ロールアウトフィードバックからガードポリシーを進化させるMCTSループを備える。
 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 perplexityai/numbat
エンドポイント上のAIエージェント活動の可視化。オンデバイス検出、オプションのアクション前ブロック、フォレンジック再構築を備える。