
 ko0ler/homelab
GNS3ホームラボ。Cisco ASAvファイアウォール、L3コア、DMZ、Active Directoryドメインを備えたセグメント化ネットワークを文書化し、ネットワーキング、システム管理、オフェンシブセキュリティの練習に使用。

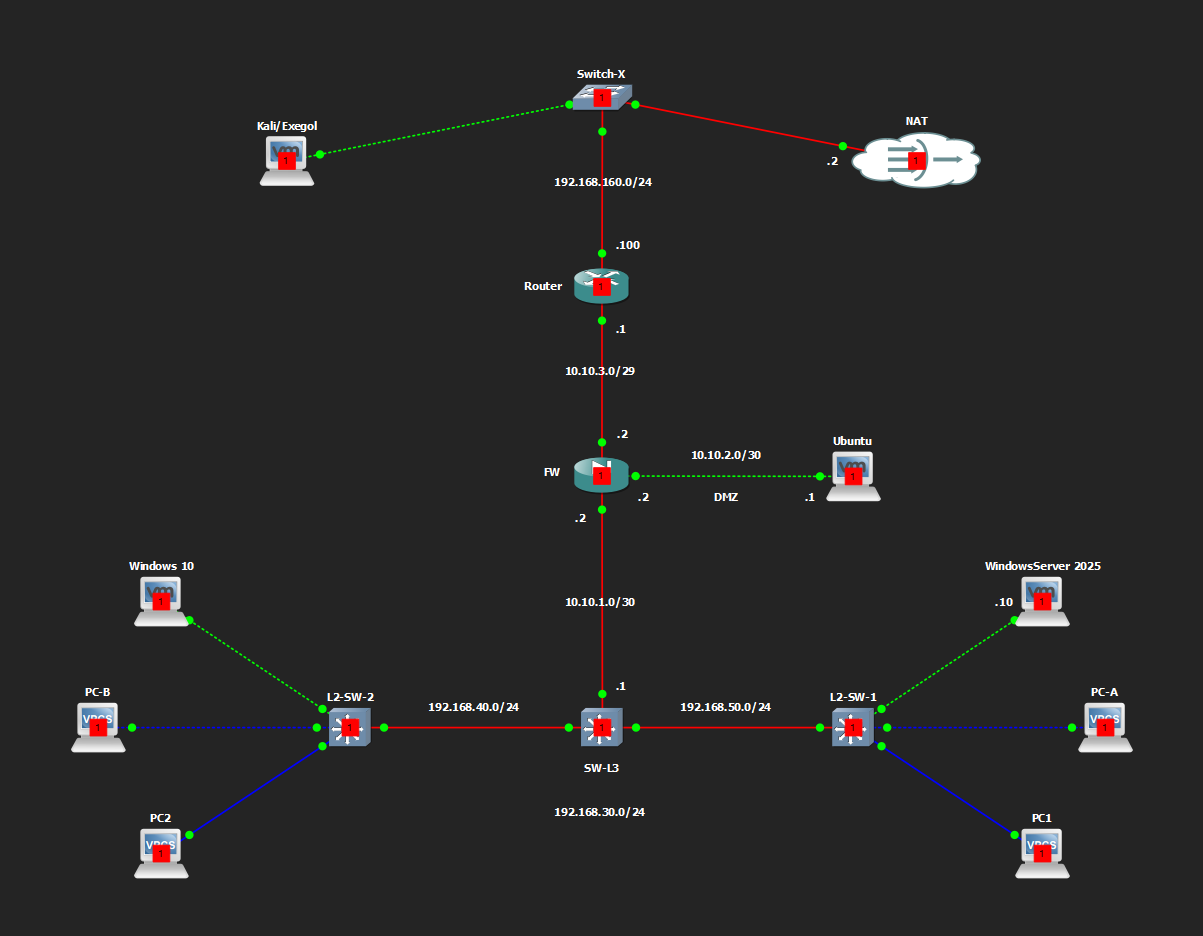
HomeLab は、1 台のノート PC(OMEN 16、i7-14650HX、32 GB RAM、RTX 4060 8 GB)上に構築した GNS3 ラボで、ネットワーキング、システム管理、攻撃的セキュリティを 1 つの環境で練習するためのものです。ファイアウォール(Cisco ASAv)を備えた境界、DMZ(Ubuntu Server)、ルーティングされたコア(SW-L3 + 2 台のアクセススイッチ)、そして Windows Server 2025 上で動作する Active Directory ドメイン kooler.local をモデル化しています。攻撃者プラットフォーム(Kali、Exegol)は、インターネットへの NAT ゲートウェイとともに、信頼されていない外部セグメント上に配置されています。資産数、ホストの種類、構成されるサービスは、PC に負担をかけすぎずに環境全体を同時に実行でき、VM に適切なリソースを割り当てられるよう、私のホストスペックに基づいています。
注: これは始めるためのベースライン構成であるため、必要に応じてカスタマイズしてください。サーバーハードニング、SIEM、EDR、C2 サーバー、さらなるテストのための LAN ピボッティングといったツールや概念は、トレーニングしたい内容に応じて自分で実装・実行する必要があります。時間の経過とともに文書化されるのは全体アーキテクチャのみであり、使いやすさのために最終的には CHANGELOG.md で追跡されます。さらに、ファイアウォールは実際にはライセンスされていない(評価モード)ため、関連する帯域幅が制限され、ネットワークパフォーマンスに大きく影響します(外部ソース → DMZ、内部 → インターネット)。そのため、システムアップデートや大きなソフトウェアのダウンロードなど帯域幅を要するネットワークトラフィックには、VM 上の追加ネットワークアダプター(VMware NAT)を一時的に使用しています。テストして壊す際には、コンポーネントのスナップショットを取得してください。楽しんで成長しましょう!
チェーン: Kali/Exegol + NAT (Switch-X) → Router → ASAv Firewall(DMZ レッグ付き)→ SW-L3 → L2-SW-1 / L2-SW-2(VLAN)。
| セグメント | サブネット | 備考 |
|---|---|---|
| 外部 / 非信頼 | 192.168.160.0/24 | Switch-X: Kali/Exegol、NAT クラウド; Router は .100 |
| Router ↔ FW 外部 | 10.10.3.0/29 | Router .1、ASA outside .2、DMZ NAT .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2、Ubuntu .1 |
| FW ↔ SW-L3(内部) | 10.10.1.0/30 | ASA inside .2、SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C、PC-D |
| VLAN 40 (ワークステーション) | 192.168.40.0/24 | L2-SW-2 の背後 — Windows 10、PC-B |
| VLAN 50 (サーバー) | 192.168.50.0/24 | L2-SW-1 の背後 — Windows Server 2025 (DC01)、PC-A |
| VLAN 100 (管理) | 192.168.100.0/24 | SW-L3 上に SVI が存在; トランク済みだが、まだ ASA オブジェクトグループには未登録 |
トランクリンク SW-L3 ↔ L2-SW-1/L2-SW-2 は VLAN 30、40、50、100 を伝送します(ネイティブ VLAN 999、dot1q)。
| デバイス | 役割 | プラットフォーム | 主要インターフェース |
|---|---|---|---|
| Router | エッジルーター、NAT 側ゲートウェイ | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (FW へ); Gi0/1 192.168.160.100/24 (Switch-X へ) |
| FW | 境界ファイアウォール、DMZ | Cisco ASAv 9.22(1)1 | outside 10.10.3.2/29; dmz 10.10.2.2/30; inside 10.10.1.2/30 |
| SW-L3 | コア L3 スイッチ、VLAN 間ルーティング | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (FW へ); Gi0/1-0/2 は L2-SW-1/2 へのトランク; VLAN 30/40/50/100 用 SVI; VTP サーバーモード |
| L2-SW-1 | アクセススイッチ | Cisco IOSv L2 15.2 | VLAN 50 アクセスポート (WinServer2025、PC-A); VTP クライアントモード |
| L2-SW-2 | アクセススイッチ | Cisco IOSv L2 15.2 | VLAN 40 アクセスポート (Windows 10、PC-B); VLAN 30 (PC-D); VTP クライアントモード |
ASAv は Smart Licensing Using Policy の下でライセンスされ、評価モードで動作しており、機能ティア standard とスループットレベル 1G がローカルで宣言されています(CSSM 登録なし)。
| ホスト / リソース | OS / ビルド | ホスト名 | IP / VLAN | サービス |
|---|---|---|---|---|
| Kali (1 CPU, 8 コア, 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (セグメント外) | 攻撃者プラットフォーム |
| Ubuntu (1 CPU, 2 コア, 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA, bWAPP, httpbin, FTP, Samba, MySQL |
| WindowsServer 2025 (1 CPU, 4 コア, 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS, ADDS, DHCP, DNS, MSSQL — kooler.local のドメインコントローラー |
| Windows 10 (1 CPU, 2 コア, 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | ドメイン参加済みワークステーション |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
VPCS は主に接続性テストに使用されます。
ドメインコントローラー: DC01 (Windows Server 2025, 192.168.50.10)。ADCS、ADDS、DHCP、DNS、MSSQL を同時に実行しています。攻撃対象領域の演習用に意図的に過剰プロビジョニングされた DC です (サービスアカウントの露出、ADCS テンプレートの設定不備、DC 上の SQL など)。
| アカウント | スコープ | 備考 |
|---|---|---|
| Administrator | ローカル (DC01) | 組み込みのローカル管理者 |
| Ko0ler | ドメインユーザー | — |
| user1 | ドメインユーザー | — |
Windows 10 (PC1) は kooler.local に参加しています。ローカルログイン ko0ler もこのマシン上に存在し、ドメインアカウントとは別です。
| ゾーンペア | 方向 | 許可 |
|---|---|---|
| outside → DMZ | インバウンド | Ubuntu (10.10.2.1) への HTTP(80)、HTTPS(443)、8080、8070、8060。ICMP |
| DMZ → outside | アウトバウンド | HTTP、HTTPS、DNS(53) |
| DMZ → inside | — | 拒否 |
| inside → DMZ | アウトバウンド | Ubuntu への全 IP |
| inside → outside | アウトバウンド | 全 IP、ASA の outside インターフェース経由の PAT |
NAT: inside サブネット用の PAT (192.168.30/40/50.0/24、動的、ASA の outside 経由) と、DMZ ホスト用のスタティック NAT (10.10.2.1 → 10.10.3.3、DMZ_MAPPED)。注意: VLAN 30/40/50 間の VLAN 間トラフィックは ASA を経由しません。SW-L3 がローカルでルーティングするため、ファイアウォールはノースサウス (DMZ/outside) トラフィックのみを認識します。
CHANGELOG.md で管理されています。
ラボの認証情報は意図的にこのリポジトリにコミットされていません。
| スコープ | アカウント | ホスト名 |
|---|---|---|
| ローカル | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| ローカル | ko0ler | Ubuntu |
| ローカル | ko0ler | PC1 (Windows 10) |
| ローカル | Administrator | DC01 (WindowsServer 2025) |
| ドメイン (kooler.local) | Ko0ler | — |
| ドメイン (kooler.local) | user1 | — |
