

blitzstrike
 shinthink/blitzstrike
3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。
penetration-testing-frameworksreconnaissancestatic-analysis+8
509
shinthink/blitzstrike3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 vid4l-07/roxy
リアルタイムでリクエストをキャプチャ、検査、変更するためのTUIを備えたターミナルベースのHTTP傍受プロキシ。さらに、リクエストを再送信して調整するためのRepeaterも搭載。
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 bdblackhat/admin-panel-finder
Pythonスクリプトで、Webサイトの管理パネルURLを発見し、セキュリティ偵察やペネトレーションテストを支援します。
 makarov05bm/wsgoat
WebSocketのハッキング方法を学べる脆弱性のあるアプリケーション
 tomnomnom/gf
grep のラッパーで、さまざまなものを grep するのに役立ちます
 webgoat/webgoat
Webアプリケーションセキュリティとペネトレーションテスト技術を学ぶためのインタラクティブなレッスンとチャレンジを備えた、意図的に脆弱性を持たせたWebアプリケーションです。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academyラボ向けの実践的な学習ノートとウォークスルー。Web脆弱性、ペイロード、列挙、BSCP試験対策を網羅しています。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
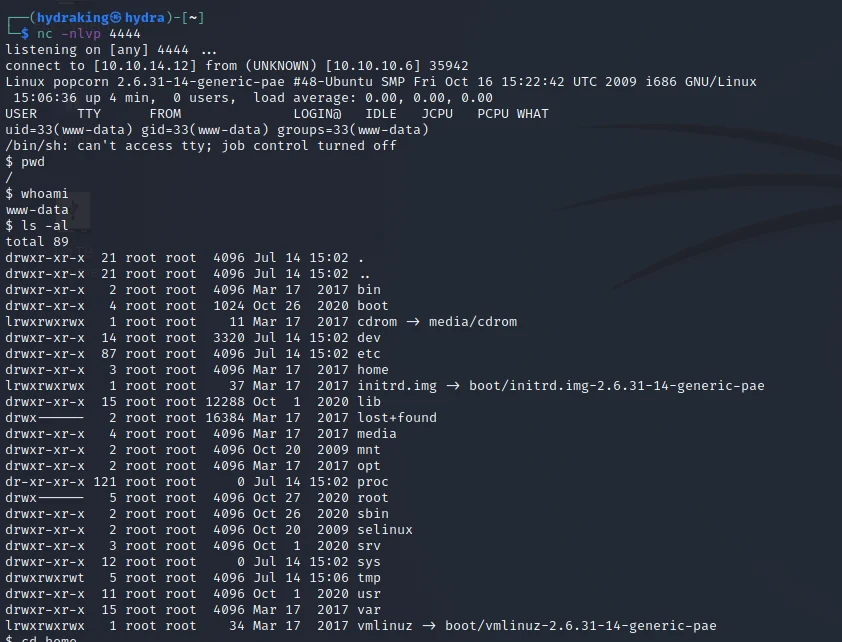 h3x0v3rl0rd/php_reverse_shell
標的システム上でリモートコマンド実行を確立するためのシンプルなPHPリバースシェルスクリプトです。ペネトレーションテストやセキュリティ評価に最適です。
 melmathari/dockercve-2024-835
DockerベースのCVE-2024-835脆弱性エクスプロイト。docker-composeによる自動デプロイに対応し、ペネトレーションテストおよびセキュリティ評価に使用します。
 dozermx/argus
多段階の偵察および攻撃面スキャナーで、ドメイン、IP、ASN、クラウド資産、CVEをナレッジグラフにマッピングし、CVSSスコアリングとコンプライアンスマッピングを提供します。
 ransomleak/training-application-security
インタラクティブなセキュアコーディングトレーニング。OWASP Top 10のWebおよびAPI脆弱性、Git/シークレット露出、10以上の言語での修正例を網羅したハンズオンSCORM演習を提供します。
 azmisyahrul/prismsec
AI駆動のペネトレーションテスト向けに、nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmapを統合した安全でモジュール式のMCPサーバー。

 wattocyber/oscp-notes-2026
OSCPノート保管庫+試験コックピットダッシュボード:統合されたテクニックノート、変数埋め込み済みコマンドデッキ、マシン、認証情報、試験当日用ランブック。MIT。