
 ransomleak/training-application-security
インタラクティブなセキュアコーディングトレーニング。OWASP Top 10のWebおよびAPI脆弱性、Git/シークレット露出、10以上の言語での修正例を網羅したハンズオンSCORM演習を提供します。

40 の無料オープンソースのセキュアコーディング演習。開発者が学ぶ方法でウェブアプリケーションセキュリティを教えます — SQL インジェクション、クロスサイトスクリプティング (XSS)、アクセス制御の不備といった実際の脆弱性を悪用し、その後修正コードを書くことで学びます。OWASP Top 10 for Web Applications、OWASP API Security Top 10、Git および CI/CD リポジトリセキュリティなどをカバーするインタラクティブな SCORM モジュール。JavaScript、TypeScript、Java、C#、Python、Scala、PHP、Ruby、Go、Kotlin での修正例を収録。個人開発者、非営利団体、従業員 25 名未満の中小企業は無料。大学や教育機関向けには割引されたエンタープライズ価格をご用意しています。
👥 創業者に相談する | 🔗 ライブラリ全体を見る | 🎮 ライブ DOM XSS デモを試す
年に一度 OWASP Top 10 を読んで多肢選択式のクイズに合格しても、本番環境のウェブアプリケーション脆弱性は防げません。開発者は、実際のエクスプロイトが何をするのか — SQL インジェクションがデータベースを抜き出す、クロスサイトスクリプティングがセッションを乗っ取る、アクセス制御の不備が他のユーザーのデータを露出させる — を目の当たりにし、それを阻止するセキュアなコードを書く必要があります。
この無料のオープンソースセキュアコーディングトレーニングライブラリのすべての演習は、エクスプロイト、トレース、修正という 3 フェーズの方法論に従っています。
意図的に脆弱なアプリケーションに対してハンズオンのペネトレーションテストを実行し — データベースに対する SQL インジェクション、ブラウザで発火する XSS、クラウドメタデータエンドポイントに到達する SSRF — その後、脆弱性がどのように導入されたかを正確にトレースし、セキュアコーディングのベストプラクティスを適用して修正します。
演習の内容:
すべての演習は、合格基準100%のクイズで締めくくられます。開発者が本番コードを書く頃には、あらゆる一般的なWebアプリケーション脆弱性を実際に悪用した経験を持ち、それを防ぐセキュアコーディングのベストプラクティスを身につけています。
すべての演習はSCORM 1.2 .zipとして提供されます。任意のLMS(Moodle、TalentLMS、Docebo、Cornerstone、SAP SuccessFactors、Workday Learning、その他SCORM準拠のあらゆるシステム)にインポートしたり、セキュアSDLCやDevSecOpsトレーニングパイプラインに組み込んだり、展開前にSCORM Cloudでプレビューしたりできます。
ホワイトレーベル — モジュール内にロゴ、バックリンク、帰属表示は不要で、ベンダーロックインもありません。DevSecOpsプログラム、セキュアSDLCイニシアチブ、開発者オンボーディング、あるいは独立したアプリケーションセキュリティトレーニングの一環としてご利用いただけます。誰がどのような条件で利用できるかは、以下のライセンスセクションで説明しています。
このオープンソースのセキュアコーディングトレーニングライブラリは、RansomLeak Community License(LICENSE参照)の下で公開されています。以下のいずれかに該当する場合、無料で利用できます:
無料ライセンスの下では、モジュールを任意のLMSにインポートし、エンジニアリングチーム向けに実施し、自社のセキュアSDLCトレーニングプログラムに組み込み、実施するワークショップで使用できます。コンテンツを独立した製品として再配布または再販することは禁止されており、第三者クライアントへのサービスとして提供することも同様に禁止されています(MSPおよびコンサルタント向けアプリケーションセキュリティトレーニング参照)。
トレーニング予算がない場合 従業員25名以上でセキュアコーディングトレーニングの予算がない場合は、お問い合わせください。共同マーケティング(ケーススタディ、推薦の声、当社サイトへのロゴ掲載、レビューなど)と引き換えに、個別の条件で合意することがよくあります。
大学、学校、コーディングブートキャンプ、その他の教育機関の場合 スタッフ、教員、学生を大規模にトレーニングするといった機関利用は、教育割引が適用されるエンタープライズプランの対象となります。価格については、機関の詳細を添えて**お問い合わせください**。
従業員25名以上、またはDPA、ベンダー契約、常に最新のコンテンツ、自社スタック向けに構築された演習が必要な場合 エンタープライズプランが最適です。 従業員数に応じた完全な商用ライセンスに加え、セキュリティ部門や調達部門が必要とするあらゆるものを含みます。価格については**ご連絡ください**。
このリポジトリの以前のリリースはCC BY-NC 4.0の下で公開されていました。そのライセンスの下で取得されたコピーは引き続きその条件に従います。このバージョン以降に公開されるすべてのものは、RansomLeak Community Licenseの下にあります。
従業員25名以上のエンジニアリング組織、教育機関、または無料ライブラリが提供する以上のものを必要とするあらゆる組織向けです。商用ライセンス自体に加えて、エンタープライズプランが追加する内容は以下のとおりです:
また、自前のLMSの運用を避けたい場合は、**アプリケーションセキュリティトレーニング向けのエンタープライズクラウドプラットフォーム**に完全な演習ライブラリが搭載されています:
実際の動作をご覧になるには**お問い合わせください**。
このコンテンツをクライアントに提供することは無料ライセンスの対象外であり、MSPプランが必要です。このプラットフォームは最初からマルチテナント設計で、クライアントポートフォリオ全体にわたるセキュアコーディングトレーニングを単一の画面から提供できるように構築されています:
ご興味をお持ちですか?お問い合わせください
クリックジャッキング — 透明なiframeを重ねて銀行の承認ボタンへのクリックを奪い、実際の承認を捕捉し、CSP frame-ancestorsを導入します。
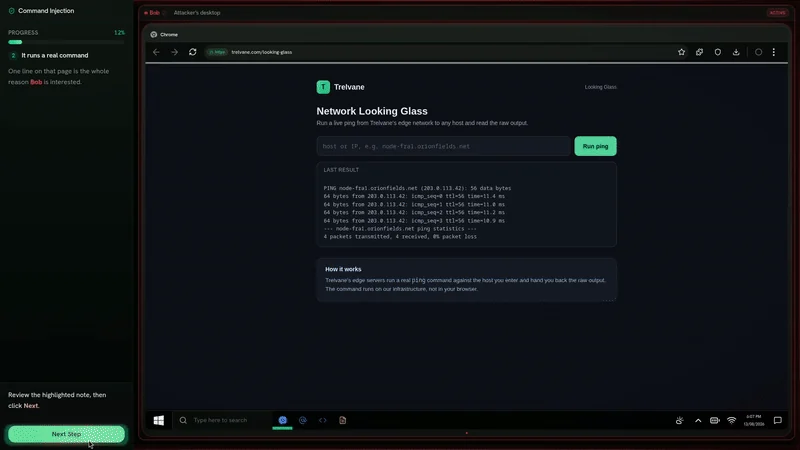
コマンドインジェクション — 捕捉したリクエストを改ざんしてサーバー側ツールに2つ目のコマンドを連結し、サーバーの機密情報が漏洩するのを確認し、引数リストによる実行を導入します。
既知の脆弱性を持つコンポーネント — 公開されたCVEを悪用して古いライブラリを通じてコード実行を実現し、細工したアップロード経由でコマンドを実行し、バージョンを更新してCIでスキャンします。
クロスサイトリクエストフォージェリ — 被害者が決して信頼していないページから、クロスサイト送金を自動投稿して送金を実行し、Cookieがなぜ一緒に送信されるのかを理解し、セッションごとのトークンとSameSiteを追加します。
ディレクトリトラバーサル — ダウンロードリンクを通じて意図されたフォルダの外へ抜け出し、サーバーから /etc/passwd を取得し、正規化してから検証することで、システムファイルを読み取ります。
