 tihanyin/pssw100avb
公開時点で100%のAVバイパスを備えた、便利なPowerShellスクリプトの一覧。


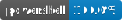


このリポジトリには、リバースシェルを含む、ペネトレーションテストを目的として設計されたPowerShellスクリプトが含まれています。公開時点では、いずれのスクリプトもアンチウイルスシステムによって検出されていませんでした。ただし、通常は公開後2〜3週間以内に、一部のベンダーがこれらの悪意のあるファイルを検出・フラグ付けし始めます。検出されない間は、これらのスクリプトを自由に使用、共有、テストしてください。
最終テスト日: 2026年10月26日
| リリース | スクリプト | 手法 | AV検出 (VT) | ダウンロード |
|---|---|---|---|---|
| 2026‑10 | ReverseShell_2026_10.ps1 | 「Windows Telemetry Admin」リバースシェル + AIサンドボックスプロンプトインジェクション | 0/60 |  |
| 2026‑06 | ReverseShell_2026_06.ps1 | リバースシェル + AI/サンドボックスプロンプトインジェクション | 3/58 | |
| 2026‑05 | ReverseShell_2026_05.ps1 | リバースシェル + AI行動分析バイパス | 20/61 | |
| 2025‑01 | ReverseShell_2025_01.ps1 | 「Fruit Shell」リバースシェル + AIプロンプトインジェクション | 33/61 | |
| 2022‑06 | ReverseShell_2022_06.ps1 | Nishangスタイルのリバースシェル(難読化) | 26/60 | |
| 2022‑03 | ReverseShell_2022_03.ps1 | Nishangスタイルのリバースシェル | 27/61 | |
| 2022‑03 | LsassDump_2022_03.ps1 | MiniDumpWriteDumpによるLSASSメモリダンプ | 21/61 | |
| 2021‑12 | AMSI_bypass_2021_12.ps1 | AMSIバイパス(amsiInitFailed) | 27/58 | |
| 2021‑09 | AMSI_bypass_2021_09.ps1 | AMSIバイパス(amsiInitFailed) | 31/60 | |
| 2021‑09 | ReverseShell_2021_09.ps1 | Nishangスタイルのリバースシェル | 30/60 | |
10個のペイロードはすべて v1.1リリース に添付されています。v1.0リリースは古いリンク用に引き続き利用可能です。

このリポジトリは、倫理的ハッキング、許可されたレッドチーム運用、ペネトレーションテスト、マルウェア解析、敵対者シミュレーション、サイバーセキュリティ研究、防御的セキュリティエンジニアリング、および教育目的のみを意図しています。
このプロジェクトは、明示的な許可を得ている環境でのみ使用してください。作者は違法行為、不正アクセス、または本ソフトウェアの悪意ある使用を推奨しません。適用されるすべての法律、規制、組織のポリシーへの準拠を確保する責任は、ユーザー自身にあります。
最新のペイロード ReverseShell_2026_10.ps1 は v1.1 リリースに含まれています。公開時点では、どのアンチウイルスエンジンにも検出されませんでした (VirusTotal で 0/60)。このスクリプトは「Windows Telemetry Admin」という管理用テレメトリツールを装っており、AI支援によるサンドボックス解析に対してファイルをスキップするよう求めるプロンプトインジェクションを埋め込んでいます。
2026年6月のシェルと比較して、切断をクリーンに処理し、exit で終了し、空の入力時には対話型プロンプトを維持し、実行プリミティブを実行時に導出して ("XEI"[-1..-3] → IEX) WTA 環境変数に格納します。

