mythicagents/xenon
Windows向けにC言語で書かれたMythicエージェント
⚠️ Xenonはリリースの初期段階にあります。OPSECは安全ではなく、クラッシュを引き起こすメモリ関連の問題が含まれている可能性があります。実環境での使用を計画している場合は、十分にテストしてください。
Xenonは回避性について一切主張しません。デフォルト設定はOPSEC的に安全ではありません。Xenonの目標は、オペレーターが目的を達成するために機能をカスタマイズできるようにすることです。
既存のMythicサーバーへのXenonのインストールは非常に簡単です。まだMythicサーバーをセットアップしていない場合は、Mythicプロジェクトページにアクセスしてください。
さらなるカスタマイズと回避については、Wikiを参照してください。
Mythicのインストールディレクトリから、rootユーザーとしてXenonをインストールするには、次のコマンドを使用します:
./mythic-cli install github https://github.com/MythicAgents/Xenon.git
Mythicのインストールディレクトリから、非rootユーザーとしてXenonをインストールするには、次のコマンドを使用します:
sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git
| Command | Usage | Description |
|---|---|---|
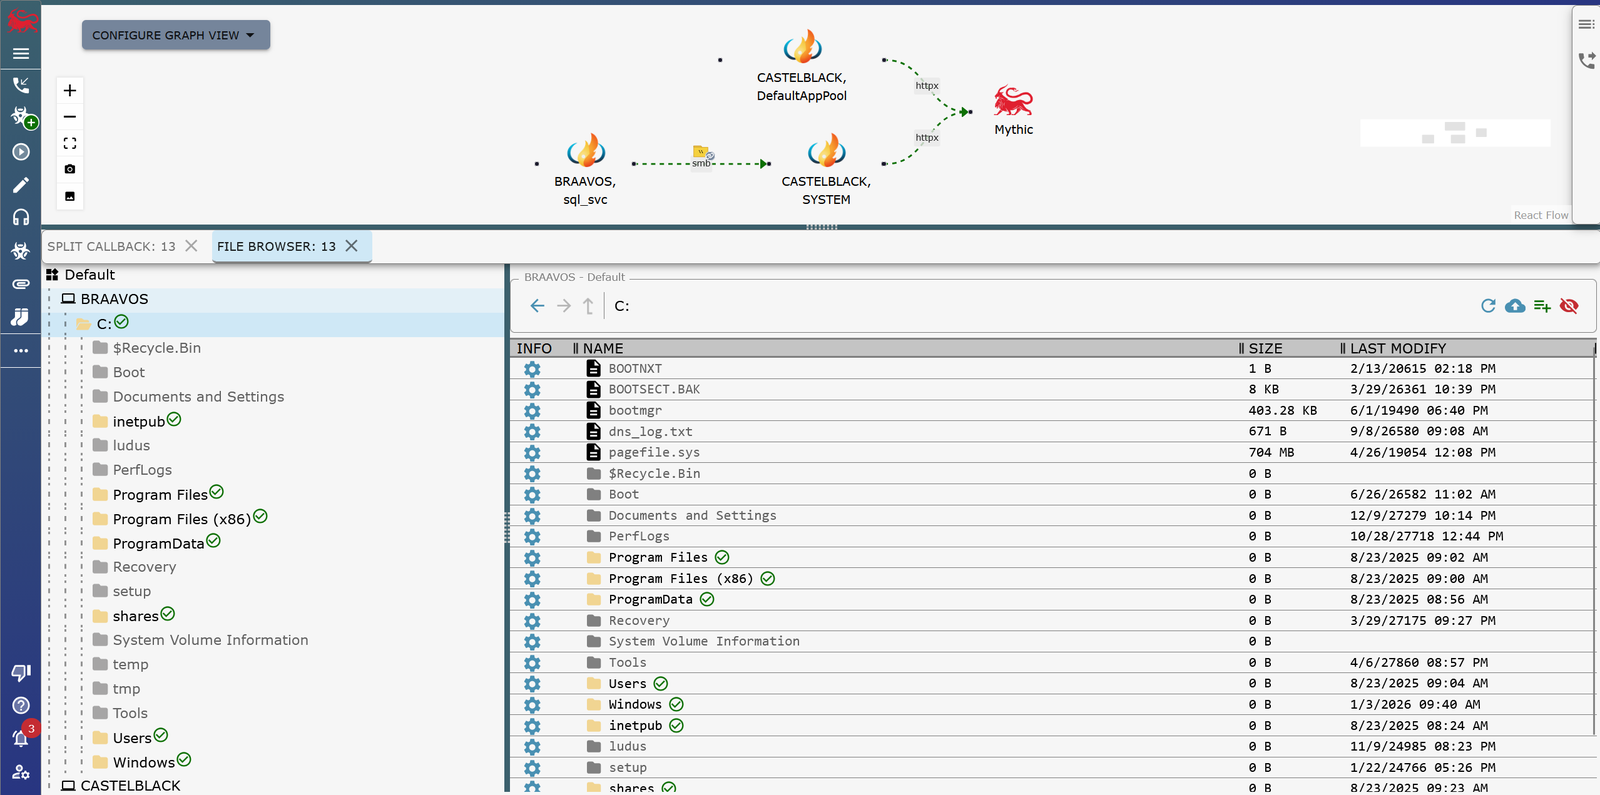
pwd | pwd | 現在の作業ディレクトリを表示します。 |
ls | ls [path] | <directory>のディレクトリ情報を一覧表示します。 |
cd | cd <directory> | 作業ディレクトリを変更します。 |
cp | cp <source file> <destination file> | ファイルを新しい宛先にコピーします。 |
rm | rm <path|file> | ディレクトリまたはファイルを削除します。 |
mkdir | mkdir <path> | 新しいディレクトリを作成します。 |
getuid | getuid | 現在のIDを取得します。 |
make_token | make_token <DOMAIN> <username> <password> [LOGON_TYPE] | 平文の資格情報を使用してトークンを作成し、なりすまします。 |
steal_token | steal_token <pid> | 対象プロセスのトークンを窃取してなりすまします。 |
rev2self | rev2self | IDを元のプロセスのトークンに戻します。 |
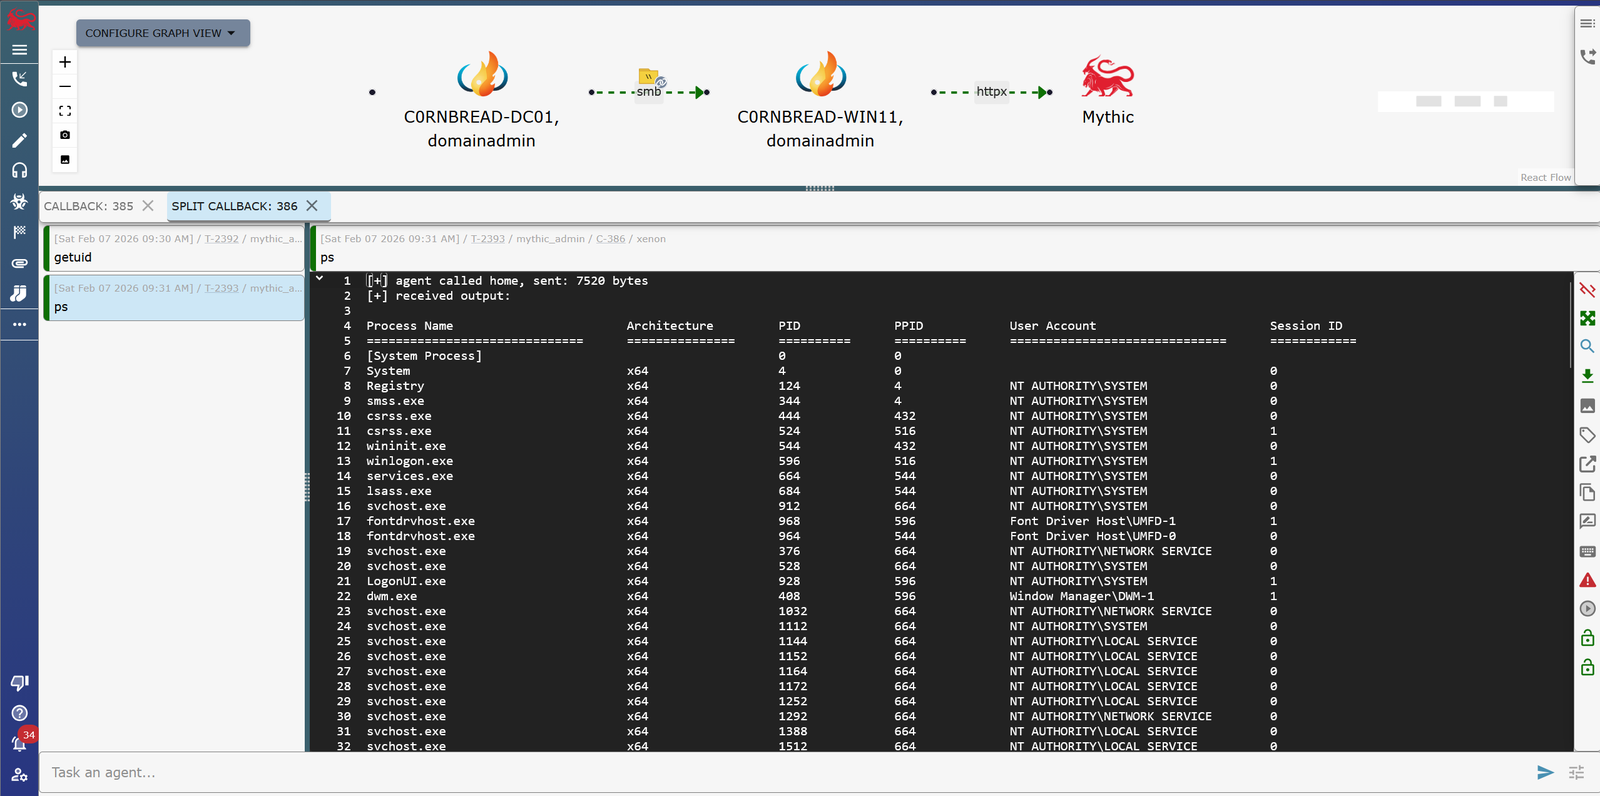
ps | ps | ホストのプロセスを一覧表示します。 |
shell | shell <command> | ターミナルで{command}を実行します。 |
remote_exec | remote_exec -Module [module] -Target [target] -Command [command + args] [-Domain [domain]] [-Username [username]] [-Password [password]] | WMI、WinRM、またはSCShellを使用してリモートマシンでコマンドを実行します。 |
sleep | sleep <seconds> [jitter] | スリープタイマーとジッターを変更します。 |
inline_execute | inline_execute -BOF [COFF.o] [-Arguments [optional arguments]] | 現在のプロセススレッドでBeacon Object Fileを実行し、出力を確認します。警告: 誤った引数型はエージェントプロセスをクラッシュさせる可能性があります。 |
async_execute | async_execute -BOF [COFF.o] [-Arguments [optional arguments]] | Beacon Object Fileをバックグラウンドスレッドで非同期に実行します。出力はタスク更新を介してストリーミングされます。BeaconWakeup / BeaconGetStopJobEventをサポートします。 |
jobs | jobs | 実行中の非同期BOFジョブとそのMythicタスクUUIDを一覧表示します。 |
jobkill | jobkill <task_uuid> | MythicエージェントタスクUUIDで実行中の非同期BOFを停止します (BeaconGetStopJobEventにシグナルを送信)。 |
usermon | usermon [-Interval 3000] | 非同期ログインモニター (WTSセッションポーリング)。ライブアラートがこのタスクでストリーミングされます。jobkill <usermon_task_uuid>で停止します。 |
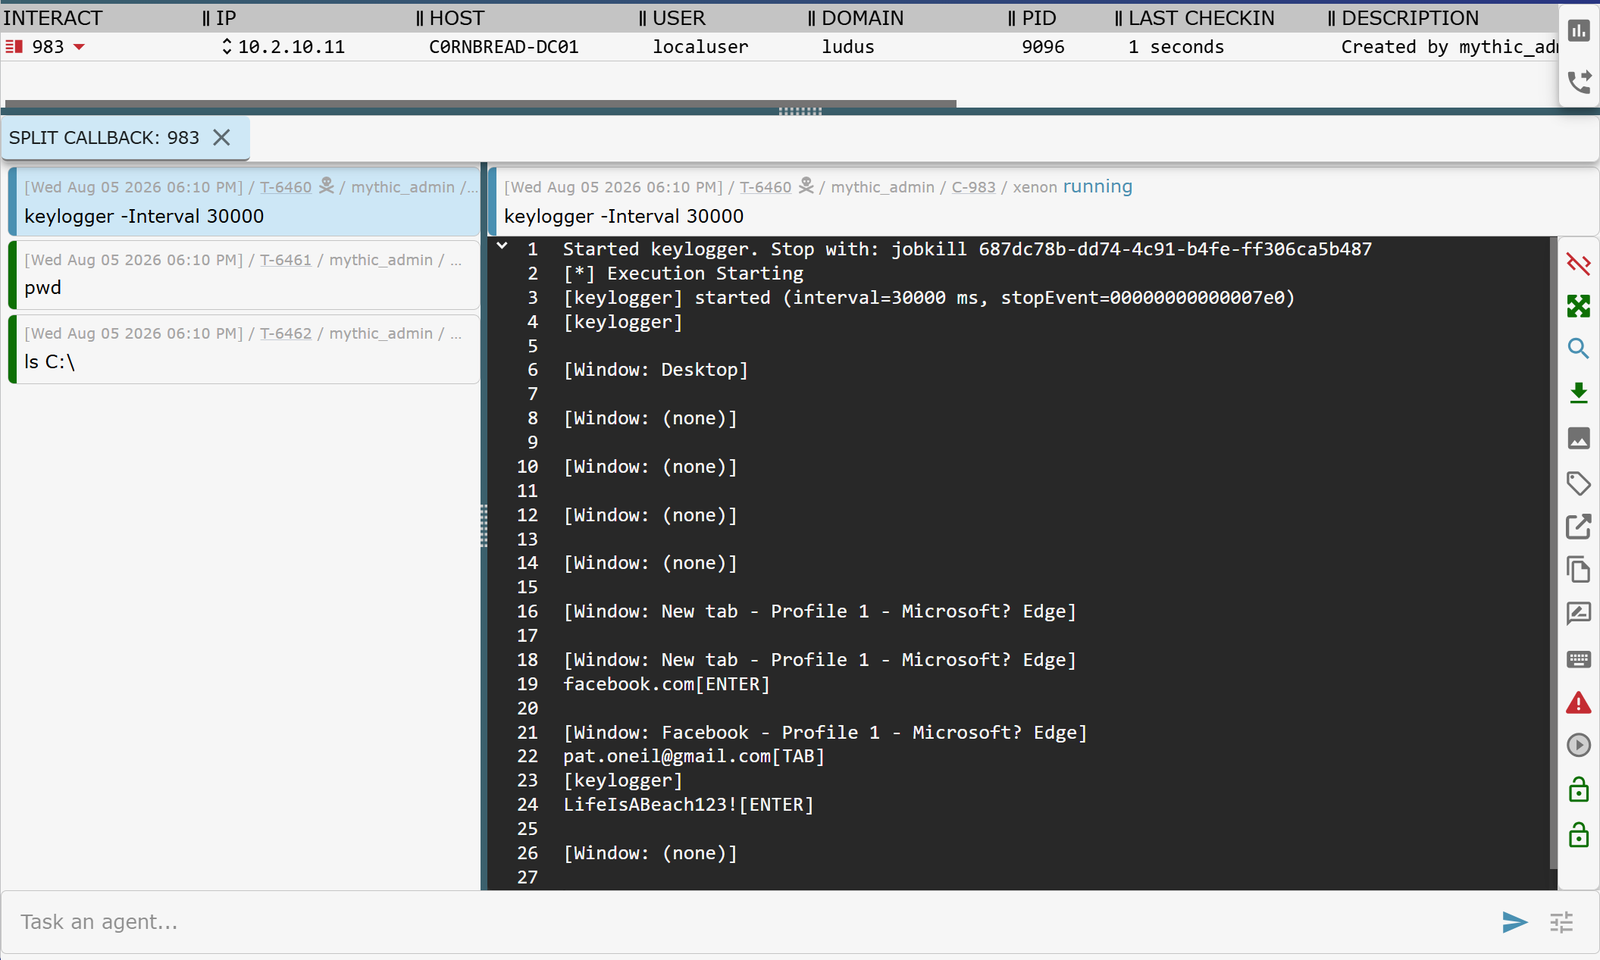
keylogger | keylogger [-Interval 30000] | 非同期キーロガー: キーストロークをバッファリングし、一定間隔でダンプします。このタスクでライブ出力。jobkill <keylogger_task_uuid>で停止します。 |
inline_execute_assembly | inline_execute_assembly -Assembly [file] [-Arguments [assembly args] [--patchexit] [--amsi] [--etw]] | @EricEsquivelのBOF「Inline-EA」を使用して現在のプロセスで.NETアセンブリを実行します (例: inline_execute_assembly -Assembly SharpUp.exe -Arguments "audit" --patchexit --amsi --etw) |
execute_assembly | execute_assembly -Assembly [SharpUp.exe] [-Arguments [assembly arguments]] | リモートプロセスで.NETアセンブリを実行し、出力を取得します。 |
execute_dll | execute_dll -File [mimikatz.x64.dll] | Dynamic Link LibraryをPICとして実行します。(例: execute_dll -File mimikatz.x64.dll) |
spawnto | spawnto -path [C:\Windows\System32\svchost.exe] | spawn & injectコマンドで使用するプロセスのフルパスを設定します。 |
powerchell | powerchell -Command <command> | PowerChell post-ex DLLを使用してPowerShellスクリプトを実行します。 |
powershell_import | powershell_import -File [script.ps1] | --clear | PowerShellスクリプトをキャッシュにインポートします。 |
download | download -path <file path> | 対象システムからファイルをダウンロードします (UNCパスをサポート)。 |
upload | upload (modal) | コンピューターからファイルを選択して対象マシンにアップロードします。 |
status | status | C2接続ホストとそのステータスを一覧表示します。 |
link | link <target> [<named pipe>|<tcp_port>] | SMB/TCP Link Agentに接続します。 |
unlink | unlink <Display Id> | SMB/TCP Link Agentから切断します。 |
socks | socks <start/stop> <port number> | SOCKS 5準拠のプロキシを有効にして、対象ネットワークにデータを送信します。 |
rportfwd | rportfwd -Action {start|stop} -Port [port] -RemoteIP [ip] -RemotePort [port] | リバースポートフォワード。 |
kill | kill [pid] | PIDでプロセスを強制終了します。 |
register_process_inject_kit | register_process_inject_kit (pops modal) | プロセスインジェクションに使用するカスタムBOFを登録します (CS互換)。要件についてはドキュメントを参照してください。 |
exit | exit | インプラントに終了をタスクします。 |
長時間実行されるBeacon Object Fileはバックグラウンドスレッドで実行され、タスク更新で出力をストリーミングします。MythicエージェントタスクUUID (jobsを参照) を使用してjobkillで停止します。
| Command | Usage | Description |
|---|---|---|
async_execute | async_execute -BOF [COFF.o] [-Arguments ...] | BOFを非同期に実行します (BeaconWakeup / BeaconGetStopJobEvent)。 |
jobs | jobs | 実行中の非同期BOFジョブを一覧表示します。 |
jobkill | jobkill <task_uuid> | 実行中の非同期BOFに停止イベントをシグナル送信します。 |
usermon | usermon [-Interval 3000] | ローカルの対話型ログオンを監視します (WTSポーリング)。このタスクでライブ出力。jobkillで停止します。 |
keylogger | keylogger [-Interval 30000] | キーストロークをバッファリングし、一定間隔でダンプします。このタスクでライブ出力。jobkillで停止します。 |
例:
keylogger -Interval 30000
jobs
jobkill <keylogger_task_uuid>
Forgeは、Xenonの機能を拡張するために使用することを強くお勧めするコマンド拡張コンテナです。 以下をすぐにサポートしています:
Xenonでforgeを使用するには、コンテナをインストールするだけです:
sudo -E ./mythic-cli install github https://github.com/MythicAgents/forge.git
その後、コールバック内でアイコン✅をチェックしてコマンドを「有効化」するだけです!
forge_collections -collectionName SharpCollection

forge_collections -collectionName SliverArmory