

syswarden
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
defensive-toolsconfiguration-auditingnetwork-security+4
396
 sbousseaden/evtx-attack-samples
Windows EVTX攻撃サンプルのキュレーションコレクションで、MITRE ATT&CKテクニックにマッピングされており、検知スクリプトのテスト、DFIRトレーニング、脅威ハンティング向けに設計されています。
 withsecurelabs/remotepspy
リモートPowerShellセッションのライブ監視ツール。ETWを使用してWinRM/PSRPプロトコルをキャプチャおよびデコードし、セキュリティ分析のためのコマンド実行トレースとロギングを提供します。
 withsecurelabs/flair
Windowsホストから主要なフォレンジック成果物を半自動で取得するための軽量バッチスクリプト。ネイティブOSツールのみを使用し、インシデント対応とトリアージを支援します。
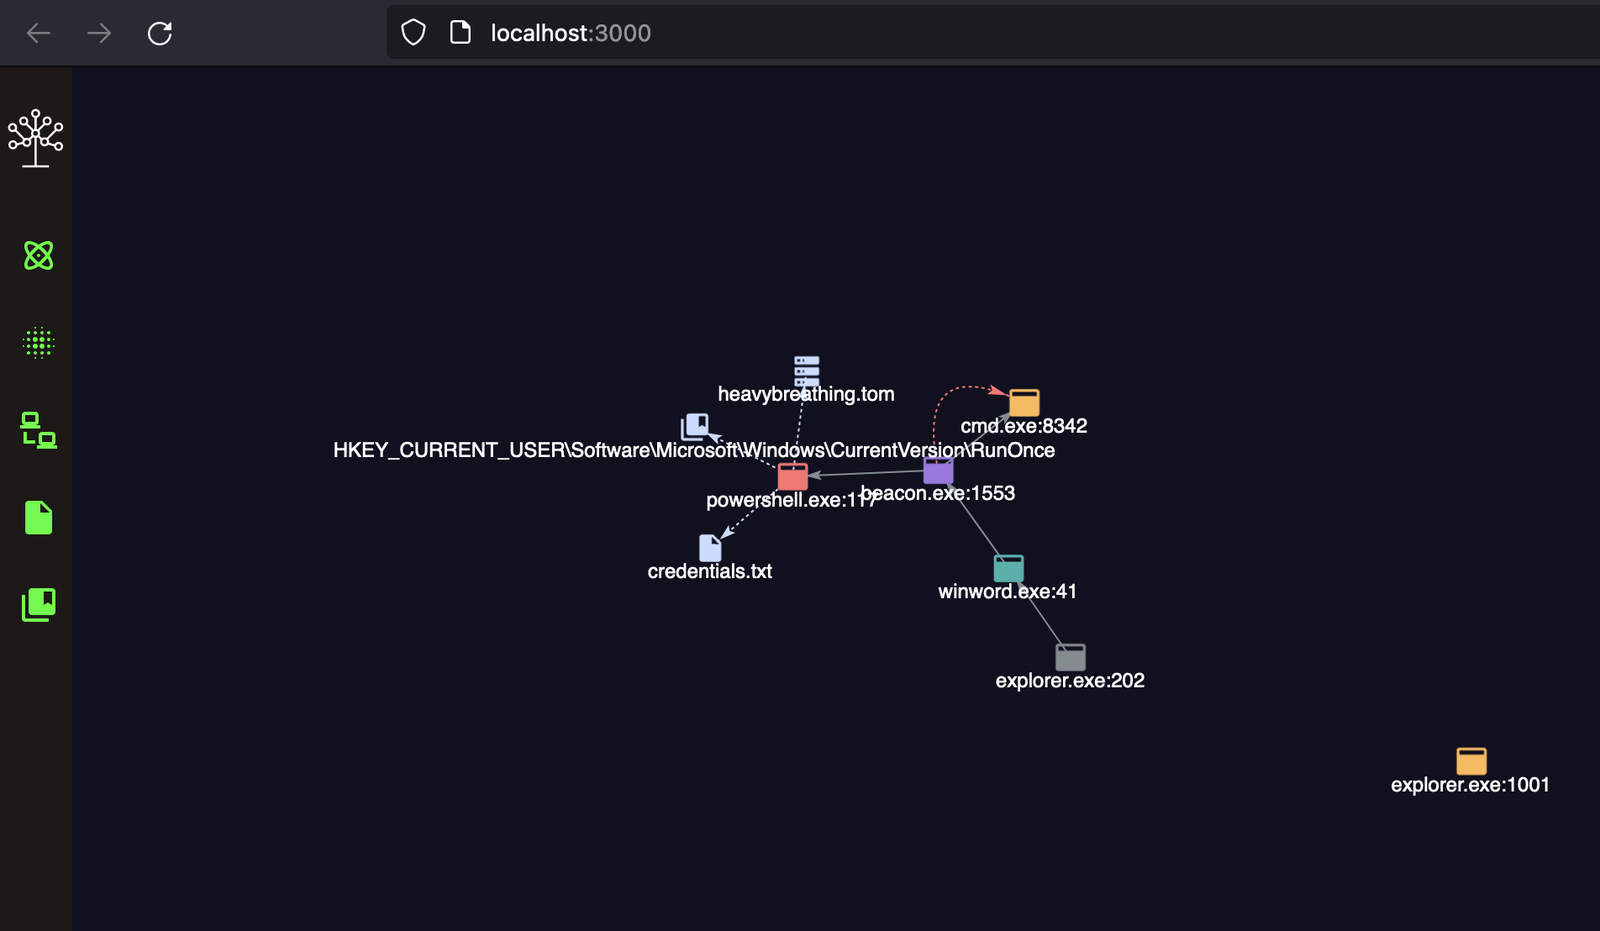 withsecurelabs/detectree
ブルーチーム向けのインタラクティブなデータ可視化ツールで、検知データの分析、関連性の理解、アラート疲れの軽減、インシデント対応の改善を支援します。
 withsecurelabs/lazarus-sigma-rules
SigmaルールでLazarus GroupのTTPを検出。悪意のあるドキュメント実行、PowerShellの悪用、スケジュールタスク、資格情報アクセスをカバーし、SysmonおよびWindowsイベントログ向けに設計されています。
 withsecurelabs/macostriagecollectionscript
macOSからインシデントレスポンス用の包括的なトリアージデータを収集します。システムログ、ファイル一覧、ブラウザデータ、シェル履歴、永続化メカニズムなどが含まれます。
 fireeye/pywintrace
Python ctypesラッパー for Event Tracing for Windows (ETW) により、セッション制御、イベントキャプチャ、カスタムコールバックを実現し、セキュリティ監視およびフォレンジック分析を支援します。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel向けのSOC運用コンテンツ。Azureクラウド環境向けのハンティングクエリ、インシデント対応プレイブック、セキュリティイベント分析を含みます。
 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh検出ルール for CVE-2026-73570、Zimbra Collaboration SuiteにおけるOSコマンドインジェクション、Webアクセスログとzimbra.logを監視して悪用試行を検出します。
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 siberanka/rdp-guard
Windowsセキュリティログを監視して失敗したRDP試行を検出し、設定可能なしきい値とホワイトリスト対応により、Windowsファイアウォールを介して不正なIPを自動的にブロックします。
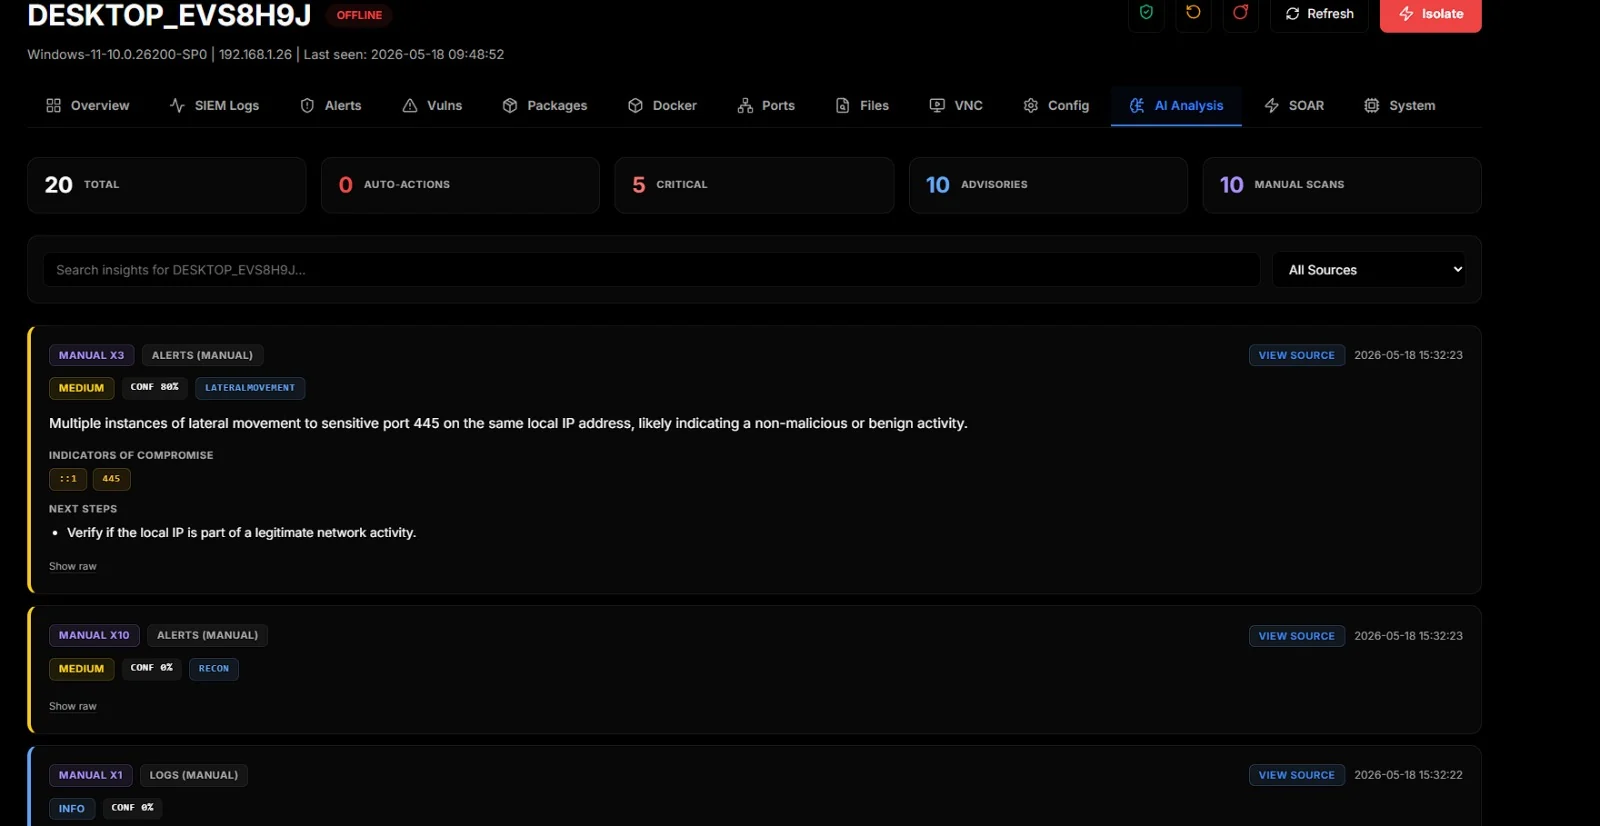 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 sebinxavi/cve-checker-2026
# CVE-2026-31431(Linuxカーネル)およびCVE-2026-41940(cPanel)向けマルチOS脆弱性チェッカー
 ashok523/cve-2026-31431
CVE-2026-31431(Copy Fail)LinuxカーネルLPE向けの防御的IRプレイブックおよび検出パッケージ。Sigma、auditd、Falco、Wazuh、YARA、eBPF、SIEMハントクエリを含みます。