d3vhex/sentora
オープンソースでセルフホスト型の、AIを活用したSIEM、EDR、SOARプラットフォーム。現代のセキュリティ運用向けに設計されています。



専任のSOCを持たない中小規模チーム向けのセルフホスト型セキュリティスタックです。各エンドポイントにエージェントを配置し、サーバーを指定するだけで、SIEMログ、ファイル整合性、パッケージの脆弱性、OpenSearchを活用したログエクスプローラー、自律型AIトリアージ、SOARプレイブックエンジンが、すべてdocker compose up一つで手に入ります。
「AI」の部分はローカルで動作するOllamaモデル(デフォルトはllama3.2:3b)です。ログが外部に送信されることはなく、OpenAIのキーもAnthropicのキーも不要で、外部への通信もありません。より高性能なモデルを使いたく、十分なRAMがある場合は、.envで差し替えてください。
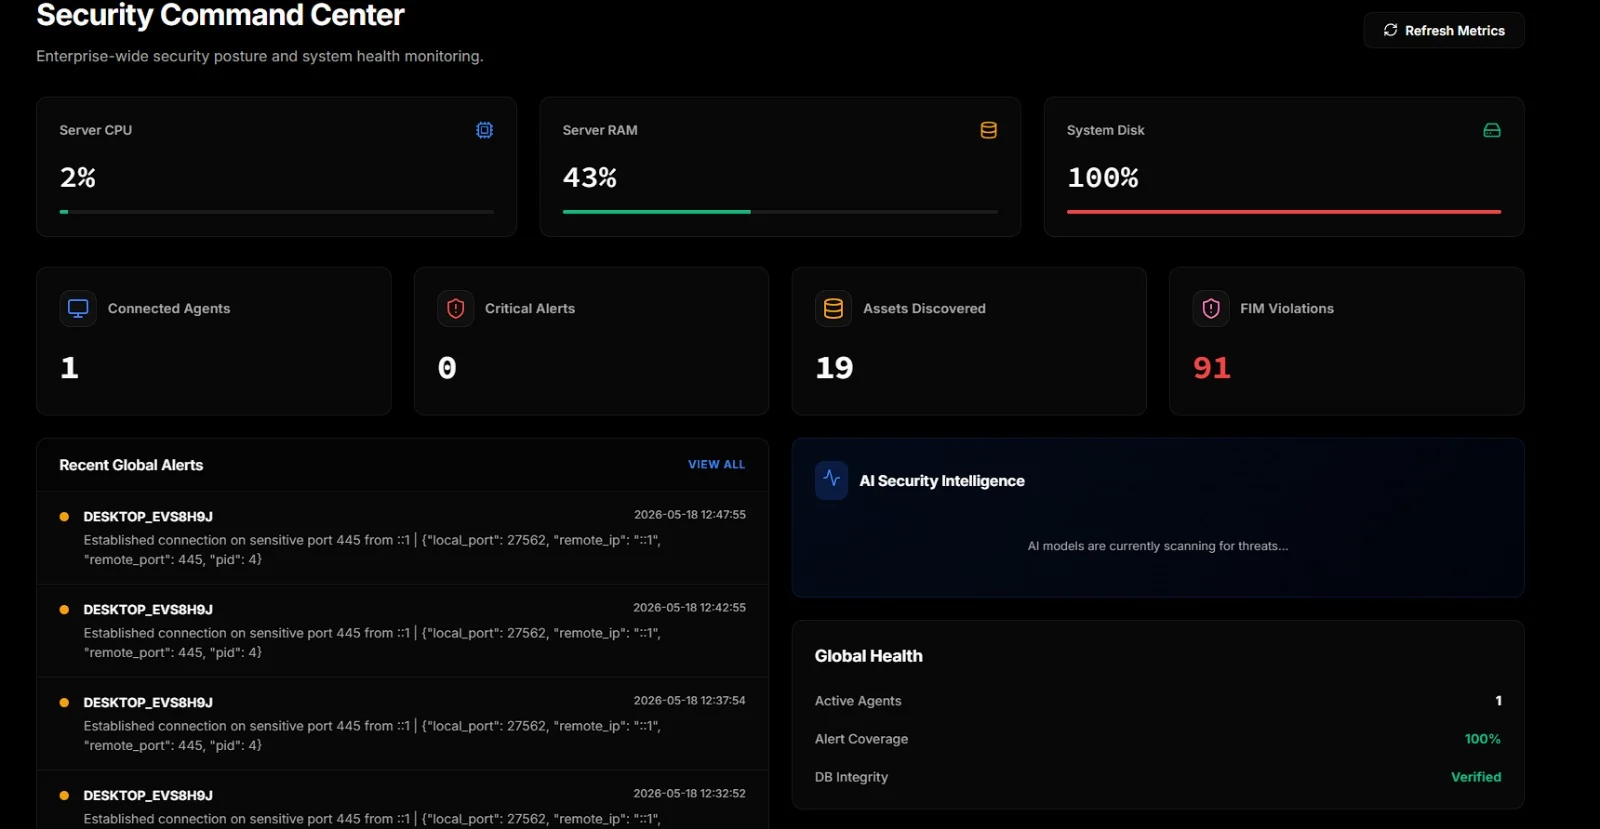
テレメトリを収集します。WindowsおよびLinuxのエージェントから、単一のTCPチャネル経由で収集します。SIEMイベント、アラート、FIM、パッケージ、ネットワーク接続、開いているポート、Dockerのアクティビティ、画面フレームなどです。
エンドポイント上でSigmaルールによる検知を行います。47のMITRE ATT&CKテクニックをカバーする43のルールがconf/sigma/builtin/に同梱されており、コミュニティのルールセットをその隣に配置できます。Sigmaはテキストではなく名前付きフィールドにマッチするため、Image|endswith: '\vssadmin.exe'は無関係なメッセージ中に「vssadmin」という単語が現れても回避できません。また、CommandLine|utf16le|base64offset|containsはbase64の-EncodedCommandペイロードの内部を読み取りますが、平文のコマンドラインにはラッパーしか表示されません。評価コーパスでの測定結果は、Sigma単独で10件中9件の攻撃を検知し、9件のハードネガティブを誤検知したのは0件でした。このレイヤーは決定論的であり、モデルが利用できない場合でも動作し続けます。
イベントを横断して相関分析します。これはイベント単位のルールでは実現できません。1回のログオン失敗は日常的なことですが、40秒間に1つの送信元から5つのアカウントが失敗すればそれはパスワードスプレーであり、その5つのイベントのうちどれか1つを見ても決して分かりません。スプレー、ブルートフォース、繰り返しの失敗の後に成功が続くケース、アカウント作成やサービスインストールのバーストを、両方のプラットフォームで、WindowsイベントIDまたはパース済みのauth.log行からカバーします。
2つの監視ポイントで実行されます。それぞれ異なる攻撃を捉えるためです。エージェント上のホスト単位では、1台のマシンに対する攻撃が完全に可視化されます。また、取り込み経路におけるホスト横断では、50台のマシンに対して1回ずつ失敗を歩き回るスプレーが浮かび上がります。単一のエージェントは1つのイベントしか見えず、これこそがより巧妙な攻撃です。広く浅くスプレーすれば、アカウント単位のロックアウトとホスト単位のしきい値の両方を下回り続けるからです。
Sigmaによる総合カバレッジ:51のテクニック。各ウィンドウはイベントごとではなく一度だけ発火し、すべてのカウンターには上限がある — 攻撃者が提供したユーザー名をキーにしたカウンターは、検知ではなくメモリ枯渇のプリミティブである。
ルール自体から検知をMITRE ATT&CKにマッピングする。 ルールは
tags: attack.t1490 を持つため、古くなる手作業のマッピングテーブルは存在しない。
カバレッジページは、単一の「カバレッジ %」では隠れてしまう3つの状態を区別する:
カバー済みかつ観測済み、カバー済みだが静か、そしてまったくカバーされていない — 最後のものだけが、コンソールの沈黙が何も意味しない唯一のケースである。
ローカルLLMですべてのイベントをトリアージする。 3つのワーカーが並列で動作する:
1つはすべての受信イベントをリアルタイムで監視し、1つはオペレーター主導の
ディープスキャンを実行し、もう1つは防御アクション
(BLOCK_IP、ISOLATE_HOST、KILL_PROCESS など)を実行すべきかどうかを判断する。
防御ワーカーのシャドウモード。 AI_SHADOW_MODE=1 に切り替えると、
すべての自律的な判定はディスパッチされる代わりに、SOAR Hubで人間の承認待ちとして
ステージングされる。実際のトラフィックでモデルをチューニングしてから
自律動作させるのに便利である。
すべてをOpenSearchにインデックス化する ため、1か所からファジー / 完全一致 / 前方一致クエリで フリートをgrepできる。
SOARプレイブックを実行する — 小さなビジュアルエディタで構築され、マルチステップの ノードごとの結果追跡を備え、手動またはAIの判定によってトリガーできる。
脆弱性スキャン — 各エージェントのインストール済みパッケージをOSVに対してスキャンする (オンラインまたは内部ミラー経由)。
脅威インテリジェンスフィードを取得する — abuse.ch(Feodo、ThreatFox、URLhaus)から ローカルのインジケータテーブルへ取り込み、古いデータの剪定とエアギャップ スイッチを備える。
プッシュ前にエージェント設定を検証する。 YAMLパース、構造的形状、 正規表現のコンパイル — 無効な正規表現は有効なYAMLであり、それを含むルールを 黙って無効化してしまう。
組み込みのリモートデスクトップ — WebSocket JPEGストリーミング経由で、 エンドポイントに別途VNCをインストールする必要はない。
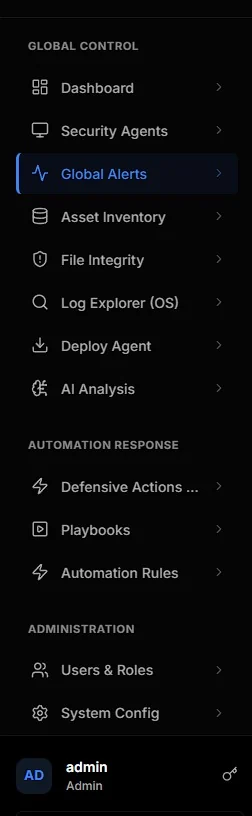
サイドバーはすべてを3つのセクションにグループ化する:テレメトリ(ダッシュボード、 エージェント、アラート、アセット、FIM、ログ、AI)、自動化レスポンス (防御アクション、プレイブック、自動化ルール)、そして管理。
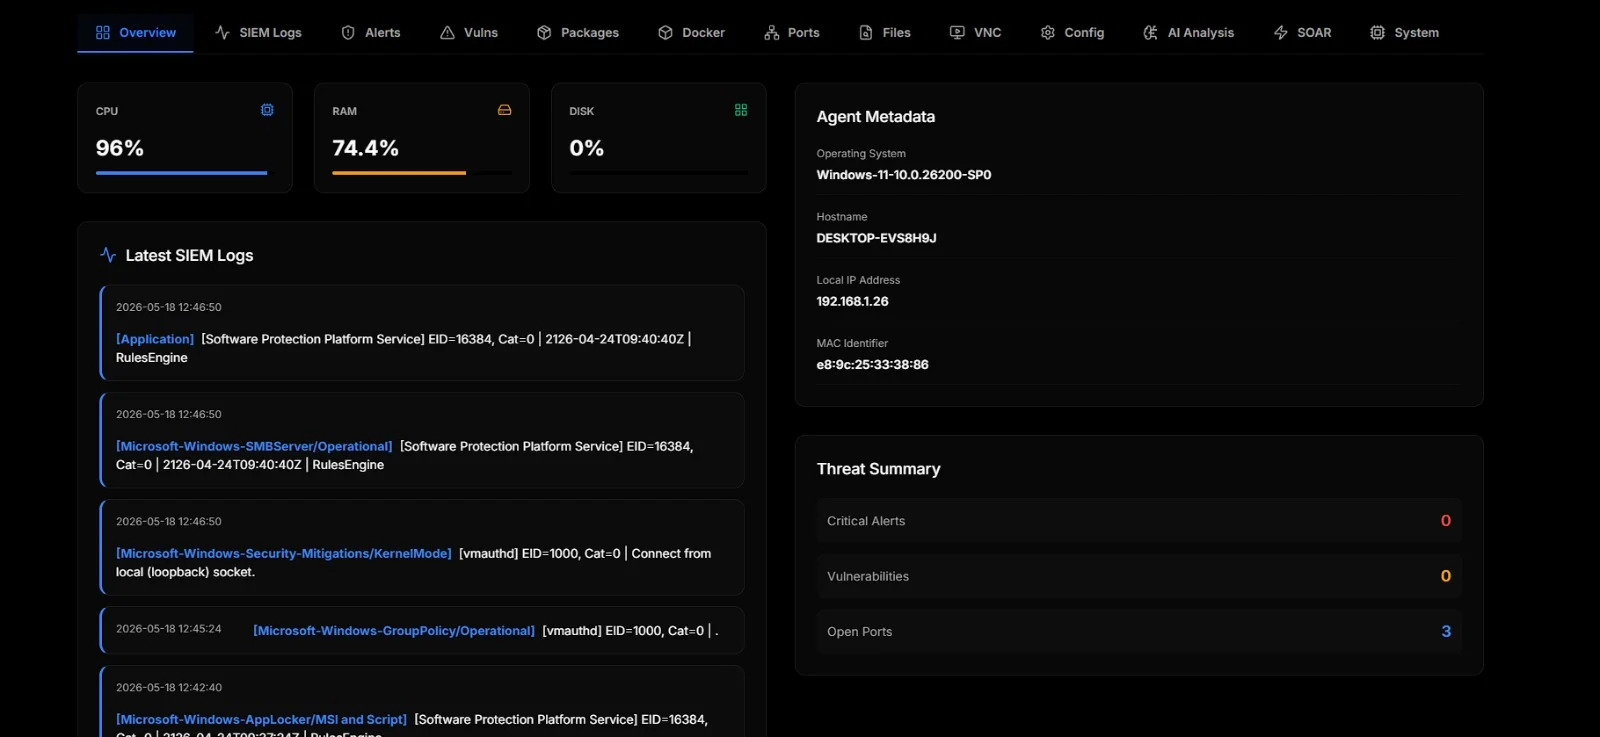
登録された各エージェントには、12個のタブを持つ専用ページがある。概要には ライブのリソースメーター、最新のSIEMログ、エージェントのメタデータ、 脅威サマリーが表示される:
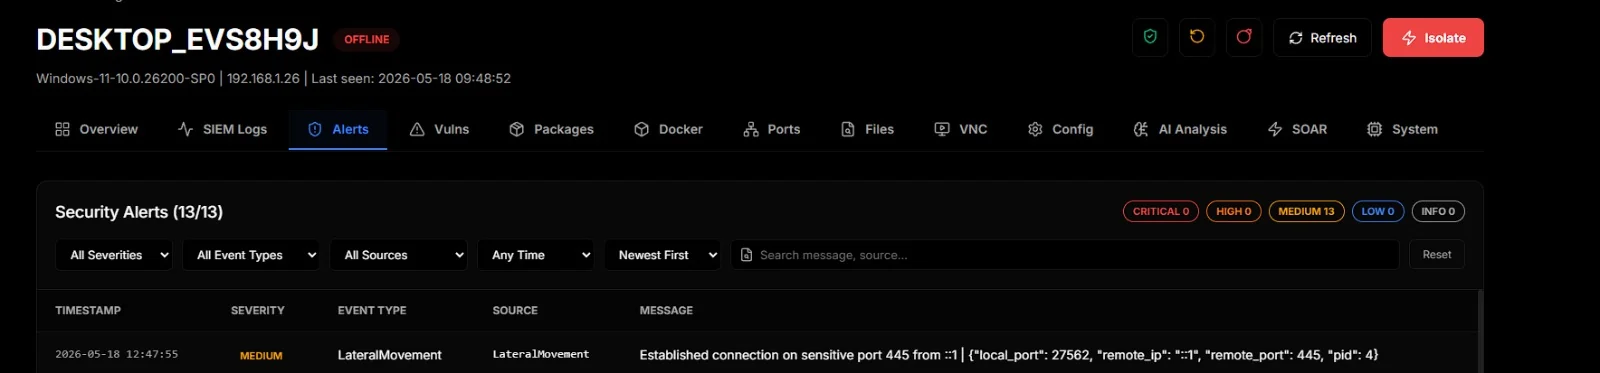
アラートは、エージェント自身の相関ルールがすでにフラグを立てたすべてのものである。 重大度で色分けされ、フィルタリングと検索が可能:
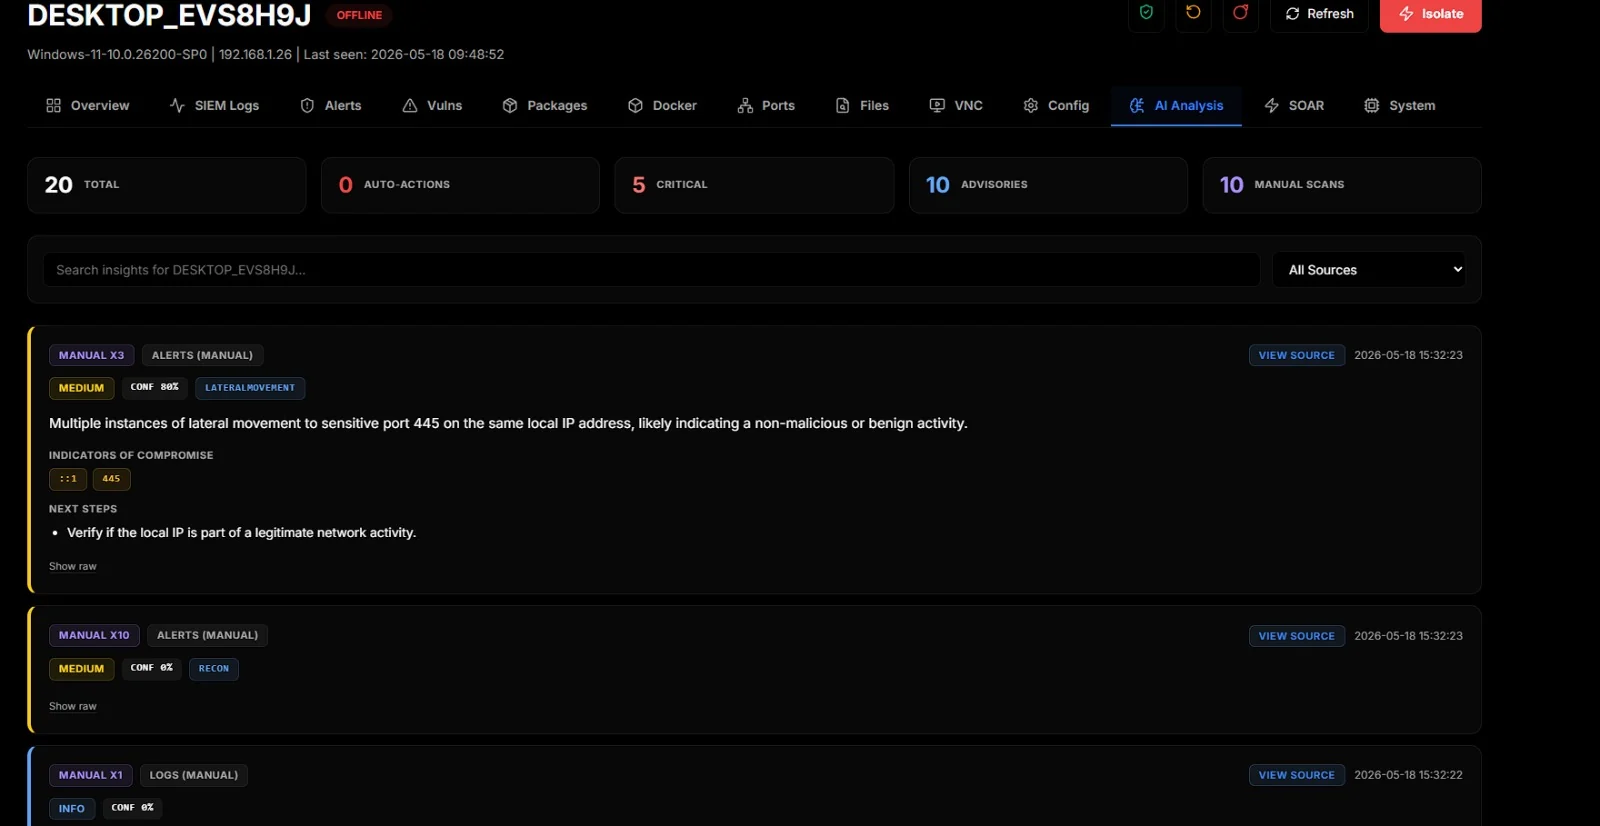
AI分析タブは、ローカルLLMのオペレーター向けの側面である。手動スキャンと 自動スキャンの両方がここに表示される。各インサイトには判定チップ、 信頼度、MITREインジケータ(モデルが返した場合)、IOC、次のステップ、 そしてAIが参照した正確なログ行を開くソースを表示ボタンが付く:
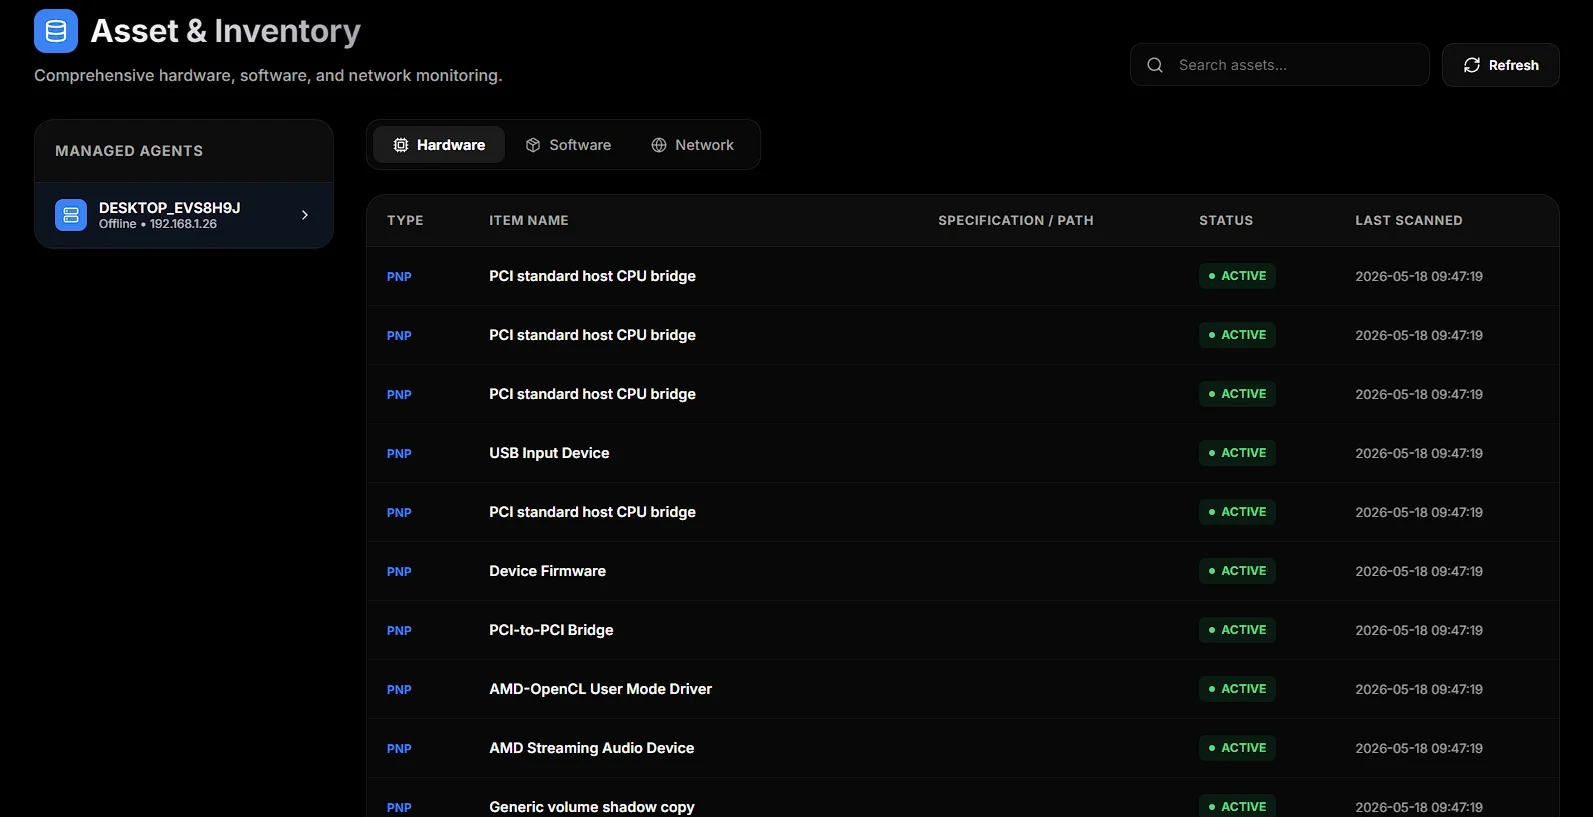
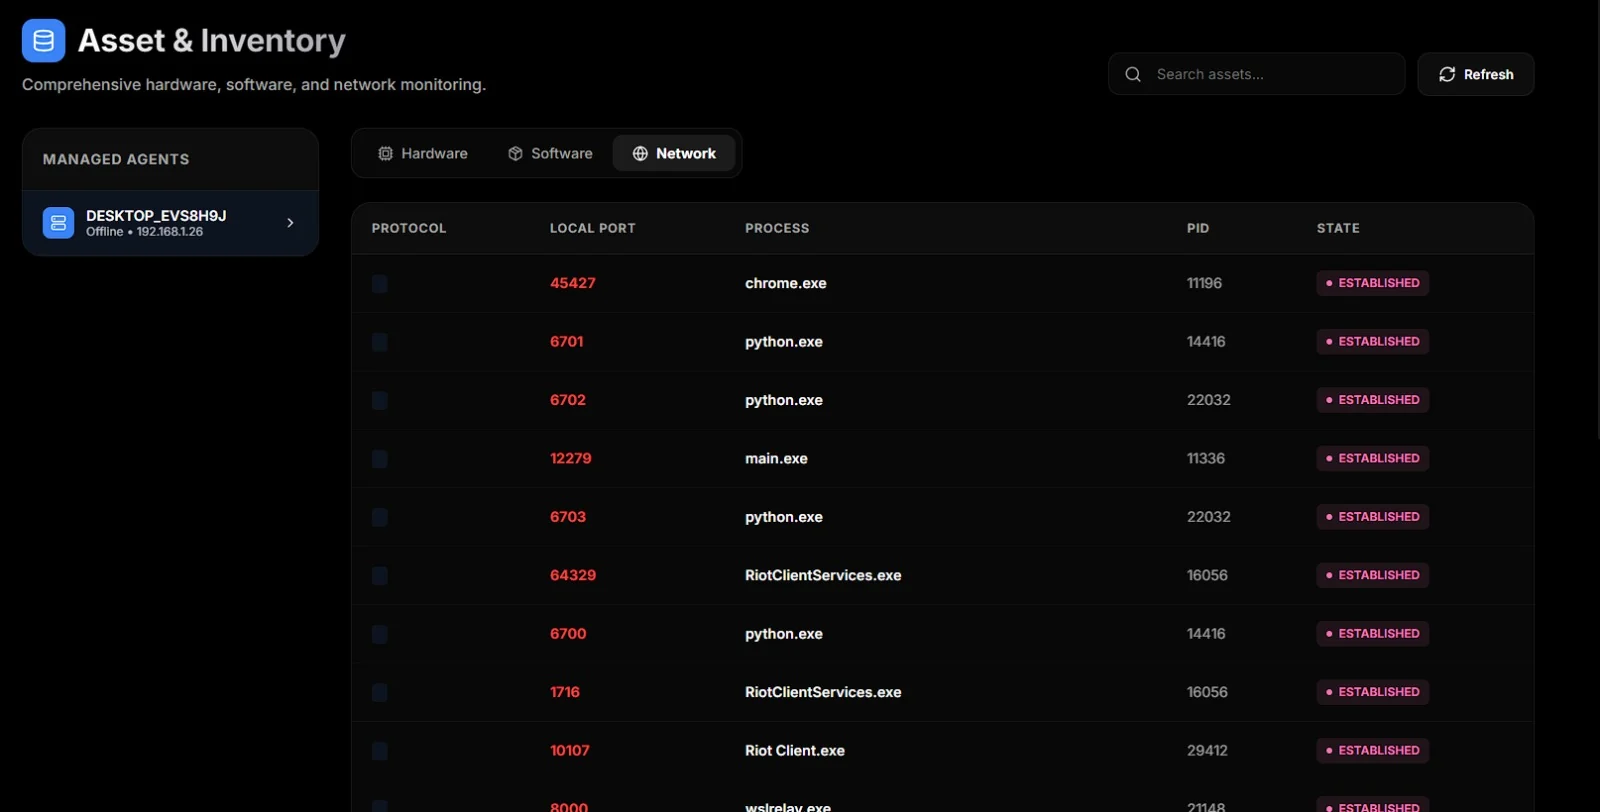
エージェントごとのハードウェア、ソフトウェア、ネットワークソケット。ハードウェアタブは すべてのPnPデバイスを一覧表示し、ソフトウェアはインストール済みパッケージを、 ネットワークは所有プロセスとともにすべてのTCP/UDPソケットを一覧表示する:
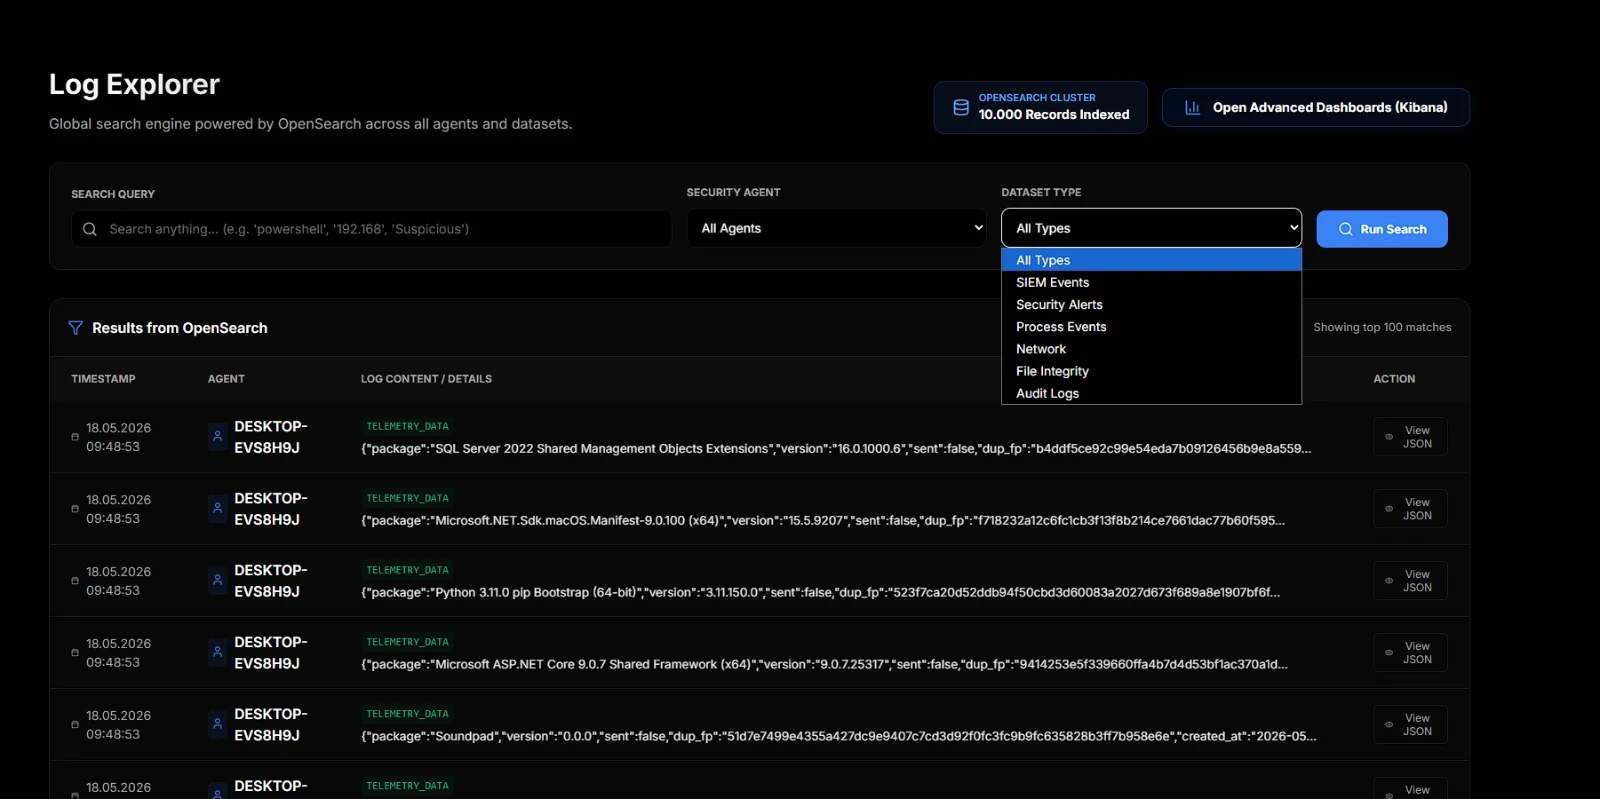
OpenSearchに支えられたクロスエージェント検索。エージェントを選び、データセット (SIEMイベント、セキュリティアラート、プロセスイベント、ネットワーク、FIM、監査 ログ)を選んで検索する。パワーユーザー向けにOpenSearch Dashboards (Kibanaのフォーク)を開くボタンもある:
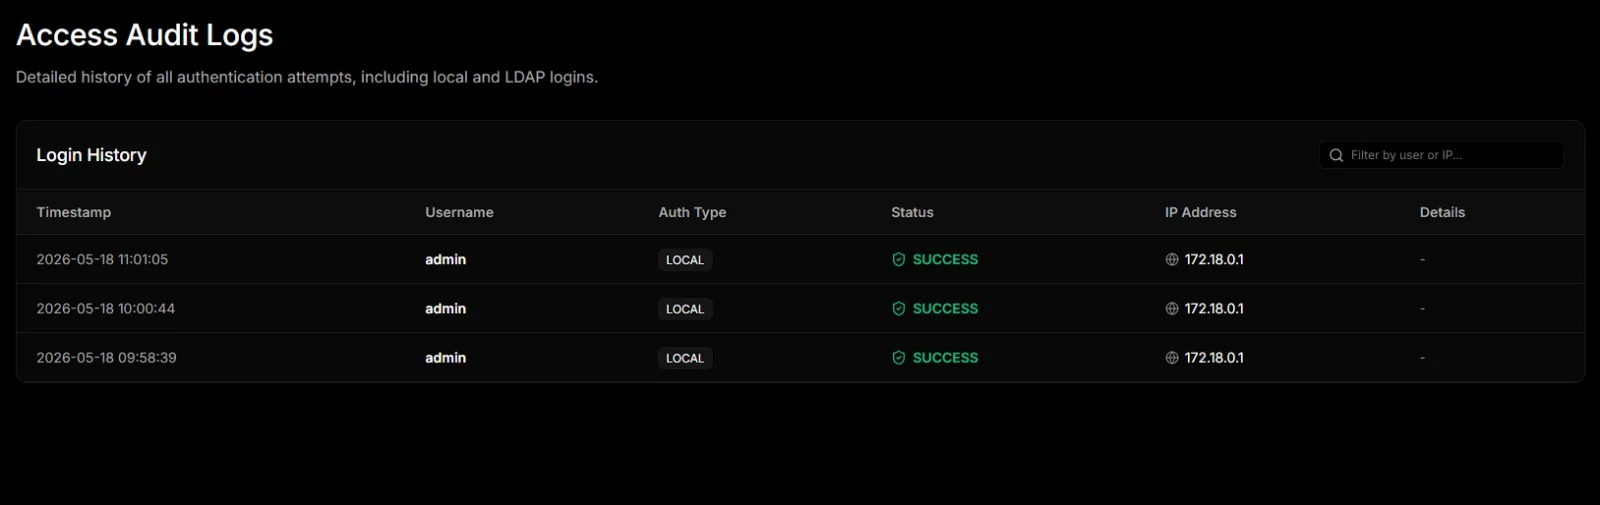
プラットフォーム自体に対するすべてのログイン試行(ローカルとLDAPの両方)を、 結果、送信元IP、タイムスタンプとともに記録する。「誰がいつログインしたか」を 知りたいときに便利:
ホスト上にDocker 24+(Compose v2付き)とPython 3.10+が必要です(1回限りのエージェントビルド手順にのみ使用)。フルスタックには約16 GBのRAMが必要です。詳細は下記のシステム要件を参照してください。
git clone https://github.com/d3vhex/Sentora.git
cd Sentora

# .env holds your local secrets. Never commit it.
cp .env.example .env

# Generate the machine-generated secrets (FERNET_KEY, RABBITMQ_PASSWORD,
# AGENT_SHARED_SECRET, OPENSEARCH_PASSWORD). Safe to re-run — it never
# overwrites a value that is already set.
python scripts/init_secrets.py

# Then set DB_PASSWORD by hand. Compose refuses to start without it.
# On an existing deployment, rotate it with scripts/rotate_db_password.py
# instead — MySQL fixes the root password at first init, so editing .env
# alone locks the app out rather than changing the account.

# Build the agent binary once. The server serves it via
# /api/agent/download/{linux,windows}; skipping this means agents can't be
# deployed because the download endpoint returns 404.
cd Sentora
./build_agent.sh                 # on Linux/macOS/WSL
# .\build_agent.ps1              # on Windows
cd ..

docker compose up --build -d
http://localhost:8000 を開きます。デフォルトのログイン情報は admin / admin123 です。
Users & Roles で直ちに変更してください。
Ollama は初回起動時に llama3.2:3b を自動的にプルします。次のコマンドで確認します:
docker exec sentora-ollama ollama list
エージェントのデプロイ: Deploy Agent ページから、使用する OS のワンライナーをコピーします。対象マシン(管理者シェル)でそれを貼り付けます。インストーラーはバイナリをダウンロードし、設定を配置し、サーバーに登録し、自身をスケジュールタスク / systemd ユニットとして登録します。
| サービス | ポート | アクセス可能な範囲 | 用途 |
|---|---|---|---|
app | :8000 | どこからでも | REST API + React UI |
ingest | :5001 | どこからでも | TCP ログコレクター(エージェントはここに送信) |
db | :3307 | localhost | MySQL 8.0(ネットワーク内では 3306) |
rabbitmq | :5672 / :15672 | localhost | ジョブキュー + 管理 UI |
ollama | :11434 | localhost | ローカル LLM ランタイム |
opensearch | :9200 | localhost | 全文ログ検索 |
opensearch-dashboards | :5601 | localhost | オプションの Kibana 風エクスプローラー |
ai-worker-{automation,manual,defensive} | — | LLM 分析ワーカー |