
gryph
 safedep/gryph
AIコーディングエージェント向けのセキュリティレイヤー。Claude Code、Cursor、Windsurf、Gemini CLI、OpenCode、Pi Agentなどで動作します。
defensive-toolsscripting-automationconfiguration-auditing+6
17613日前
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
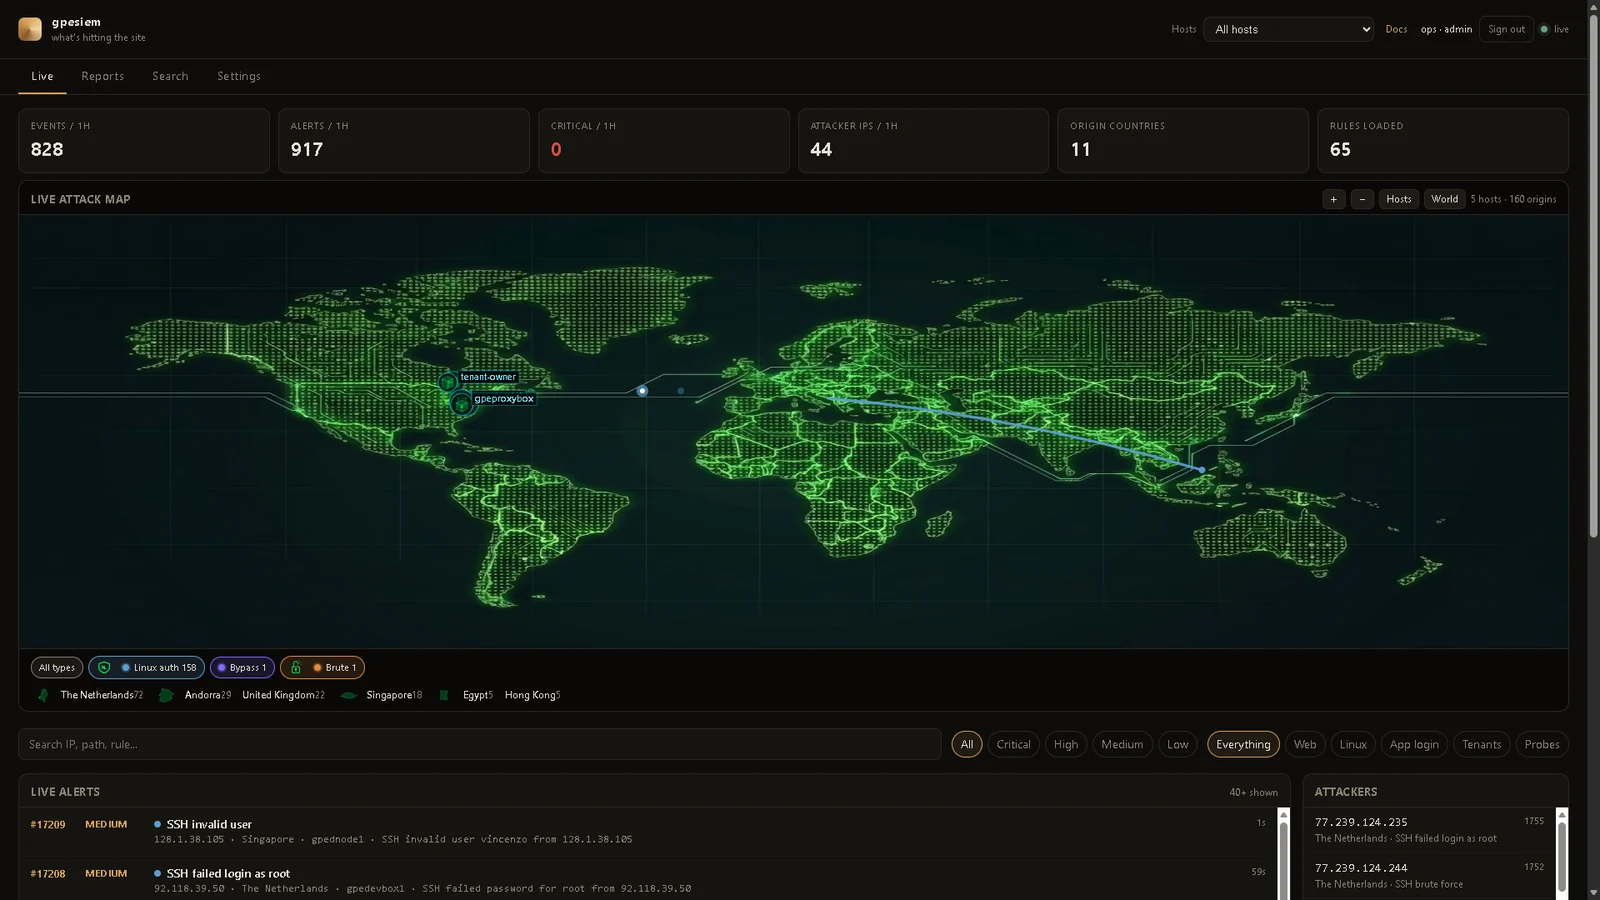 gopasteverything/gpewebdefender
軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 gmh5225/jataayu
LLMベースのAIエージェントセキュリティ — インバウンドインジェクション検出 + アウトバウンドプライバシー保護
 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 niffyhunt/wraithwall-toolkit
Deception-engineering tools pulled from a production platform that takes live attacker traffic, supply-chain canary tokens, honeypot logs → MITRE…
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 msuhanov/easy_triage
侵害を受けたシステム(Linux、ESXi、FreeBSD/NetScaler)をトリアージするためのスクリプト
 joshuagodwin7929/purple-team-automation
ADラボに対する自動敵対者エミュレーション(Caldera)を実施し、Sigma検知カバレッジを検証して結果をMITRE ATT&CKにマッピングします。
 itskill-jp/wordpress-upgrade-check
サーバー上のすべてのWordPressコアバージョンを読み取り専用でチェックします。CVE-2026-87902(7.1.2およびバックポートで修正済み)、自動更新の無効化、公開された攻撃指標を検出します。
 asmitdesai/ubuntils
Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…
 gmh5225/gatekeeper
Go製のセルフホスト型SSHアクセスゲートウェイ。OIDC/LDAP認証、RBAC、MFA、セッション記録、監査エクスポート、保存時暗号化、IPルール、ポリシー適用を備える。
 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…