 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。


LOLRMM (Living Off the Land Remote Monitoring and Management) へようこそ。これは、脅威アクターによって悪用される可能性のあるリモート監視管理 (RMM) ツールおよびリモートアクセスツールの厳選されたリストを提供するコミュニティ主導のプロジェクトです。私たちの使命は、セキュリティ専門家がこれらのツールとその悪用の可能性について常に情報を得られるように支援し、脅威ハンティング、検知、および防止ポリシーの作成に使用できるカタログをコミュニティに提供することです。
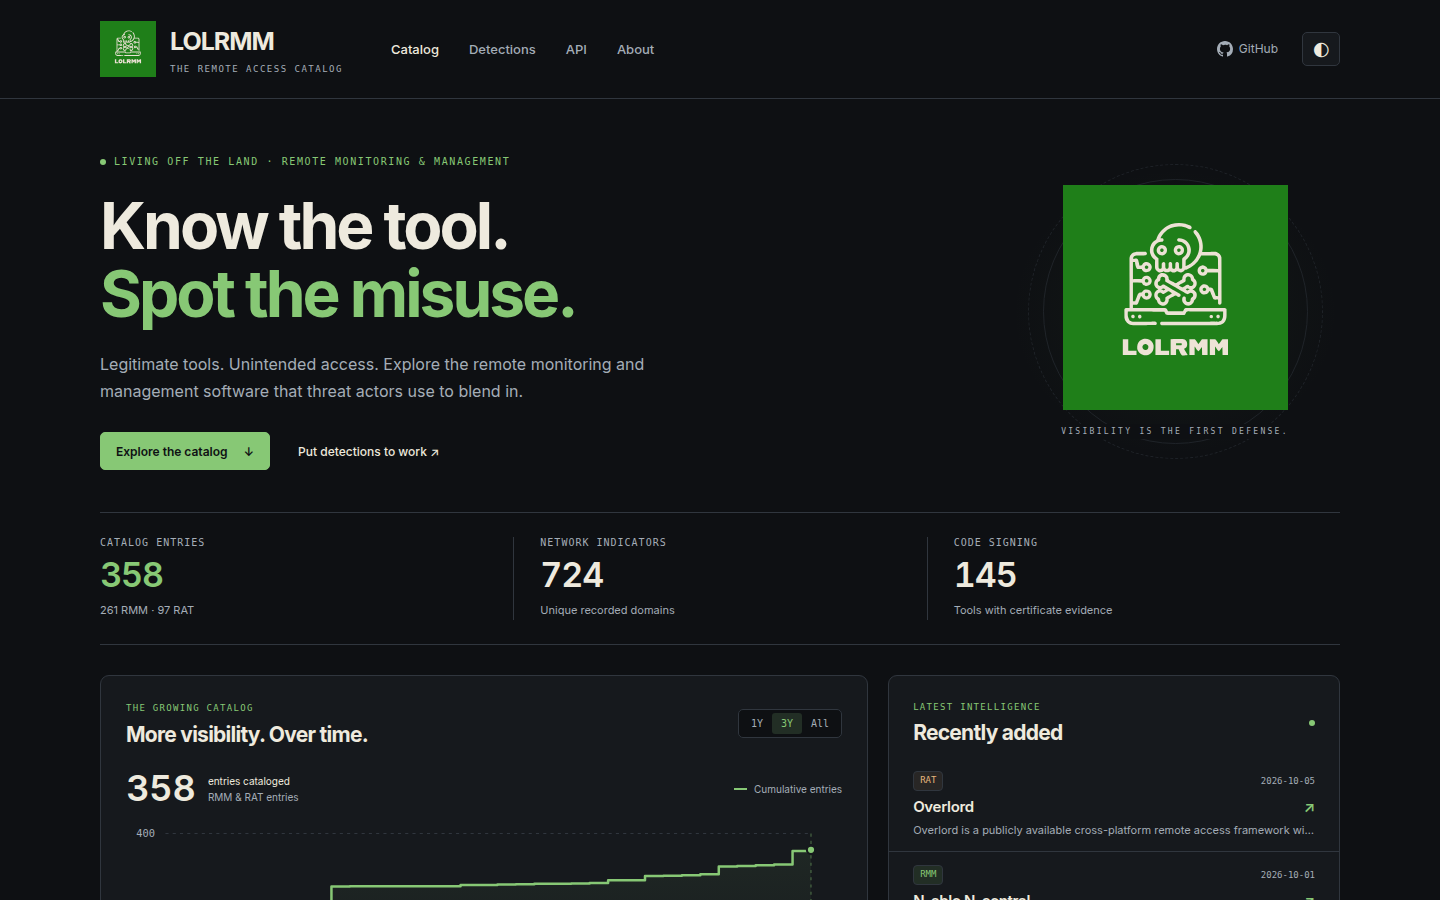
detections/ 以下に、カタログエントリから自動的に導出されたプロセスおよび DNS インジケーターを含むLOLRMM を使い始めるには:
JSON または CSV 形式で完全なカタログを取得 (API キー不要):
# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json
完全な API ドキュメントと追加フィードについては lolrmm.io/api/ を参照してください。
バグの報告や機能のリクエストには GitHub issue tracker をご利用ください。
定期的に更新を確認し、プロジェクトに貢献することで、LOLRMM コミュニティと関わり続けてください。あなたの参加は、プロジェクトが最新の状態を保ち、他の人々にとってさらに価値のあるものになるのに役立ちます。
貢献したい場合は、以下の手順に従ってください:
より詳細な手順については、CONTRIBUTING.md ファイル (存在する場合) を参照してください。RMM ツール用の新しい YAML ファイルを作成するには、yaml ディレクトリにある提供された YAML テンプレートを使用してください。
LOLRMM は、RMM ツールに関連する潜在的な脅威を効果的に検知するための Sigma 検知ルールを提供しています。これらのルールを詳細に調べるには、detections/sigma/ ディレクトリに移動してください。
ハッピーハンティング! 🕵️♂️
ウェブサイトは現在 Astro を使用しています。リポジトリのルートから:
python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev
http://localhost:4321 にアクセスしてください。dev/build コマンドは /yaml からデータと検知エクスポートを自動的に再生成します。静的ウェブサイトをビルドして検証するには:
npm run check
npm run build
npx playwright install chromium
npm test
出力は website/dist/ に書き込まれます。データルート、チャート方法論、分析設定、およびデプロイの詳細については website/README.md を参照してください。
世界中の組織にとって、より安全でセキュアなデジタル環境を作り出すという私たちの探求に参加してください。LOLRMM があなたの味方にあれば、進化し続けるサイバーランドスケープにおける RMM ツールに関連する潜在的なリスクを理解し、対処するための十分な装備が整います。
.github/workflows ディレクトリにある GitHub ワークフローファイルは、継続的インテグレーション、継続的デリバリー、およびその他のプロジェクトメンテナンス活動のためのさまざまなタスクとプロセスを自動化します。
これらのワークフローファイルは GitHub Actions を活用して、コードプッシュ、プルリクエスト、またはスケジュールされた間隔などの特定のトリガーに基づいて事前定義されたステップを実行します。
生成データワークフローは、リポジトリスコープの GitHub App を使用して automation/generated-data PR を開くか更新します。そのアプリのリポジトリ変数 GENERATED_DATA_APP_CLIENT_ID と Actions シークレット GENERATED_DATA_APP_PRIVATE_KEY を設定してください。そのインストールには、このリポジトリに対する Contents および Pull requests の書き込み権限が必要です。
アプリトークンにより、生成データ PR は CI を自動的に開始できます。これらの PR は依然として通常のレビューとブランチ保護を経由します。Pages は変更が main に到達したときに、新しいカタログデータを独立してビルドします。

