
 capture0x/adstrike

AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
v5.0 «AdStrike»AI 搭載のプロフェッショナル Active Directory 攻撃フレームワーク



許可された用途にのみ使用してください。明示的な書面による許可なく、このツールをシステムに対して実行しないでください。
リリース状況: ベータ/研究用ビルド。メニューとインポートのヘルスチェックは通過していますが、個々のモジュールは依然としてターゲットの状態、認証情報、ネットワーク到達性、およびインストールされているサードパーティ製ツールに依存します。
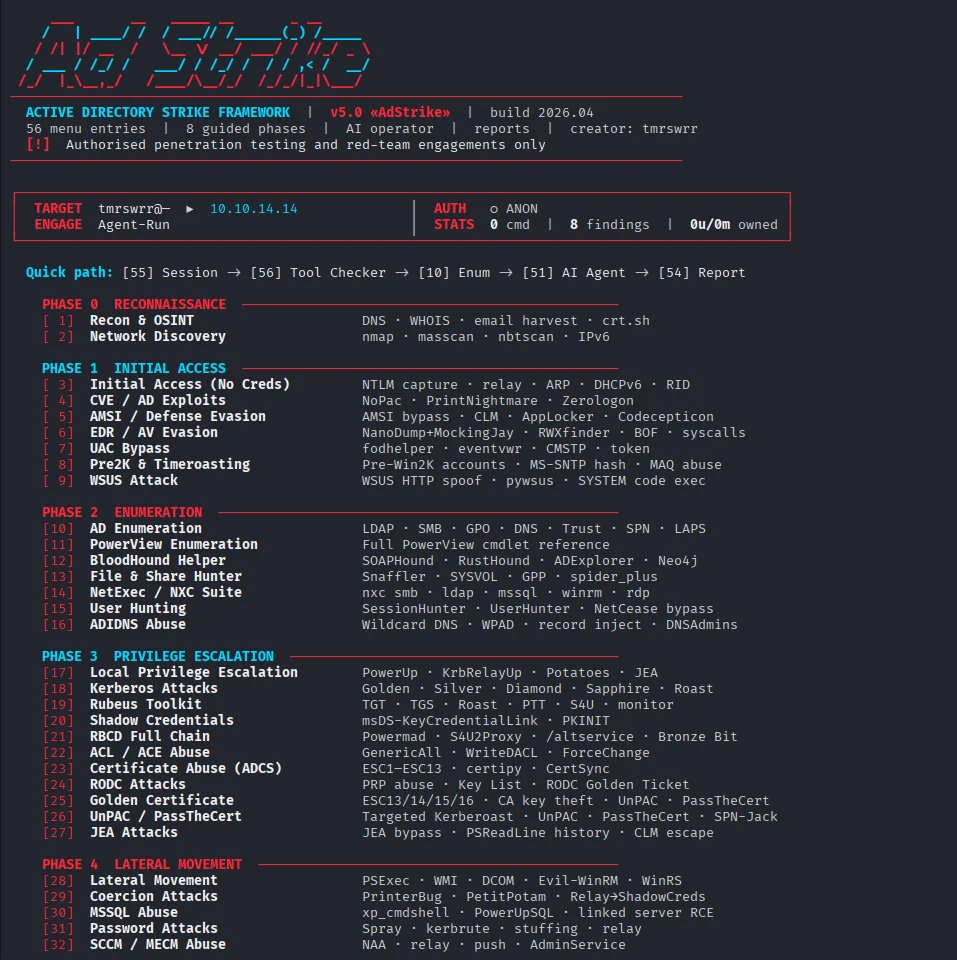
AdStrike は、モジュール式のターミナルベースの Active Directory 攻撃フレームワークです。オペレーターが偵察、列挙、悪用、認証情報アクセス、横展開、永続化、およびレポート作成を進める際に、セッション状態を一箇所に保持することを支援します。
このフレームワークは、ターゲットの詳細、認証情報、Kerberos の状態、検出結果、実行されたコマンド、および出力パスを共有セッションに保存します。モジュールは、オペレーターに同じデータを繰り返し入力させる代わりに、そのコンテキストを再利用できます。
🔑 API キーは不要です。 AdStrike は現在、Model Context Protocol を介して全 53 ツール(52 の攻撃モジュール +
set_engagement)を公開する MCP サーバーを同梱しています。すでに使用している MCP ホスト — Claude Code、Cursor、Claude Desktop — に接続すれば、そのホストの LLM が自身のサブスクリプションでエンゲージメント全体を操作します。Ollama は不要、ANTHROPIC_API_KEYも不要、ダウンロードすべきローカルモデルもありません。以下の MCP サーバー(API キー不要) および docs/mcp.md を参照してください。
主要な機能:
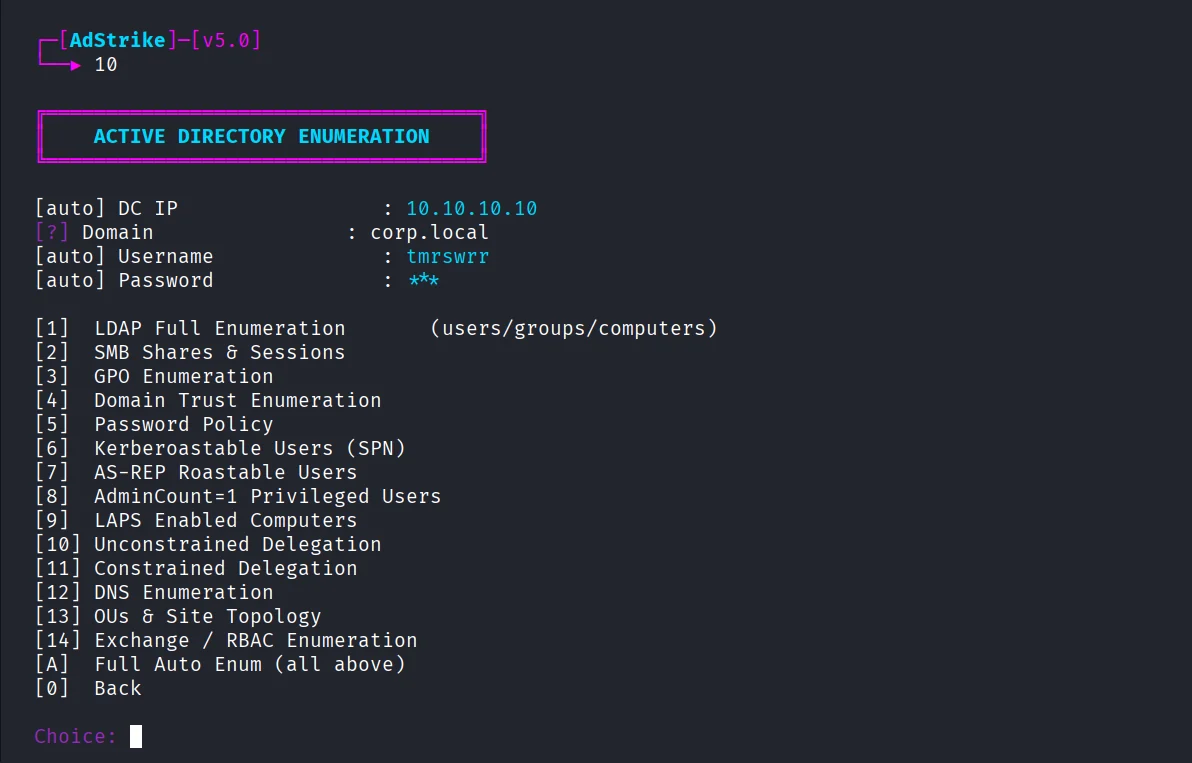
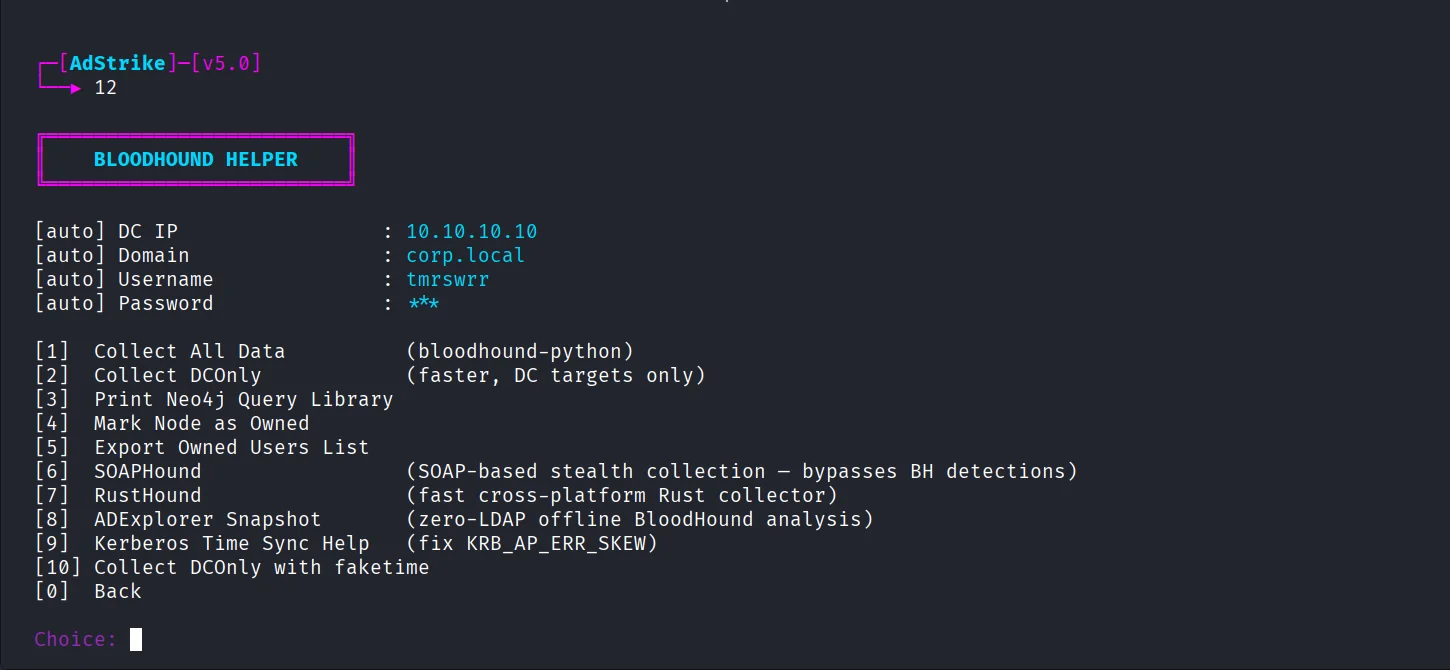
| AD 列挙 | BloodHound ヘルパー |
|---|---|
 |  |
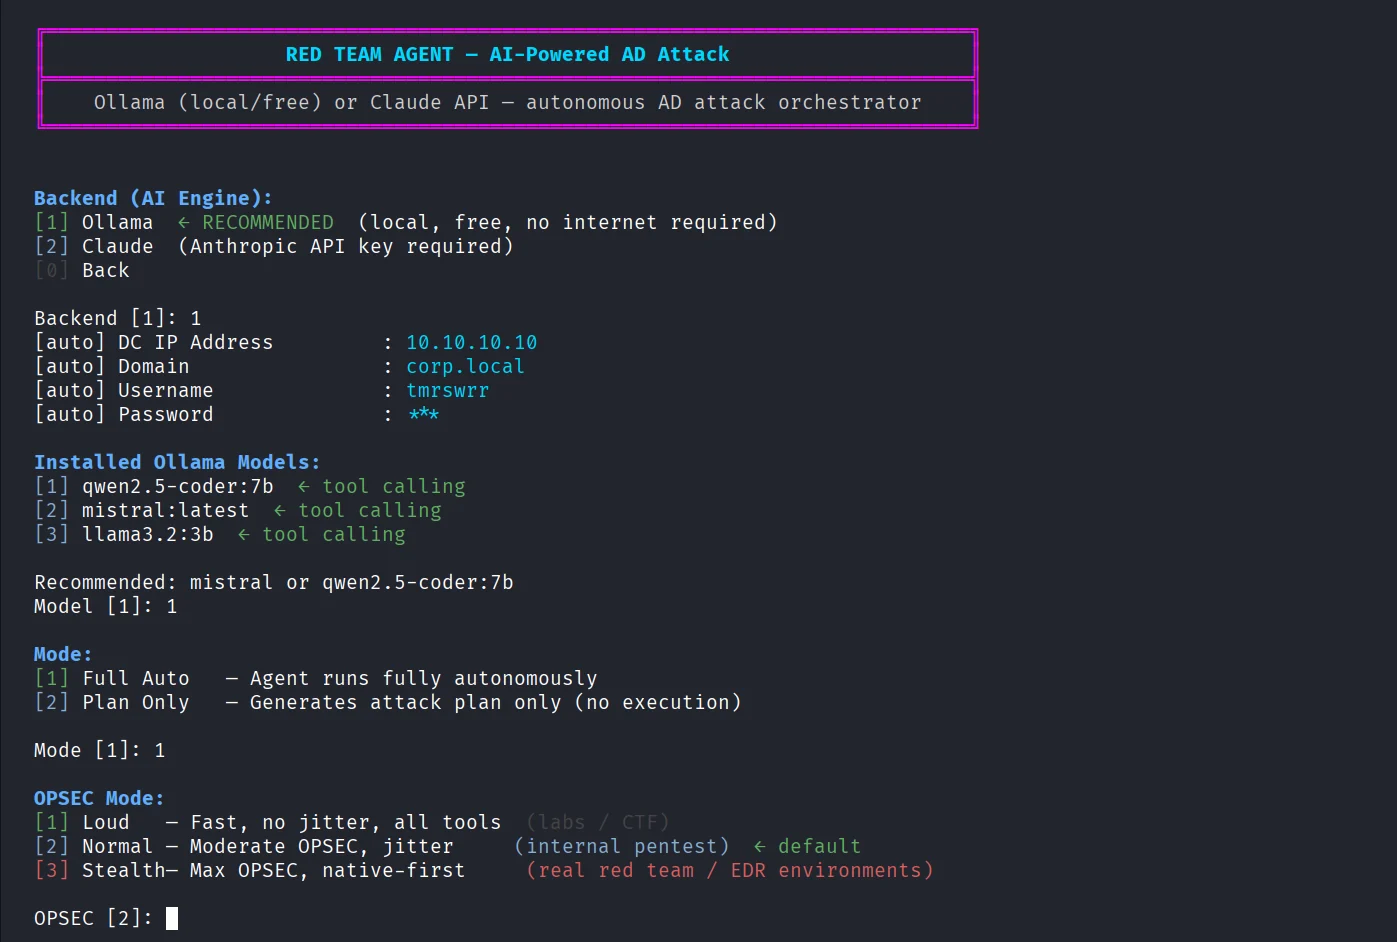
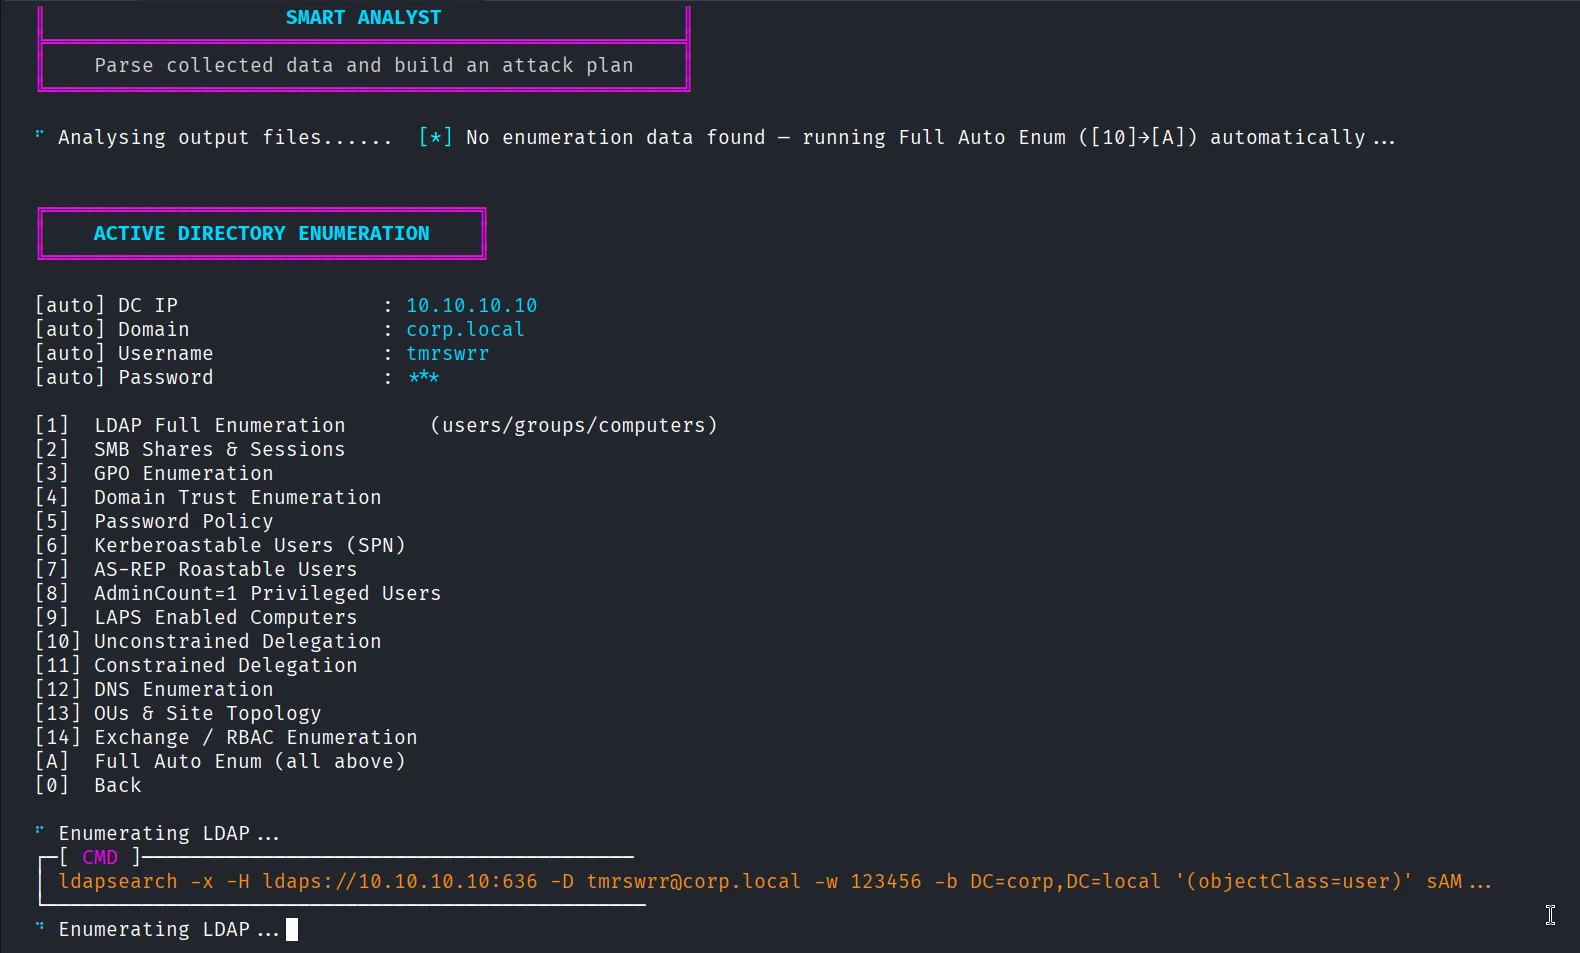
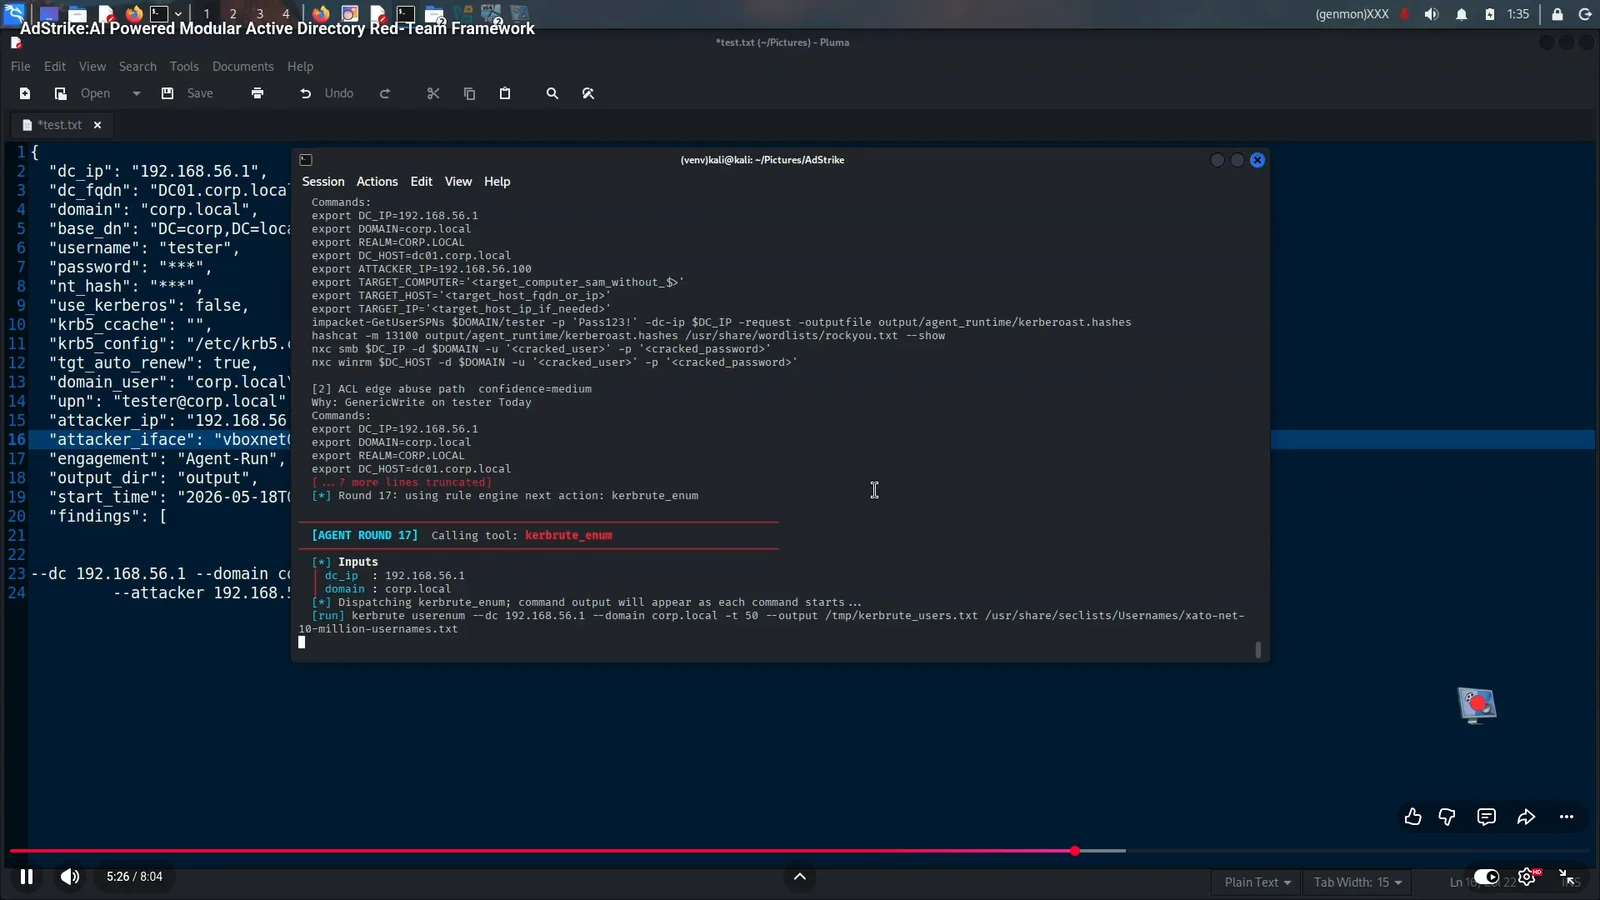
| AdStrike Agent | Smart Analyst |
|---|---|
 |  |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
install.sh や run.sh を sudo で実行しないでください。インストーラーは adrt_venv/、.env、output/ などのリポジトリローカルなファイルを作成します。root で実行すると、これらのファイルが root 所有のままになる可能性があります。
すでに sudo で実行してしまった場合は、一度所有権を修正してください:
sudo chown -R "$(id -un):$(id -gn)" .
| 項目 | 要件 |
|---|---|
| OS | Kali Linux 2024+ または Parrot OS を推奨 |
| Python | 3.10 以上 |
| 権限 | フレームワークには一般ユーザー、パケットキャプチャや特権ネットワーク操作を必要とするツールにのみ root |
| ネットワーク | スコープ内の AD サービスへの到達性、一般的には 88、389、443、445、636、5985 |
主要な外部ツール:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
ほとんどの依存関係は install.sh によってインストールされます。一部のオプションツールは、可能な場合 scripts/repair_tools.sh によってインストールまたは修復されます。
インストーラーは .env.example を .env にコピーします。エンゲージメントの前に .env を編集してください:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Session Manager からこれらの値を対話的に入力することもできます。セッションはモジュール間でこれらの値を自動的に引き継ぎます。
実際のエンゲージメントデータをコミットしないでください。.env、output/、チケットファイル、ハッシュ、ダンプ、レポート、およびキャプチャしたルートは非公開にし、秘匿化してください。
便利な環境フラグ:
| 変数 | デフォルト | 目的 |
|---|---|---|
ADSTRIKE_SHOW_SECRETS | false | 明示的に有効化しない限り、ログおよびレポート内のパスワード、ハッシュ、ルートをマスクする |
ADSTRIKE_NO_ANIMATION | 未設定 | ログをクリーンに保つ、または低速なターミナル向けに起動アニメーションを無効化する |
ADSTRIKE_PORT_CHECK | 未設定 | セッションセットアップ中に簡易 nmap AD ポートチェックを強制する |
TGT_AUTO_RENEW | true | サポートされている環境で Kerberos 更新動作を有効に保つ |
ADSTRIKE_OPSEC | normal | エージェントモードの上書き: loud、normal、または stealth |
ADSTRIKE_BH_HOST | 未設定 | BloodHound/Agent ホスト名の上書き |
ADSTRIKE_BH_DOMAIN | 未設定 | BloodHound/Agent ドメインの上書き |
ADSTRIKE_BH_IP | 未設定 | BloodHound/Agent DC IP の上書き |
ANTHROPIC_API_KEY | 未設定 | AdStrike Agent 用のオプションの Claude バックエンドキー |
対話型メニューを起動します:
bash run.sh
推奨される初回実行フロー:
[57] Session Manager  -> configure target and credentials
[58] Tool Checker     -> verify external tools and module imports
[10] AD Enumeration   -> collect baseline LDAP/SMB/GPO data
[54] Smart Analyst    -> parse output and rank next steps
[56] Generate Report  -> export findings and evidence
直接モジュール実行:
python -m venv venv
source venv/bin/activate
python3 main.py --module 10
python3 main.py --module 58 --no-banner
python3 main.py --session output/session.json --no-banner
ヘルスチェック:
python3 -m py_compile main.py
python3 main.py --check
現在のローカルヘルスチェック:
Menu numbering is contiguous and unique
Module health OK: 56/56
| フェーズ | メニュー範囲 | 領域 |
|---|---|---|
| 0 | 1-2 | 偵察 |
| 1 | 3-9 | 初期アクセス |
| 2 | 10-16 | 列挙 |
| 3 | 17-27 | 特権昇格 |
| 4 | 28-32 | 横展開 |
| 5 | 33-36 | 資格情報アクセス |
| 6 | 37-42 | 永続化 |
| 7 | 43-48 | クラウド / ハイブリッド |
| 8 | 49-52 | 高度な操作 |
| ユーティリティ | 53-58 | エージェント、アナリスト、Kerberos マネージャー、レポート、セッション、ツールチェック |
| # | モジュール | 対象範囲 |
|---|---|---|
| 1 | 偵察 & OSINT | DNS、WHOIS、メール収集、証明書透過性 |
| 2 | ネットワーク検出 | nmap、masscan、nbtscan、netdiscover、IPv6 スキャン |

