CyberStrikeAI
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

脆弱なDockerコンテナを管理するためのツール

ゼロトラストのエージェント型AIプラットフォーム。SaaSおよびオンプレミス(エアギャップ)展開に対応。

BPF LSMブロッカー for CVE-2026-31431 (Copy Fail) - OpenShift 4向けゼロリブート修復

Kubernetes DaemonSet を使用して CVE-2026-31431 (GHSA-2274-3hgr-wxv6) を検出および修復する — modprobe ブラックリストによる algif_aead LPE

CVE-2026-31431(Copy Fail)LinuxカーネルLPE向けの防御的IRプレイブックおよび検出パッケージ。Sigma、auditd、Falco、Wazuh、YARA、eBPF、SIEMハントクエリを含みます。

CVE-2026-31431の調査および検出ガイダンス。io_uringベースのシステムコール監視バイパスに関するものです。Tetragon、Falco、Wazuh向けの検出ルールと、堅牢化戦略を提供します。

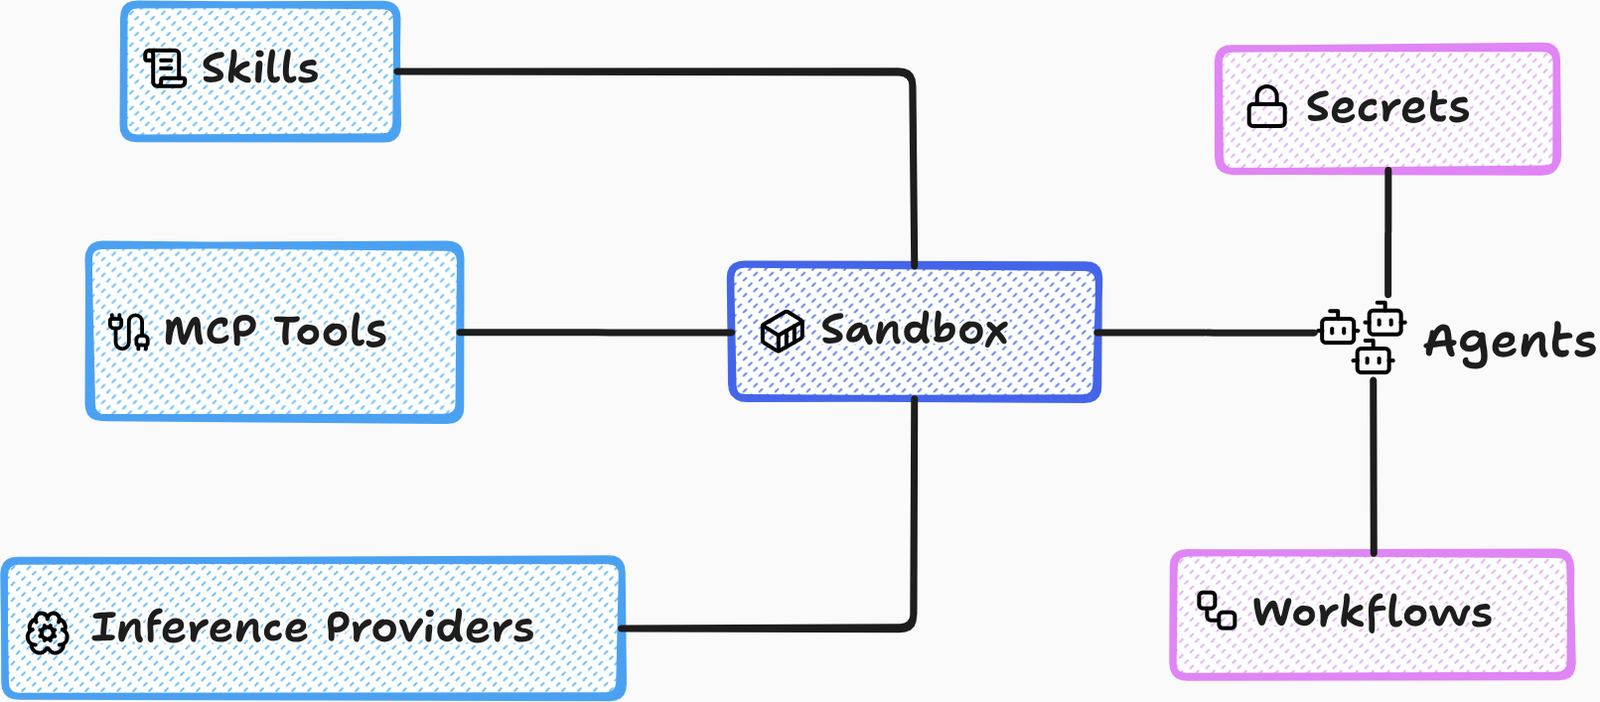
オープンソースのサンドボックス化されたAIエージェント向けランタイム — gVisor/Docker分離、認証情報ボールト、不変監査ログ。CVE-2026-25253後に構築。

CVE-2026-31431 Linux LPE向けの検出・分析ツールキット。PythonおよびPowerShellスキャナー、YARAルール、アクティブ検出およびインシデント後のフォレンジック分析を提供します。

CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。

Docker 向けの CVE-2026-31431(「Copy Fail」)緩和策。Kubernetes テンプレートも含まれます。

BPF-LSMによるCVE-2026-31431(Copy Fail)の緩和策 — クラスタ全体でAF_ALGソケットの作成を拒否します

CVE-2026-31431 Copy Fail Linuxカーネル脆弱性検出スクリプト

DaemonSet for mitigating vulnerability CVE-2026-31431 (Copy Fail)

YouTube動画「Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)」の付属ソース

ルートレスコンテナランタイムおよびサンドボックス。デーモンを必要とせず、カーネルによって強制されるOCIイメージをミリ秒単位で起動します。リソースプロファイル、seccomp許可リスト、および信頼できないコードやAI生成コード向けのcomposeサポートを備えています。

Kubernetesドライバー拡張 of the Chaos Toolkit probes and actions API