
 accuknox/agentz
ゼロトラストのエージェント型AIプラットフォーム。SaaSおよびオンプレミス(エアギャップ)展開に対応。

AIエージェントの構築、実行、ガバナンスを実現。設計段階からセキュア。
すべてのエージェントはデフォルト拒否のサンドボックス内で動作し、認証情報を一切受け取りません。
すべてのエージェントのアクションは追跡可能です。
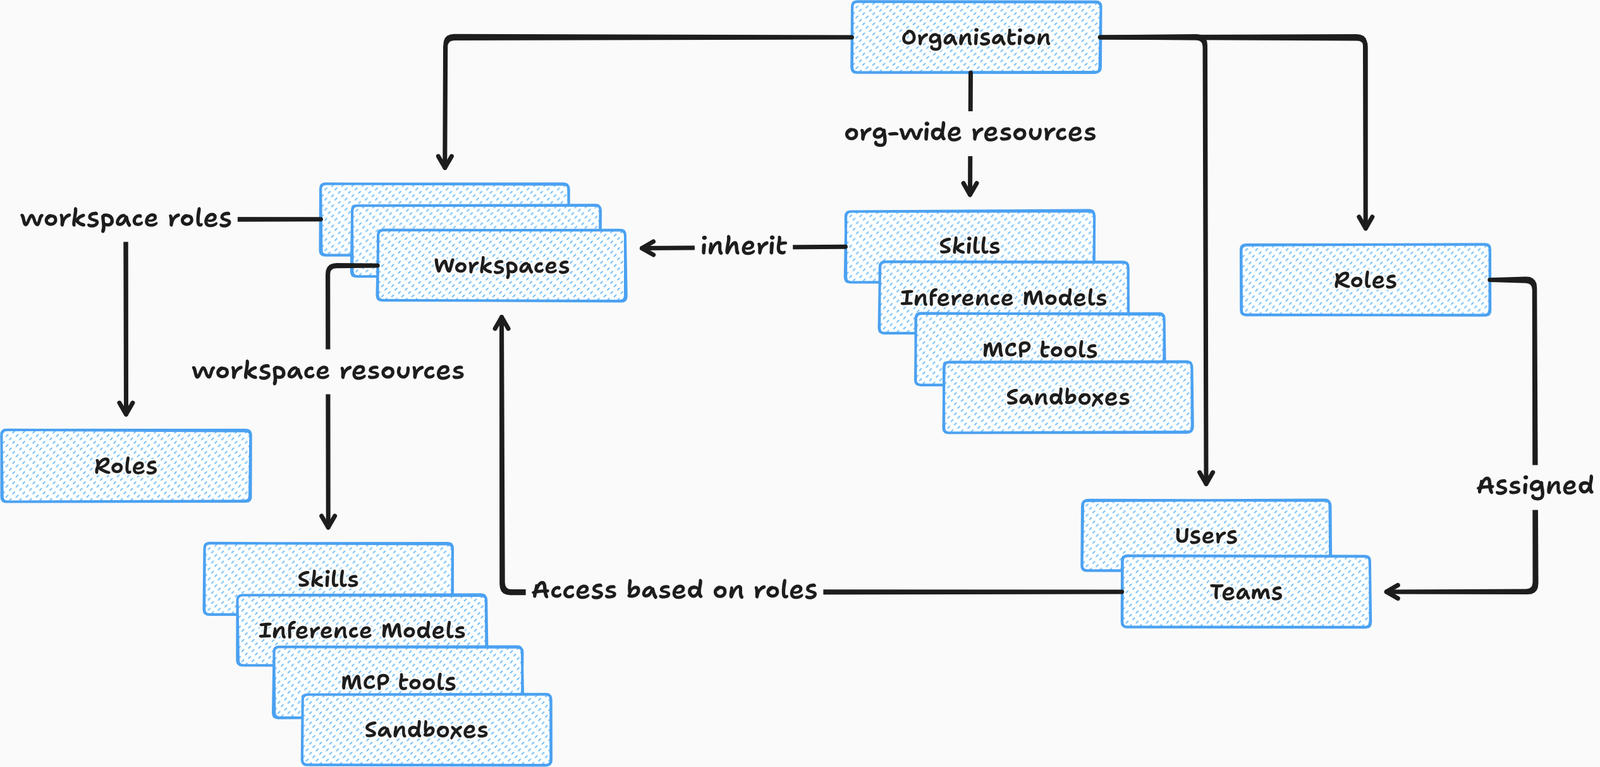
AgentZは、AIエージェントを実行するためのマルチテナントプラットフォームです。強力な分離保証、 エージェントへの認証情報の非公開、デフォルト拒否のネットワークポリシー、そしてエージェントが アクセスできるソフトウェアパッケージの制御を提供します。
ウェブサイト: AgentZのランディングページ。 DeepWiki: リポジトリとチャットし、素早くコントリビュートできます。
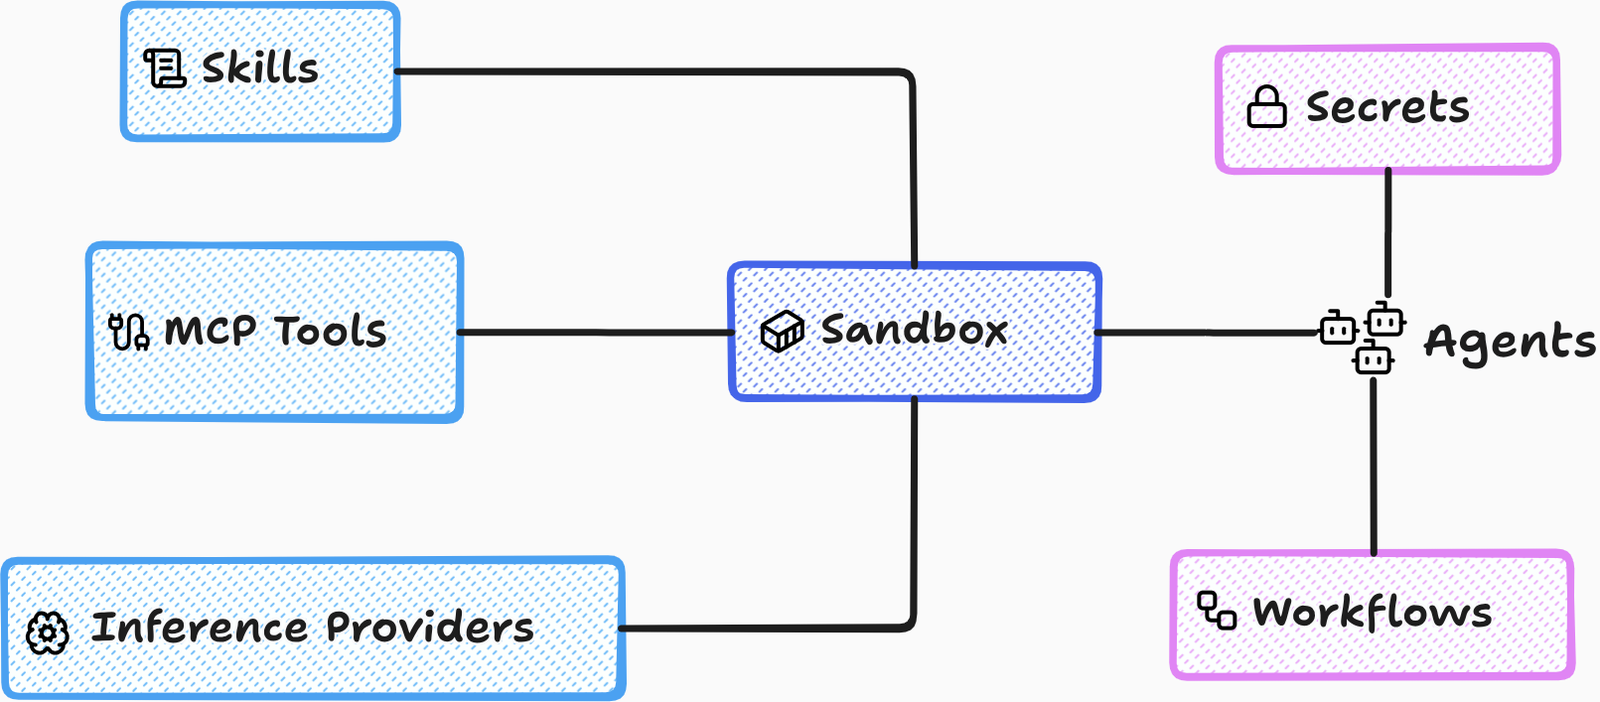
推論プロバイダー: OpenCodeに由来する幅広いプロバイダーを サポートしています。Amazon Bedrock、GCP Vertex、Azure AI Foundry、OpenAI Codexサブスクリプションなどが含まれます。カスタムのOpenAI/Anthropicエンドポイントの設定も サポートしています。
スキル: スキルには可変と不変の2種類があります。可変スキルはエージェントが変更できるもので、 実際にエージェント自身によって生成されることがよくあります。 不変スキルはユーザーがアップロードするもので、バージョニングとロールバックをサポートします。
MCPツール: 推論プロバイダーと同様に、MCPサーバーのカタログも提供しています。 サポートしていないプロバイダーがある場合は、カスタムサーバーを追加できます。
サンドボックス: 再利用可能な設定のセット(モデル、スキル、MCPツール、ソフトウェアパッケージ、 許可されたホスト)です。エージェントはサンドボックスのすべてのプロパティを継承します。エージェントの サンドボックスはいつでも交換・再設定でき、その結果プロパティも変化します。
エージェント: エージェントは、内部でカスタムプラグインとツールを備えたOpenCodeサーバーを 実行するKubernetes Podです。AgentZはCiliumネットワークポリシーを使用してデフォルト拒否の ポリシーを実装しています。明示的なルールで許可されない限り、エージェントPodはどの宛先にも トラフィックを送信できません。
エージェントはステートフルであり、そのように扱う必要があります。ホームディレクトリはKubernetes PVCにバックアップされているため、再起動後も永続化されます。
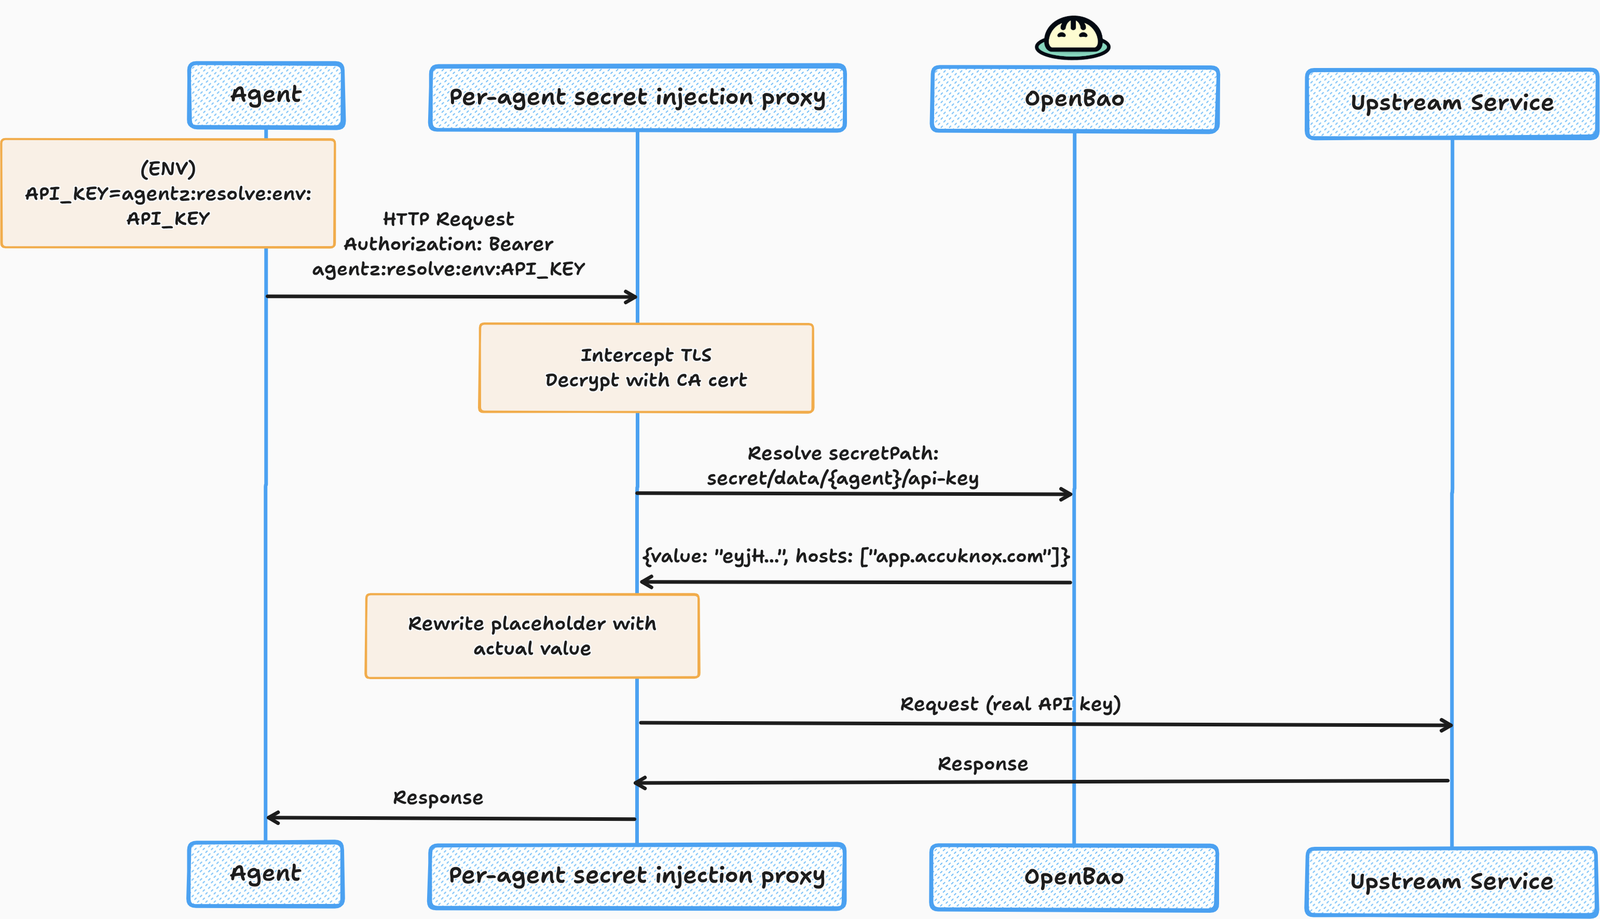
シークレット: MCPにも問題がないわけではありません。多くの場合、CLIツールを使用する方が シンプルで効果的です。GmailやGoogle Calendarなどの外部サービスに接続するCLIツールには、 認証トークンやAPIキーが必要です。ここでシークレットインジェクションプロキシの出番です。
AgentZでシークレットを作成すると、実際の認証情報を注入する代わりに、agentz:resolve:env:API_KEY
のようなプレースホルダーを注入します。エージェントがGmail APIを呼び出すと、
インジェクションプロキシがプレースホルダーを実際の認証情報に置き換えます。エージェントが
認証情報に直接アクセスすることは決してありません。
さらに、シークレットを作成する際には、そのシークレットが有効なホストのセットを明示的に 指定する必要があります。これにより、シークレットの漏洩を防ぐことができます。
世の中には数多くのAIエージェントが存在します。私たちは独自のものを再発明したくありませんでした。 メタハーネスが正しい道だと信じています。
GatewayのOpenCode APIはOpenCode TUIクライアントと相互運用可能です。以下の方法でエージェントに接続できます:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
このプロジェクトは、数多くの優れたオープンソースライブラリやプロジェクトの上に成り立っており、それらなしでは実現できませんでした。
