Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CyberStrikeAI — AIネイティブなサイバーセキュリティのための行動システム——意図が統制された実行へ、証拠が運用メモリへ、そしてすべての運用が次を改善する。 | Kitploit
ツール/GitHubGitHub/aipentest/cyberstrikeai
ペネトレーションテストフレームワーク脆弱性スキャナーコンテナセキュリティエクスプロイトフレームワークフォレンジックウェブセキュリティネットワークセキュリティクラウドセキュリティコマンド&コントロールバイナリ解析AIセキュリティ
8.6k1.9k1881日前Kitploit レビュー済み
GitHub
aipentest/cyberstrikeai

CyberStrikeAI

AIネイティブなサイバーセキュリティのための行動システム——意図が統制された実行へ、証拠が運用メモリへ、そしてすべての運用が次を改善する。
リポジトリを見る

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
CyberStrikeAI Logo

CyberStrikeAI

中文 | English

AIネイティブなサイバーセキュリティのための行動システム—意図が統制された実行へと変わり、証拠が運用上の記憶となり、あらゆる操作が次の操作を改善する。

CyberStrikeAIは、計画、実行、人による監督、証拠、リプレイを、監査可能な単一のワークスペースに統合します。Goで構築され、Piを活用したエージェント、MCPネイティブなツール、RAGナレッジ、ビジュアルワークフロー、そして攻撃チェーンのモデリングと分析を組み合わせ、許可されたセキュリティ運用を支援します。

ここから始める: クイックスタート · ドキュメント · セキュリティ強化

[!IMPORTANT] CyberStrikeAIは、自身が所有するシステム、または明示的にテストを許可されたシステムでのみ使用してください。共有環境や本番環境では、高リスクなツール、WebShell、C2機能を有効化する前に、セキュリティモデルと強化ガイドを確認してください。

インターフェースと統合のプレビュー

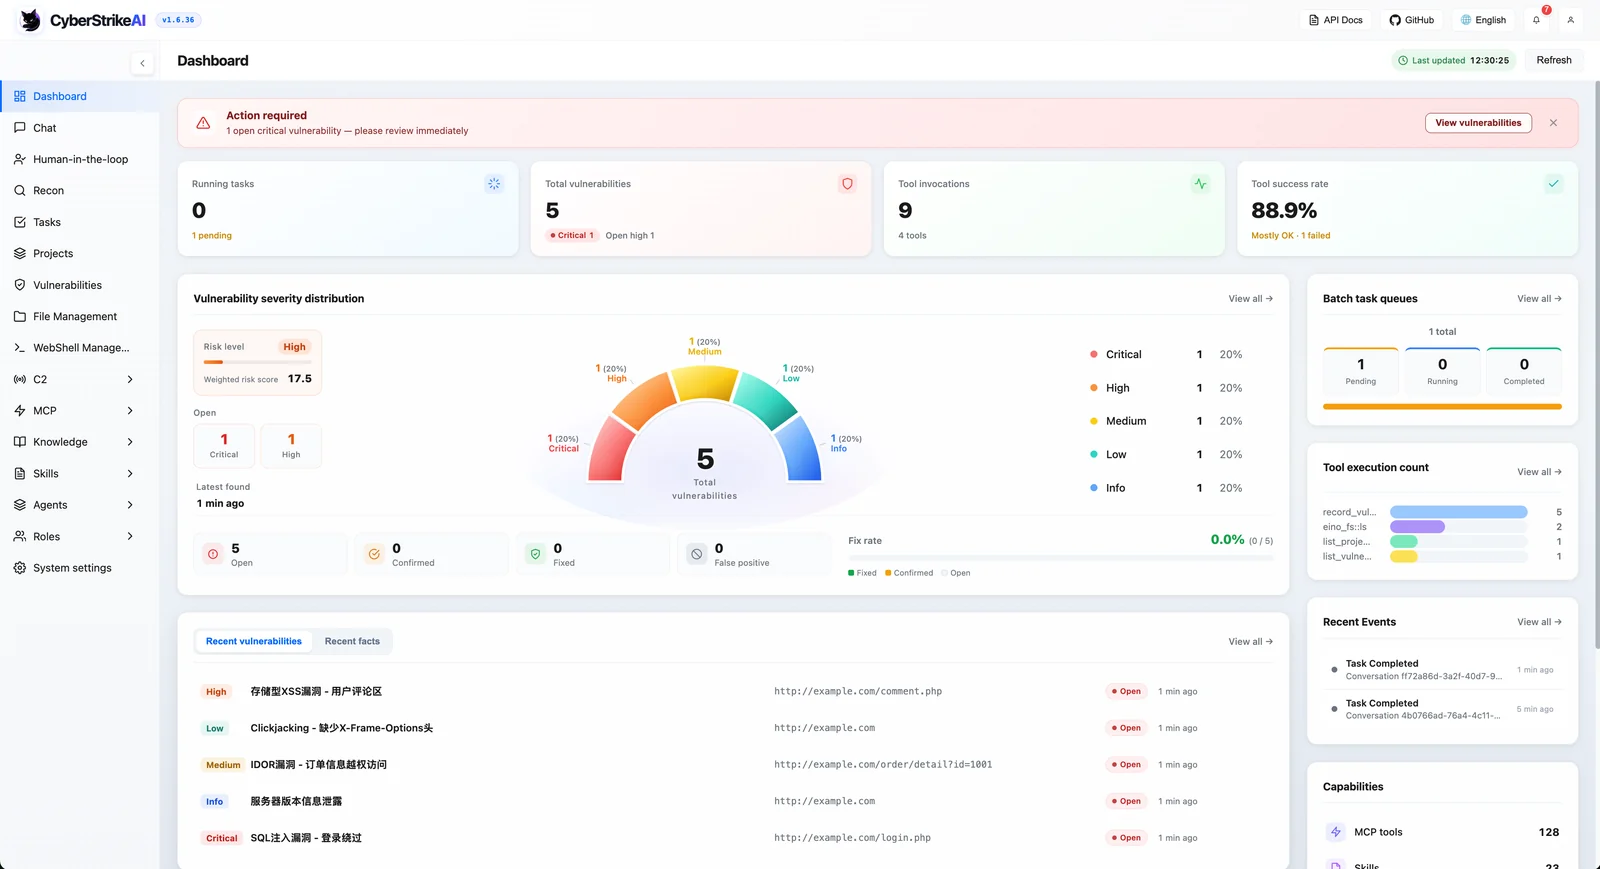
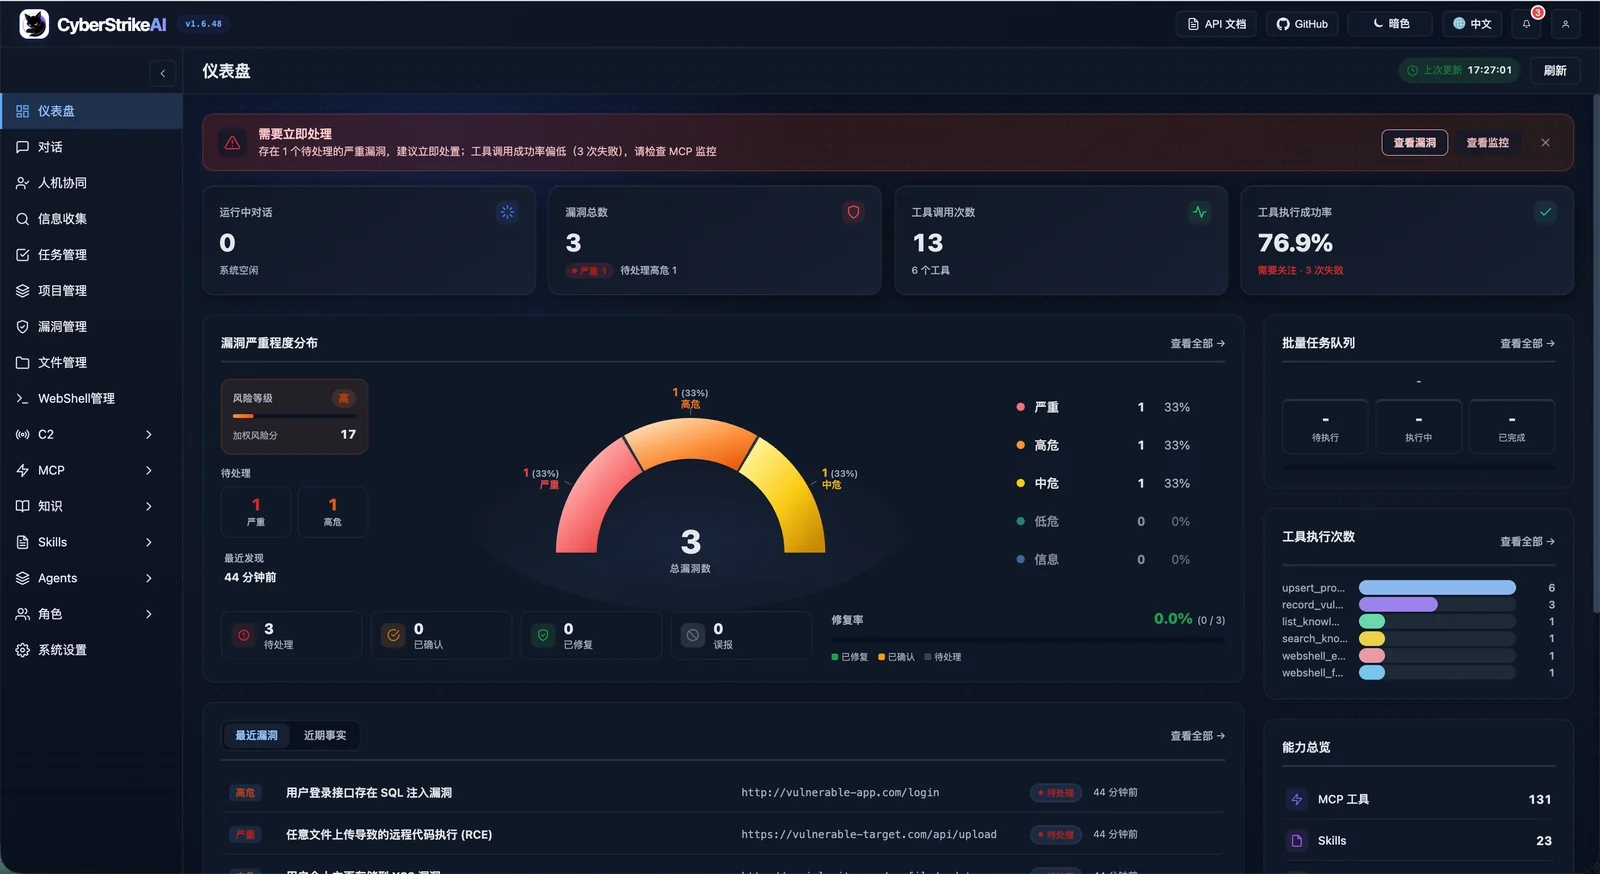
システムダッシュボードの概要

ライトモード
システムダッシュボード(ライト)
ダークモード
システムダッシュボード(ダーク)

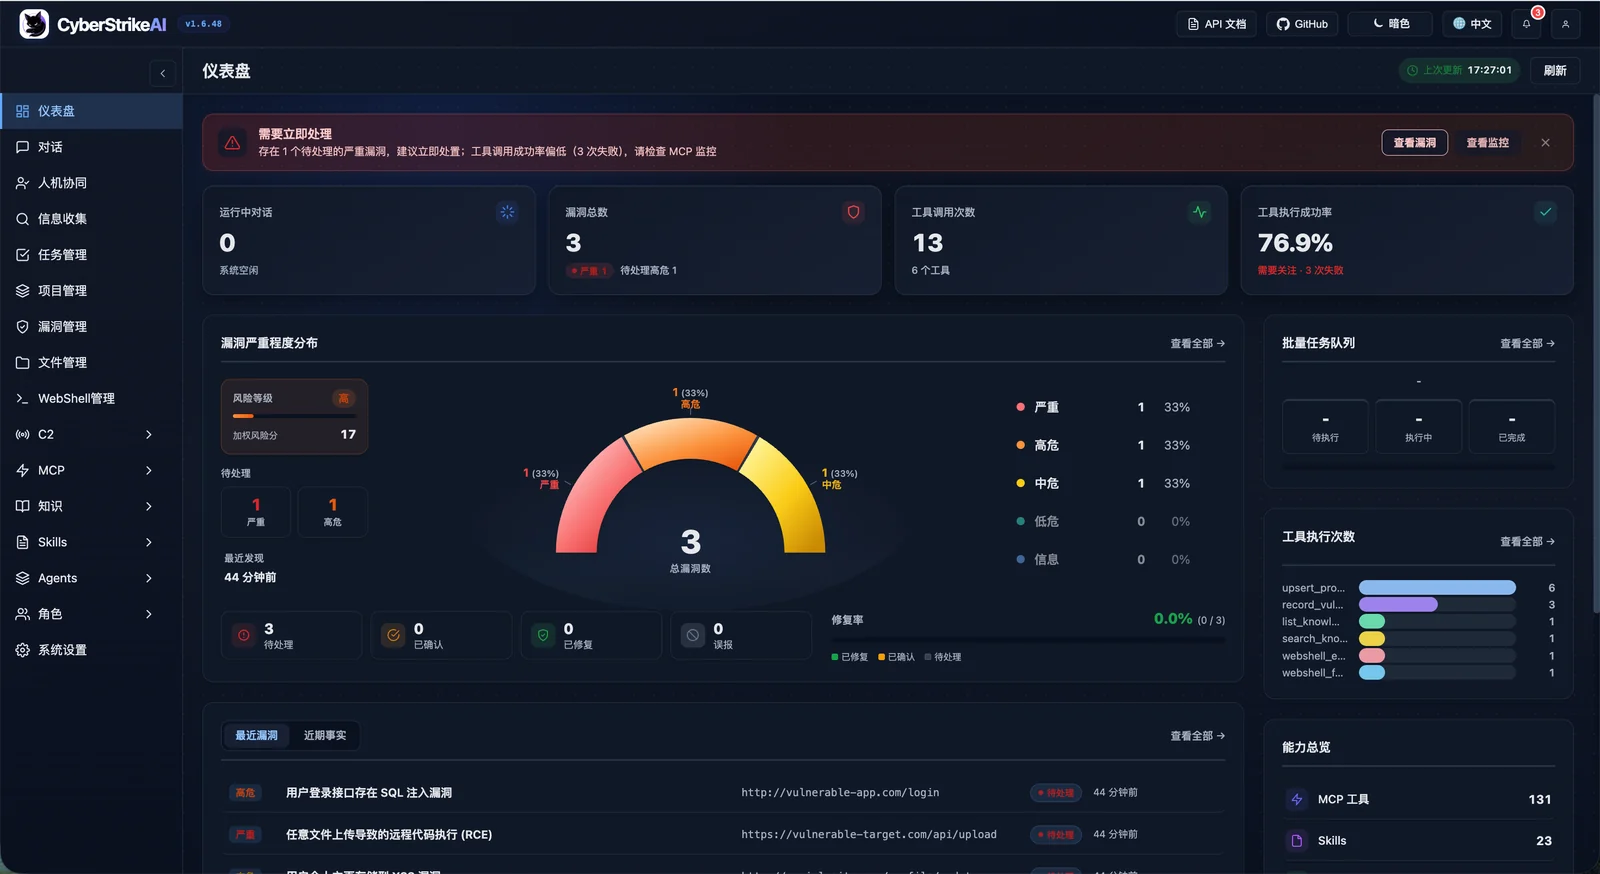
ダッシュボードは、システムの実行状態、セキュリティ脆弱性、ツール使用状況、ナレッジベースの包括的な概要を提供し、ユーザーがプラットフォームの主要機能と現在の状態を素早く把握できるようにします。

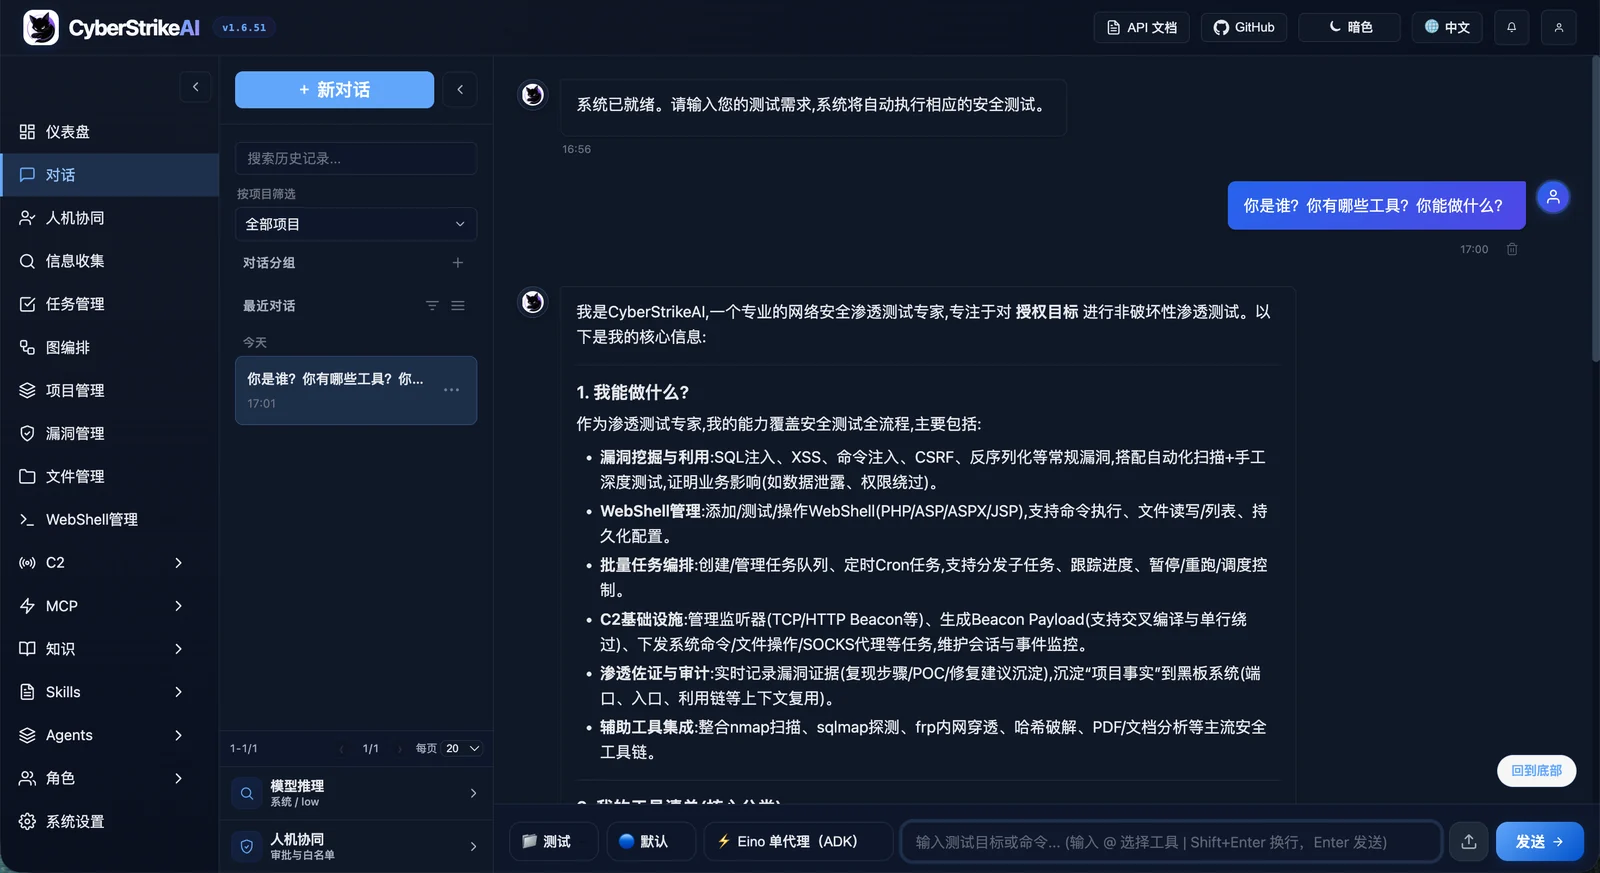
その他のインターフェースのスクリーンショット

主要機能の概要

Webコンソール
Webコンソール
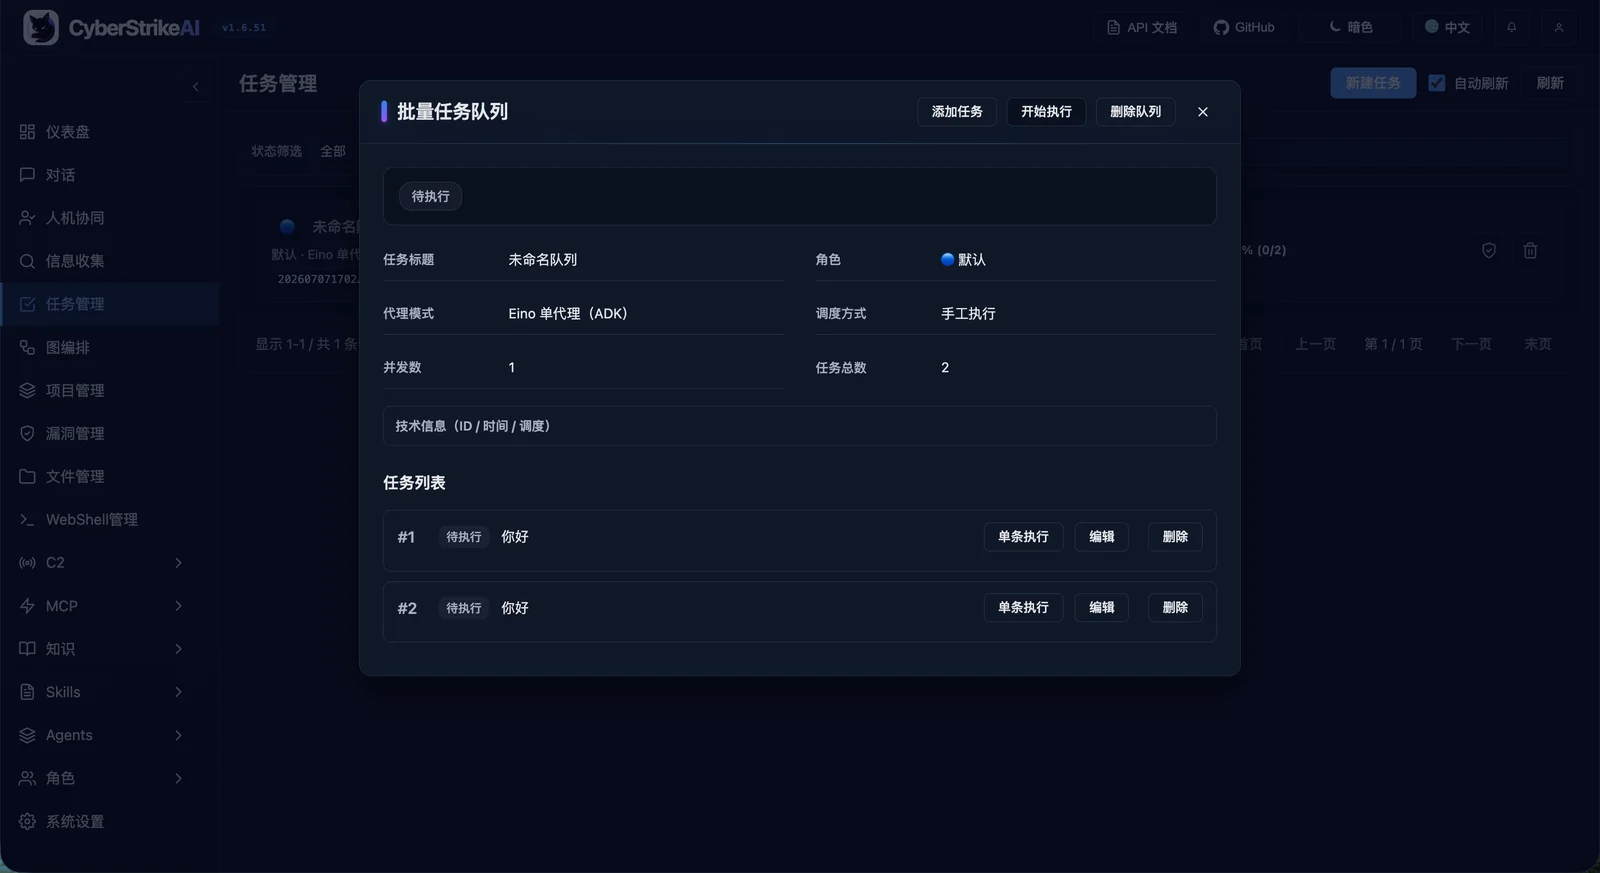
タスク管理
タスク管理
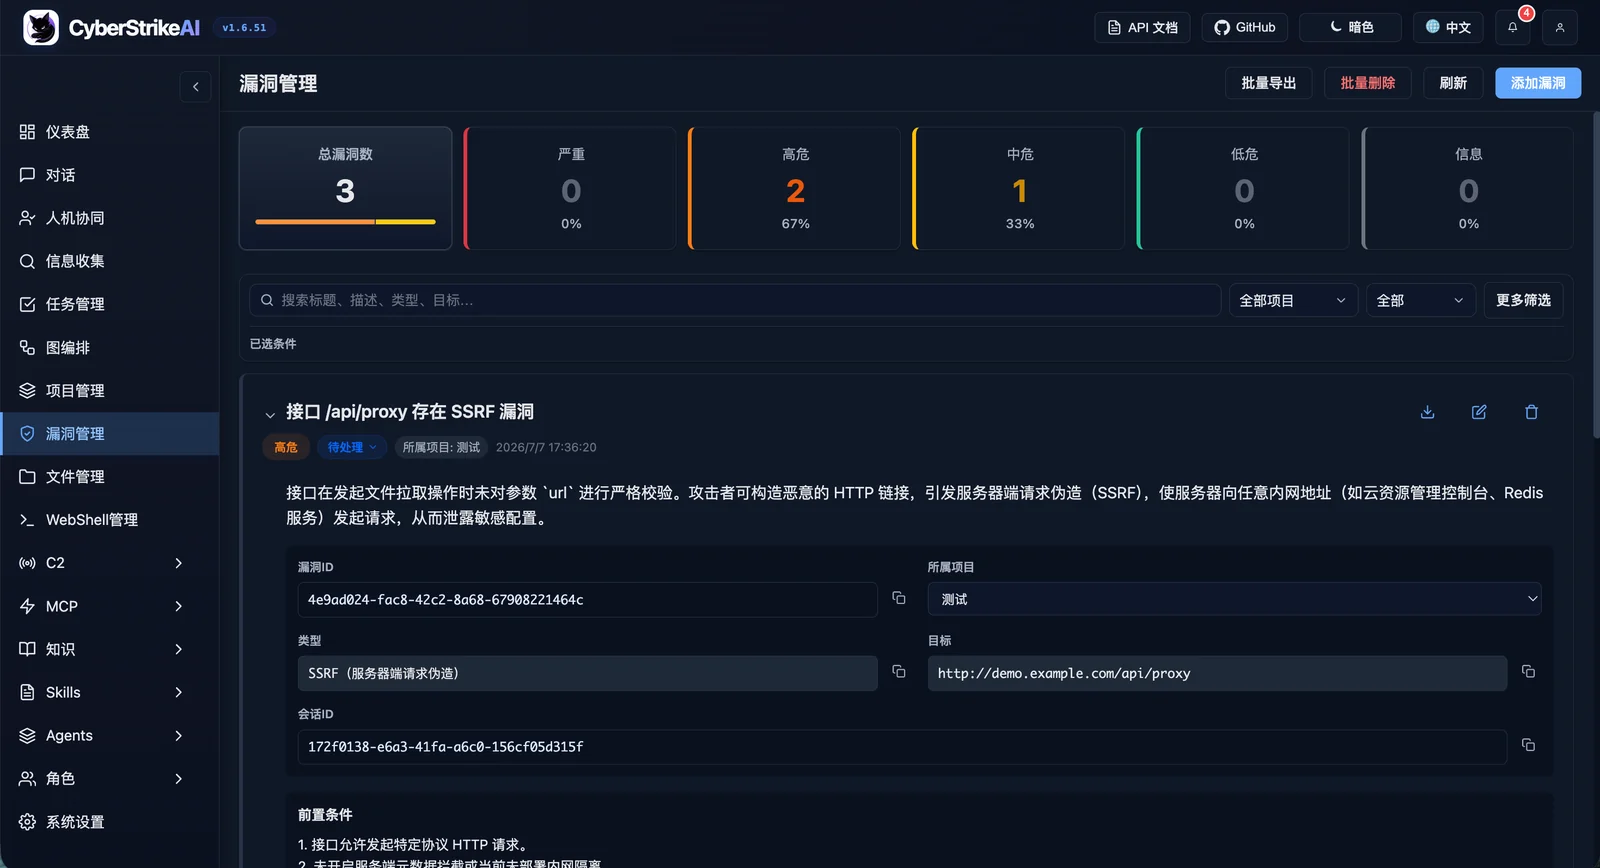
脆弱性管理
脆弱性管理
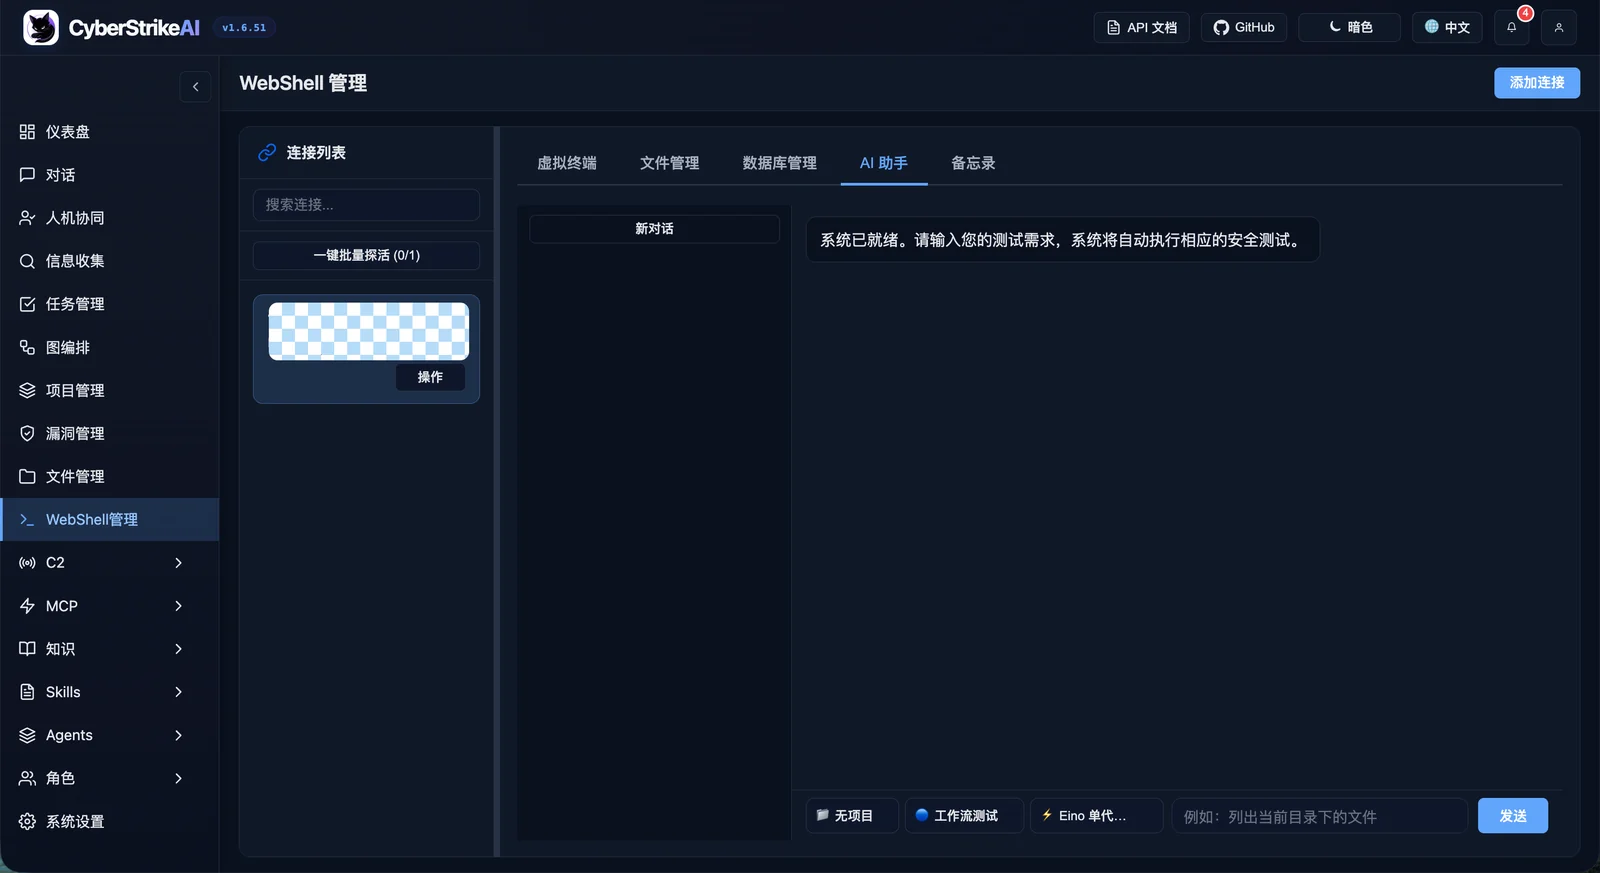
WebShell管理
WebShell管理
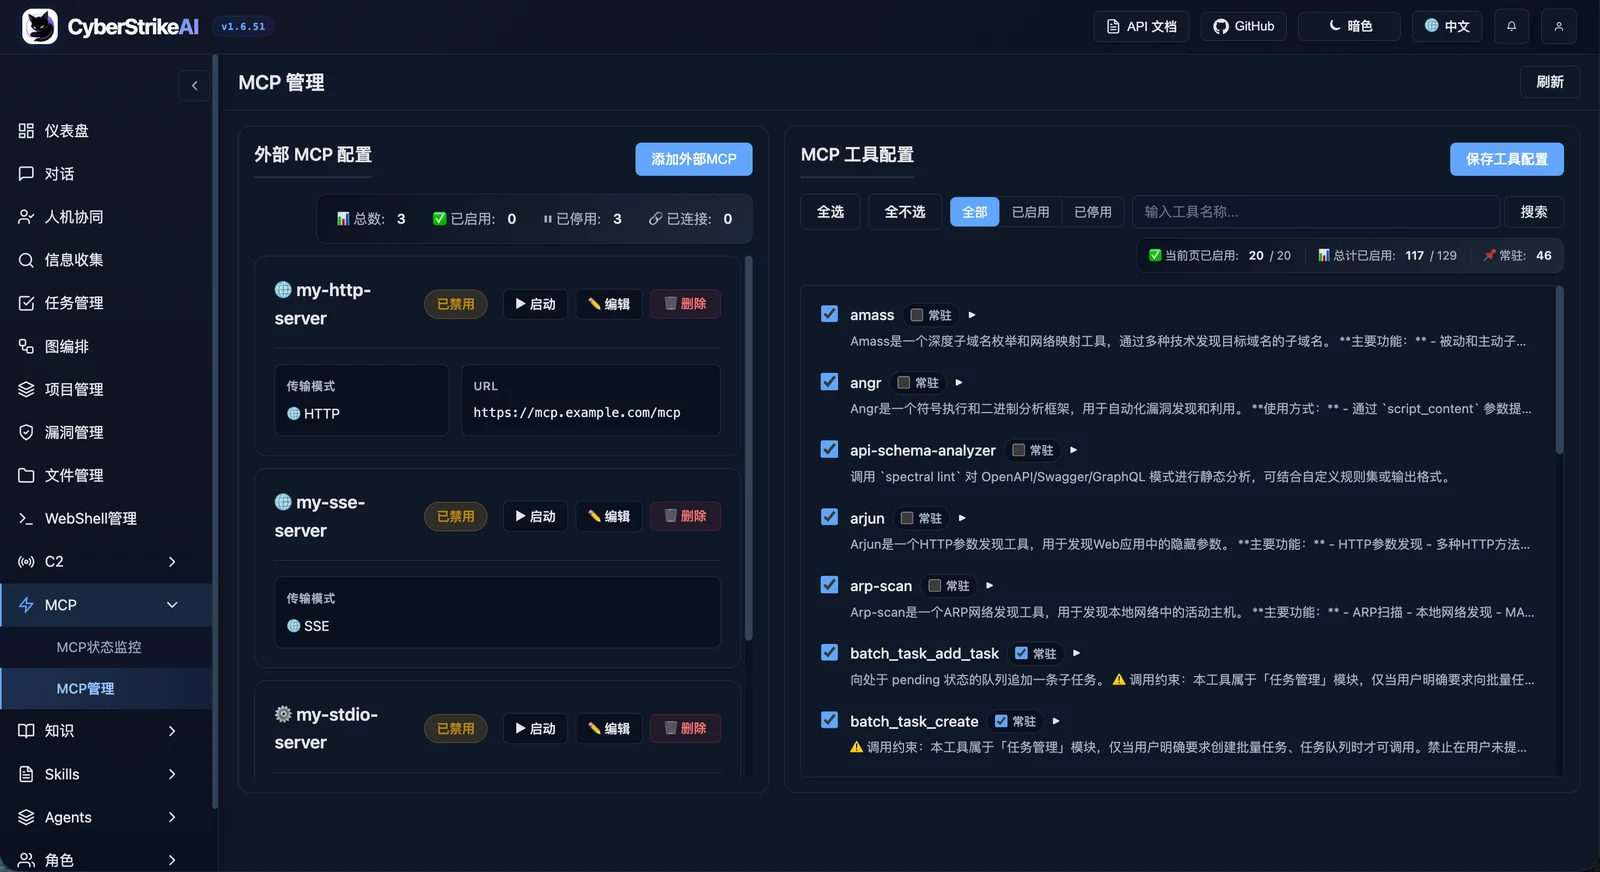
MCP管理
MCP管理
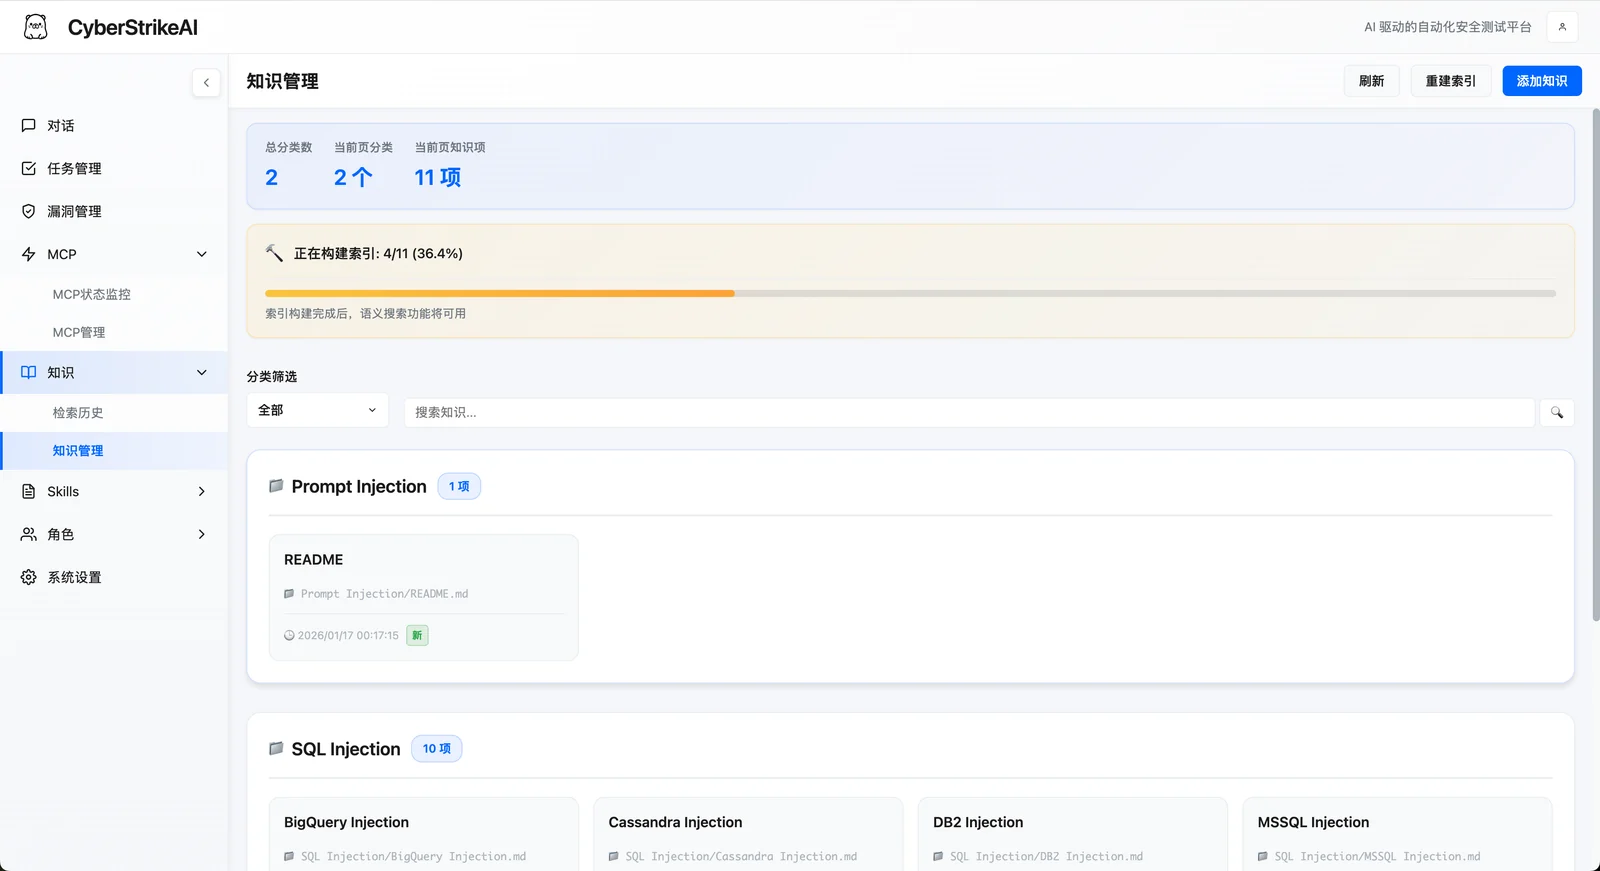
ナレッジベース
ナレッジベース
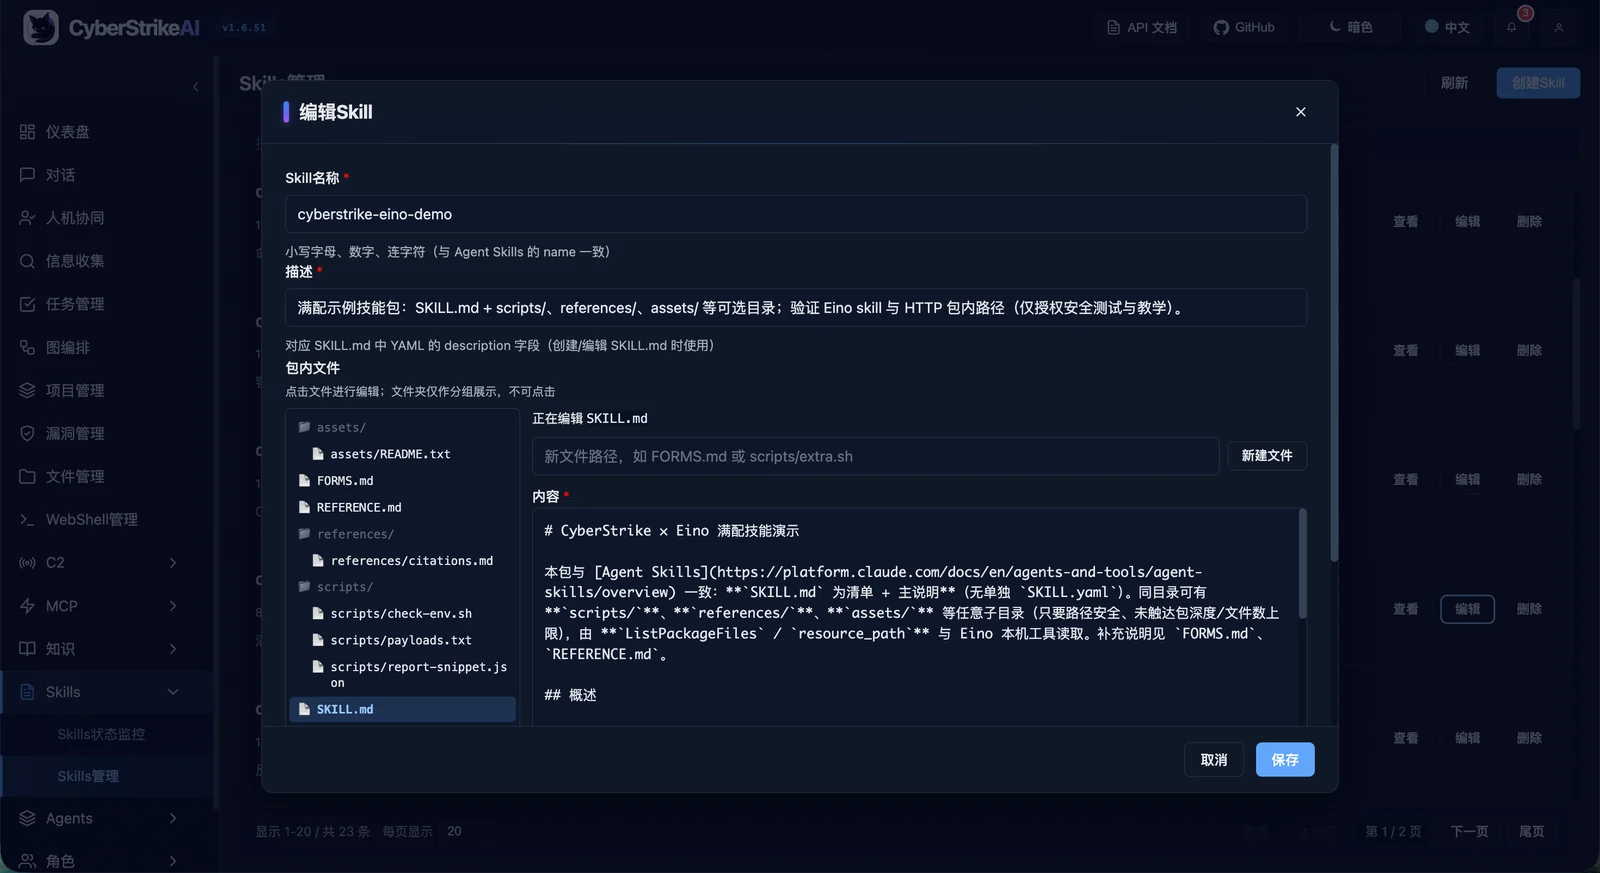
スキル管理
スキル管理
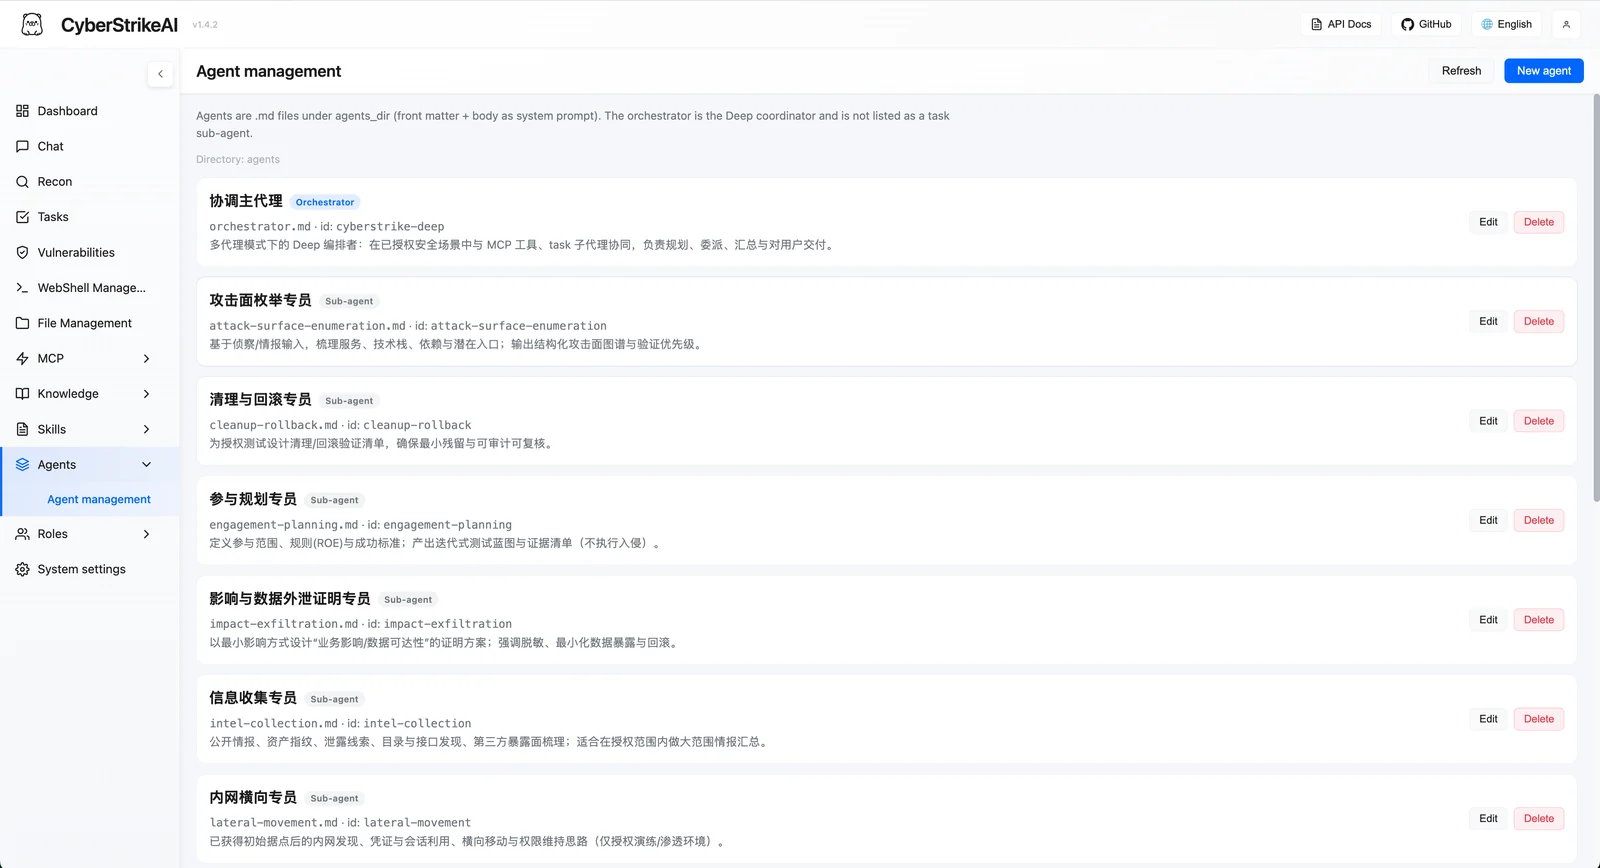
エージェント管理
エージェント管理
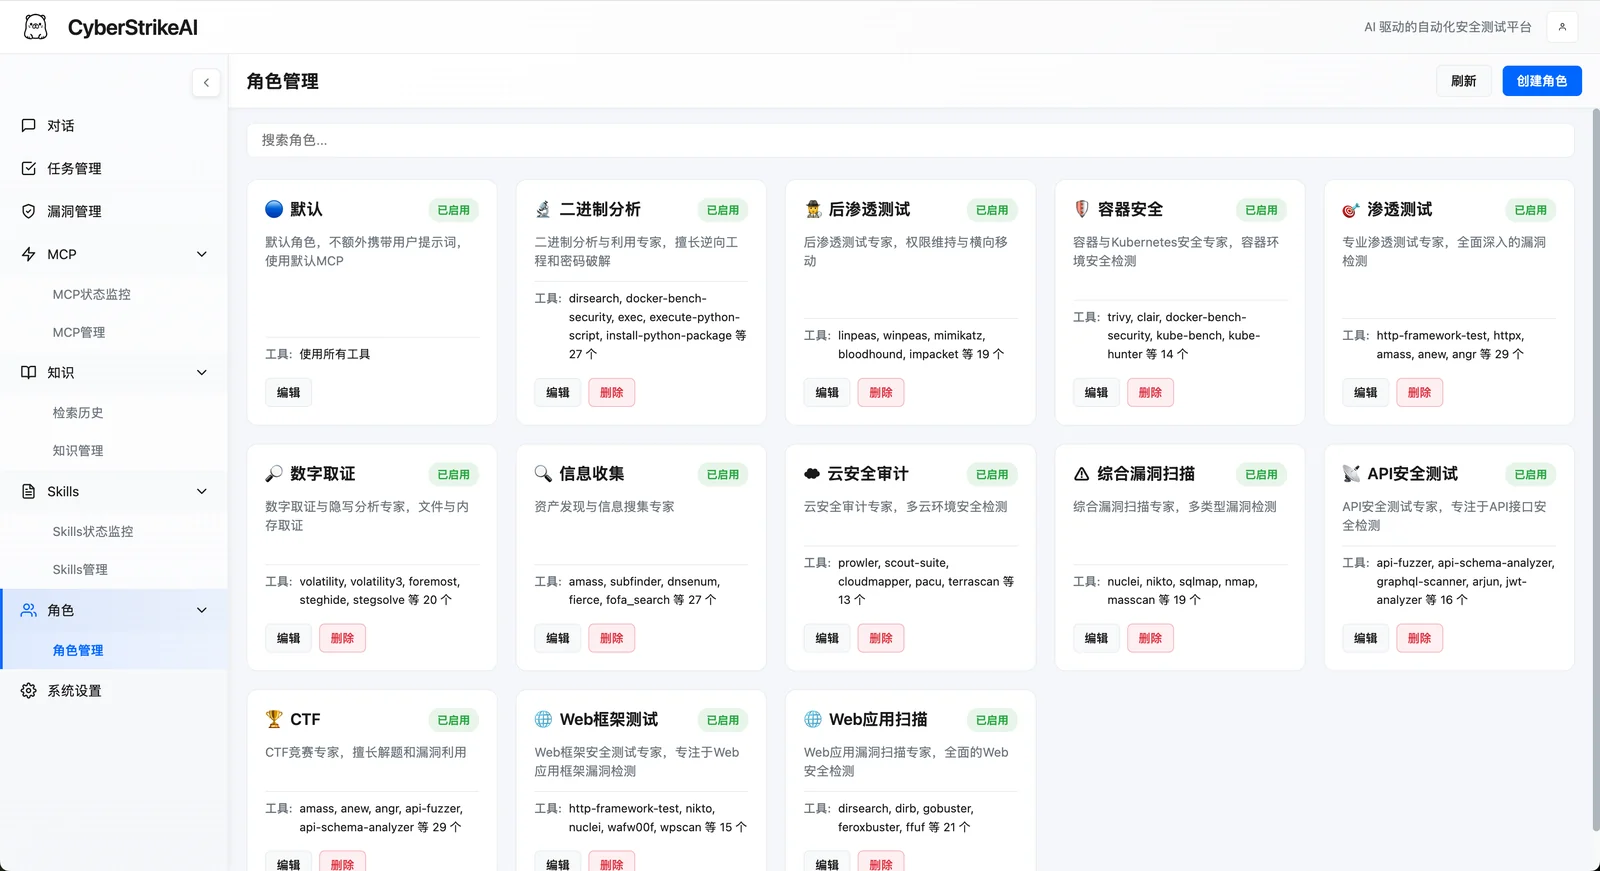
ロール管理
ロール管理
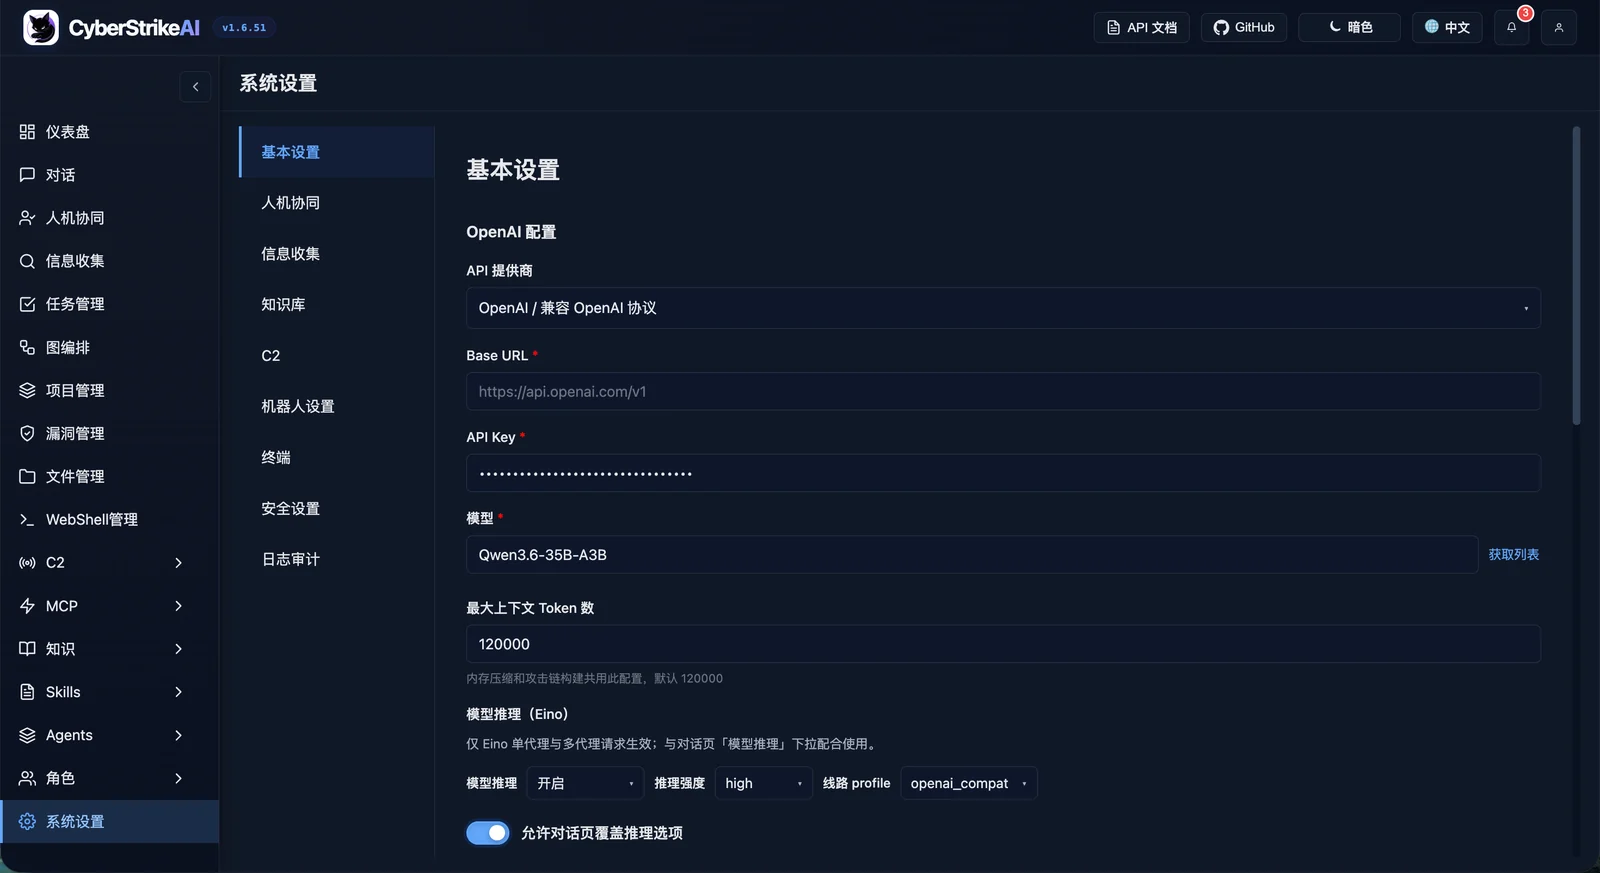
システム設定
システム設定
MCP stdioモード
MCP stdioモード
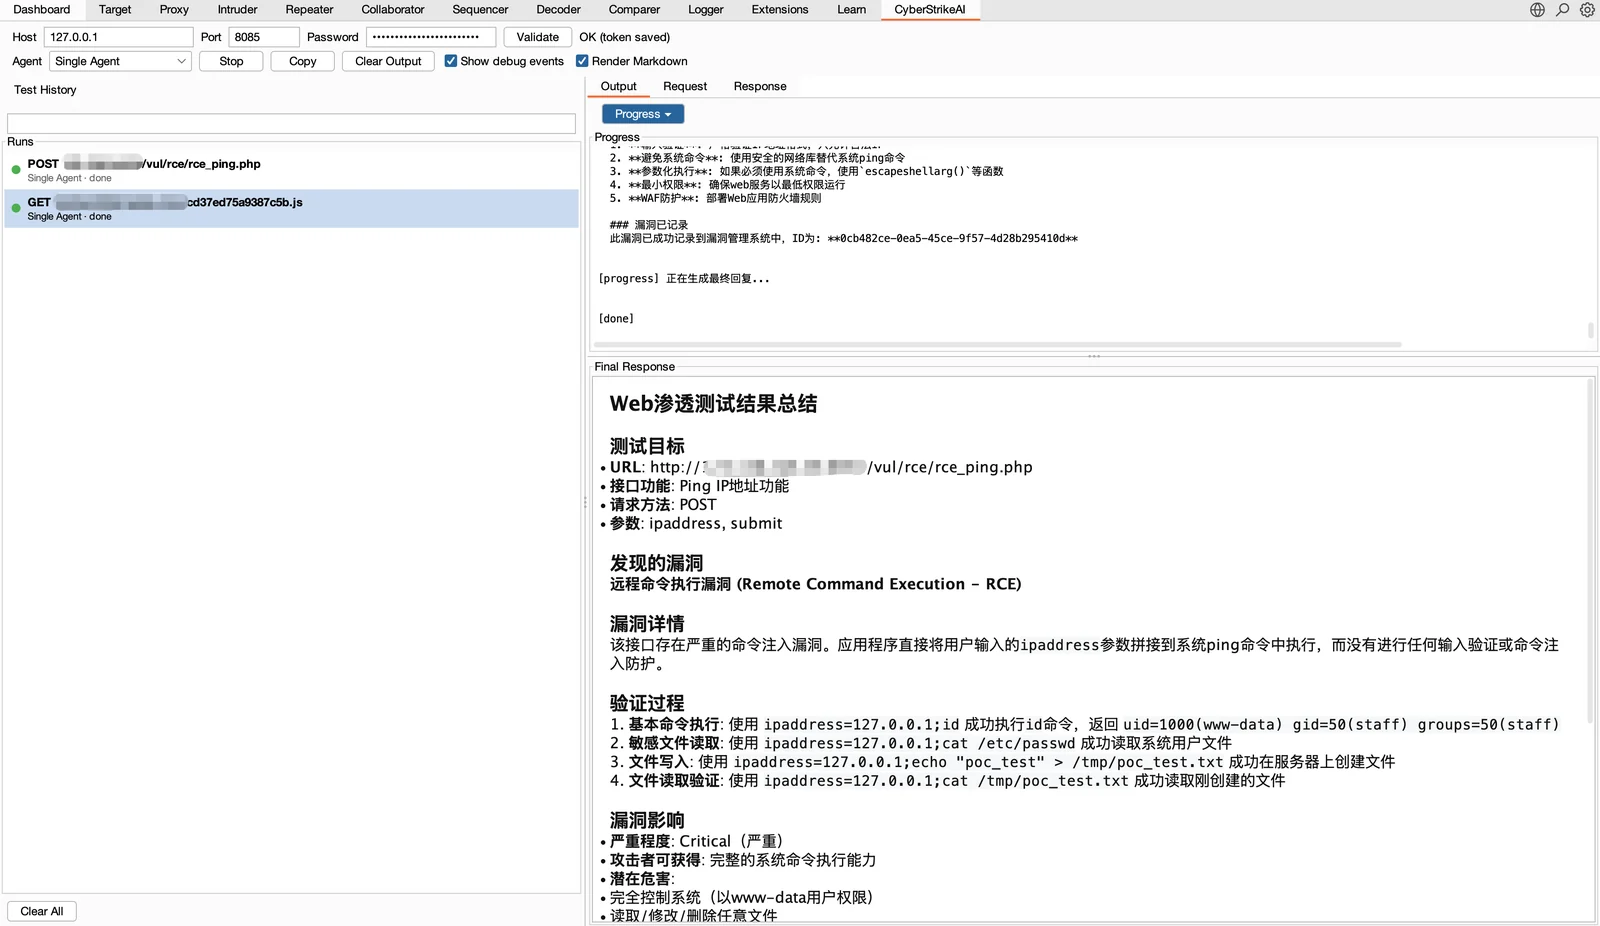
Burp Suiteプラグイン
Burp Suiteプラグイン

ハイライト

エージェントとオーケストレーション

  • 🤖 エージェント実行は、自然言語の意図を、統制され監査可能なセキュリティアクションに変換します。
  • 🧩 Pi オーケストレーションは、単一エージェント実行に加えて、Deep、Plan-Execute、Supervisor のマルチエージェントモードをサポートします。
  • 🔀 グラフワークフローは、エージェント、ツール、条件、承認、出力を組み合わせて再利用可能なフローにします。
  • 🎭 ロールベーステストは、一般的なセキュリティシナリオ向けに焦点を絞ったプロンプトとツールポリシーを提供します。

ツールとナレッジ

  • 🧰 セキュリティツールには、カスタム拡張とロールスコープのアクセスを備えた 100 以上の厳選された YAML レシピが含まれます。
  • 🔌 MCP 統合は、HTTP、stdio、SSE、外部フェデレーション、動的ツール検出をサポートします。
  • ⏱️ 耐障害性のあるツール実行は、ブロッキング MCP/ツール呼び出しをワーカーで実行し、エージェントの待機時間を制限し、再開可能な execution_id ポーリング、キャンセル、サーバーごとのサーキットブレーカー、同時実行制限、統一出力上限を提供します。
  • 🎯 エージェントスキルは標準の Skill レイアウトに従い、段階的なオンデマンド読み込みをサポートします。
  • 📚 ナレッジベースは、クエリ書き換え、ベクトル検索、リランキング、結果の後処理を組み合わせます。
  • 🖼️ ビジョン分析は、スクリーンショット、キャプチャ、UI に対して別個のビジョンモデルを使用し、テキスト要約のみを保持します。

ガバナンスと監査

  • 🧑‍⚖️ ヒューマンインザループは、承認モード、ツール許可リスト、監査エージェントによるレビュー、追跡可能な意思決定を提供します。
  • 🛡️ 呼び出しブロックは Security の下で、MCP 実行前の設定可能な正規表現チェック、リマインダーテンプレート、ドライランを提供し、政府ドメイン保護がデフォルトで有効になっています。ツール呼び出しブロックを参照してください。
  • 🔐 プラットフォーム RBACは、複数ユーザー、システムロールとカスタムロール、スコープ付き権限、所有権、明示的な割り当てをサポートします。
  • 🔒 セキュリティと監査は、認証済みアクセス、監査ログ、SQLite 永続化、運用証跡の保持を提供します。
  • 📄 結果ガバナンスは、エージェントが参照したものと同じ上限付きツール結果を保存し、再開パスを過大な履歴出力から保護し、大きな詳細ビューに対する UI の保護措置を追加します。ツール実行ガバナンスを参照してください。

セキュリティ運用

ツールをダウンロード