
ntlmscout
 boydhacks/ntlmscout
認証不要のNTLMエンドポイント偵察ツール。HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP、RDPにわたるType-2チャレンジをデコードし、ADの詳細と内部IPを抽出します。
reconnaissancenetwork-mappingpassword-attacks+8
56
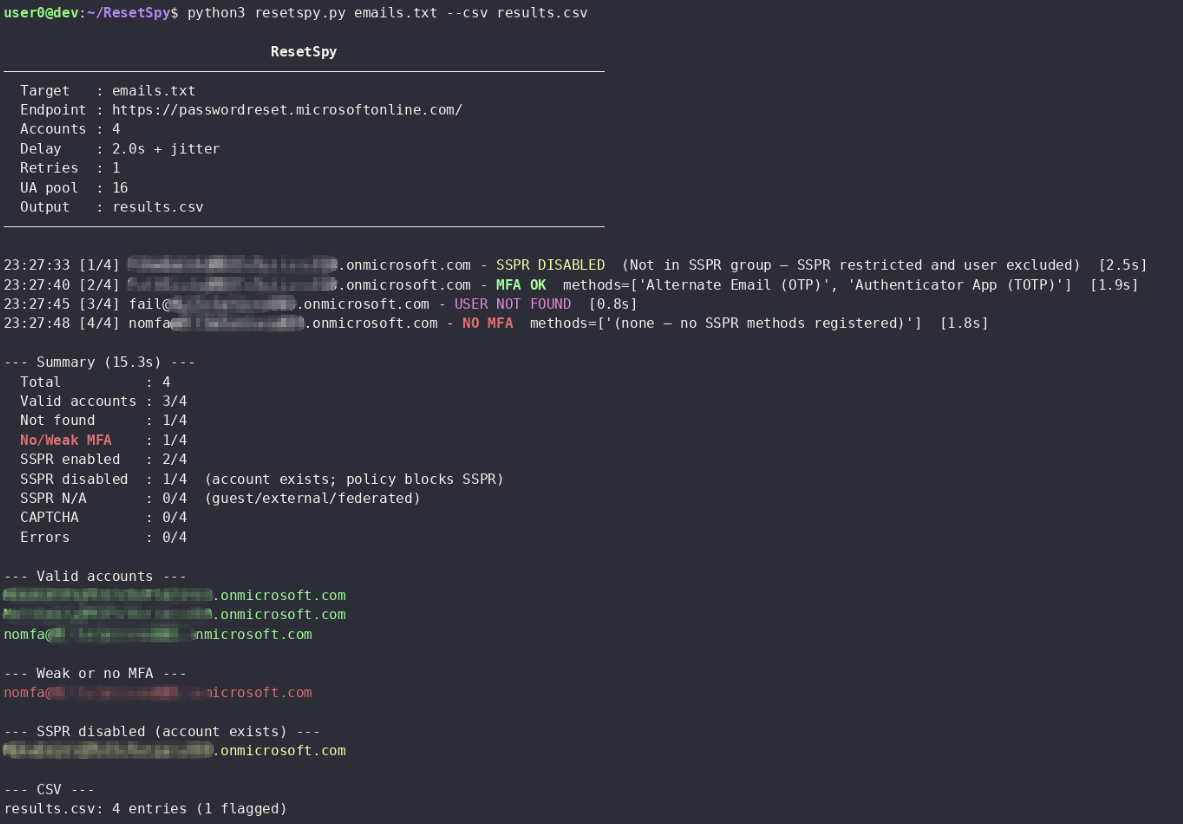 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) ポータルを介してユーザーアカウントと登録済みの認証方法を列挙する
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
 talha1112/fyp
デスクトップベースの脆弱性評価ツール(セキュリティチーム向け) — Webアプリとネットワークをスキャンし、CVEを検出し、エクスプロイトをマッピングし、リスクを自動スコアリングし、詳細なレポートを生成します。Electron、React、Node.js、Pythonで構築されています。
 icemoonhsv/tats
Burp、mitmproxy、またはChrome DevToolsのキャプチャからOAuth 2.0、OIDC、およびMicrosoft Entra IDトークンを分析・追跡します。トークンのライフサイクルを可視化し、リスクの高いスコープを検出し、インタラクティブなダッシュボードを通じてリプレイ用に…
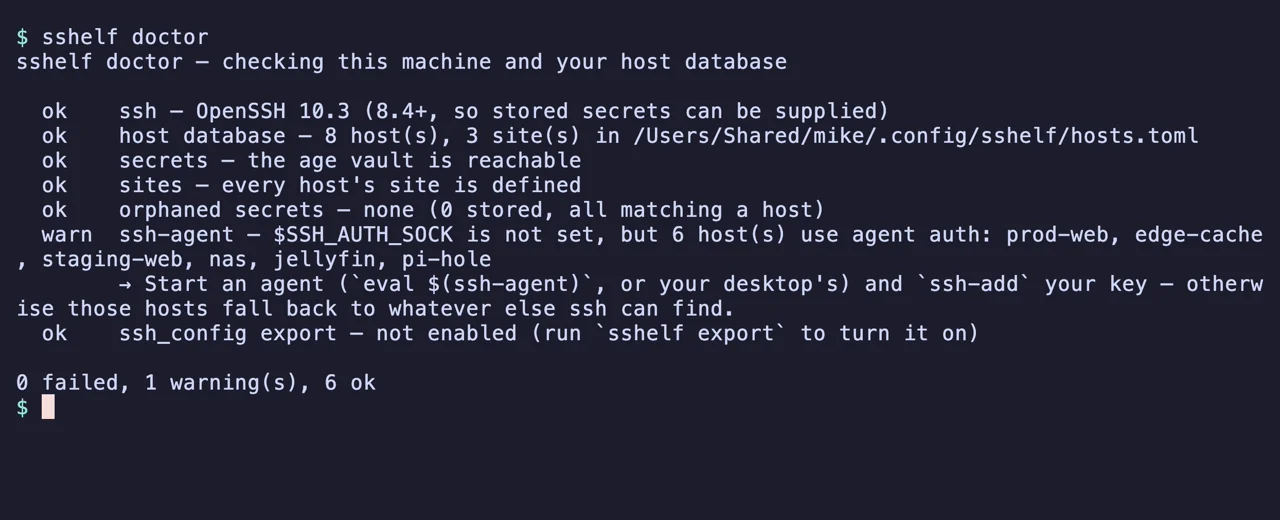 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
このChef Cookbookは多数のセキュリティ関連設定を提供し、包括的な基本保護を実現します。
 dev-sec/puppet-os-hardening
このPuppetモジュールは、数多くのセキュリティ関連の設定を提供し、全方位的な基本保護を実現します。
 gmh5225/csrfbrute
CSRFログイン総当たり攻撃ツールで、レッドチーム作戦向けに設計されており、動的なCSRFトークン更新、マルチスレッド並行処理、セッション復元機能を備え、高並行操作とインテリジェントな再試行メカニズムをサポートします。
 dev-sec/chef-ssh-hardening
This chef cookbookは、安全なssh-clientおよびssh-server設定を提供します。
 dev-sec/puppet-ssh-hardening
このPuppetモジュールは、安全なssh-clientおよびssh-server設定を提供します。
 makarov05bm/wsgoat
WebSocketのハッキング方法を学べる脆弱性のあるアプリケーション
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 非推奨化:検出、是正、およびガイダンス(CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス
 knightswd/nopacscan
Active Directoryドメインコントローラをスキャンし、DNSに対して全DCをクエリしてPAC構造の0x10タイプを分析することでCVE-2021-42287およびCVE-2021-42278を検出し、LDAP/SAMR方式よりも検出精度を向上させます。
 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 脆弱性の監査およびインシデント対応ツール
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database