max-rh/sshelf
SSHホスト向けの高速ターミナルUI:2回のキーストロークでファジー検索と接続、デュアルペインのSFTPファイル転送、バックグラウンドでのポートフォワーディングを実現。独自のホストデータベースを保持し、sshコマンドを生成します — ~/.ssh/config を編集することはありません。

SSHホストをあいまい検索し、2回のキー入力で接続。
sshelfは独自のホストリストを保持し、sshコマンドを組み立ててから、あとは邪魔をしません。ターミナルを本物のOpenSSHに引き渡し、~/.ssh/configには一切触れません。



macOSとLinux、x86_64とarm64に対応。ビルド済みパッケージにはRustツールチェーンは不要です。実行時にsshelfが必要とするのは**OpenSSH 8.4+**で、パスワードの自動供給はここから来ています。
Homebrew(macOSまたはLinux):
brew install max-rh/tap/sshelf
シェルインストーラー(ビルド済みバイナリ、お使いのプラットフォームを自動選択):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: 最新リリースから .deb を取得し、sudo apt install ./sshelf_*_amd64.deb (または *_arm64.deb) を実行します。
Fedora / RHEL / Rocky / openSUSE: 最新リリースから .rpm (静的ビルドで、任意の RPM ディストリビューションで動作) を取得し、sudo dnf install ./sshelf-*.x86_64.rpm (または .aarch64.rpm) を実行します。
Gentoo: コミュニティが保守するオーバーレイ (非公式、@masterwolf-git に感謝)。eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf を実行します。
Cargo (crates.io から。Rust 1.88+ が必要): cargo install sshelf。
シェルのタブ補完はすべてのパッケージに同梱されています。インストール後に新しいシェルを開いてください。Linux では、シークレットは純粋な Rust 製の Secret Service バックエンドを使用します (libdbus/OpenSSL のビルド依存はありません)。
詳細と補完の設定: インストールガイド。
私は数十台のマシン (ホームラボ、いくつかの VPS、踏み台サーバーの背後にある数台) を運用しており、ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host を記憶から入力したり、シェル履歴を grep して探したりしていました。試した SSH マネージャーはどれも、~/.ssh/config を占有しようとするか、アカウントを作らせて誰かのサーバー経由でホストを同期させようとするかのどちらかでした。私はどちらも望んでいませんでした。欲しかったのは、独自のリストを保持し、コマンドを組み立て、あとは邪魔をしないランチャーです。そして、鍵が使えない一部のホスト用のパスワードを、ファイルに一切書き込まずに保管できる場所です。そこで作りました。
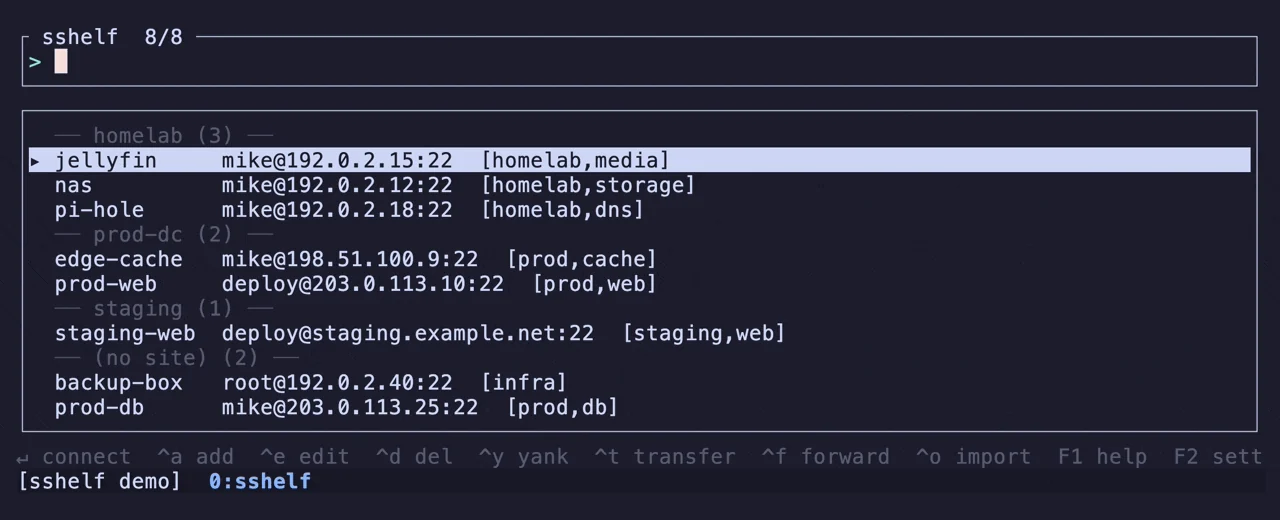
入力して絞り込み、Enter で接続します。よく使うホストは自動的に上位に浮上し (frecency: 使用回数を直近性で減衰)、tag:prod / site:homelab でリストをさらに絞り込めます。Ctrl-y は実行せずに組み立てたコマンドをコピーします。シェルからは、sshelf prod-web で名前指定で接続でき、sshelf - で最後のホストに再接続できます。どちらも TUI を開きません。
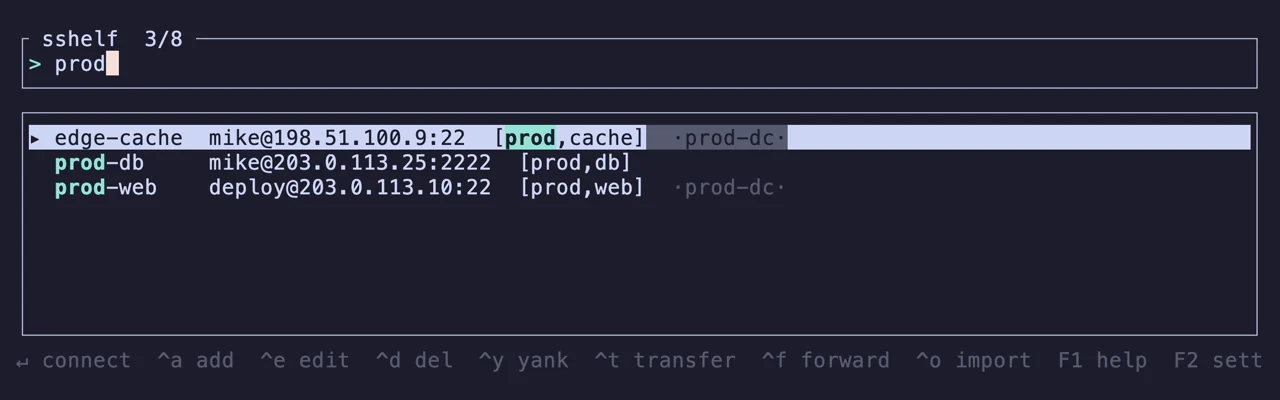
sshelf pick は Ctrl-r と同じように、プロンプトの下の行に同じリストを開き、選択した名前を出力して、何にも接続しません。その後プロンプトは元の位置に戻ります。contrib/ 内の zsh および bash プラグインはこれを Alt-s にバインドします。空行では sshelf web-01 が実行可能な状態で得られ、行の途中ではカーソル位置に名前が入り、マークした行からはループ用にすべての名前が得られます。
シェル統合。
同じログインパスワードを共有するホストは、1つの保存済みシークレットを共有できます。一度名前を付けてそれらを指すようにすれば、ローテーションはホストごとに1回ではなく1回の書き込みで済みます。Ctrl-s でリスト内のホストをマークし、Ctrl-k でそれらすべてにパスワードを適用するか、共有資格情報にバインドします。パスワードは引き続きキーリングまたはボールトに保存され、hosts.toml には名前だけが保持されます。
パスワード、鍵、2FA。
ssh に exec() するsshelf はホストレコードから argv を組み立て、自身の UI を破棄し、その後 自身を OpenSSH に置き換えます。あなたとセッションの間にラッパーはありません。本物の TTY、あなたの ssh、設定不要のフラグです。セッションが終了するとメニューではなくシェルに戻ります。実行されるコマンドは Ctrl-y が表示するものとまったく同じです。
コマンドの組み立て方法。
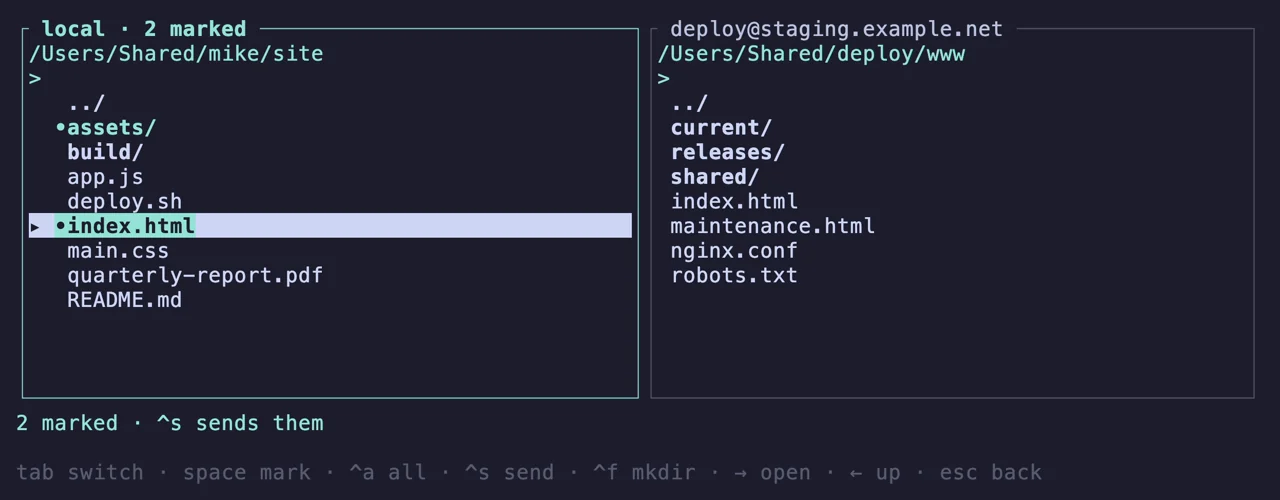
Ctrl-t で左側にローカルのファイル、右側にホストのファイルを、単一の認証済み接続上で開きます。Space でマーク、Ctrl-a でフィルターに表示されているすべてをマーク、Ctrl-s でセット全体をどちらかの方向に送信、F7 でディレクトリを作成します。宛先に既に存在する名前はスキップされ、上書きされることはありません。
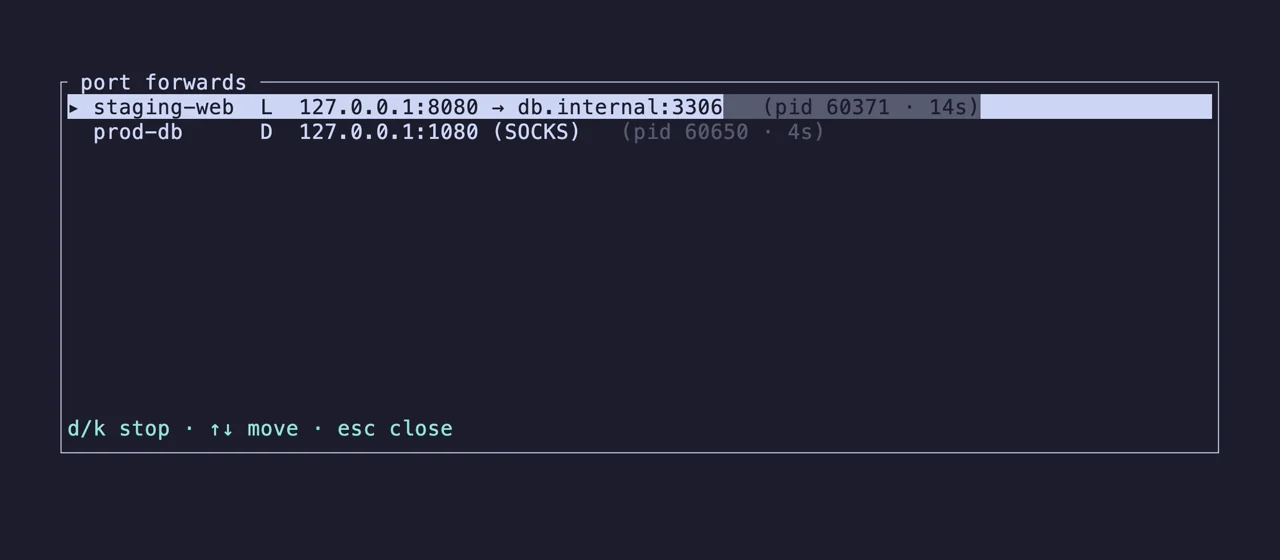
Ctrl-f は、sshelf を終了した後も、ターミナルを閉じた後も動き続けるローカル、リモート、または SOCKS トンネルを開きます。F4 はすべてのホストにまたがるそれらすべてを一覧表示し、選択したものを停止します。それらは pid で追跡され、実際に実行中のプロセスと照合されるため、プロセスが終了した後にリストに残ることはありません。デーモンもスーパーバイザもありません。
tmux = "window" または "pane" を設定すると、Enter は sshelf を置き換える代わりに、新しい tmux ウィンドウ(ホスト名にちなんで命名)または新しいペインでホストを開きます。セッションを終了しても、ピッカーはそのまま残り、実行し続けます。
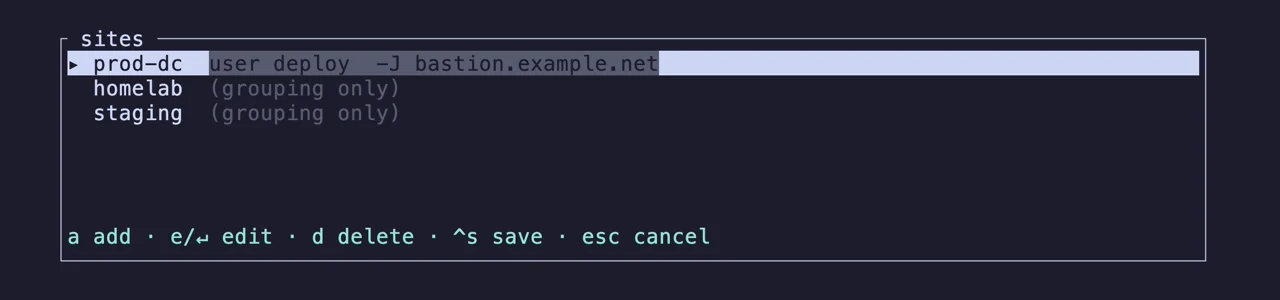
F3 はサイトを管理します。サイトはホストをグループ化し、メンバーが接続時に継承する共有の踏み台、ユーザー、ポート、キーを持つことができ、ホストが未設定のままにしているフィールドのみを埋めます。タグはフィルタリングに使用する自由形式のラベルです。どちらもリストに表示され、継承された踏み台は sshelf が構築するコマンドに表示されます。
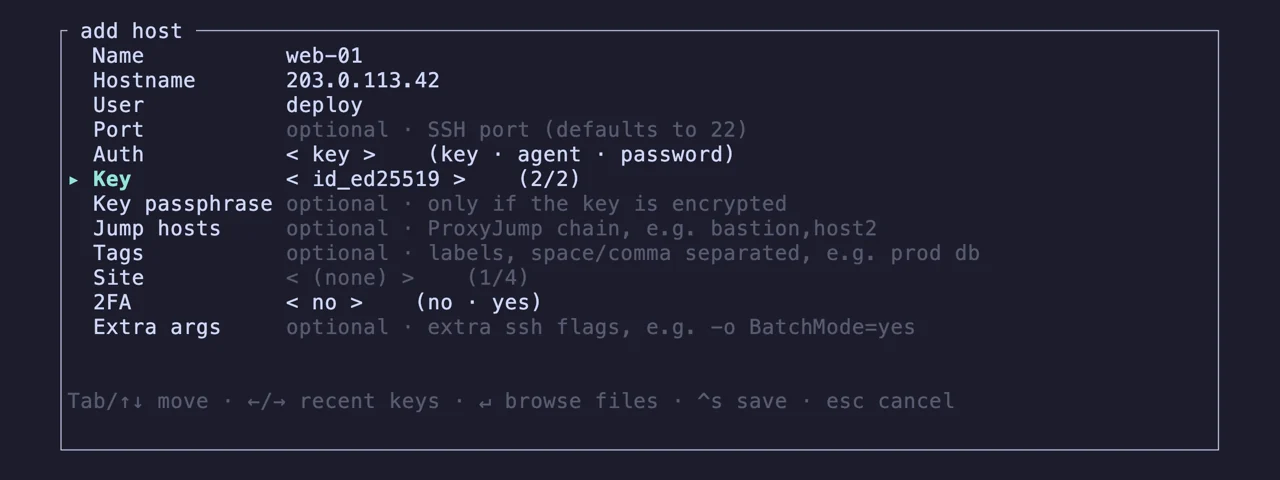
sshpass なしのパスワードキーを使用できないホストのために、sshelf はパスワードを OS のキーリング(またはヘッドレスマシンでは age で暗号化されたボールト)に保存し、ssh が要求したときに SSH_ASKPASS を通じて提供します。ヘルパーはどのシークレットを保持しているかを伝えられるため、パスワードホストはパスワードプロンプトに応答し、キーホストは自身のキーのパスフレーズプロンプトにのみ応答します。もう一方を要求するサーバーには何も渡されず、キーホストは PreferredAuthentications=publickey で接続されるため、そもそも要求されることはありません。パスワードはファイルにも、ps にも、コマンドラインにも決して現れません。さらに検証コードを必要とするホストには、接続が開始される前にそのプロンプトが表示されます。パスワード、キー、2FA
· セキュリティ。
sshelf export は独自の ssh_config フラグメントを1つ書き出し、~/.ssh/config に自分で貼り付けるための単一の Include 行を提供します。その後、通常の ssh、scp、rsync、git、および SSH 設定を読み取るあらゆるもの(VS Code Remote-SSH、JetBrains Gateway)が、踏み台を含めて sshelf のホストを名前で解決します。ファイルはホストが変更されるたびに更新されます。sshelf は依然として ~/.ssh の下には何も書き込みません。
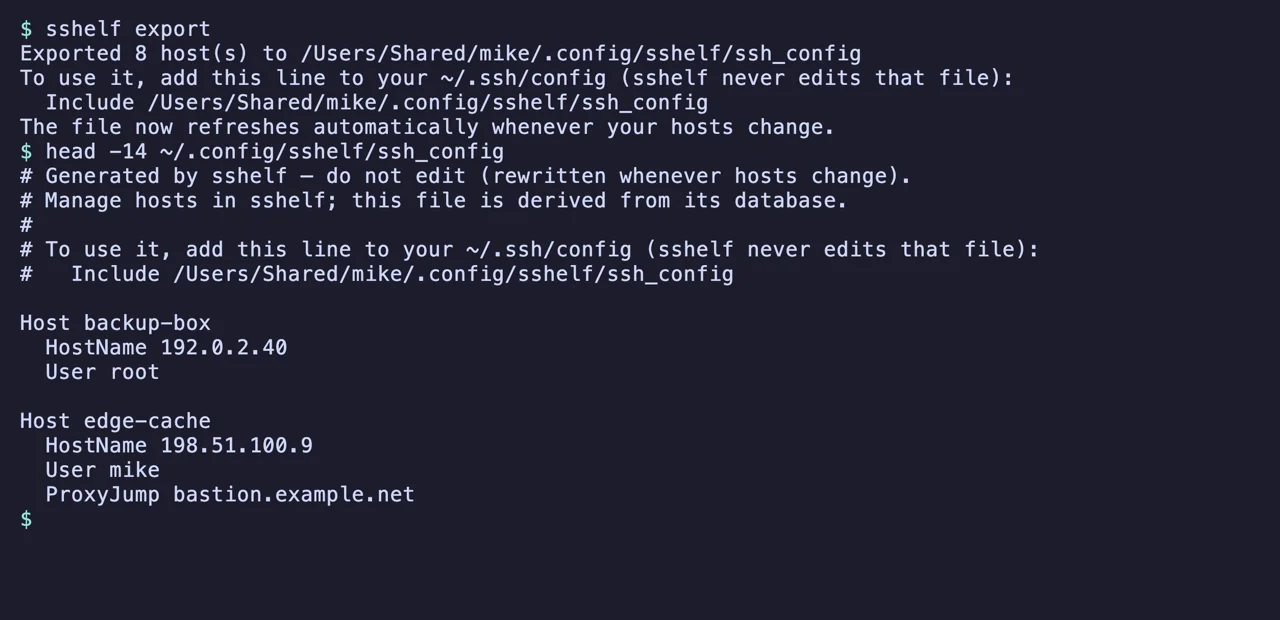
sshelf import は ~/.ssh/config を厳密に読み取り専用で読み込み、モデル化できるホストをコピーします。sshelf import --tailscale は自身の tailscale CLI を実行し、tailnet を検索可能なホストに変換します。MagicDNS 名、サイトとしての tailnet、タグとしての ACL タグを使用します。どちらも追加のみであるため、再実行は常に安全であり、要求しない限りどちらも実行されません。
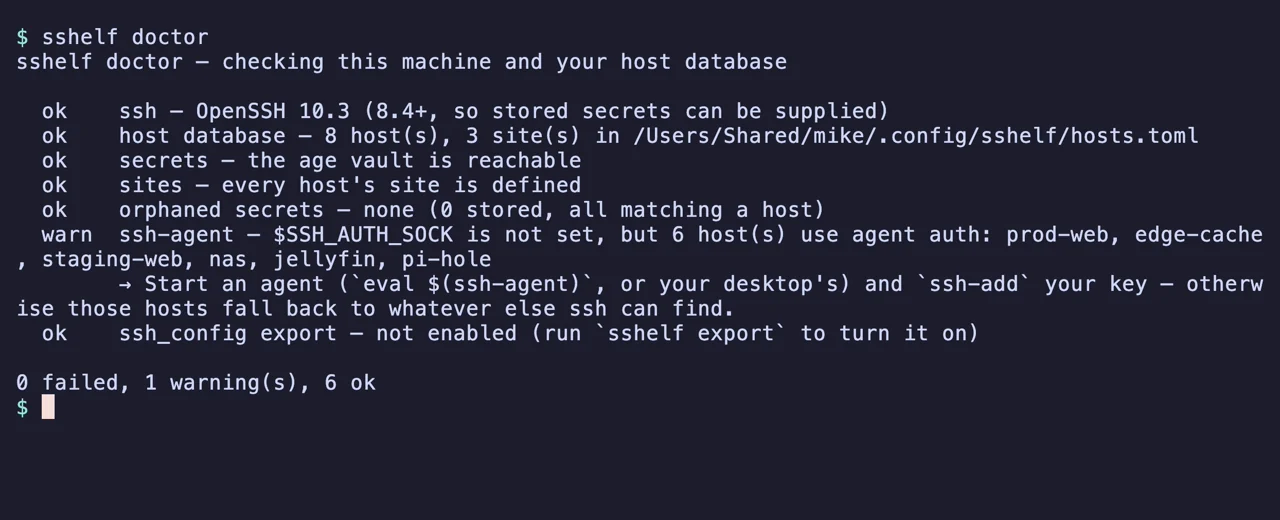
sshelf doctor何かが動作していないときに使う1つのコマンドです。OpenSSH のバージョン、シークレットバックエンドが実際に開くかどうか、hosts.toml が解析できるかどうか、存在しないサイトを指しているホスト、欠落しているエージェントソケット、ドリフトしたエクスポートをチェックします。それぞれの修正方法を示します。読み取り専用で、何かが失敗した場合は終了コード 1 で終了し、ホストに接続することは決してありません。