Windows-Privilege-Escalation-Notes

Windows 권한 상승 개념에 대한 나의 핸드북입니다. 내 재생 목록을 확인해 보세요, 링크: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk

Windows 권한 상승 개념에 대한 나의 핸드북입니다. 내 재생 목록을 확인해 보세요, 링크: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk

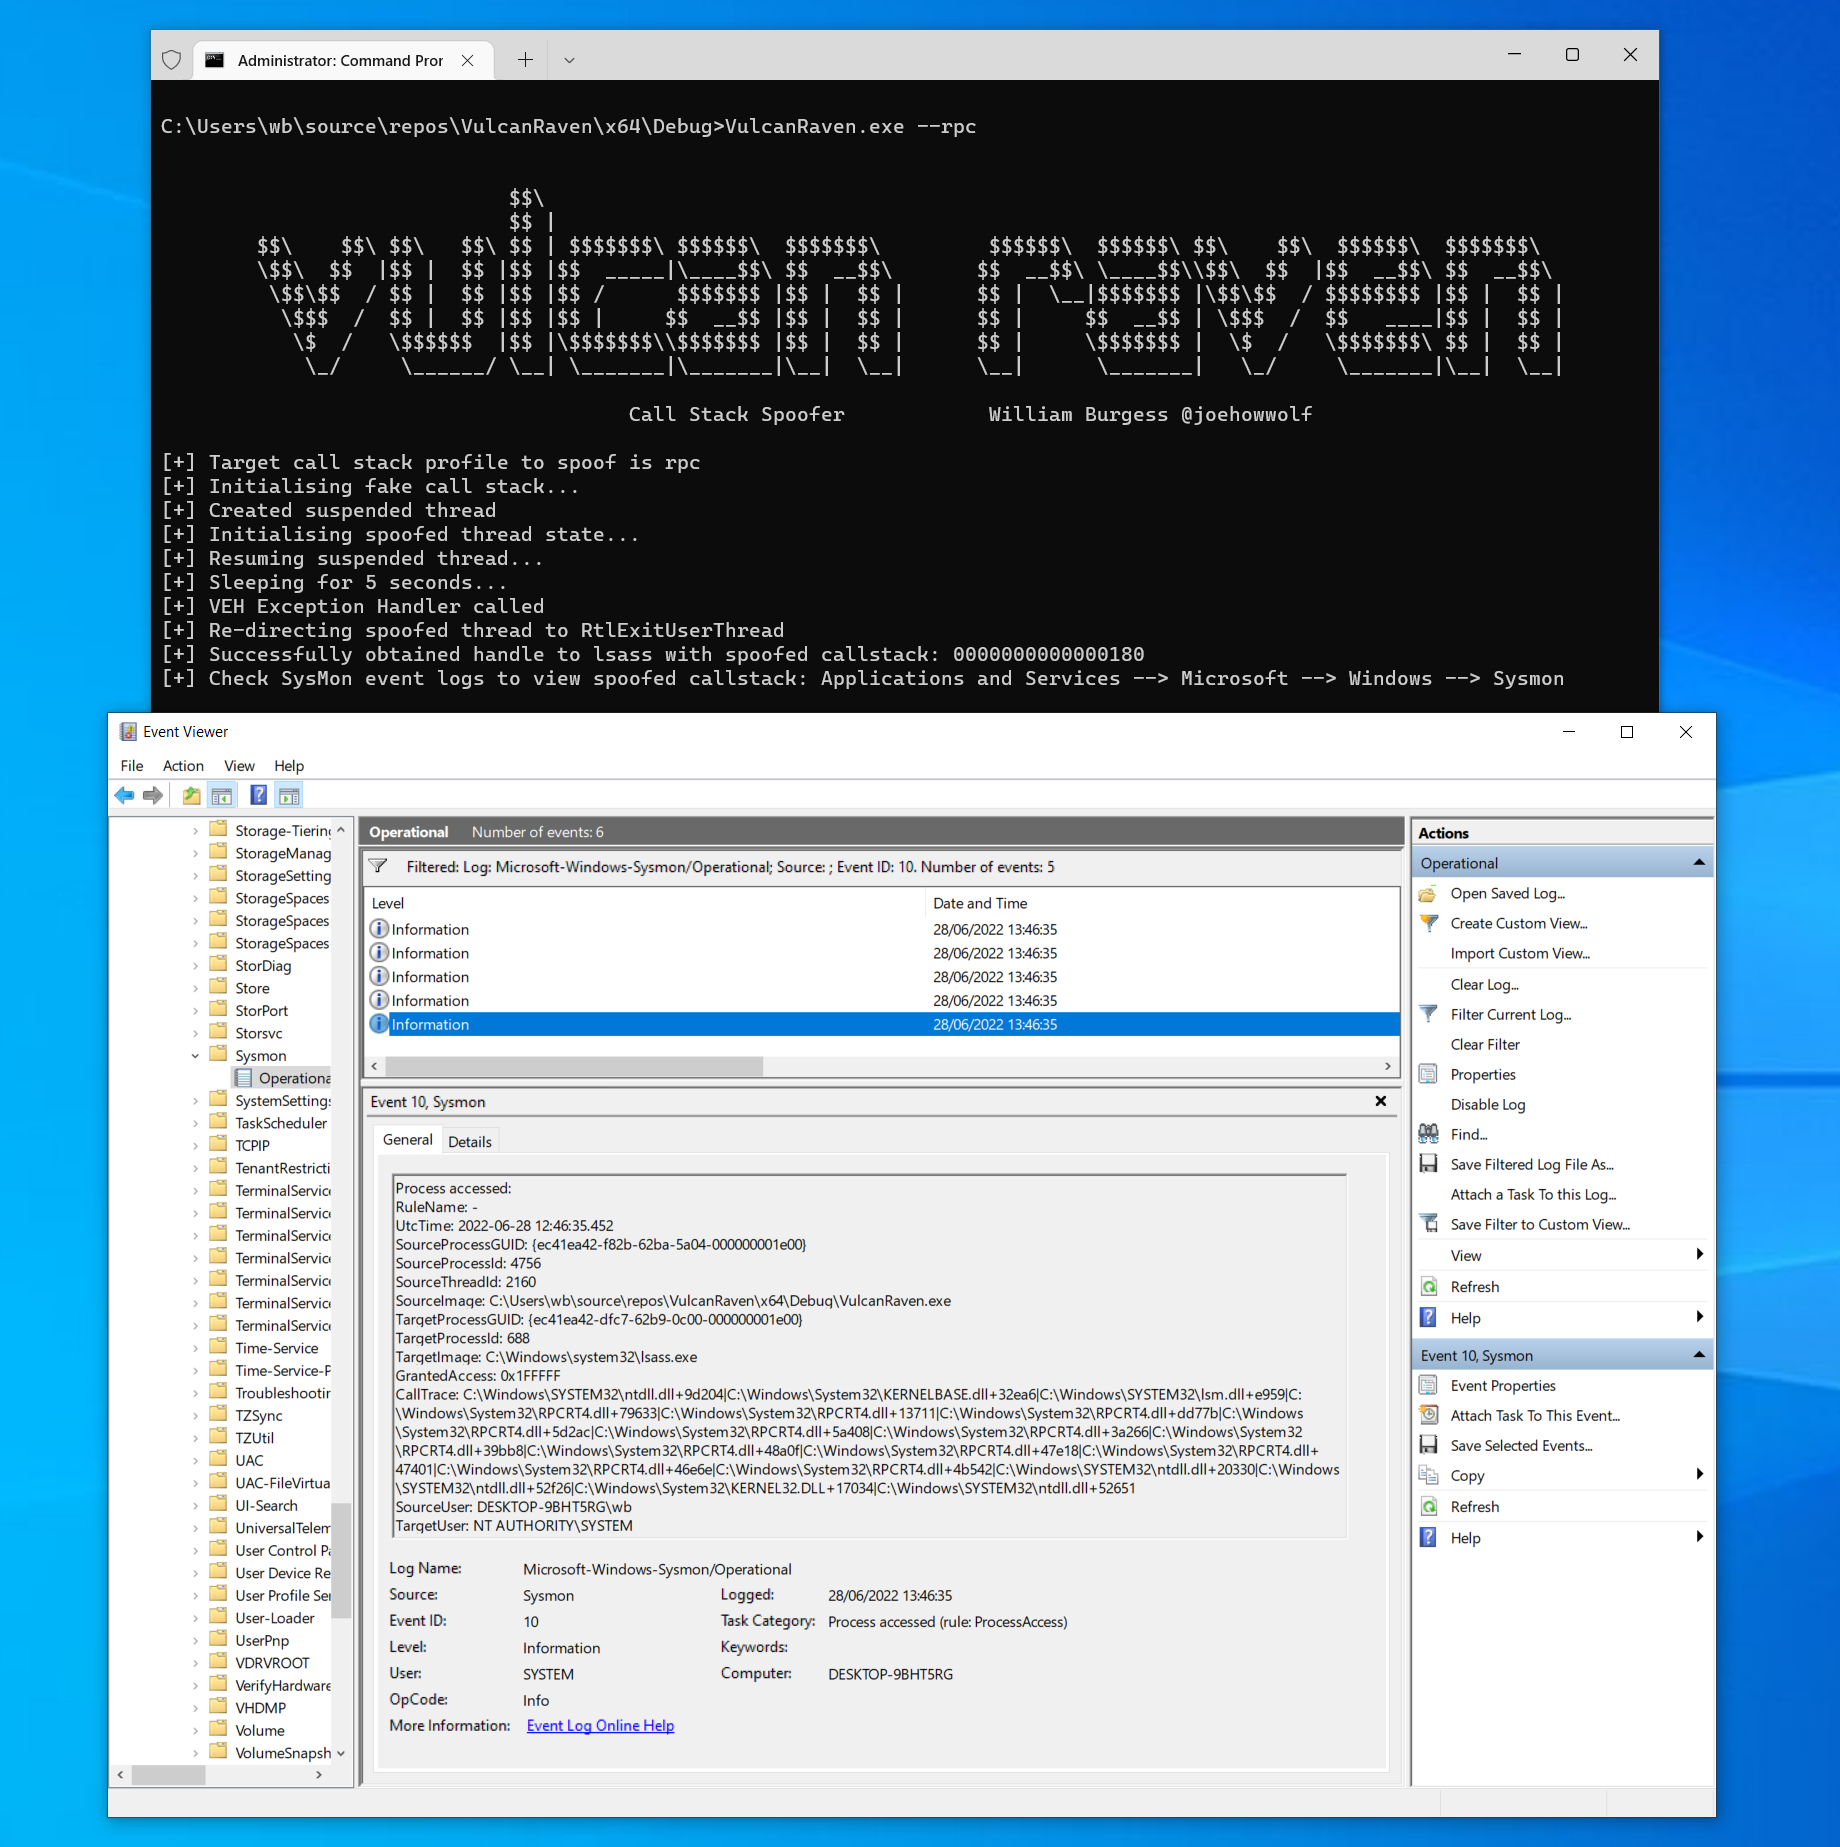
시스템 콜을 수행할 때 임의의 콜 스택을 스푸핑하기 위한 PoC 구현 (예: NtOpenProcess를 통한 핸들 획득)

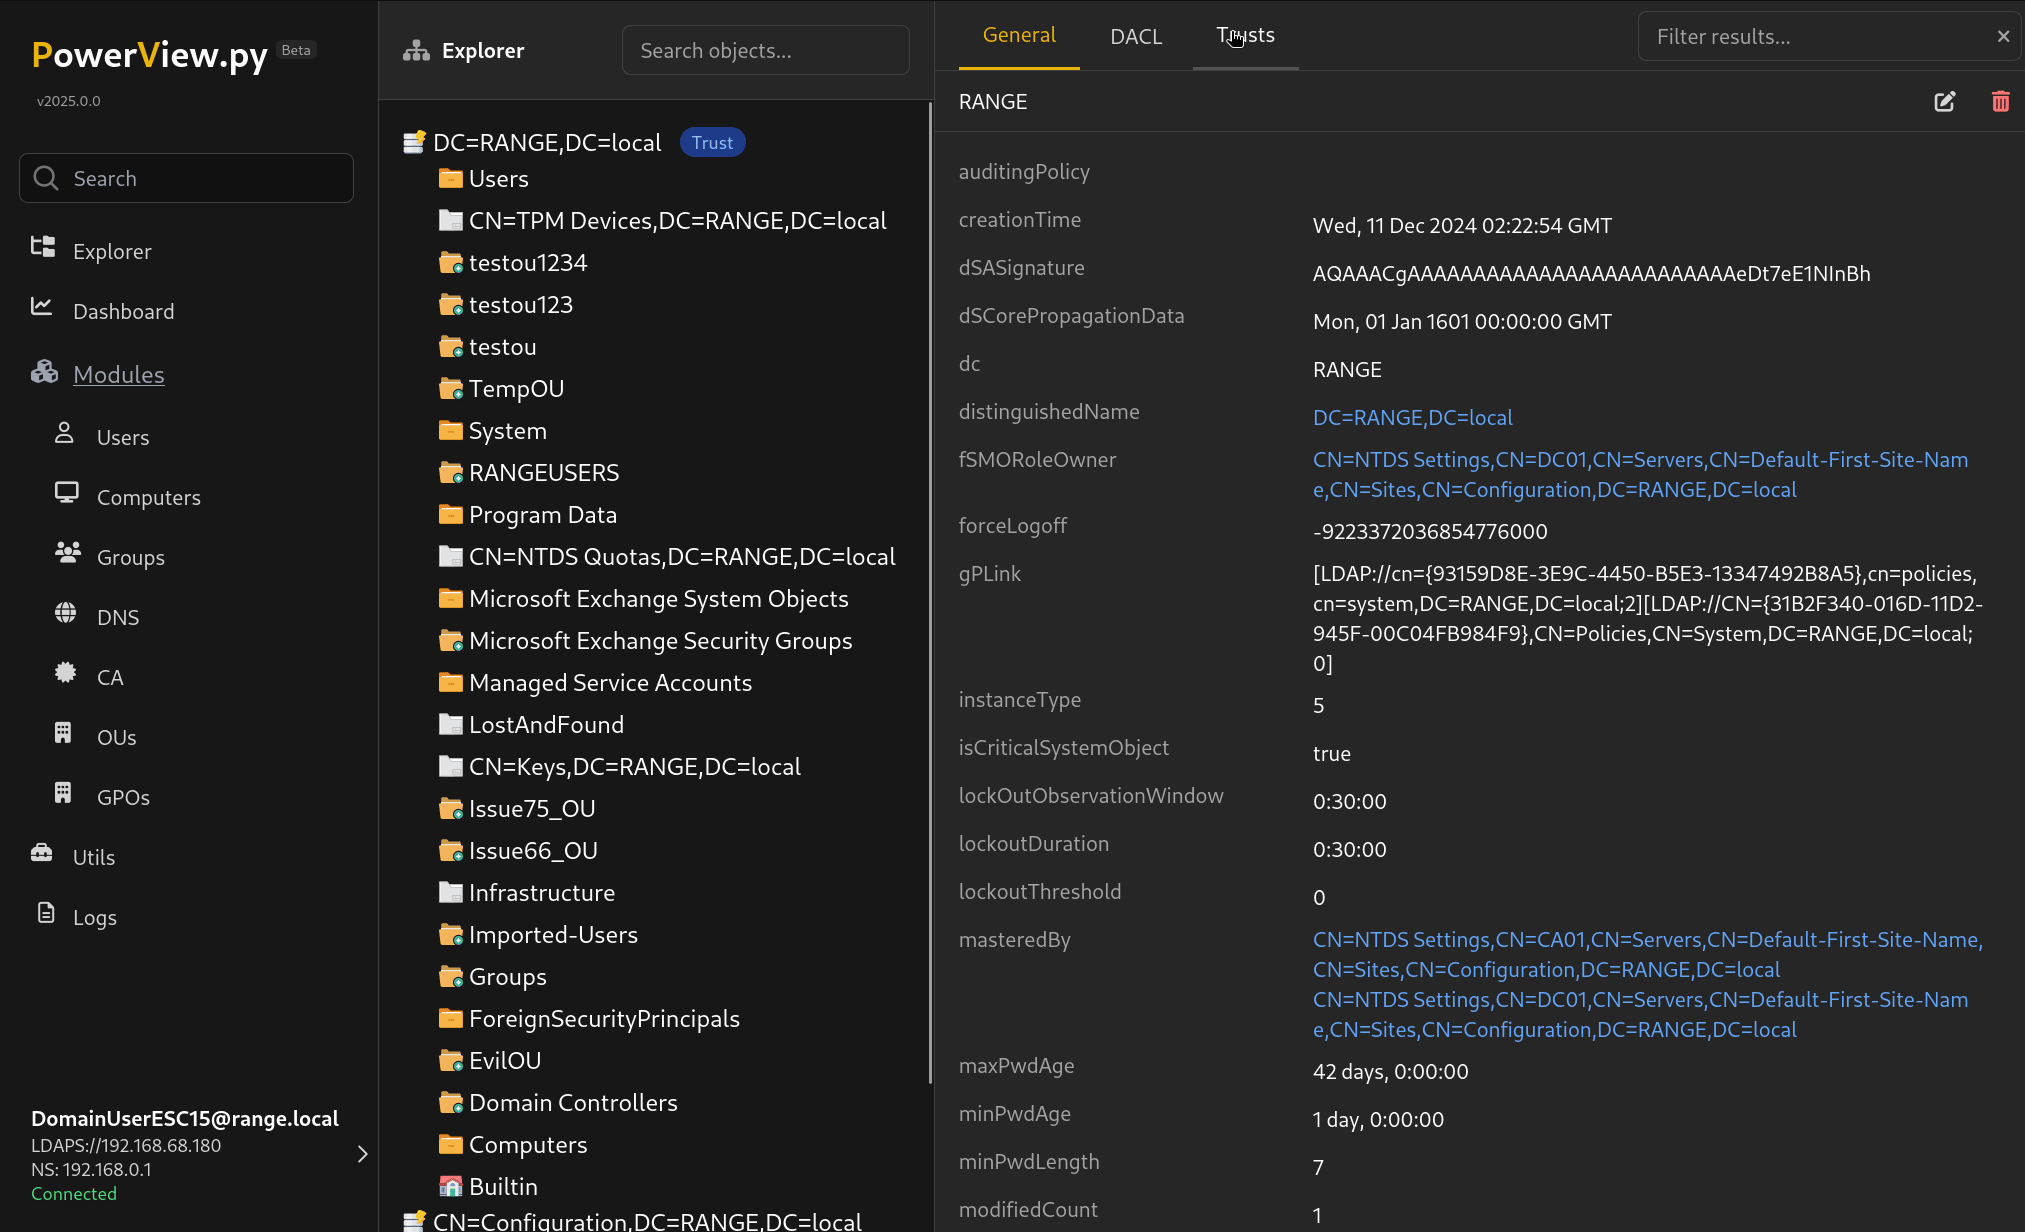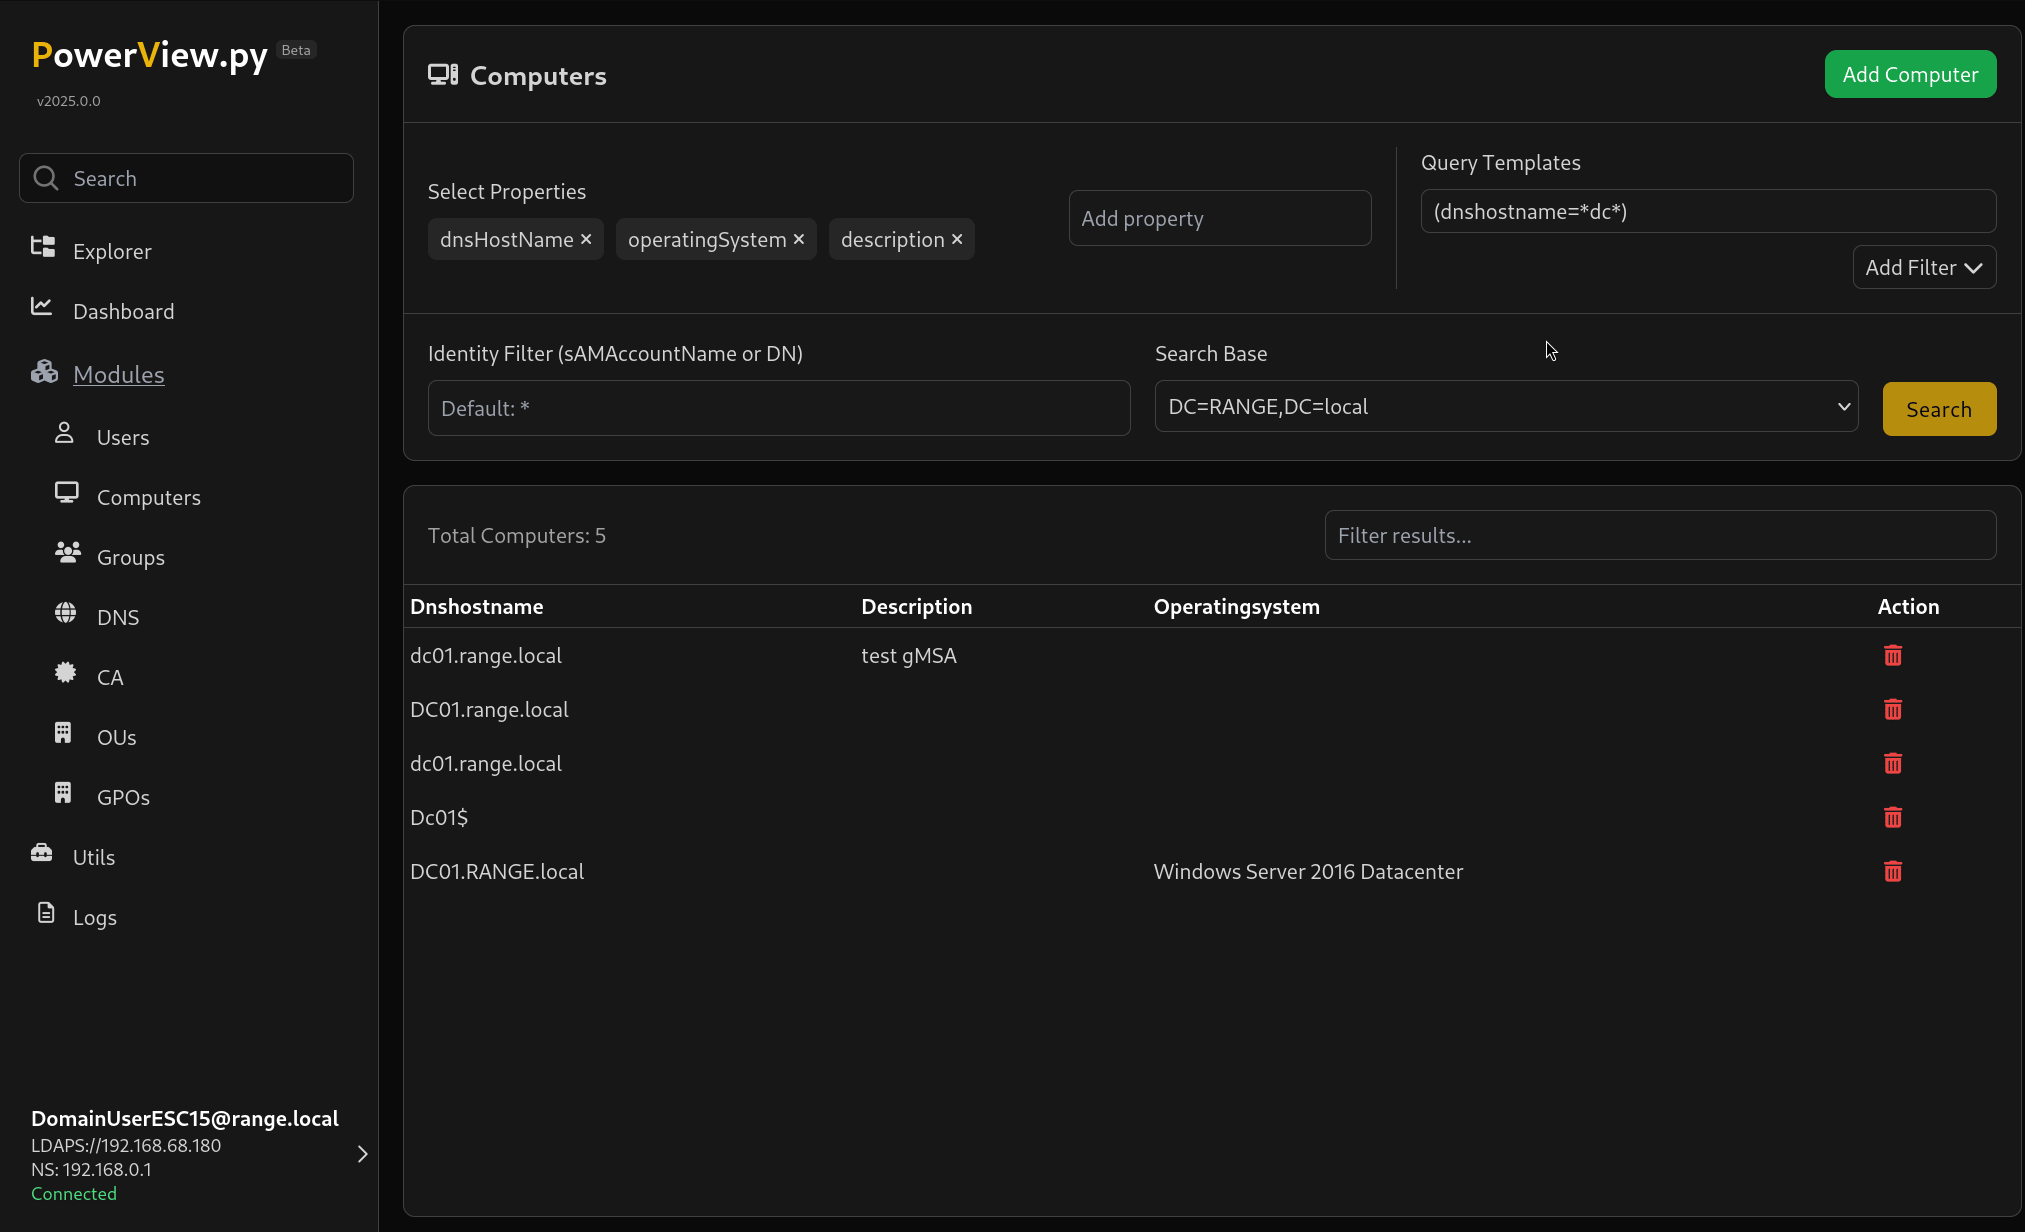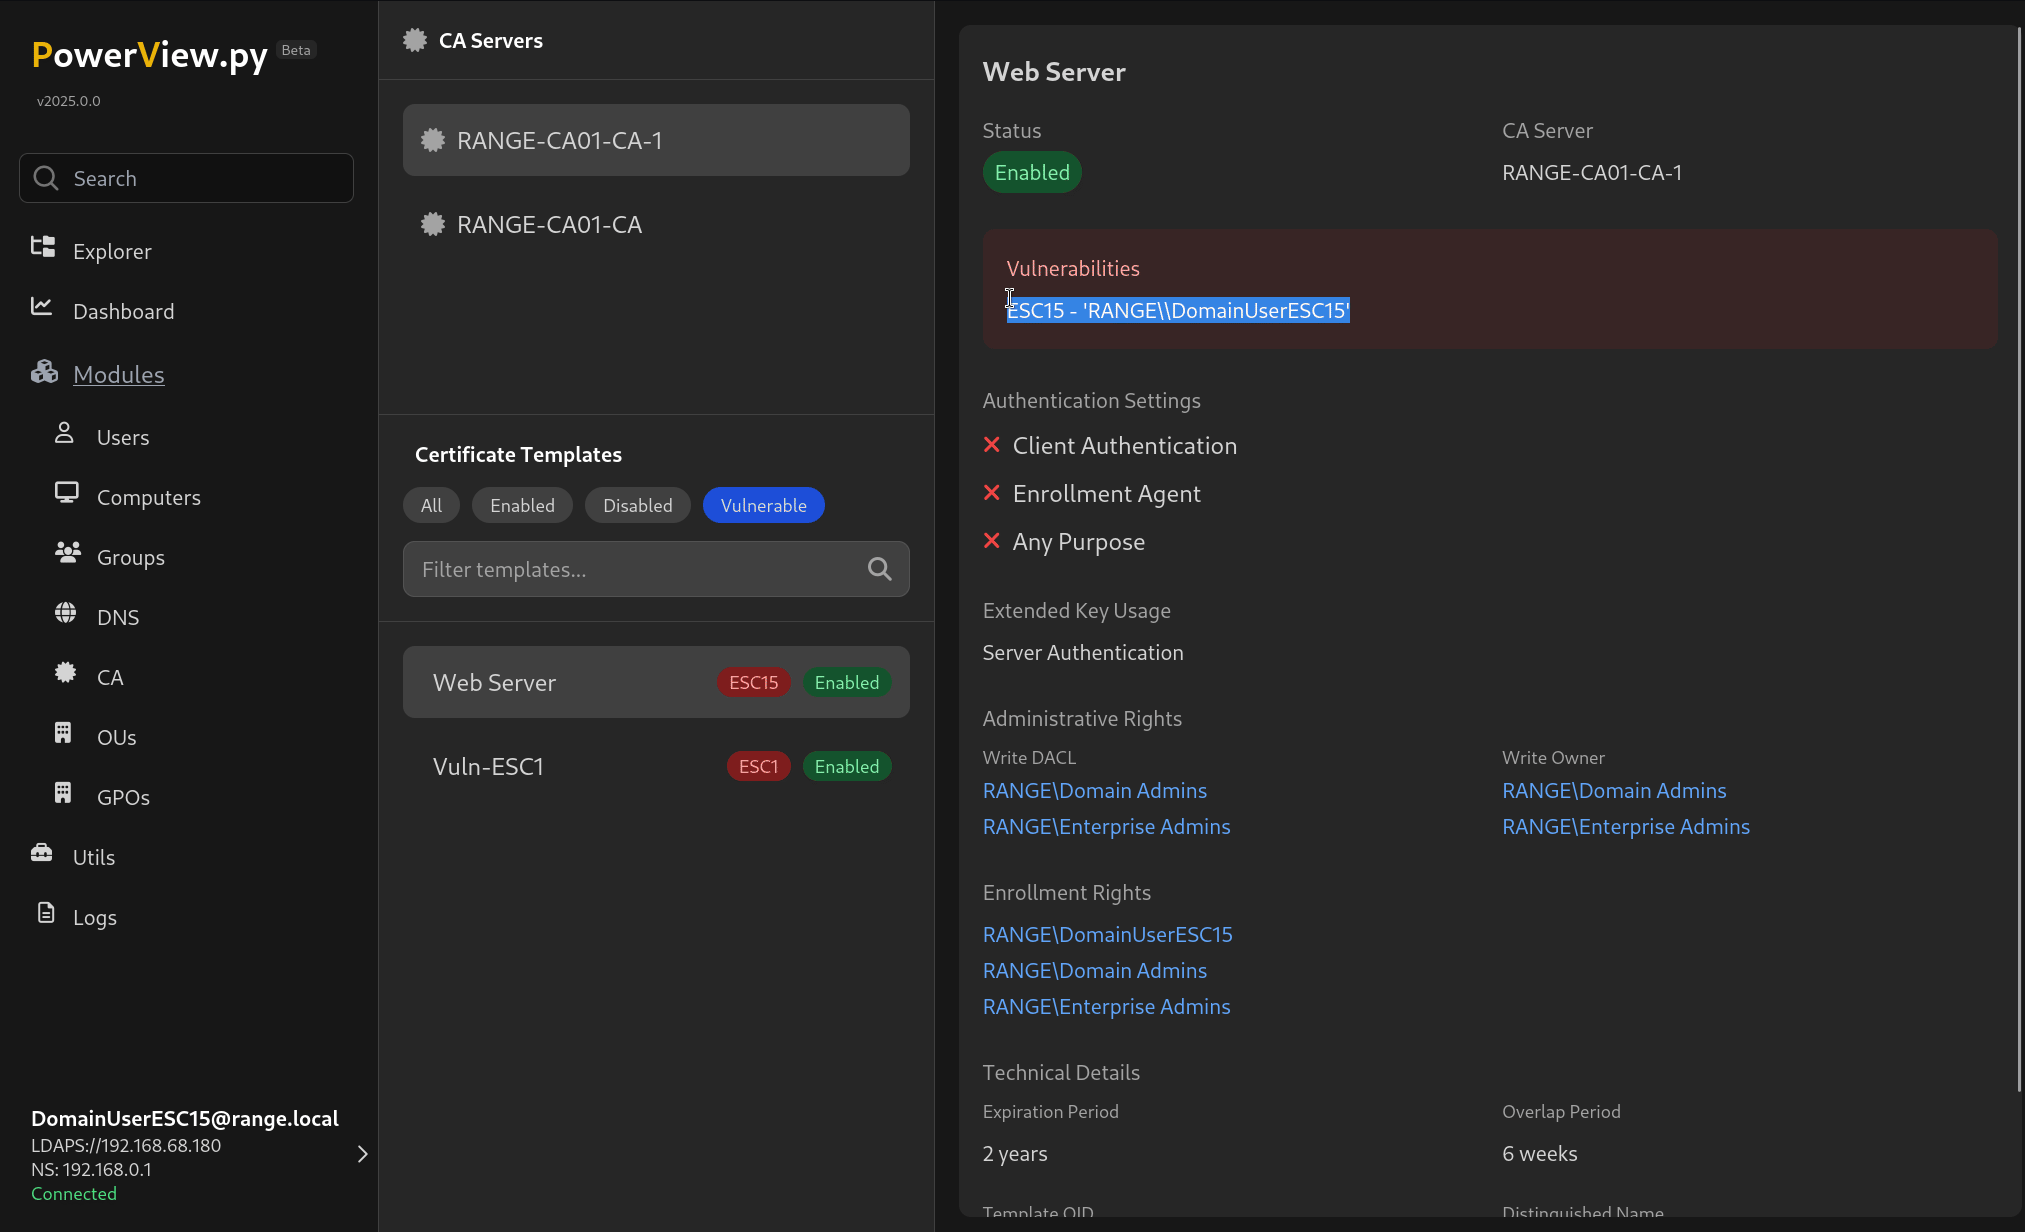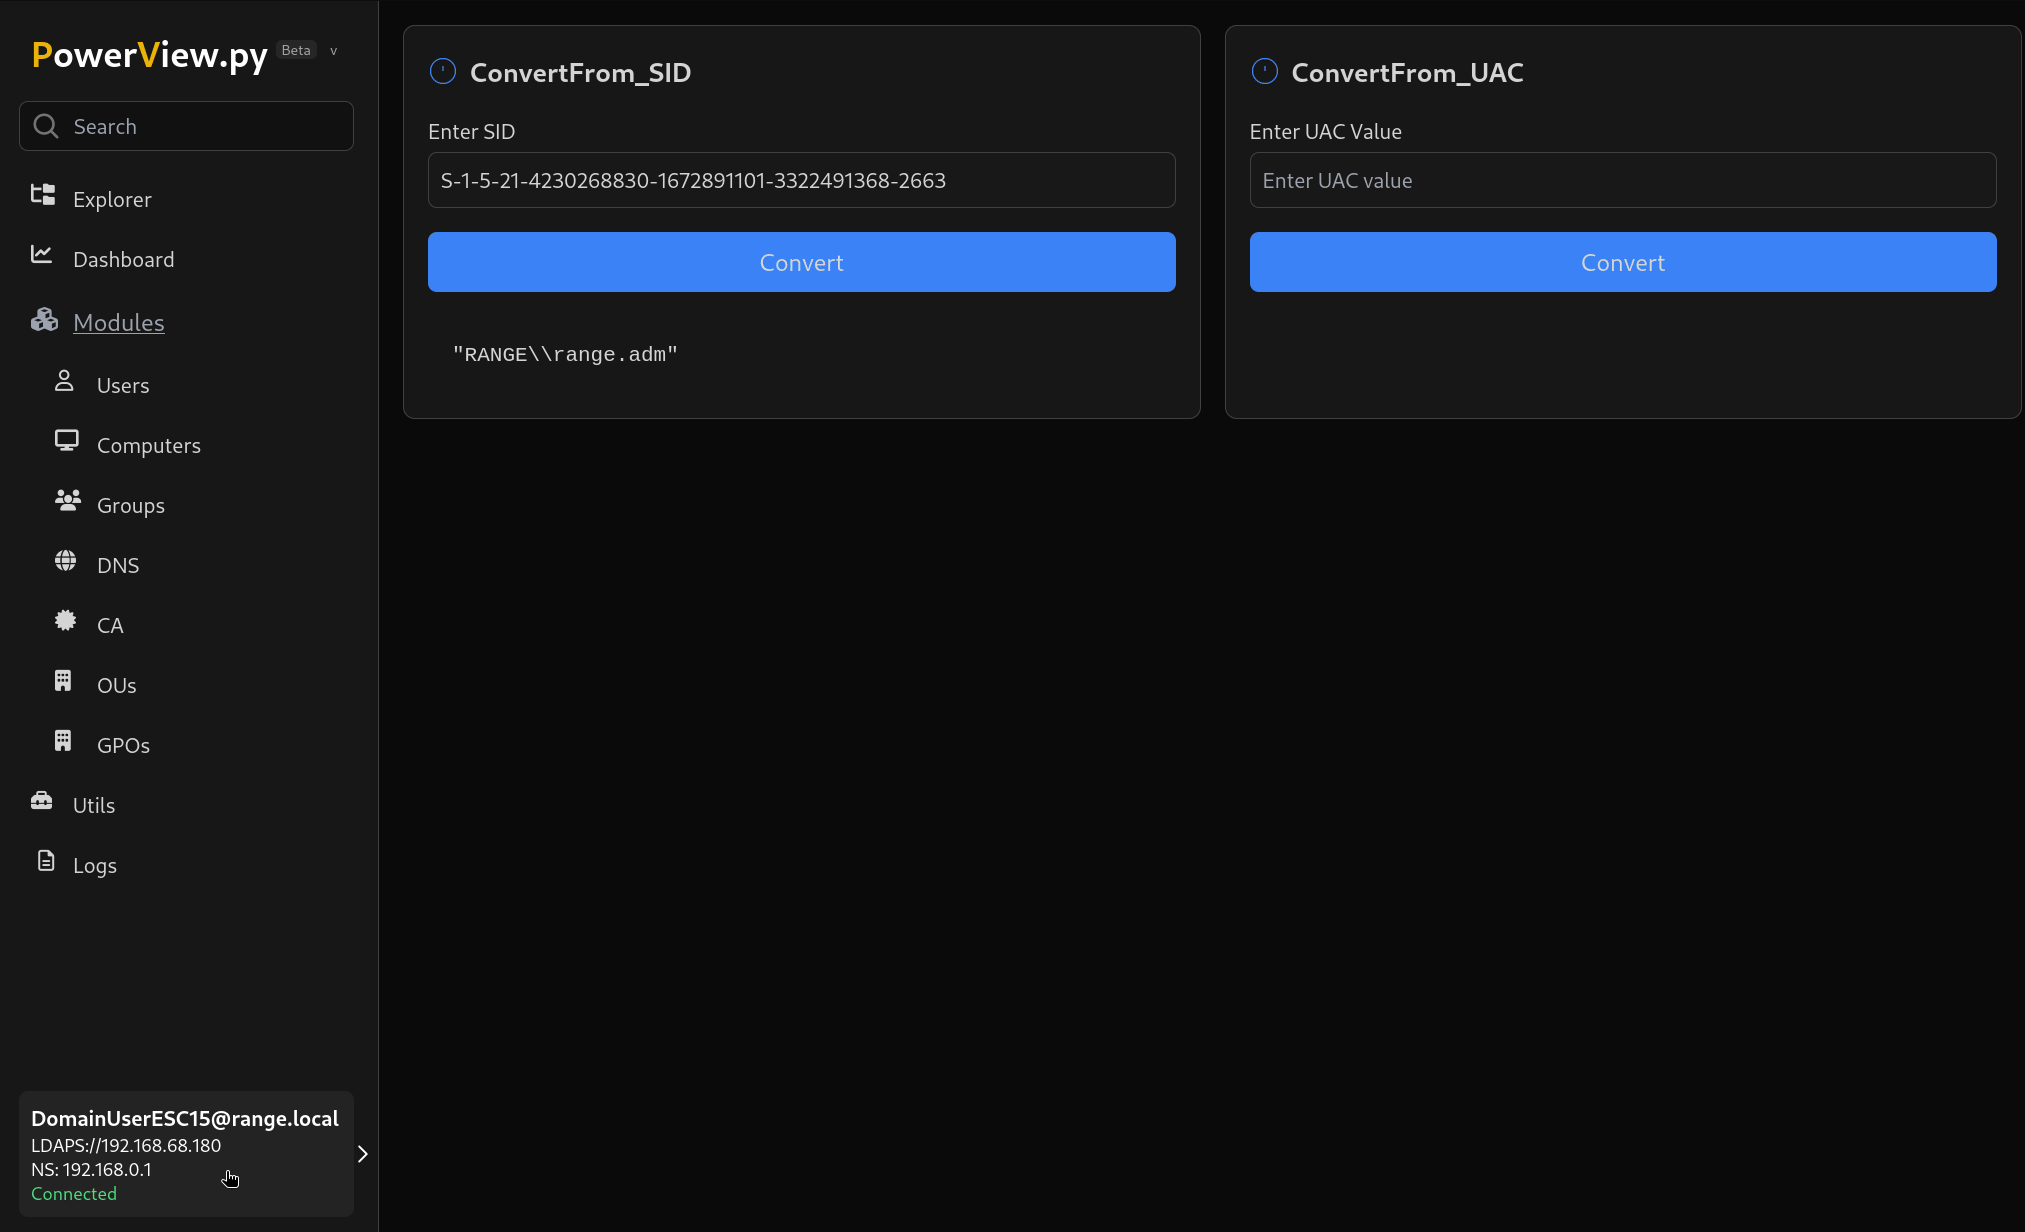
Powerview의 강화판

axiom으로 구동되는 projectdiscovery 기반 공격 표면 모니터링 봇

Threat Intel IoCs + 암흑 물질의 조각들. Gen Threat Labs에서 발행.

소프트웨어 프록시에서 생성한 테스트 입력으로 CPU 구현을 퍼징한 다음, 실제 하드웨어에서 실행하여 마이크로아키텍처 결함과 정오표를 탐지합니다.

Windows용 단일 스텁 직접 및 간접 시스템 콜(Syscall) 호출과 런타임 SSN 해석

Physmem2profit는 원격으로 물리 메모리를 분석하여 대상 호스트의 LSASS 프로세스에 대한 미니덤프를 생성하는 데 사용할 수 있습니다.

LockBit 랜섬웨어 관련 신원 정보를 구조화한 OSINT 데이터셋으로, 위협 행위자 추적 및 조사를 위한 사용자 이름, ID, 가입일, 비트코인 주소, 미디어 아티팩트를 포함합니다.

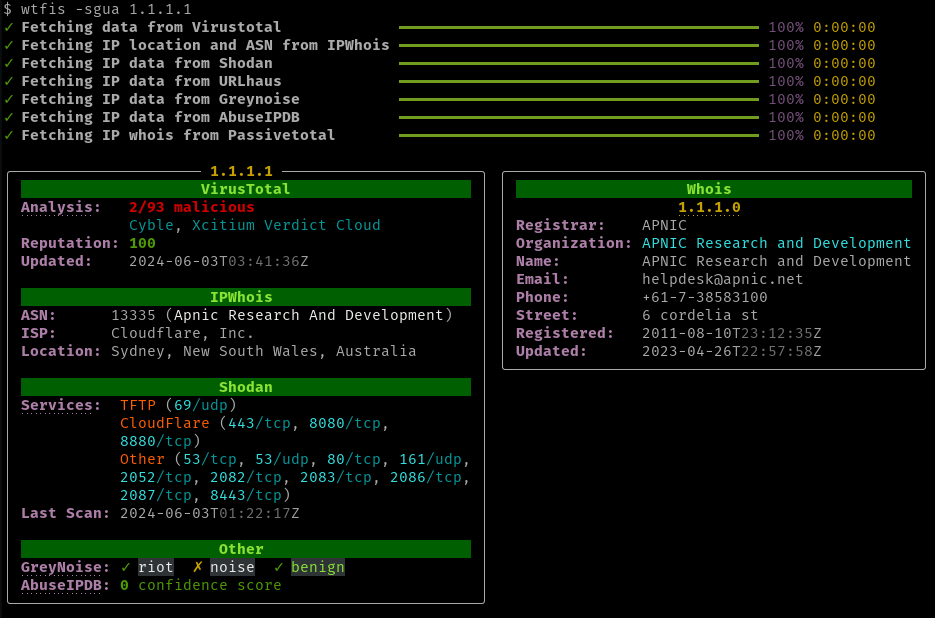
로봇이 아닌 사용자를 위한 패시브 호스트명, 도메인 및 IP 조회 도구


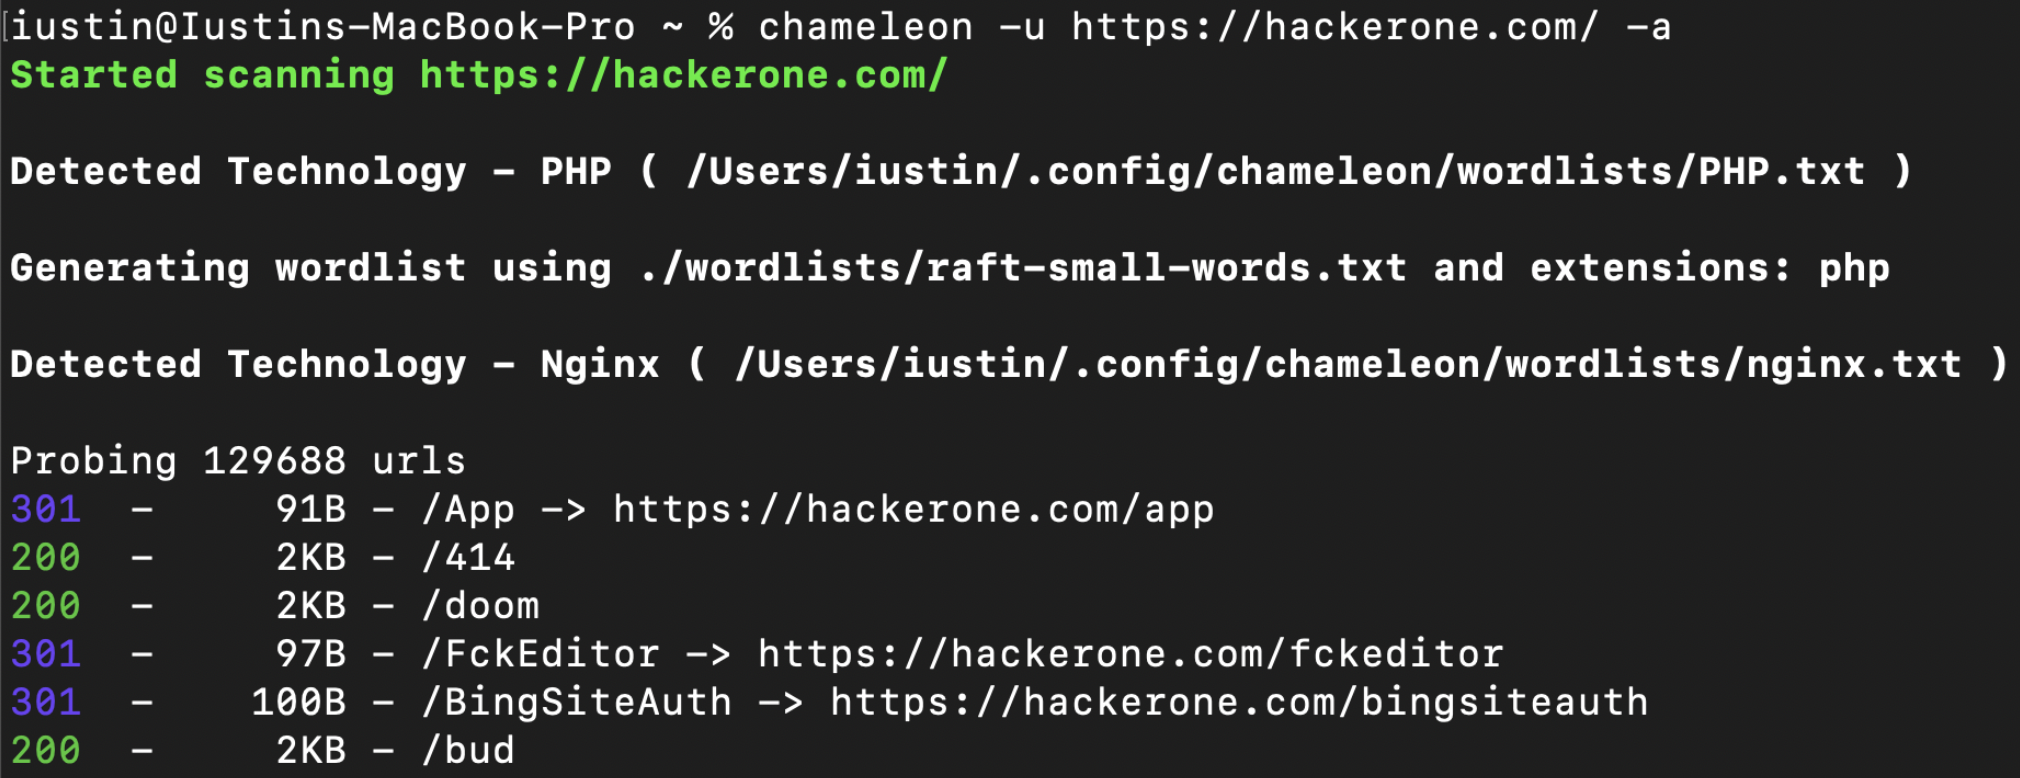
기술 인식형 웹 콘텐츠 탐색 스캐너: Wappalyzer 핑거프린트를 감지하고, 워드리스트/확장자를 자동으로 조정하며, 침투 테스트 및 버그 바운티를 위한 빠른 디렉토리 무차별 대입 공격을 수행합니다.

일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.


내 프로젝트 링크가 있는 사이트용 저장소

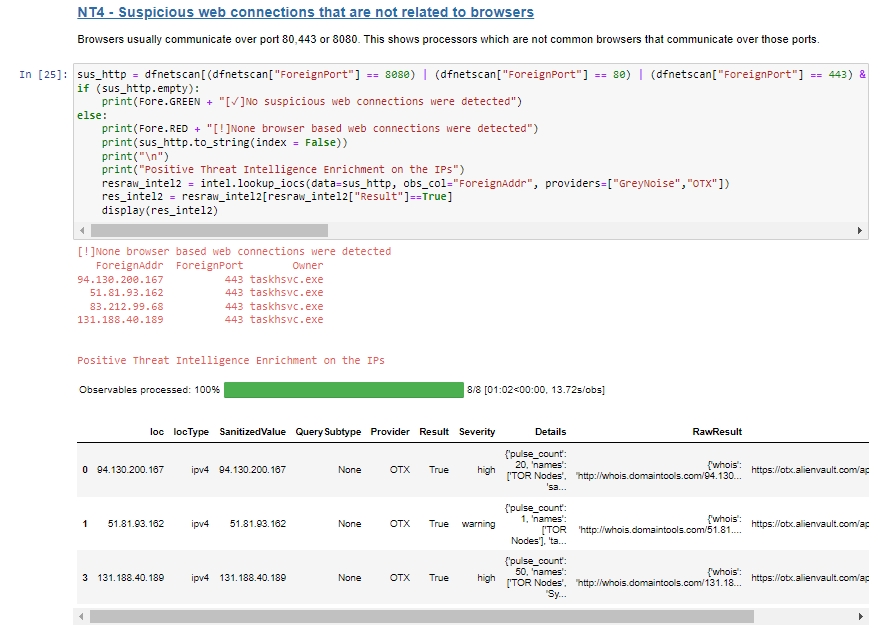
Volatility 메모리 추출 프레임워크에서 생성된 출력 분석을 지원하는 Jupyter 노트북.


A cross platform C2/post-exploitation framework.