
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
TeamPCP 공급망 공격(CVE-2026-33634) IOC 스캐너.
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerTeamPCP 공급망 공격(CVE-2026-33634) IOC 스캐너.
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
CVE-2026-0848 스캐너: 취약한 NLTK 3.9.2 이하 설치를 탐지합니다. JSON/HTML/CSV 보고서.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 골프 챌린지 for copy.golf로, 특정 CVE 관련 동작을 재현하는 최소 코드를 작성하는 데 초점을 맞춥니다.
 vynazevedo/fail-cve-2026-31431
# CVE-2026-31431 설명이나 콘텐츠가 없는 저장소입니다. 이름은 CVE-2026-31431을 참조하지만 문서화된 기능은 없습니다.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Redis 서버에서 CVE-2025-49844(RediShell) use-after-free 취약점을 점검하며, 실제 악용 없이 안전한 검증을 수행합니다.
 miguelm001/vulescanjndilookup
CVE-2021-44228 취약점 탐지를 위한 자동화 도구
 leekanghyun/axios-security-guide
Axios CRLF Injection (CVE-2026-40175) 취약점 대응 가이드 및 fetch 기반 마이그레이션 분석
 atalovesyou/openclaw-security-checker
AI 에이전트 설정이 CVE-2026-33579에 취약한지 확인하세요.
 bilal3755/detecting_blue_hammer_vuln
Threat hunting 쿼리: bluehammer CVE windows CVE-2026-33825
 belazy167/next-picomatch-cve-repro
# Next.js 16.2.4에서 picomatch 4.0.3(CVE-2026-33671) 번들링에 대한 최소 재현
 azhariramadhan/cve-2026-39047
프린터 보안 테스트를 위한 익스플로잇 프레임워크로, 원시 포트 9100을 통해 PCL 페이로드 전달, DoS 폭탄 공격, C2 QR 코드, 피싱 QR 코드, 그리고 은밀한 데이터 유출 마커 기능을 제공합니다.
 ashleyt3/docker-socket-risk-demos
# YouTube 동영상 "Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)"의 동반 소스
 anggatechi/mass-scanner-cve-2026-3891
Python 기반 대량 스캐너로, 승인된 환경에서 특정 WordPress AJAX 동작을 검증하며, URL 정규화, 엔드포인트 처리, 방어 연구를 위한 구조화된 응답 검증을 지원합니다.
 praiseimafidon/version_vulnerability_scanner
Firefox와 Thunderbird용 취약점 스캐너로, 사용 중인 버전이 최신이 아니고 CVE-2024-9680에 취약한지 확인합니다.
 anggatechi/mass-scanner-cve-2026-1405
WordPress 대량 스캐너로 CVE-2026-1405 노출을 탐지합니다.
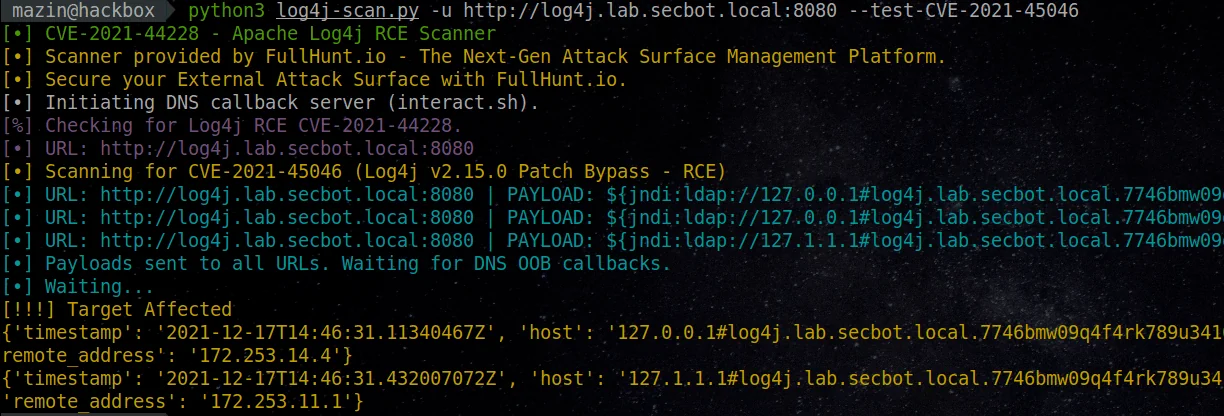 ananya-0306/log-4j-scanner
완전 자동화되고 정확하며 광범위한 log4j RCE CVE-2021-44228 탐지 스캐너
 4jfinder/4jfinder.github.io
CISA Log4j(CVE-2021-44228) 영향받는 공급업체 및 소프트웨어 목록을 위한 검색 가능한 페이지
 3pplus/loguccino
CVE-2021-44228 및 관련 log4j 문제를 위한 스캔 및 패치 도구.