
afalg-check
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
defensive-toolsvulnerability-analysisconfiguration-auditing+2
1
itsystem/afalg-checkLinux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 radzarr/wsusresponder
# CVE-2025-59287 인시던트 대응 PowerShell 모듈 — WSUS 원격 코드 실행(RCE)
 raptoratack/copyfail-scanner-cve-2026-31431
시스템에서 CVE-2026-31431(CopyFile 취약점)을 스캔하고, 시스템 세부 정보를 열거하며, 노출 여부를 평가하고, 취약 상태를 보고한 후, 배포판에 따라 보안 업데이트를 선택적으로 적용합니다.
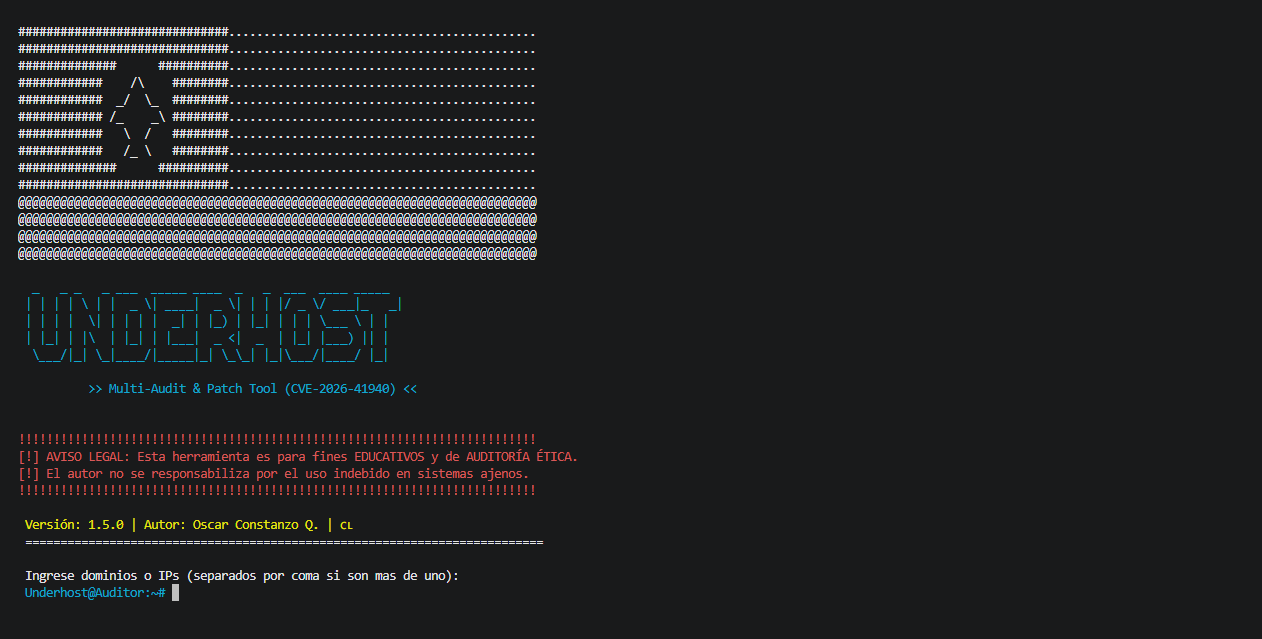 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 취약점을 위한 감사 및 사고 대응 도구
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet for mitigating vulnerability CVE-2026-31431 (Copy Fail)
 taptap/cve-2025-59489
Unity 런타임 주입 취약점 CVE-2025-59489를 탐지하는 자동화 스캐너로, Android APK에서 Unity 버전을 추출하여 패치된 버전과 대조하며, 배치 처리 및 CI/CD 통합을 지원합니다.
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Server에서 마스킹된 경로 해석 수정을 재구현하기 위한 벤치마크 작업으로, 루트 디렉터리 경계 적용을 평가하는 기능 및 숨겨진 보안 테스트가 포함되어 있습니다.
 otakuliu/expression-sandbox-escape-simulation-lab
교육용 랩으로, 여러 취약한 샌드박스 버전을 통해 JavaScript 표현식 샌드박스 탈출 기법과 패치 진화를 시연하며, 페이로드 및 AST 분석을 포함합니다.
 openexecution-coder/demo-cve-2026-4821
AI 에이전트 기반 CVE 수정과 암호화 출처 추적을 시연하며, 탐지, 분석, 인간 승인, 검증 워크플로우를 보여줍니다.
 tang-yikai/copy-fail-mitigation-with-bpftrace
CVE-2026-31431, 일명 Copy Fail은 bpftrace로 한 줄로 완화할 수 있습니다.
 ngksiva/cpanel-forensics
# CVE-2026-41940(cPanel/WHM) 이후 포렌식 — bash 스크립트 및 체크리스트
 leelong2020/cve-2026-31431
Bash 스크립트로 CVE-2026-31431(Copy Fail) Linux 커널 로컬 권한 상승 취약점을 AF_ALG 소켓을 통해 탐지 및 완화하며, 모듈 비활성화 및 seccomp 구성을 포함합니다.
 kvendler/bigfix-copyfail-almalinux-content
이 저장소에는 CVE-2026-31431을 해결하기 위해 패치가 필요한 AlmaLinux 시스템을 식별하기 위해 제가 만든 BigFix 콘텐츠가 포함되어 있습니다.
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
ServiceNow UI Macro 취약점(CVE-2025-11449, CVE-2025-11450)을 sysparm_ 매개변수를 인코딩하여 XSS 공격을 방지함으로써 자동 탐지 및 수정합니다.
 dabbleam/cve-2026-31431-mitigation
eBPF 기반 데몬으로, 커널에 `algif_aead`가 내장된 시스템에서 재부팅 없이 CVE-2026-31431을 완화합니다!
 darkz2012/qualcomm-vulnerability-scanner
Android 기기에서 최근 악용된 Qualcomm 취약점 CVE-2026-21385를 스캔하는 도구로, 취약한 기기를 식별하고 필요한 패치를 적용할 수 있는 간단하고 효율적인 방법을 제공합니다.
 deadrabbit92/mitigate-copy-fail.yml
CVE-2026-31431(Copy Fail)을 완화하기 위해, algif_aead 커널 모듈이 로드 가능하고 활성 참조가 없는 경우 해당 모듈을 언로드하고 블랙리스트에 등록합니다.
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
# CVE-2026-3502 스캐너: 취약한 TrueConf 클라이언트 및 TrueChaos IOC 탐지. JSON/HTML/CSV 보고서.