
PQCrypto-LWEKE
 microsoft/pqcrypto-lweke
C 라이브러리로, Learning with Errors 문제를 기반으로 한 양자 내성 키 캡슐화 메커니즘인 FrodoKEM을 구현하며, AES 및 SHAKE 변형과 일시적(ephemeral) 및 표준 모드를 포함합니다.
encryption-decryption-toolssecurity-virtualizationcryptography
microsoft/pqcrypto-lwekeC 라이브러리로, Learning with Errors 문제를 기반으로 한 양자 내성 키 캡슐화 메커니즘인 FrodoKEM을 구현하며, AES 및 SHAKE 변형과 일시적(ephemeral) 및 표준 모드를 포함합니다.
 gmh5225/crowarmor
리눅스 커널 보안 드라이버로, LSM을 사용하여 시스템을 강화하고, 시스템 콜 테이블 무결성을 모니터링 및 복원하며, CPU 제어 레지스터를 변조로부터 보호합니다.
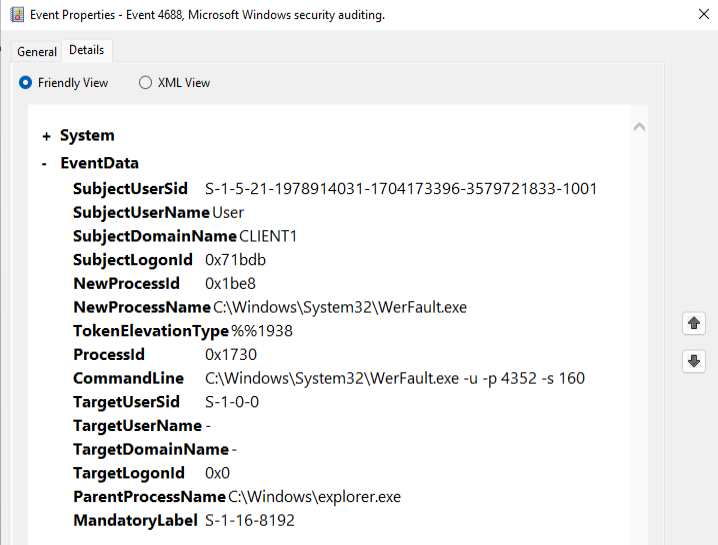 gmh5225/cs-dropspawn_bof
CobaltStrike BOF로 DLL 애플리케이션 디렉터리 하이재킹을 사용해 Beacon을 실행
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 pelock/jobfuscator
Java 소스 코드를 난독화하여 리버스 엔지니어링, 디컴파일 및 지적 재산권 도용으로부터 보호합니다. 변수/메서드 이름을 변경하고, 문자열을 암호화하며, 제어 흐름을 난독화합니다.
 pelock/total-commander-ftp-password-recovery-tool-python
Total Commander FTP 비밀번호 복구 도구 for Python을 사용하면 FTP 플러그인이 포함된 모든 Total Commander 버전의 FTP 계정 비밀번호 정보를 복호화할 수 있습니다.
 machine1337/fudcrypt
Python 기반 크립터로, 페이로드를 난독화하여 안티바이러스 및 EDR을 우회하고, 레드 팀 운영을 위한 FUD 스텁을 생성합니다.
 machine1337/pyobfuscate
파이썬 페이로드를 완전히 FUD로 만들기 위해 난독화하는 간단하고 효율적인 스크립트
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 포크 버전의 seal-security-nuget-demo: 동일한 CVE-2024-21907 악용 스토리이지만, .NET SDK 7에 고정된 고객을 위해 재조정되었습니다.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: Apache의 업그레이드 권고가 실제로 귀하의 Tomcat에 적용되나요? 버전 비교가 아닌 클래스 존재 여부로 수정 여부를 감지합니다. 7.0/8.0/8.5/9.0/10.0/10.1/11.0 라인을 지원합니다.
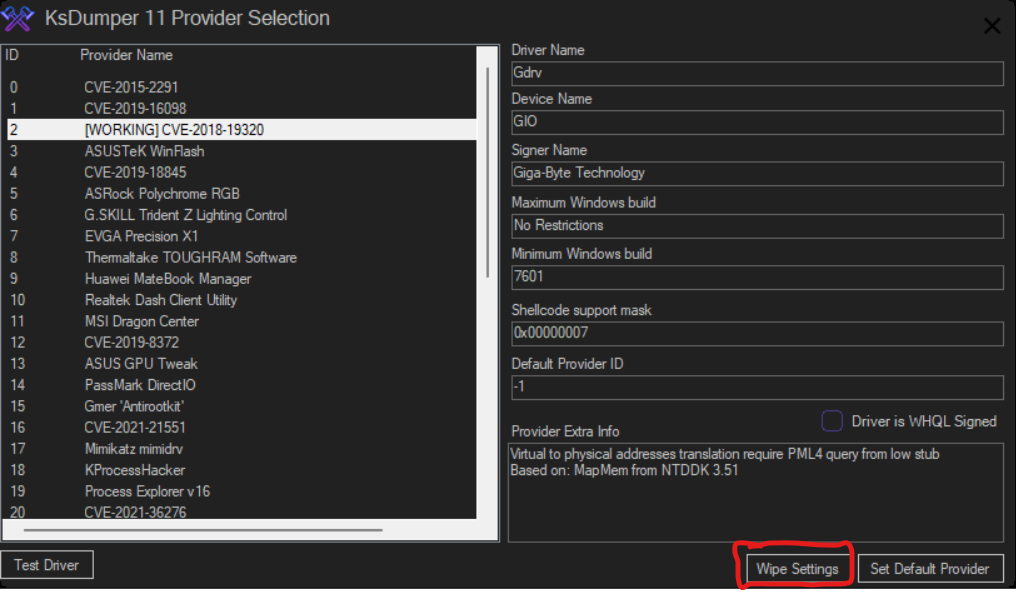 mastercodeon314/ksdumper-11
클래식하고 전설적인 KsDumper의 부활
 threatlance-org/security-advisories
공개 보안 권고 저장소로, 상세한 CVE 분석 문서를 포함하며 취약점 설명, 심각도 등급, 영향을 받는 제품에 대한 수정 지침을 제공합니다.
 foxirain/linux-kernel-codex-harness-v2
CVE-2026-53075 조사에 사용된 출처 인식형 Linux 커널 취약점 연구 하네스
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 foxirain/linux-kernel-codex-harness
CVE-2026-31720 조사에 사용된 증거 기반 Linux 커널 취약점 연구 하네스
 brendonlee20042004-sys/weakrng-sweep
약한 RNG 스트림 스윕 연구(CVE-2026-71851 클래스): PRNG 방식 x 시드 -> BIP39 -> 피해자 집합 구성원 자격