

OpenHunterAI
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
defensive-toolsreconnaissancevulnerability-scanners+9
342
lumoslab-innovation/openhunteraiLocal-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
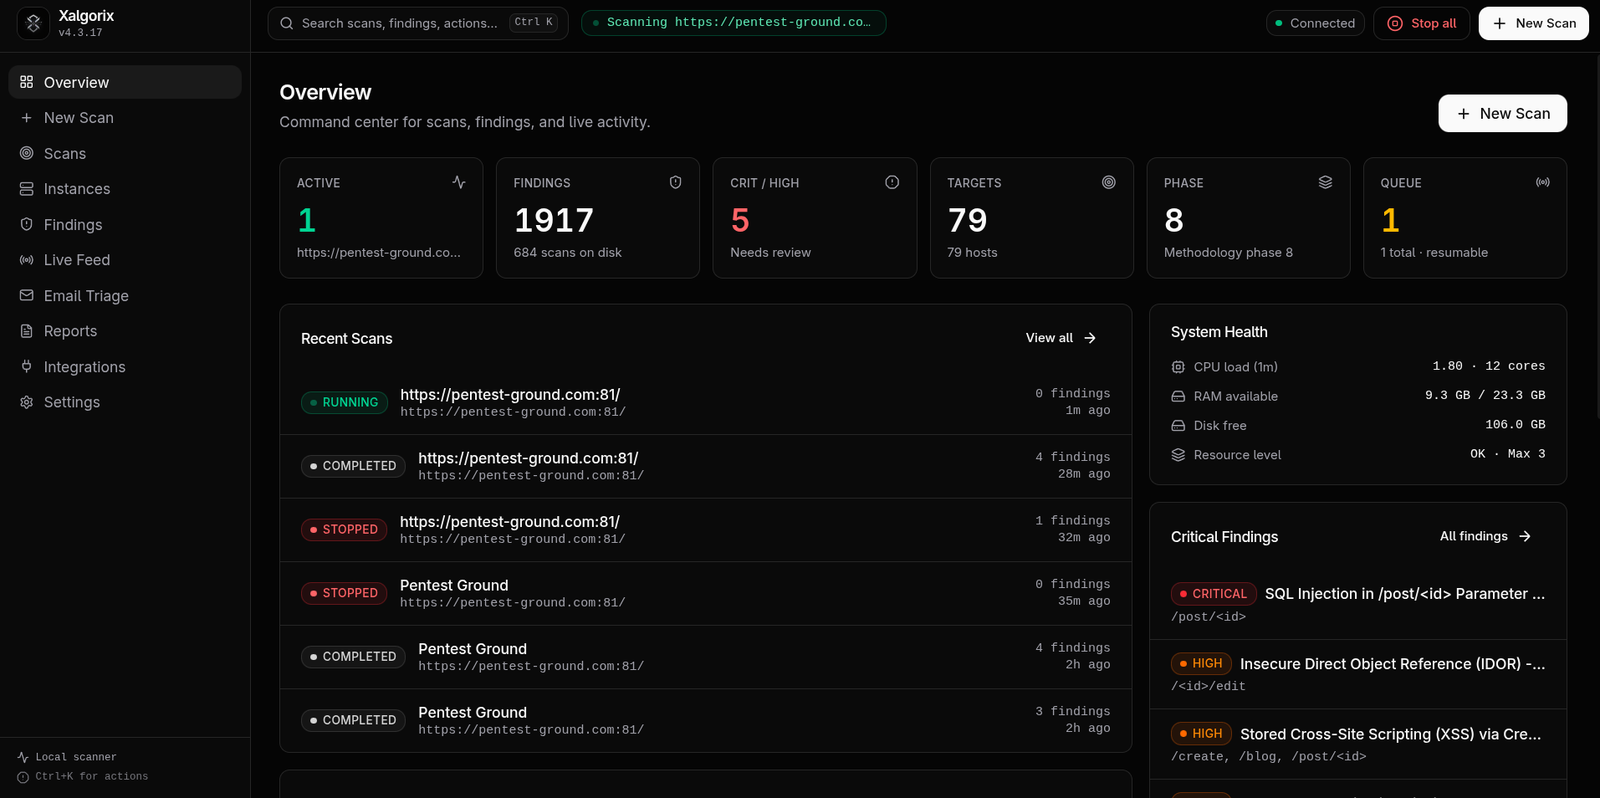 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
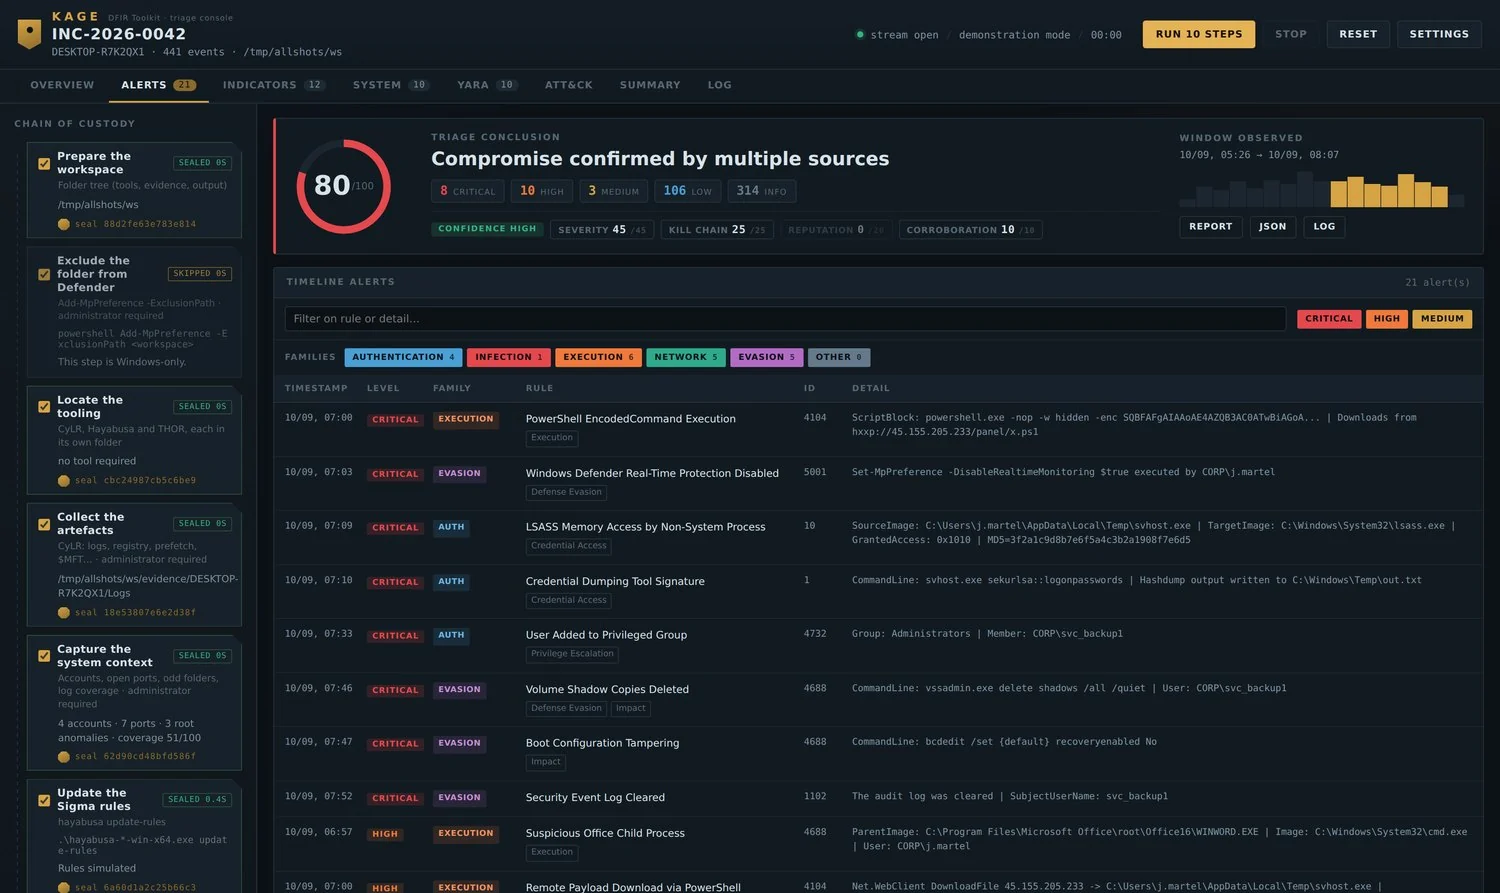 karim852/kage-dfir-toolkit
Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 lkimuk/reark
HarmonyOS NEXT(HAP/APP/ABC), Android(APK/AAB), iOS(IPA) 및 네이티브 PE/ELF/Mach-O 바이너리를 위한 지능형 리버스 엔지니어링 및 AI 지원 분석 도구입니다.
 threatexpert/gonc
자동 NAT 트래버설, 보안 P2P, 그리고 셸 접근, 파일 전송, 네트워크 프록시를 위한 고급 기능을 갖춘 Netcat.
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 gavmor/x86-cpp-reversing-skill
32비트 리틀 엔디언 x86 C++ 바이너리(가상 함수 테이블, RTTI, 상속 복원)를 리버스 엔지니어링하기 위한 Claude Code 스킬
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 9xeb/context-segmentation
로컬 AI 에이전트의 장기 작업을 위한 멀티 에이전트 자동 컨텍스트 관리
 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 owasp/trisuella-aidlca-framework
Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.
 bmax121/kernelpatch
Linux 커널 이미지만으로 Linux 커널 패치 및 후킹.
 lyravoid/folkpatch
Boot 파티션을 패치하여 다시 플래싱하는 것만으로 커널에 대한 루트 권한을 얻을 수 있습니다. 이 솔루션은 APatch의 비병렬 확장 브랜치를 기반으로 하며, UI/UX 디자인에 중점을 두고 있습니다.
 bmax121/apatch
Android 커널 및 Android 시스템의 패치
 lyravoid/kernelpatch
Linux 커널을 스트립된 커널 이미지만으로 패치하고 후킹하며, 심볼을 추출하고 코드를 주입하여 arm64에서 인라인 및 시스템 콜 후킹을 수행합니다.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.