


Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.


Point Kage를 의심스러운 Windows 호스트에 지정하면 전체 트리아지를 하나의 체인으로 실행합니다: CyLR이 아티팩트를 수집하고, Hayabusa가 이벤트 로그를 Sigma와 대조하여 상관 분석하며, THOR Lite가 YARA 매치를 스캔하고, VirusTotal과 AbuseIPDB가 지표를 검증하며, 원하는 AI 제공자가 보고서 초안을 작성합니다. 모든 단계는 실시간으로 스트리밍되고, 생성한 결과물을 봉인하며, 단독으로 재실행할 수 있습니다.
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
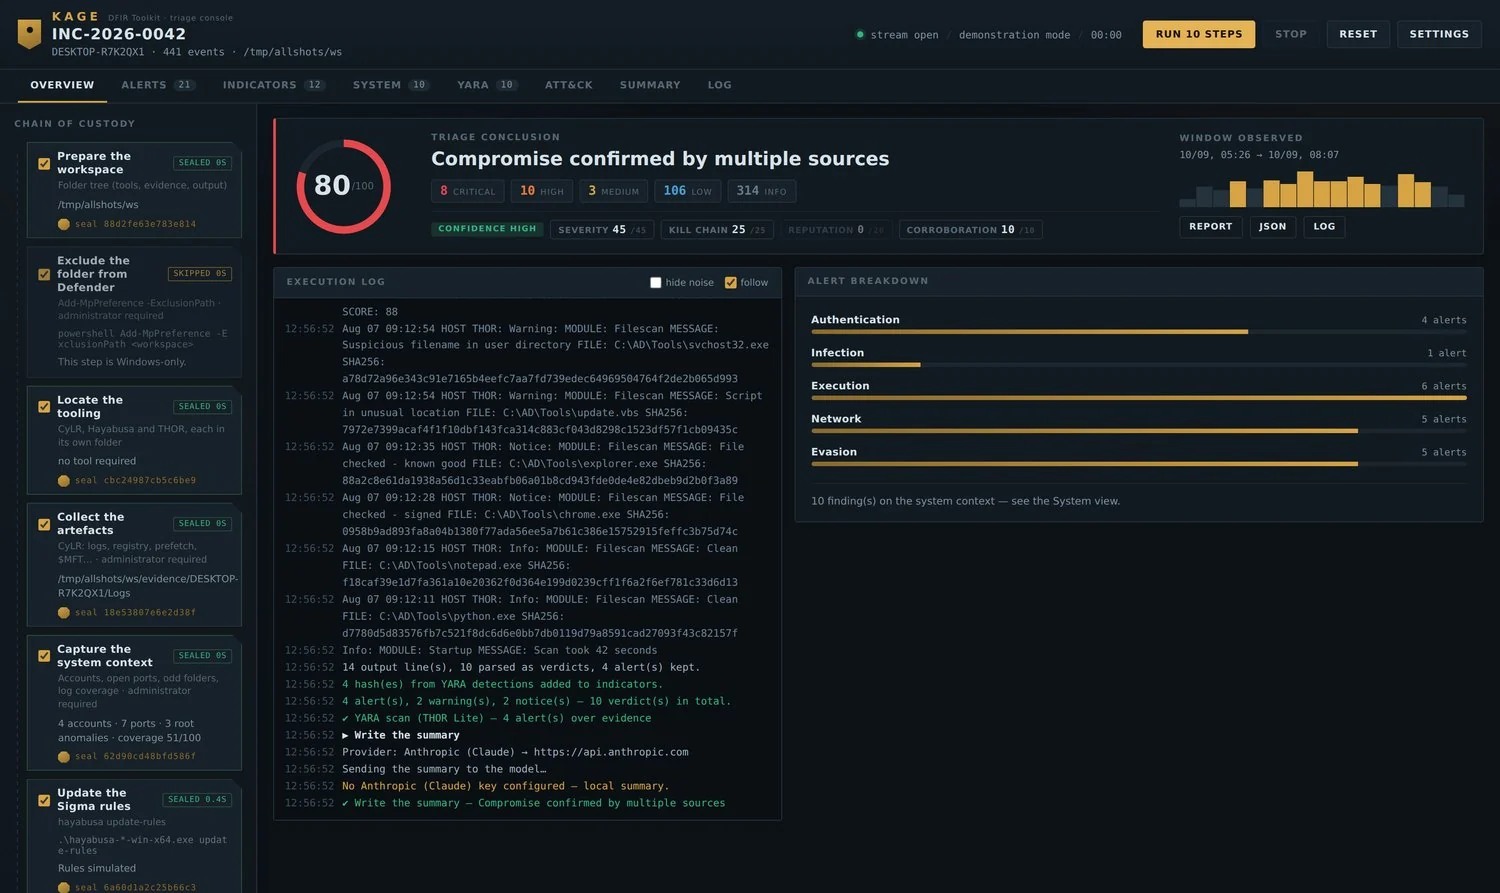
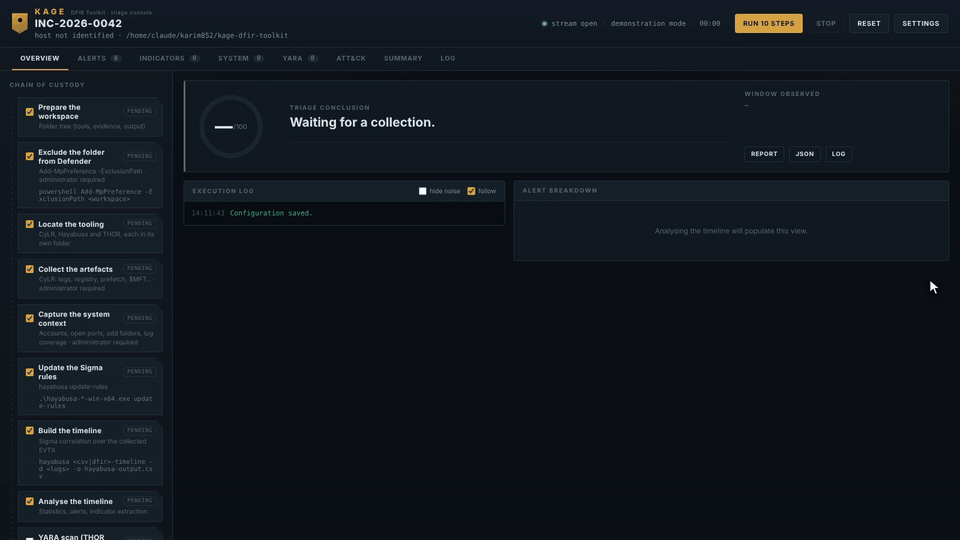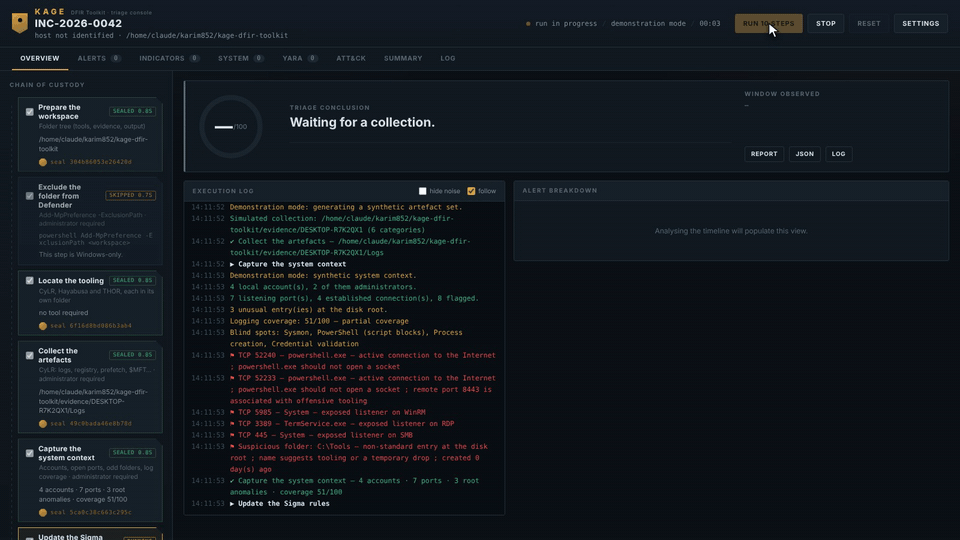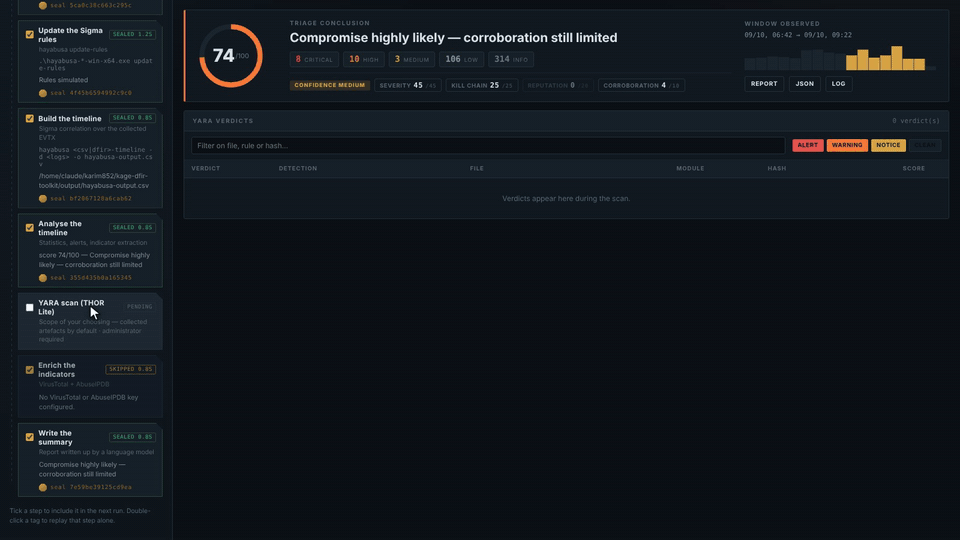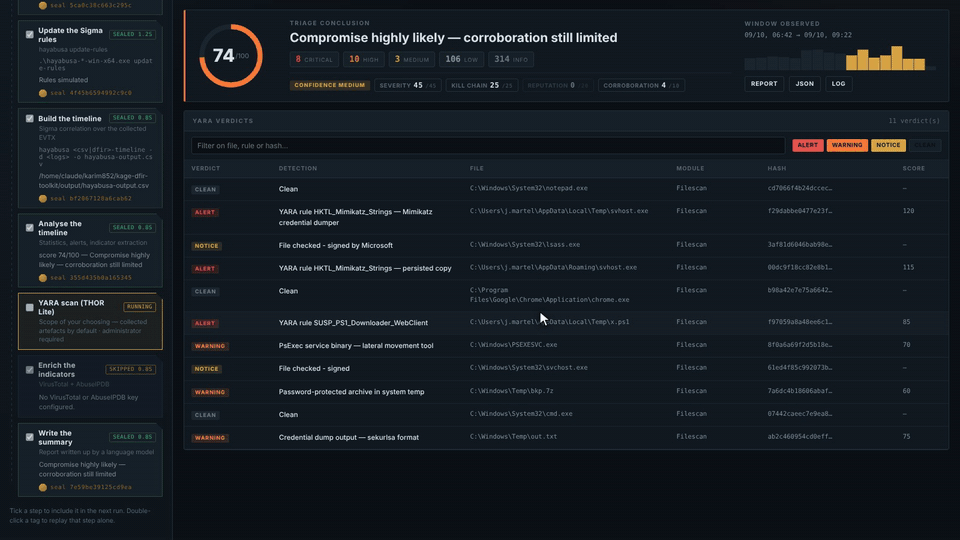
개요: 왼쪽에는 열한 개의 봉인된 단계, 스트리밍되는 실행 로그,
그리고 네 가지 구성 요소로 분해된 점수.
| OS | Windows 10 / 11 또는 Windows Server |
| Python | python.org에서 제공하는 3.10+, 모든 사용자용으로 설치 |
| 권한 | 관리자 |
| 디스크 | 수집을 위한 몇 GB의 여유 공간 |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py는 무엇이 준비되었고 무엇이 누락되었는지 보고합니다.
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
또는 **launch.bat**을 마우스 오른쪽 버튼으로 클릭 → 관리자 권한으로 실행하면
virtualenv, 설치를 처리하고 브라우저를 열어줍니다.
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
작업 공간은 실행한 위치입니다. 설정할 것이 없습니다. 도구, 증거, 출력물 모두 콘솔 옆에 생성됩니다.
python -m dfirconsole --demo
데모 모드는 합성 침입 — 악성 첨부 파일, 인코딩된 PowerShell, Defender 비활성화, 자격 증명 탈취, 지속성, C2, 섀도 복사본 삭제 — 을 구성하고 전체 체인을 실행합니다. 여러분의 컴퓨터는 전혀 건드리지 않습니다. 실제 사고 전에 인터페이스를 익히는 가장 좋은 방법입니다.
관리자 권한으로 실행하고 http://127.0.0.1:8787을 열어 상태 표시줄이
live run · Windows 로 표시되는지, demonstration mode가 아닌지
확인하세요.
Settings를 클릭하세요:
| 필드 | 예시 | 중요한 이유 |
|---|---|---|
| Case reference | INC-2026-0042 | 보고서, 로그, 아카이브의 이름을 지정합니다 |
| Analyst | N. Delaunay | 보고서 헤더에 표시됩니다 |
Workspace folder는 비워 두세요 — 실행 폴더를 자체적으로 추적합니다. Save를 클릭하세요.
왼쪽 열은 증거 보존 체인입니다. 모든 단계에 체크박스가 있으며, YARA 스캔을 제외한 모든 항목이 기본적으로 체크되어 있습니다.
첫 실행에서는 다음을 제외한 모든 항목의 체크를 해제하세요:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
4단계 실행을 클릭합니다. 약 1분 정도 걸립니다. 이 단계에서는 CyLR과 Hayabusa를 다운로드하고, 긴 작업이 시작되기 전에 권한 상승이 실제로 작동하는지 확인합니다.
이 네 가지가 봉인되면 나머지를 체크합니다:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
실행을 클릭하고 실행 로그가 스트리밍되는 것을 지켜보세요. 완료된 각 단계에는 seal이 부여됩니다 — 나중에 검증할 수 있는 SHA-256입니다.
| 위치 | 얻을 수 있는 것 |
|---|---|
| Overview | 네 가지 구성 요소가 포함된 위험 점수, 패밀리별 경고 |
| Alerts | 모든 경고, 심각도 및 패밀리별로 필터링 가능 |
| System | 계정, 프로세스에 연결된 소켓, 이상한 폴더, 로그 커버리지 |
| Indicators | 타임라인에서 추출된 해시, IP 및 도메인 |
아무 테이블 행이나 클릭하면 읽기 창이 열립니다: 모든 필드, 전체 명령
줄, 모든 원시 데이터. ← →로 항목 간 이동, Esc로 닫기.
API 키가 구성된 경우:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
키가 없으면 둘 다 건너뜀으로 표시되고 대신 로컬 기록이 생성됩니다 — 동일한 구조이며 네트워크 호출은 없습니다.
대시보드 오른쪽 상단:
💡 단일 단계 재실행: 왼쪽 열에서 해당 태그를 더블클릭하세요. Hayabusa가 실패했지만 수집은 정상일 때 유용합니다 — 두 번 수집할 필요가 없습니다.
YARA 스캔은 Kage가 할 수 없는 유일한 단계입니다. Nextron은 등록을 요구하므로 스크립트로 바이너리를 가져올 수 없습니다. CyLR과 Hayabusa는 스스로 다운로드하지만 THOR는 그렇지 않습니다.
nextron-systems.com/thor-lite에서
등록하고 다운로드하세요. 스캐너 와 라이선스 파일(.lic)을 받게 됩니다 — 보통
이메일로.
tools\thor\에 넣기Kage는 첫 실행 시 이미 해당 폴더를 만들어 두었습니다. 아카이브의 내용을 그 안에 복사하세요, 모든 것을 함께 유지하면서:
C:\Kage\
└── tools\
    └── thor\                    ← everything goes here
        ├── thor64-lite.exe        the scanner
        ├── yourname.lic           the licence — THOR will not start without it
        ├── config\                from the archive
        ├── signatures\            from the archive — the YARA rules themselves
        └── custom-signatures\     from the archive
왜 함께 보관해야 할까요? THOR는 실행 파일이 있는 디렉터리에서 실행되며, 해당 디렉터리를 기준으로 시그니처를 찾습니다. 바이너리만 복사하면 스캔할 대상이 없는 스캐너만 얻게 됩니다.
나머지 두 도구는 각각 자체 폴더에 나란히 위치합니다:
tools\
├── cylr\        CyLR.exe                 ← downloaded automatically
├── hayabusa\    hayabusa-<version>.exe   ← downloaded automatically
└── thor\        thor64-lite.exe + .lic   ← you place this one
python preflight.py
Tooling
  [ok]   CyLR in C:\Kage\tools\cylr
  [ok]   Hayabusa in C:\Kage\tools\hayabusa
  [ok]   THOR Lite: C:\Kage\tools\thor\thor64-lite.exe
  [ok]   THOR licence file (*.lic)
라이선스 줄에 [!]가 표시되면 THOR는 즉시 시작하고 중지합니다.
Settings → YARA scan folder:
| 값 | 스캔 대상 | 소요 시간 |
|---|---|---|
| (비어 있음) | CyLR이 방금 수집한 아티팩트 | 몇 분 |
C:\Users\target | 사용자 프로필 하나 | 몇 분 |
C:\ | 전체 시스템 볼륨 | 몇 시간 |
체인에서 YARA scan을 체크하고 실행하세요. 파일이 검사되는 동안 판정이 실시간으로 나타납니다 — 경고, 주의, 알림 그리고 깨끗한 파일까지, 각각 해시와 함께 표시됩니다.
기본적으로 시간 제한이 없습니다. 3시간짜리 스윕은 결정이지 이상 징후가 아닙니다. 상한을 원한다면 분 단위로 설정하세요.
THOR가 없으면 이 단계는 건너뜀으로 보고되고 체인은 계속 진행됩니다. 점수의 YARA 축을 잃을 뿐, 그 외에는 아무것도 아닙니다.
열한 단계. 필요한 것을 체크하고, 태그를 더블클릭하면 하나만 단독으로 재실행할 수 있습니다.
