

semgrep-rules
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
cloud-infrastructure-securitystatic-analysiscontainer-security+6
246
elttam/semgrep-rulesJava, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.

 kc57/awesome-pentest
훌륭한 침투 테스트 도구 및 리소스 목록.
 airbus-cert/vbsparkle
부분 평가를 지원하는 VBScript 및 VBA 소스 간 디난독화 도구

 0x3c3e/slides
CodeQL + DTrace = XNU의 메모리 노출 취약점
 clearbluejar/ghidrecomp
# Python 명령줄 Ghidra 디컴파일러
 kadenzipfel/smart-contract-vulnerabilities
스마트 계약 취약점 및 예방 방법 모음
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.
 trailofbits/multiplier
C/C++ 빌드 산출물을 인덱싱하여 쿼리 가능한 전체 프로그램 데이터베이스를 만들고, 코드 감사 및 취약점 분석을 위한 AST, 토큰 및 IR 수준 API를 제공합니다.
 flankerhqd/jebmcp
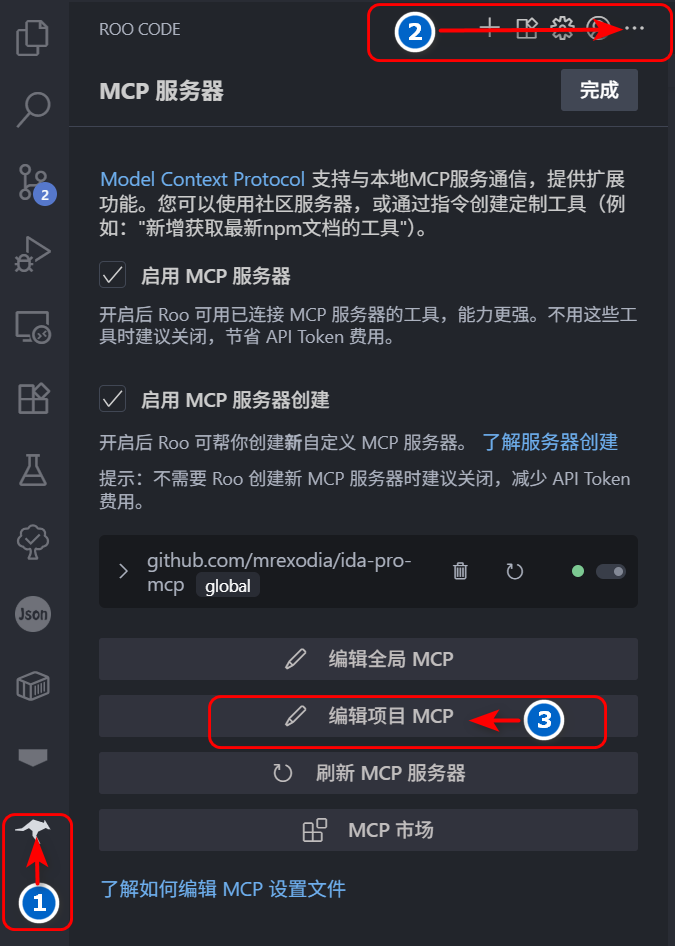
APK 리버스 엔지니어링 중 AI 지원 디컴파일, 메서드/필드 검사 및 자동 이름 변경을 지원하는 JEB Pro용 MCP 서버 플러그인입니다.
 ucsb-mlsec/vulnllm-r
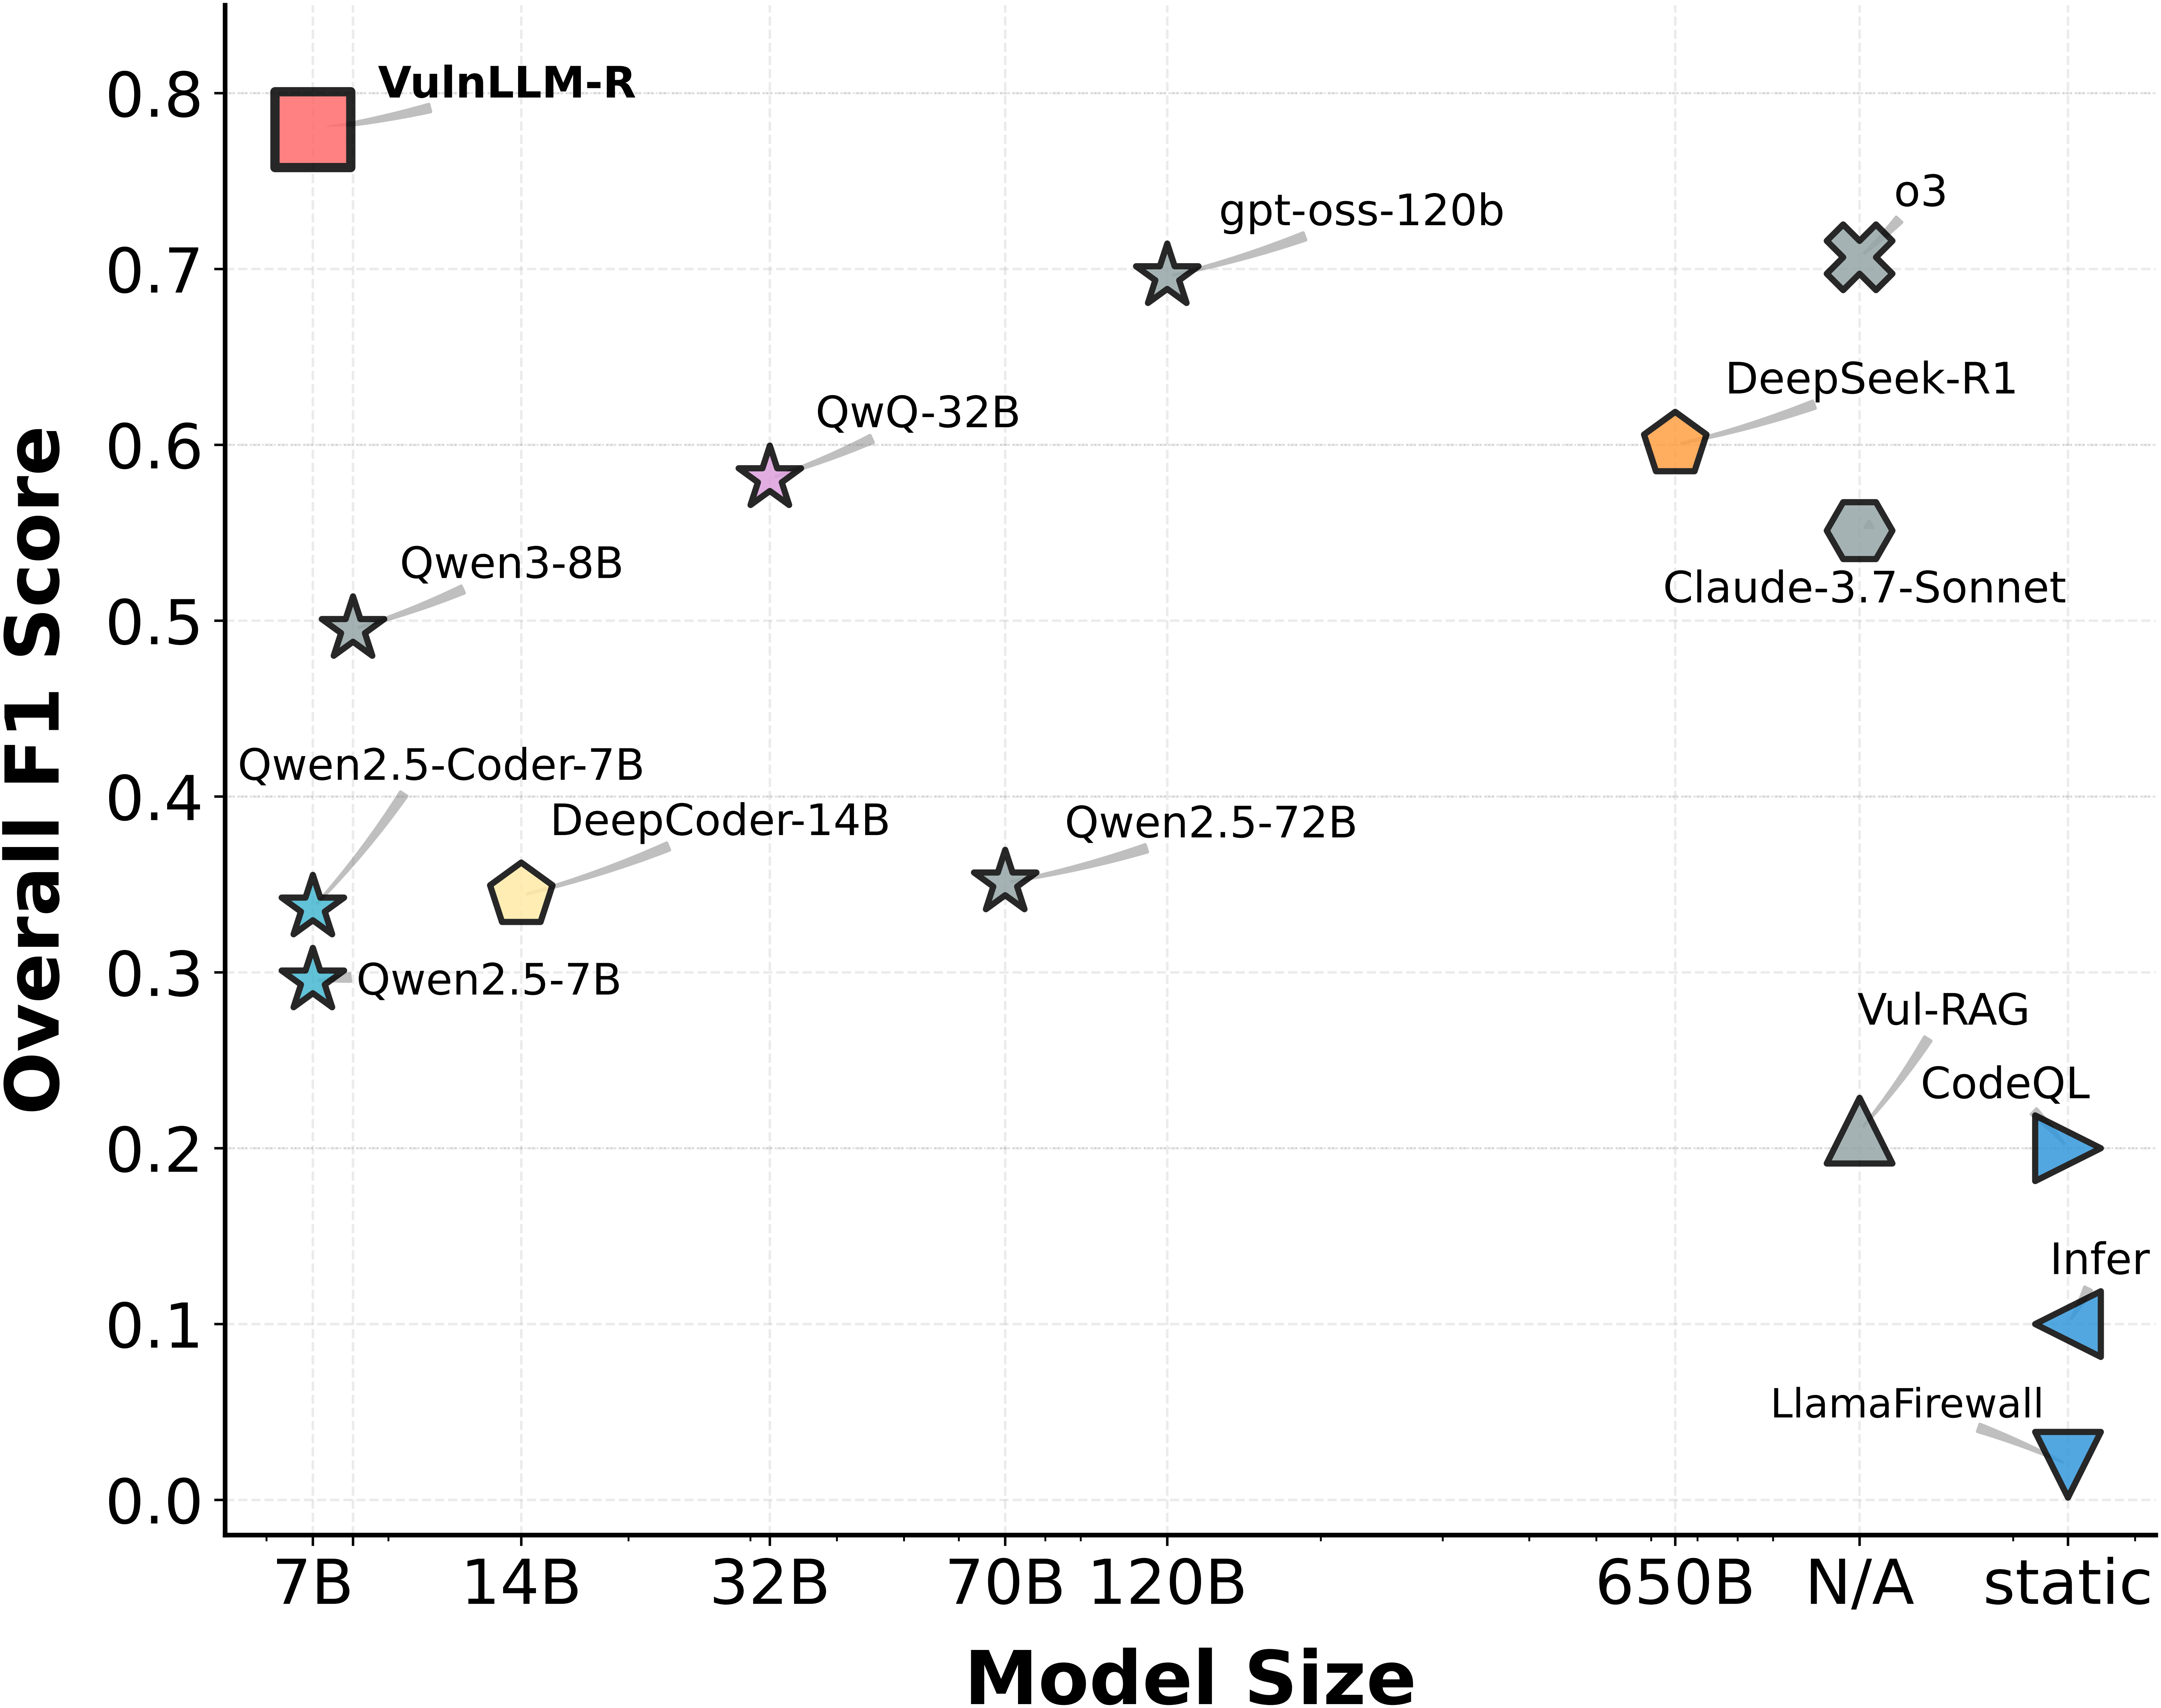
C/C++ 및 Python 소스코드 취약점 탐지를 위한 특화 추론 LLM으로, 데이터셋 구축, SFT/DPO 훈련 및 결과 재현 스크립트를 포함합니다.
 pantheon-security/medusa
AI 우선 보안 스캐너. v2026.7의 새로운 기능: Claude Code 손상 탐지 — 클론하기 전에 .claude/ 훅, 권한 및 스킬을 검증 — 그리고 항상 켜져 있는 AI 공격 시그니처 스캐너와 네이티브 Rust 및 PHP 규칙. 또한: medusa scan…
 cc1a2b/jshunter
jshunter는 JavaScript 파일을 분석하고 엔드포인트를 추출하도록 설계된 명령줄 도구입니다. 이 도구는 API 엔드포인트 및 잠재적 보안 취약점과 같은 민감한 데이터를 식별하는 데 특화되어 있어, 버그 바운티 헌터와 보안 연구자에게 필수적인 리소스입니다.
 robocoder/rips-scanner
RIPS - PHP 스크립트의 취약점을 분석하는 정적 소스 코드 분석기
 vusec/ghostrace
Linux 커널에서 추측적 경쟁 조건(SCUAF) 가젯을 찾기 위한 개념 증명(PoC) 및 정적 분석 도구 키트. 1200개 이상의 가젯 데이터셋을 포함합니다.
 nccgroup/call_map
Current development for Call Map takes place at https://github.com/ajylee/call_map. Call Map은 Python 호출 그래프를 탐색하기 위한 도구입니다.