

NativePe
 habanada/nativepe
Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18
 gmh5225/injection-2
Conhost, PROPagate, KernelCallbackTable, KnownDlls poisoning 및 기타 코드 인젝션 기법에 관한 글을 링크한, Windows 프로세스 인젝션 기법의 엄선된 모음입니다.
 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
 joshuaprovoste/deserializer
AI, LLM, 로보틱스, 데이터 과학, 머신 러닝 및 딥 러닝(이에 국한되지 않음) 분야에서 Python RCE 경로와 심층 역직렬화 체인을 발견하기 위한 에이전틱 LLM 기반 관계 매핑을 갖춘 AST 기반 정적 코드 분석기.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 gmh5225/iat-hook
PE 헤더를 파싱하고 가져온 함수 주소를 대상 프로세스 내부의 사용자 지정 후크로 리디렉션하여 IAT(Import Address Table) 후킹을 수행하는 C++ DLL입니다.
 grisuno/lazyown
레드팀 프레임워크이자 다중 운영자 C2 플랫폼으로, AI 에이전트, 가변형 임플란트, 루트킷, 피싱 엔진, 그리고 전체 공격 킬 체인을 아우르는 741개의 CLI 명령을 갖추고 있습니다.
 gmh5225/harald
애드혹 온더플라이 프로토콜 생성을 위한 인메모리 최소 CPU
 iterat0r/cnaemulator
팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 racoten/reflectivepluginloader
Windows x64용 리플렉티브 PE 매퍼 및 회피 강화 모듈 스톰핑 엔진
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 jephthai/evilvm
Forth 기반 컴파일러로, 위치 독립적 x86_64 셸코드로 배포되며, TCP, HTTP, ICMP, SMB를 통한 대화형 REPL을 제공하는 원격 코드 실행 에이전트입니다.
 rurixis/msrkit
ROP 체인과 WRMSR 프리미티브를 결합하여 커널 함수를 호출하고 BYOVD(AmdTools64.sys)를 통해 서명되지 않은 드라이버를 매핑하는 개념
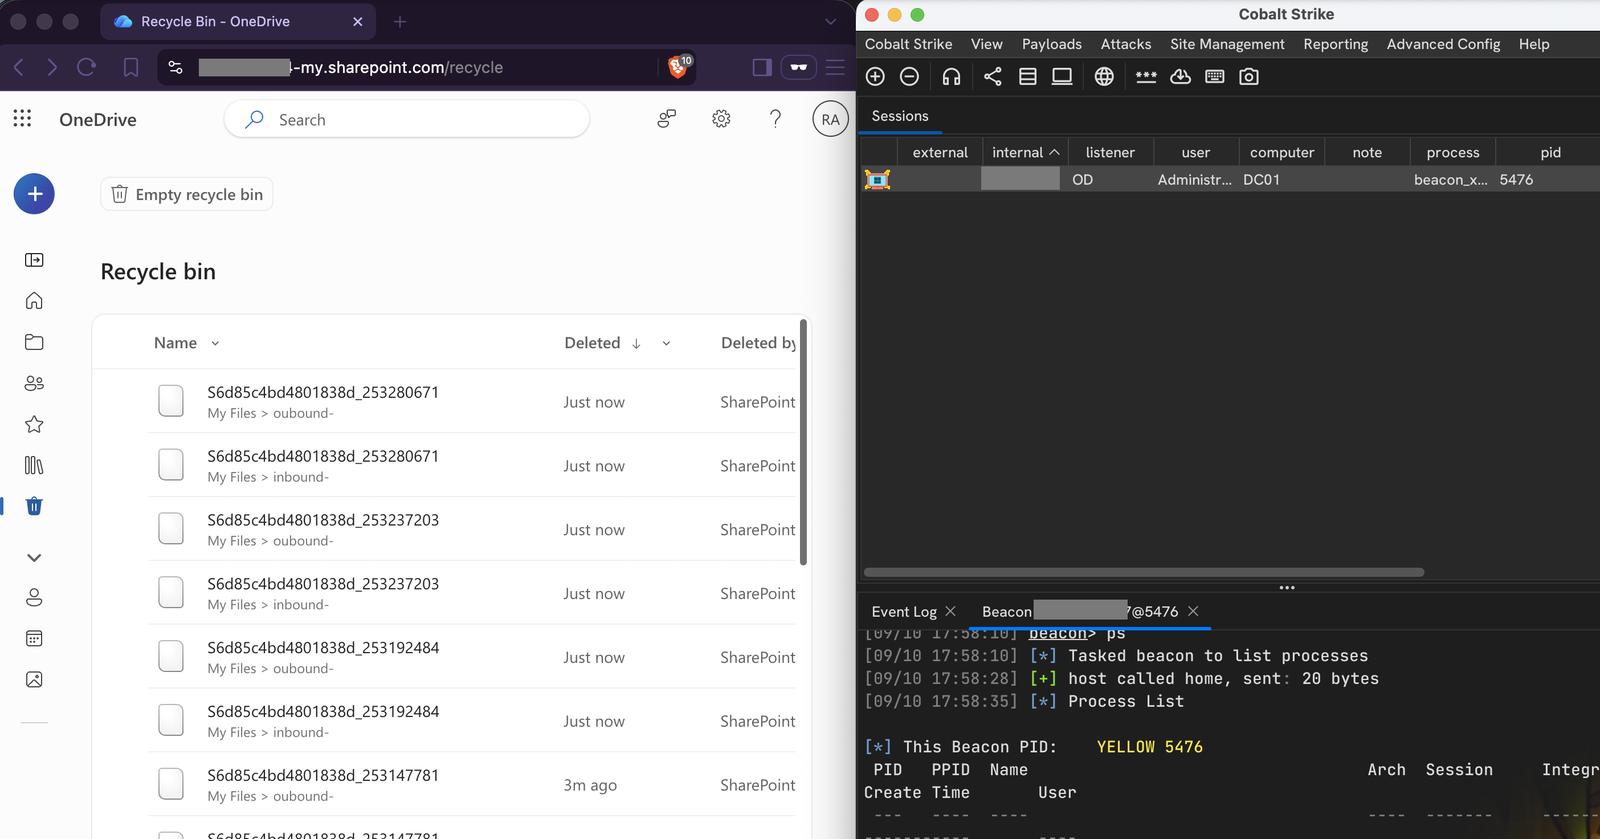 nmht3t/onedrive-udc2
Cobalt Strike를 위한 은밀한 C2 전송 수단으로서의 OneDrive