

disrobe
 1-3-7/disrobe
Rust CLI 제품군으로, 하나의 자동 파이프라인을 통해 15개 이상의 생태계에 걸쳐 네이티브 코드, 바이트코드, 스크립트, 펌웨어 및 앱 패키지를 정적으로 디컴파일, 난독화 해제 및 언팩합니다.
android-securitystatic-analysisreverse-engineering+4
152
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 owasp/android-security-masterclass
OWASP의 실습형 Android 보안 교육 랩으로, 78개의 MASVS/MASTG 모듈이 취약한 앱, 안전한 앱, 공격자 앱을 짝지어 모바일 취약점과 그 해결책을 보여줍니다.
 bishopfox/mauidll
MAUI Android 어셈블리 스토어에서 관리되는(.NET) 어셈블리를 추출합니다.
 pushkarreddyy/radioguard
Android용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)
 gmh5225/frida-il2cpp-datacollector
Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
 gmh5225/frida-vmprotect-bypass
VMProtect의 모바일 플랫폼 런타임 보호를 우회하는 Frida 스크립트로, 보호된 바이너리의 동적 계측 및 분석을 가능하게 합니다.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 google/artemis
Natural-language Android automation agent that drives real devices via ADB, captures Logcat and screenshots, and exposes an MCP server for AI IDEs…
 vighnesh91/omnisec-hex
모바일 APK/IPA 트리아지, 클라이언트 측 DAST 퍼징, OSINT 디렉터리, 오프라인 AI 위협 스코어링, 네트워크 포트/CSP 감사를 위한 6개 모듈로 구성된 브라우저 로컬 보안 모노레포.
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 lkimuk/reark
HarmonyOS NEXT(HAP/APP/ABC), Android(APK/AAB), iOS(IPA) 및 네이티브 PE/ELF/Mach-O 바이너리를 위한 지능형 리버스 엔지니어링 및 AI 지원 분석 도구입니다.
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 lyravoid/folkpatch
Boot 파티션을 패치하여 다시 플래싱하는 것만으로 커널에 대한 루트 권한을 얻을 수 있습니다. 이 솔루션은 APatch의 비병렬 확장 브랜치를 기반으로 하며, UI/UX 디자인에 중점을 두고 있습니다.
 bmax121/apatch
Android 커널 및 Android 시스템의 패치
 mbeweoo/flash-exploit-defense-system
Adobe Flash CVE 익스플로잇(CVE-2012-0754, CVE-2015-xxxx, CVE-2016-xxxx, CVE-2018-xxxx)에 대응하는 브라우저, 모바일, 서버 및 시스템 수준 보호 기능을 갖춘 포괄적인 다계층 방어 시스템
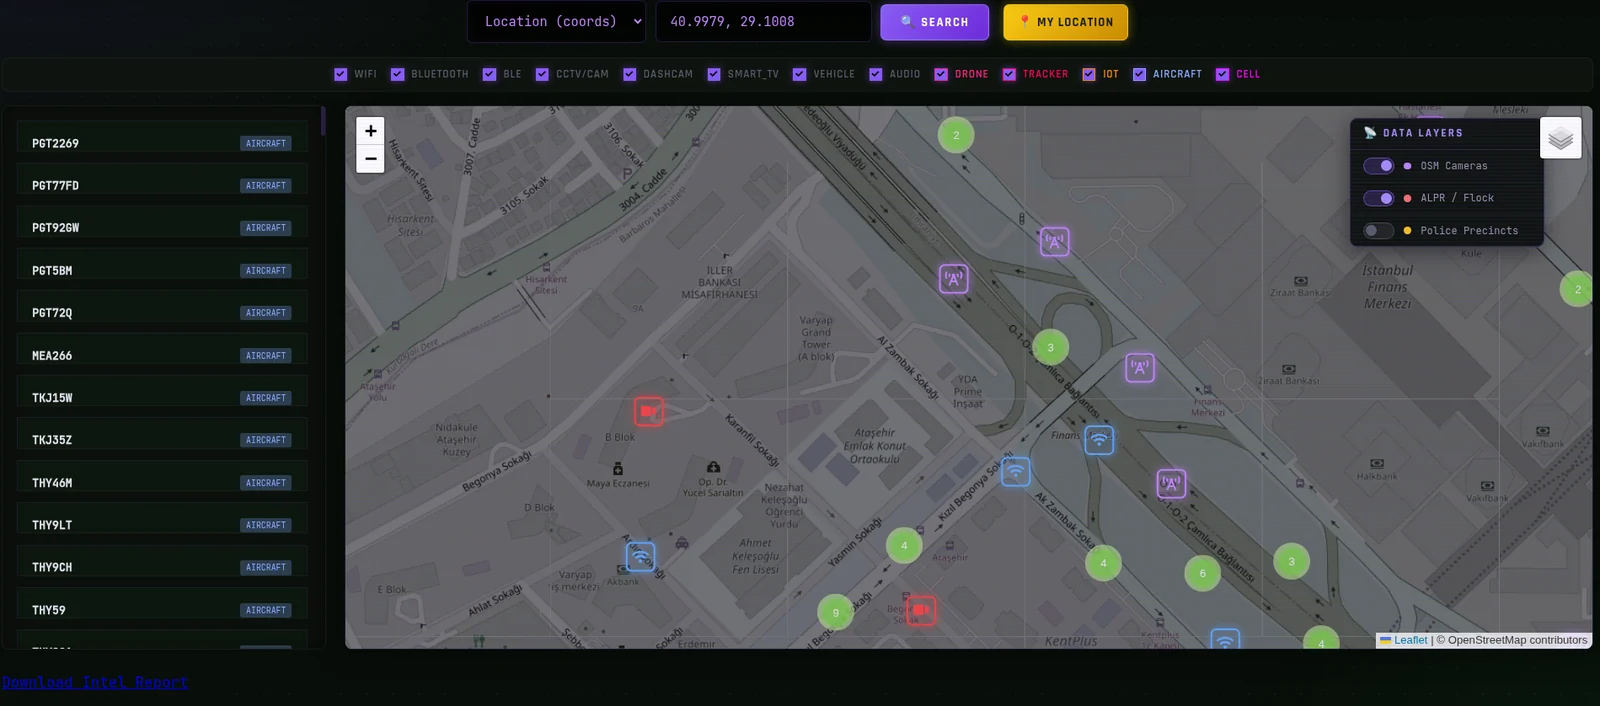 emrekybs/signalops
All-source 인텔리전스 융합 대시보드 — WiFi, 셀룰러, CCTV, ADS-B, 궤도 및 SDR 피드를 단일 전술 지도로 통합. 보안 연구 전용.
 wadingporque/apkprobe
APK 디컴파일러 및 시크릿 스캐너 — Android 보안 연구용! APK 파일에서 유출된 API 키, 하드코딩된 자격 증명, 엔드포인트를 추출합니다. apk2url, APK 유출 탐지. 버그 바운티 및 침투 테스트 도구. apkleaks, MobSF의 대안!