
AWSome-Pentesting
 pop3ret/awsome-pentesting
AWS 인프라를 침투 테스트(pentest)하기 위한 나의 치트시트 노트
cloud-infrastructure-securitypenetration-testingcloud-security+3
716
pop3ret/awsome-pentestingAWS 인프라를 침투 테스트(pentest)하기 위한 나의 치트시트 노트
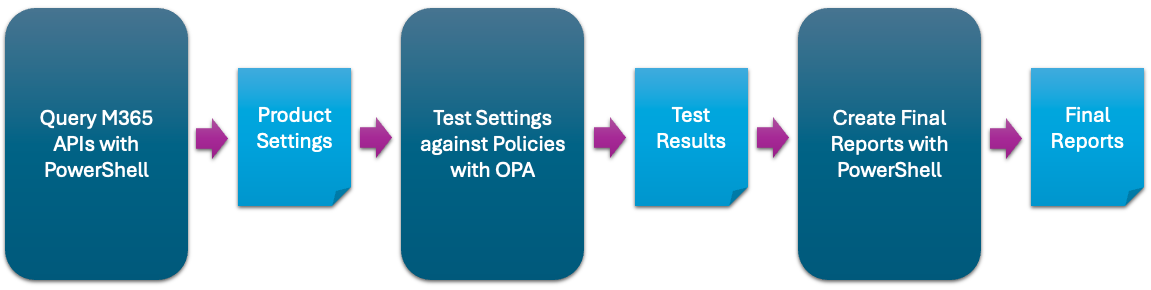 cisagov/scubagear
M365 테넌트의 상태를 CISA의 기준선에 맞춰 평가하는 자동화
 0x6d69636b/windows_hardening
HardeningKitty 및 Windows 강화 설정
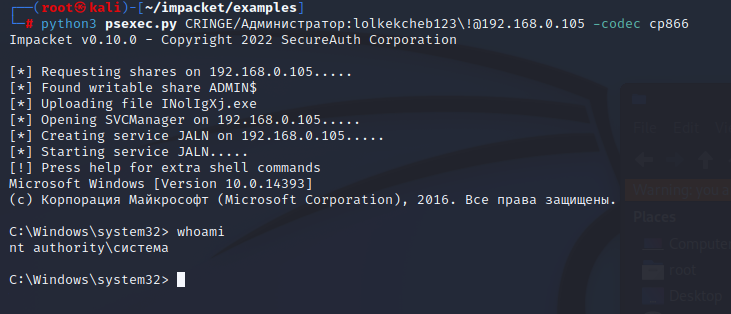 mzhmo/psexec_noinstall
이 저장소에는 잊혀진 파이프를 악용하는 데 도움이 되는 psexec가 포함되어 있습니다.
 moniik/poc_salesforce_lightning
학술 목적으로만 사용하세요. 게스트 권한으로 Salesforce Lightning을 공격합니다.
 emadshanab/nuclei-templates-collection
Nuclei 템플릿 컬렉션
 nickvourd/windows-local-privilege-escalation-cookbook
Windows 로컬 권한 상승 쿡북
 subat0mik/misconfiguration-manager
Misconfiguration Manager는 알려진 모든 Microsoft Configuration Manager 공격 기법과 관련 방어 및 강화 지침을 위한 중앙 지식 기반입니다.
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) 공유에 저장된 흥미로운 파일을 HTTP(s)를 통해 찾기
 anmolksachan/waybacklister
# WaybackLister v1.0으로 디렉터리 무차별 대입 공격(Bruteforce)에 대한 새로운 접근 방식
 renniepak/cspbypass
CSPBypass.com는 엄격한 콘텐츠 보안 정책(CSP)을 우회하고, 특정 화이트리스트 도메인만 허용하는 CSP에 의해 주입이 차단된 사이트에서 XSS(교차 사이트 스크립팅) 취약점을 악용하도록 설계된 윤리적 해커용 도구입니다.
 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
 qianlijaingshan/milvus-auth-audit
Milvus 인증 보안 탐지 스크립트: CVE-2025-64513 (sourceid 백도어) / CVE-2026-26190 (/expr 약한 토큰) / 내부 포트 53100
 zephrfish/ludus-defender-lab
MDE/MDI Defender 설정 for Ludus
 coffinxp/google-api-key-scanner
Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.