 cisagov/scubagear
M365 테넌트의 상태를 CISA의 기준선에 맞춰 평가하는 자동화

[![GitHub Release][github-release-img]][release] [![PSGallery Release][psgallery-release-img]][psgallery] [![CI Pipeline][ci-pipeline-img]][ci-pipeline] [![Functional Tests][functional-test-img]][functional-test] [![GitHub License][github-license-img]][license] [![GitHub Downloads][github-downloads-img]][release] [![PSGallery Downloads][psgallery-downloads-img]][psgallery] [![GitHub Issues][github-issues-img]][github-issues]
ScubaGear는 Microsoft 365(M365) 테넌트의 구성이 Secure Cloud Business Applications(SCuBA) Secure Configuration Baseline 문서에 설명된 정책을 준수하는지 검증하는 평가 도구입니다.
[!NOTE] 이 문서는 GitHub Pages를 통해 열람할 수 있습니다.
ScubaGear는 자신의 테넌트 환경을 CISA Secure Configuration Baseline에 비추어 평가하려는 M365 관리자를 위한 도구입니다.
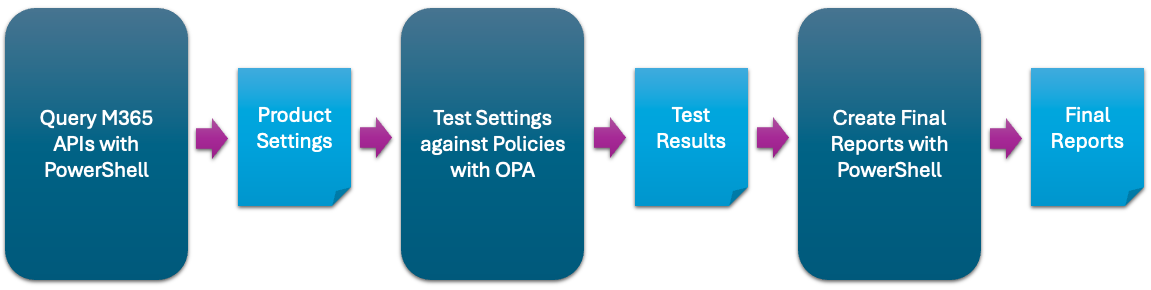
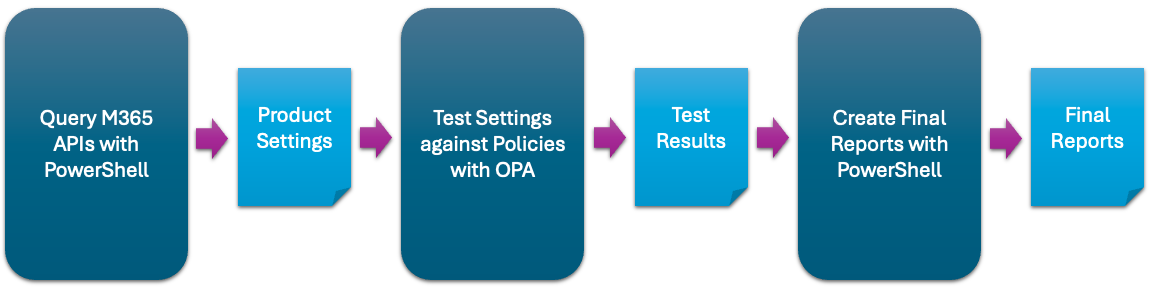
ScubaGear는 3단계 프로세스를 사용합니다:
SCuBA 제어 항목은 NIST SP 800-53과 MITRE ATT&CK 프레임워크 모두에 매핑되어 있습니다.
SCuBA에는 이제 YAML 구성 파일을 그 어느 때보다 쉽게 생성하고 관리할 수 있는 그래픽 사용자 인터페이스가 포함되어 있습니다. 이 직관적인 도구는 수동 편집의 복잡성을 줄이고 조직의 구성 프로세스를 간소화하는 데 도움을 줍니다. 자세한 내용은 구성 UI 문서를 참조하세요.
Start-ScubaConfigApp으로 실행명령줄 도구보다 시각적 인터페이스를 선호하는 사용자에게 이상적입니다.
ScubaGear를 실행하기 전에 환경이 올바르게 구성되어 있는지 확인하는 것이 중요합니다. 여기에는 필요한 종속성과 권한이 갖추어져 있는지 확인하는 것이 포함됩니다.
전제 조건 섹션을 검토하여 시스템이 모든 요구 사항을 충족하는지 확인하세요. 이렇게 하면 실행 중 오류를 방지하고 ScubaGear를 사용할 때 원활한 경험을 보장하는 데 도움이 됩니다.
[!NOTE] 환경에 ScubaGear를 설치한 후 최신 버전으로 업데이트해야 할 때는 내장된 업데이트 함수와 기능을 사용하는 것이 좋습니다. 자세한 내용은 업데이트 가이드를 참조하세요.
ScubaGear는 기준 설정을 제대로 평가하기 위해 여러 번 실행할 수 있습니다.
첫 번째 실행(구성 파일 없음): 구성 파일 없이 ScubaGear를 시작하세요. 이 초기 실행은 환경의 현재 설정에 대한 기준 템플릿을 생성합니다. 변경은 수행하지 않지만 기본 상태를 이해하는 데 도움이 됩니다.
후속 실행(구성 파일 사용): 생성된 구성 파일을 검토하고 편집한 후, 구성 파일을 입력으로 사용하여 ScubaGear를 다시 실행하세요. 이렇게 하면 ScubaGear가 의도한 설정을 실제 환경과 비교하고 그에 따라 차이점을 부각시킬 수 있습니다.
[!IMPORTANT] ScubaGear는 특정 전제 조건이 있으며 Microsoft 365 테넌트를 제대로 평가하기 위해 정의된 구성 값에 의존합니다. 초기 평가 실행 후 결과를 철저히 검토하세요. 식별된 격차는 테넌트 구성을 업데이트하거나 제외, 주석 또는 생략을 사용하여 YAML 구성 파일에 위험 수용을 문서화함으로써 해결하세요. 자세한 지침은 아래 섹션을 참조하세요.
이 반복적 접근 방식은 ScubaGear가 환경과 일치하도록 하고 모든 정책 평가가 사용자 지정 기준을 기반으로 수행되도록 보장합니다.
PSGallery에서 ScubaGear를 설치하려면 Windows 컴퓨터에서 PowerShell 5 터미널을 열고 모듈을 설치하세요:
# Install ScubaGear
Install-Module -Name ScubaGear
# Install the minimum required dependencies
Install-ScubaDependencies
# Check the version
Invoke-SCuBA -Version
[!IMPORTANT] gcc 또는 gcchigh와 같은 비상업적 테넌트에 대해 대화형 로그인으로 v2.0.0을 실행하는 경우 -M365Environment 매개변수를 포함하세요. 향후 릴리스에서는 ScubaGear가 M365 환경을 자동으로 감지하므로 이 작업이 필요하지 않게 됩니다.
# Assess all products (basic command)
Invoke-SCuBA -ProductNames *
ScubaGear는 YAML 구성 파일을 사용하여 환경을 평가하는 방식을 정의합니다. 이 파일은 다음과 같은 몇 가지 중요한 목적을 수행합니다:
[!IMPORTANT] 적절하게 정의된 YAML 파일이 없으면 ScubaGear는 조직의 실제 정책이나 위험 상태를 반영하지 못할 수 있는 기본 구성을 가정합니다. CISA의 구속력 있는 운영 지침(BOD) 25-01 용도로 사용하는 경우 필수입니다.
[!TIP] 시작하는 데 도움이 되도록 full_config.yaml이 포함되어 있습니다. 이 파일은 ScubaGear 모듈과 함께 사용하기 전에 테넌트의 고유한 구성을 반영하도록 사용자 지정해야 합니다.
BOD 25-01 제출을 위해 Invoke-SCuBA를 실행할 때:
# Run with a configuration file
Invoke-SCuBA -ConfigFilePath "path/to/your/config.yaml" -Organization 'example.onmicrosoft.com'
다른 모든 인스턴스의 경우:
# Run with a configuration file (no-BOD)
Invoke-SCuBA -ConfigFilePath "path/to/your/config.yaml" -SilenceBODWarnings
다음은 ScubaGear를 업데이트합니다.
# The following will update ScubaGear to the latest version
Update-ScubaGear
다음은 모든 ScubaGear 종속성의 기준선을 설정합니다. 실행하기 전에 업데이트 가이드를 자세히 검토하십시오.
# The follwing will remove and re-install all ScubaGear dependencies
Reset-ScubaGearDependencies
