

slides
 0x3c3e/slides
CodeQL + DTrace = XNU의 메모리 노출 취약점
static-code-analysisvulnerability-analysisdynamic-code-analysis+2
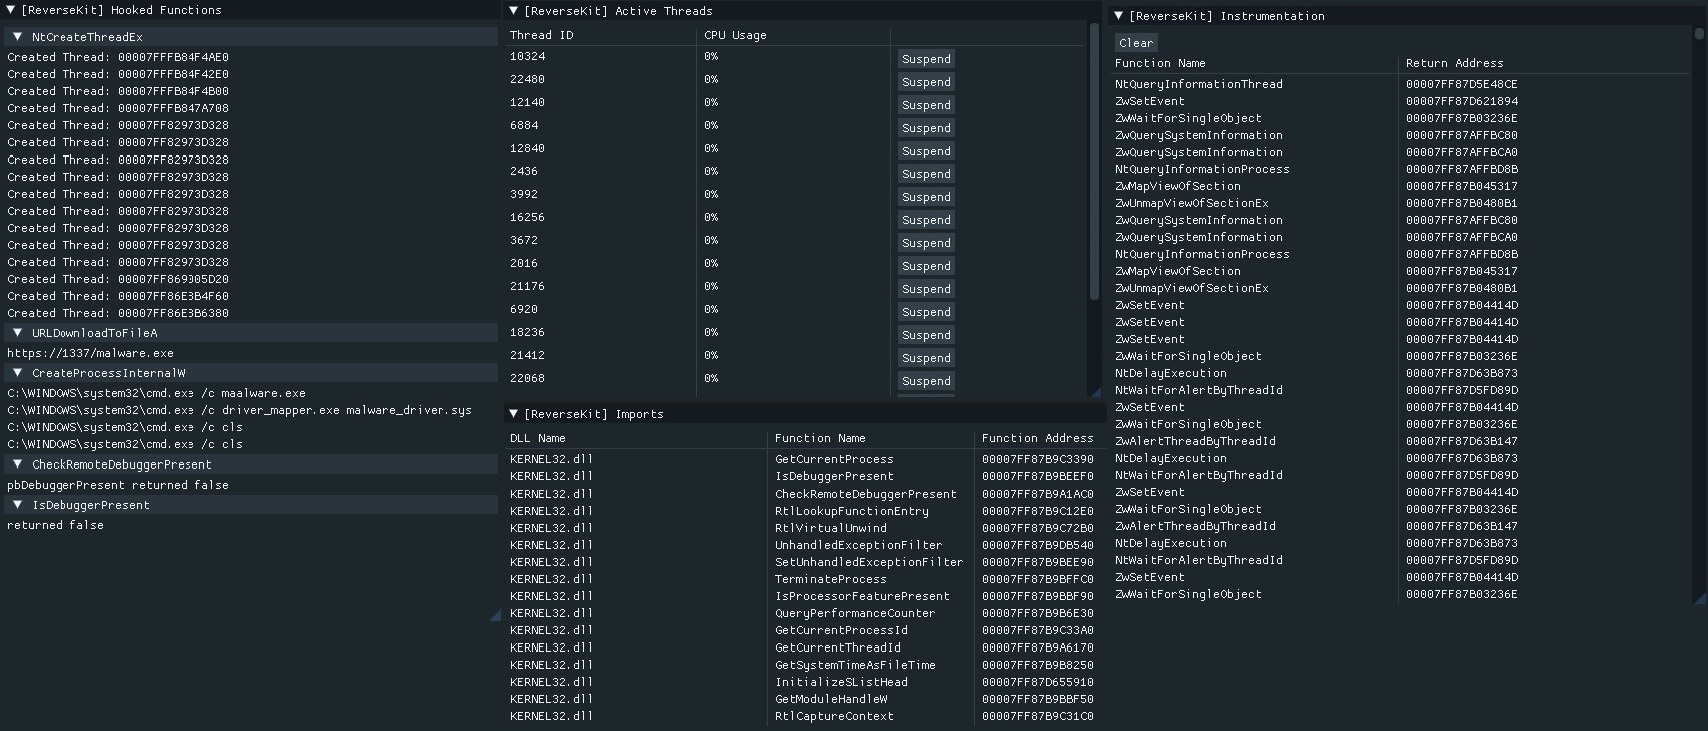 zer0condition/reversekit
x64 동적 리버스 엔지니어링 툴킷
 google/buzzer
무작위 eBPF 프로그램을 생성하고 커널 검증기/런타임 동작을 검증하기 위한 eBPF 퍼저 툴체인입니다. 커버리지 기반 퍼징을 지원하며 발견된 CVE를 추적합니다.
 hasherezade/pesieve-go
Golang 바인딩 for PE-sieve
 awslabs/snapchange
KVM을 사용한 메모리 스냅샷의 경량 퍼징
 lauriewired/artful
The ARTful library for dynamically modifying the Android Runtime
 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.
 google/oss-fuzz-gen
LLM 기반 퍼징, OSS-Fuzz를 통해.
 narfindustries/http-garden
HTTP 구현체를 위한 차등 테스트 프레임워크
 pizlonator/fil-c
Fil-C: C 및 C++를 위한 완전히 호환되는 메모리 안전성
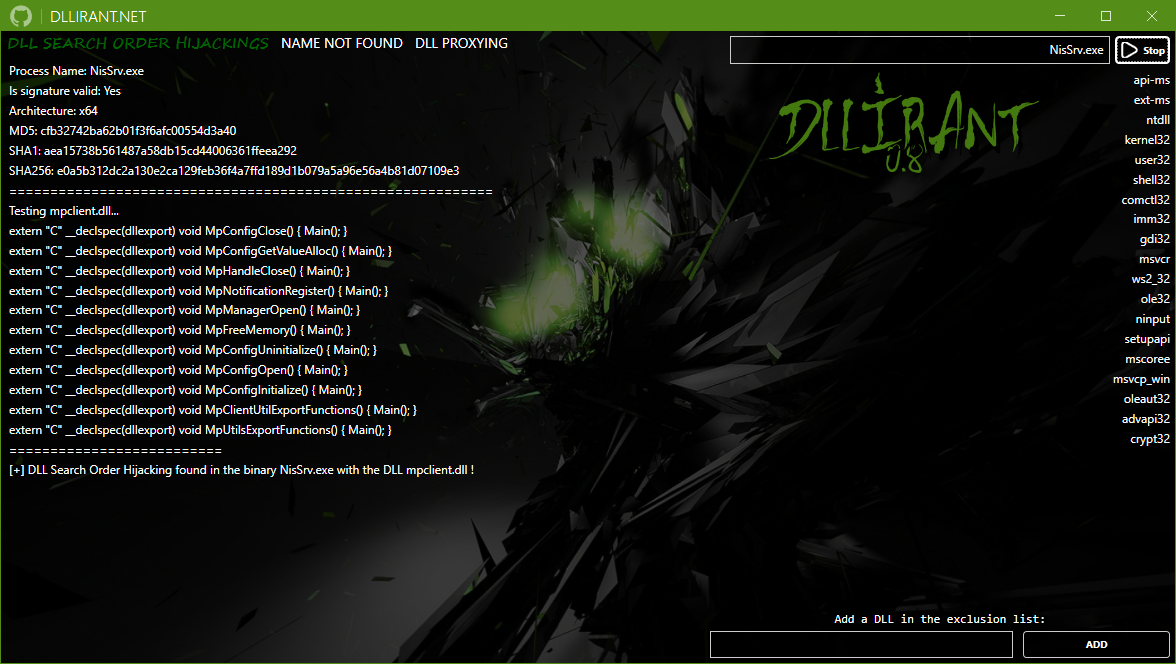 redteamsocietegenerale/dllirant
DLLirant은 지정된 바이너리에 대한 DLL 하이재킹 연구를 자동화하는 도구입니다.
 r00tkitsmm/pishi
Pishi는 macOS용 kcov와 같은 코드 커버리지 도구입니다.
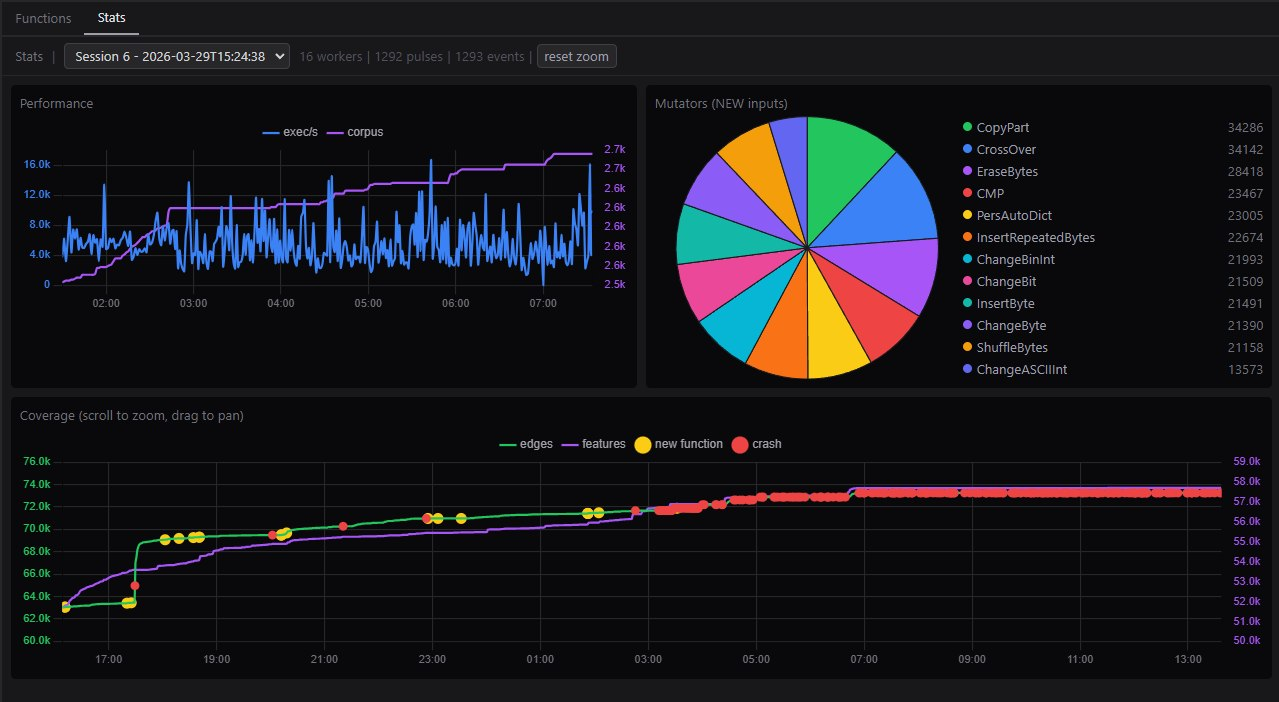 0xbigshaq/apatchy
Apache HTTPD 서버 모듈용 퍼징 프레임워크
 cc1a2b/jshunter
jshunter는 JavaScript 파일을 분석하고 엔드포인트를 추출하도록 설계된 명령줄 도구입니다. 이 도구는 API 엔드포인트 및 잠재적 보안 취약점과 같은 민감한 데이터를 식별하는 데 특화되어 있어, 버그 바운티 헌터와 보안 연구자에게 필수적인 리소스입니다.
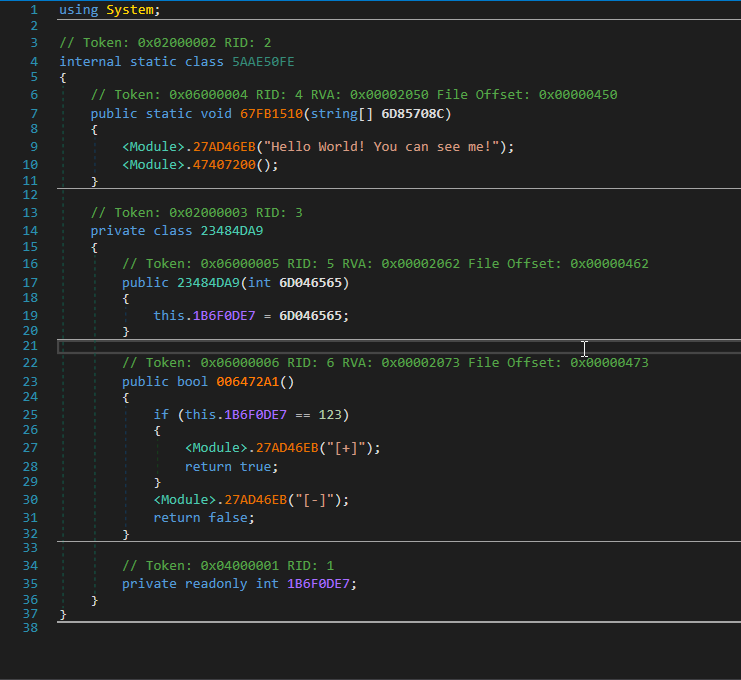 void-stack/vmunprotect.dumper
VMUnprotect.Dumper는 VMProtected 어셈블리를 동적으로 무결성 검사 우회(untamper)할 수 있습니다.
 skylined/bugid
Windows 애플리케이션의 크래시를 탐지, 분석하고 고유하게 식별합니다.
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 nccgroup/android_demystification_toolbox
ADT는 애플리케이션 동작을 모델링하고, 보안 취약점을 연구·테스트하며, 악성 코드 리버싱을 용이하게 하도록 설계된 도구 모음입니다.