
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Disk Forensics — 도구 — 2페이지 | Kitploit

도구

전체Android SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
최신관련성인기최근 업데이트
74 결과
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

이 저장소는 KAPE에서 사용할 수 있도록 커뮤니티에서 제작한 Targets 및 Modules를 모아두는 공간입니다.

disk-forensicsforensicsdigital-forensics+2
8645일 전
hashr preview

hashr

GitHubgoogle/hashr

GCP, AWS 및 로컬 소스 전반의 디스크 이미지, 패키지, 아카이브에서 포렌식 파일 해시 세트를 구축하고, DFIR 워크플로우를 위한 중복 제거 및 PostgreSQL/Spanner 내보내기를 제공합니다.
disk-forensicshash-analysisforensics+2
1308개월 전
Volumiser preview

Volumiser

GitHubccob/volumiser

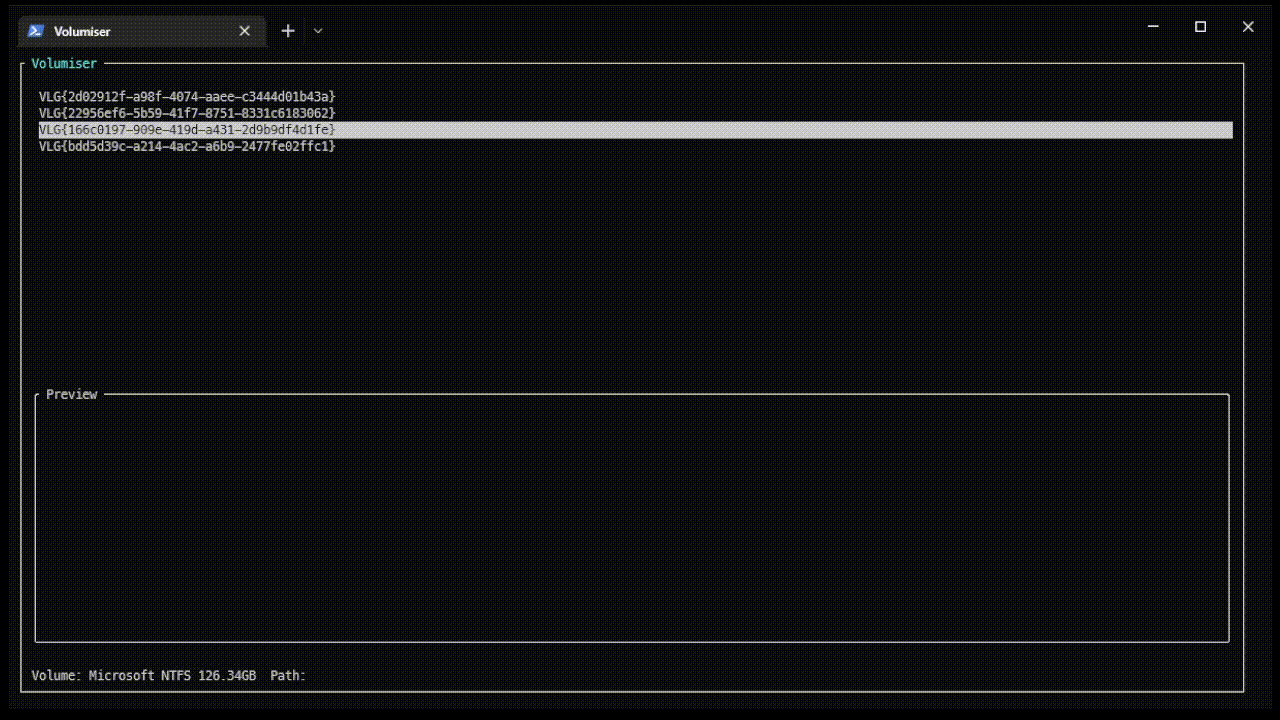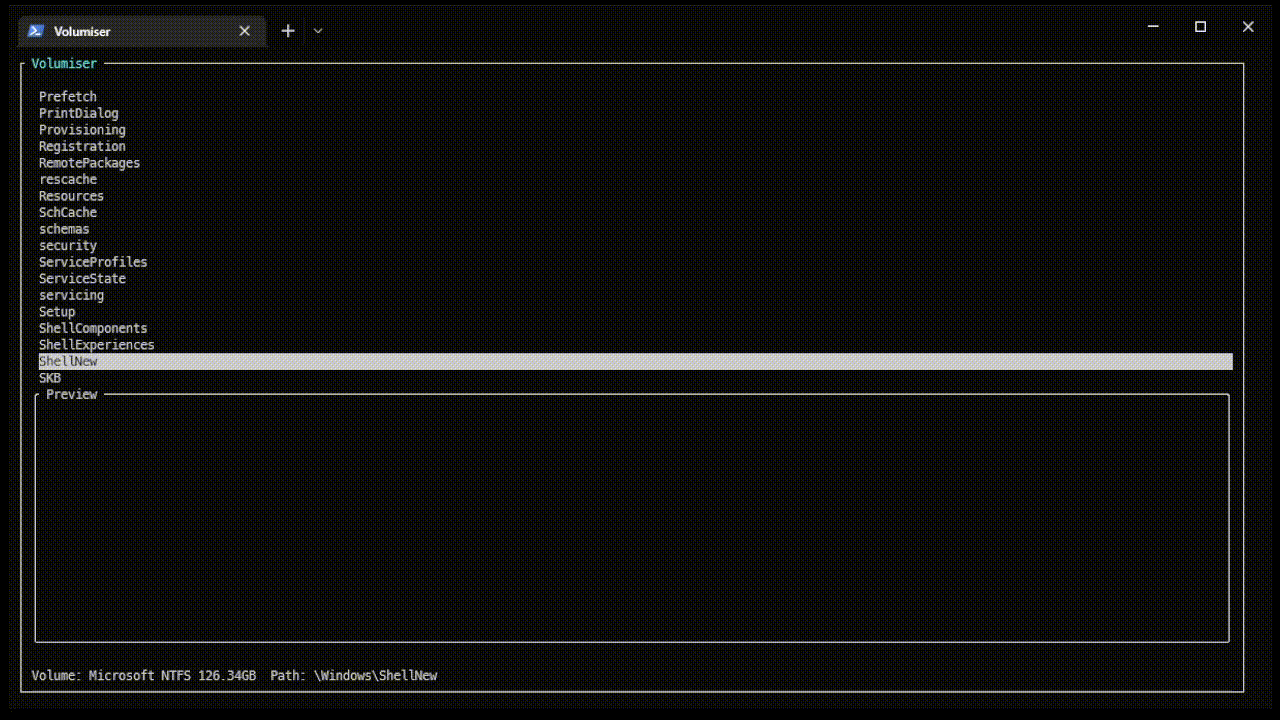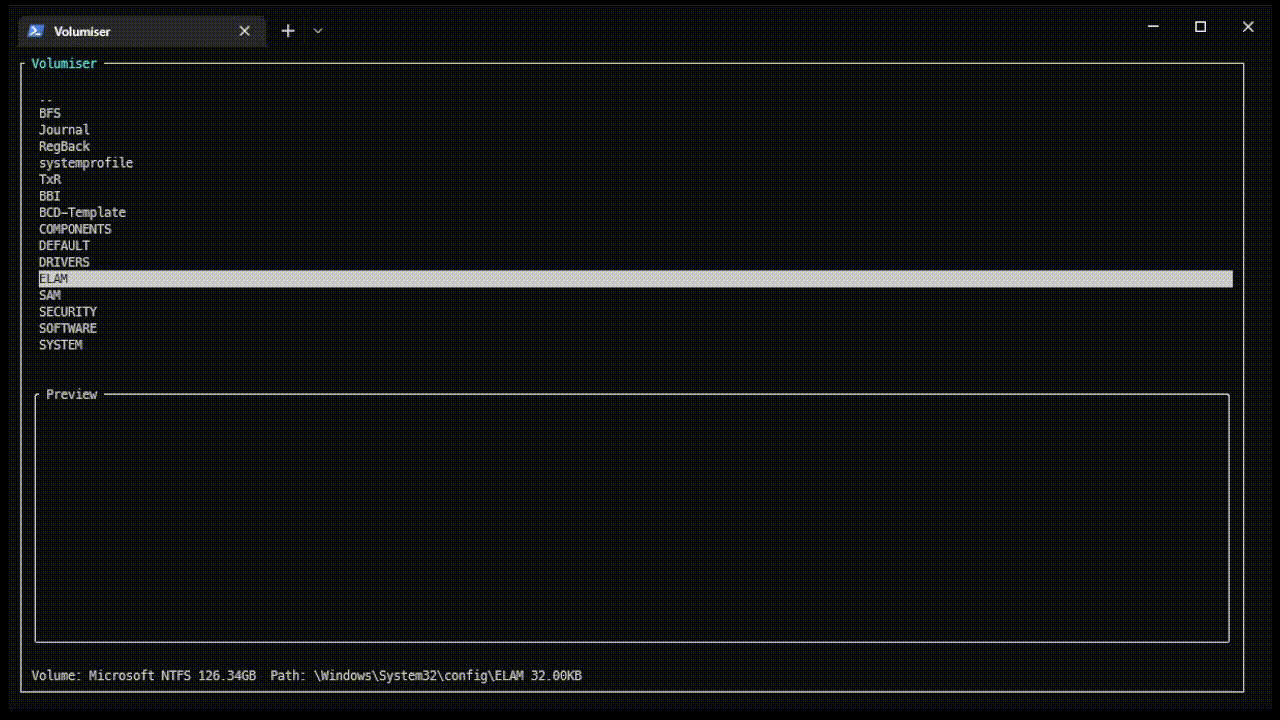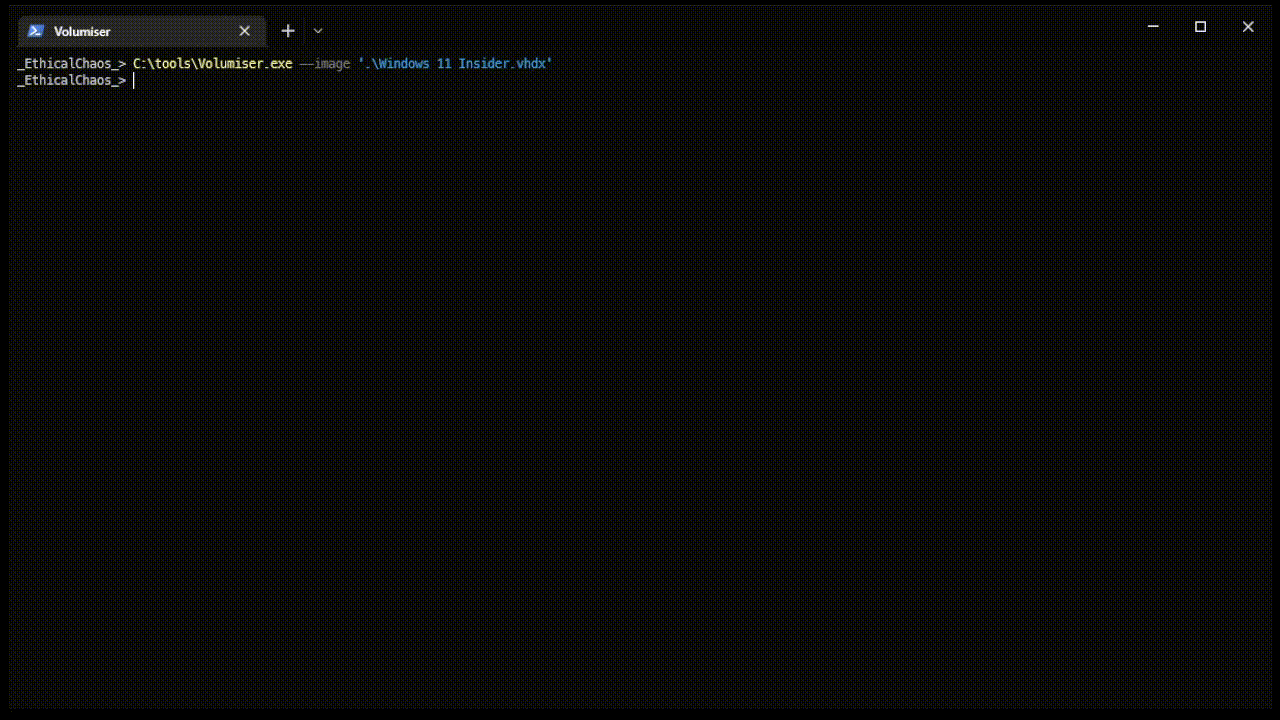
레드팀 데이터 유출을 위해 VM 디스크 이미지(VHDX, VMDK, EBS 스냅샷, raw 디스크)에서 파일을 나열, 탐색, 추출하는 CLI 및 대화형 콘솔입니다.
disk-forensicsdata-exfiltrationpost-exploitation+3
4371년 전
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

A list of cyber-chef recipes and curated links
disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2k2년 전
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

NTFS의 $LogFile용 파서

disk-forensicsforensicsdata-recovery+3
2184개월 전
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy®는 The Sleuth Kit® 및 기타 디지털 포렌식 도구를 위한 디지털 포렌식 플랫폼이자 그래픽 인터페이스입니다. 법 집행 기관, 군대, 기업 조사관이 컴퓨터에서 발생한 사건을 조사하는 데 사용할 수 있습니다. 카메라의 메모리 카드에서 사진을…
disk-forensicsforensicsmobile-forensics+3
3.3k5개월 전
UnderlayCopy preview

UnderlayCopy

GitHubkfallahi/underlaycopy

MFT 파싱과 원시 디스크 읽기를 사용하여 잠긴 Windows 파일(SAM, SYSTEM, NTDS, ...)을 추출하는 PowerShell 도구 키트
disk-forensicspost-exploitationdata-recovery+3
25811개월 전
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

디지털 포렌식 인텔리전스 프레임워크

disk-forensicshash-analysisforensics+4
6개월 전
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

원격 Veeam 포렌식 파이프라인을 시연하기 위한 개념 증명용 Velociraptor 아티팩트 팩
disk-forensicsforensicsdigital-forensics+1
12년 전
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

법의학 절차 지원을 위해 파일 시스템 마운트를 관리하는 Mac OS X 포렌식 유틸리티입니다.
disk-forensicsforensicsdata-recovery+2
7141년 전
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:
disk-forensicsosintmemory-forensics+9
1.4k6일 전
yara-x preview

yara-x

GitHubvirustotal/yara-x

Rust로 재작성된 YARA.

defensive-toolsdisk-forensicsioc-management+14
1.2k2일 전
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

포렌식 스캐너

disk-forensicsmemory-forensicsnetwork-forensics+3
4113년 전
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py는 NTFS 파일시스템의 MFT 파일을 완전히 파싱하고 결과를 여러 형식으로 최대한 정확하게 표시하도록 설계되었습니다.
disk-forensicsforensicsdata-recovery+1
5321년 전
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
2년 전
RawHive preview

RawHive

GitHubnmht3t/rawhive

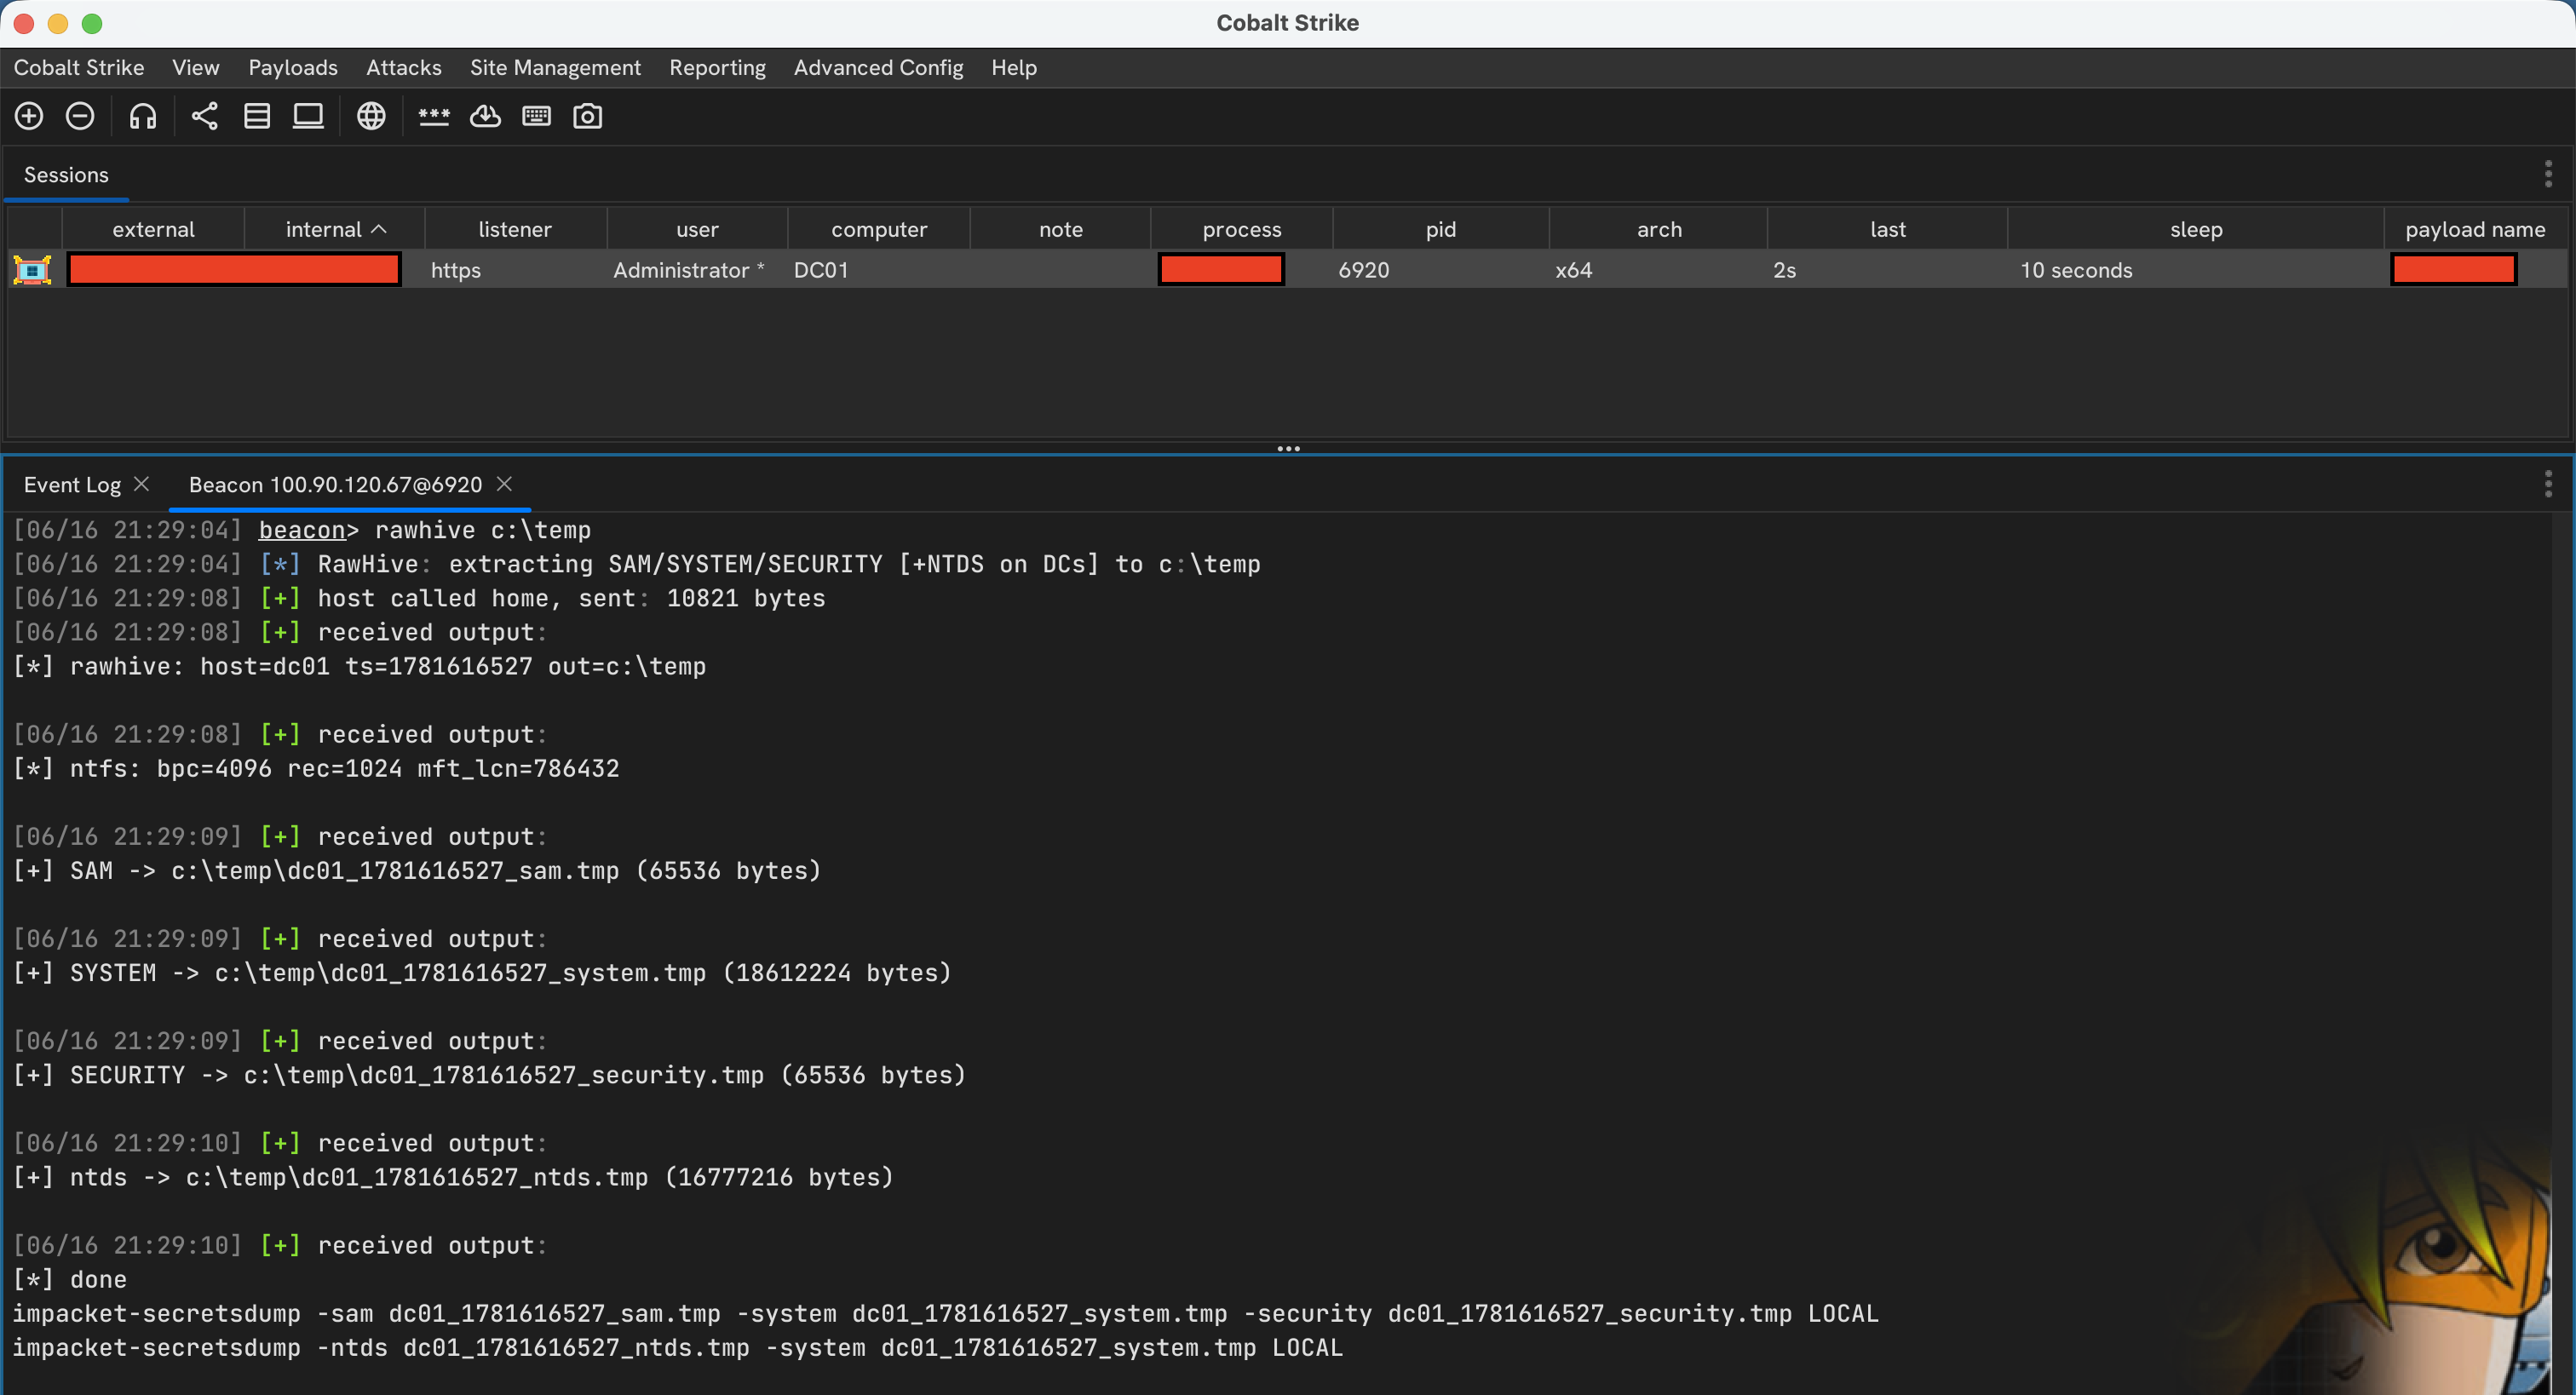
선택된 Windows 레지스트리 하이브를 원시 NTFS 볼륨에서 직접 추출하는 Cobalt Strike BOF로, NTFS 메타데이터를 파싱하고 디스크에서 직접 파일 데이터를 읽습니다.
disk-forensicsexploitationforensics+4
937일 전
ffs preview

ffs

GitHubdmtrkovalenko/ffs

F*ck file system - OS 커널을 우회하고 디스크를 직접 읽는 CLI 파일 검색 도구
disk-forensicsgeneral-purpose-utilitiesscripting-automation+3
1743개월 전
Crow-Eye preview

Crow-Eye

GitHubghassan-elsman/crow-eye

Open-source Windows forensics engine that acquires, parses, and correlates artifacts (MFT, USN, Registry, etc.) to reconstruct timelines with…

defensive-toolsdisk-forensicsforensics+3
1118일 전
이전12345다음