


A list of cyber-chef recipes and curated links
CyberChef는 GCHQ가 만든, 스스로 '사이버 스위스 아미 나이프(Cyber Swiss-Army Knife)'라고 칭하는 도구입니다. 웹 브라우저에서 데이터 변환, 추출 및 조작을 위한 환상적인 도구입니다.
이 도구를 만든 @GCHQ에게 모든 공을 돌립니다. 참조: https://gchq.github.io/CyberChef/
정규식에 능숙해지는 것이 CyberChef(또는 모든 DFIR 작업)에서 데이터 조작을 최대한 활용하는 핵심입니다. 아래는 제가 계속 사용하는 몇 가지 정규식입니다.
Base64 추출: [a-zA-Z0-9+/=]{30,}
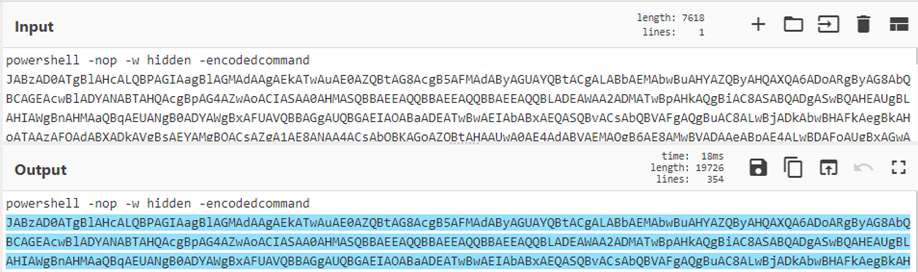
16진수 추출: [a-fA-F0-9]{10,}
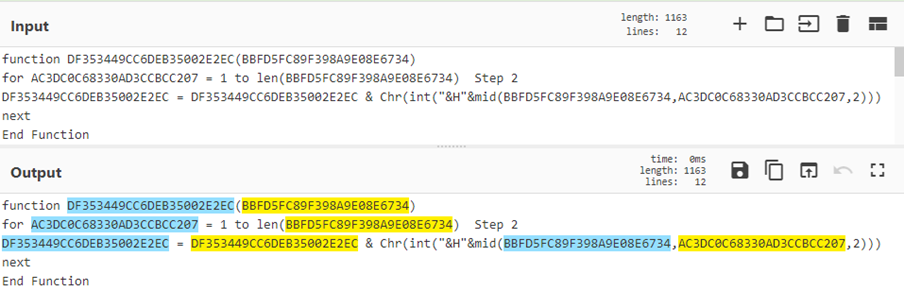
문자 코드 추출: [\d]{2,3}(,|’)
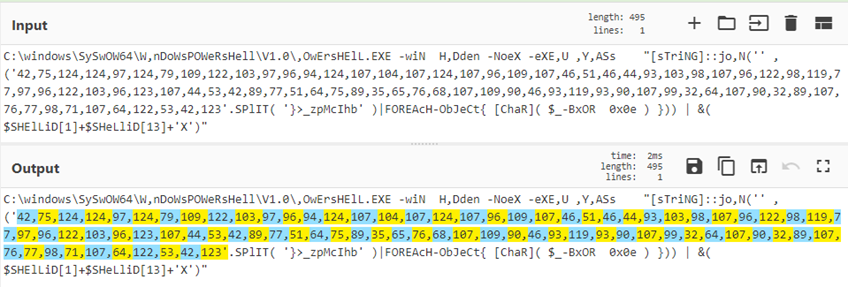
(?<=foo)(.*)
^.*(?=bar)
(?<=')(.*?)(?=')
CyberChef는 외부 리소스에 HTTP 요청을 허용하는 HTTP Request 작업(레시피 22 참조)을 제공합니다. 동일 출처 정책(SOP) 또는 CORS(Cross-Origin Resource Sharing) 구성 부족으로 인해 많은 요청이 작동하지 않습니다. SOP는 최신 브라우저의 보안 조치로, CORS를 통해 명시적으로 허용하지 않는 서버의 교차 사이트 응답을 읽지 못하게 합니다. @GlassSec의 CyberChef 발표를 확인해 보세요. 여기에는 웹 보안 없이 Chrome을 부팅하여 Virus Total과 같이 제한된 API에 HTTP 요청을 활성화하는 팁이 포함되어 있습니다.
몇 가지 CyberChef 레시피 예시:
레시피 1: base64 추출, raw inflate 및 beautify
레시피 4: 그룹 정책 기본 설정(GPP) 암호 복호화
레시피 7: 다단계 COM scriptlet을 x86 어셈블리로 변환
레시피 8: 16진수 추출, 임베디드 PE 파일용 hexdump로 변환
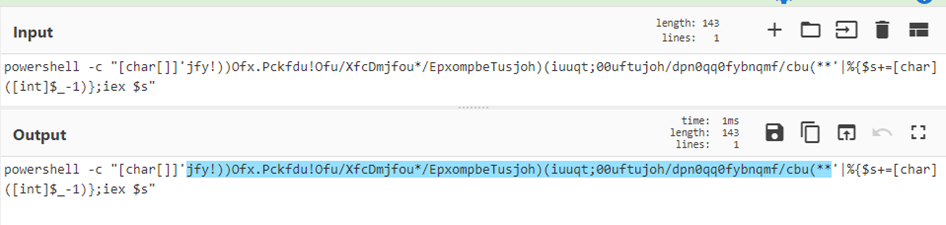
레시피 9: 문자열 뒤집기, 문자 치환, base64에서 변환
레시피 11: GPS 좌표를 추출해 Google Maps URL로 변환
레시피 13: 레지스터를 사용한 DNS PTR 레코드 파싱
레시피 16: PHP gzinflate 및 base64 웹셸 디코딩
레시피 17: PowerShell Meterpreter Reverse TCP 스크립트에서 셸코드 추출
레시피 19: 정규식 하이라이팅으로 난독화된 Base64 식별
레시피 20: 난독화 해제된 악성 스크립트에 Yara 규칙 사용
레시피 21: 악성 LNK 파일에 첨부된 hex 인코딩 VBE 스크립트의 인라인 난독화 해제
레시피 22: HTTP Request 및 레지스터를 사용한 JA3 API 검색
레시피 23: 정규식 캡처 그룹을 사용해 악성 DOC 파일에 내장된 DOSfuscation 무력화
레시피 27: Auto Visitor PHP 스크립트 디코딩
레시피 28: 조건부 점프를 사용해 셸코드를 얻는 Cobalt Strike Beacon 난독화 해제
레시피 29: 서브섹션과 레지스터를 사용한 로그 파일 타임스탬프 조작
레시피 30: CharCode 난독화된 Cobalt Strike 비콘용 PowerShell 로더
레시피 31: .NET 바이너리에서 인코딩된 문자열 난독화 해제
레시피 32: 난독화된 레지스트리 데이터에서 악성 Gootkit DLL 추출
레시피 33: Emotet PowerShell 스크립트에서 내장된 URL 식별
레시피 35: REvil PowerShell 랜섬웨어 샘플 복호화
레시피 36: CyberChef 비밀번호 생성기 만들기
레시피 37: 샌드박스의 압축 이메일에서 악성 URL로
레시피 38: 비행기, 해골, 봉투 - Live and Let PowerShell
레시피 39: GoldMax(일명 Sunshutte) 암호화 설정 파일 복호화
레시피 47: Trickbot Visual Basic 스크립트
레시피 50: 보안 설명자 정의 언어(SDDL) 출력 파싱
레시피 53: Olevba 출력을 PowerShell로 변환
레시피 54: Windows 이벤트 ID 1029 해시
레시피 55: BazarLoader(일명 TA551) maldoc 난독화 해제
레시피 56: PCAP에서 JA3 또는 JA3S 해시 값 계산 및 조회
레시피 58: maldoc에서 IcedID 2단계 URL 추출
레시피 59: Cobalt Strike 비콘 설정 파싱
레시피 60: Microsoft Safelinks로 보호된 URL 디코딩
