atlant-harden
 atlantsecurity/atlant-harden
AtlantHarden - 무료 Windows, 브라우저 및 Office 보안 강화. 579개 설정 포함 354개 DISA STIG 제어 (Win11/Edge/Chrome/Firefox/Office 365) + ACSC Essential Eight. 감사용 소스 공개.
defensive-toolsconfiguration-auditing
atlantsecurity/atlant-hardenAtlantHarden - 무료 Windows, 브라우저 및 Office 보안 강화. 579개 설정 포함 354개 DISA STIG 제어 (Win11/Edge/Chrome/Firefox/Office 365) + ACSC Essential Eight. 감사용 소스 공개.
 blackhillsinfosec/freelabfriday_labs
이 저장소에는 다음 콘텐츠에 대한 모든 실습 지침이 포함되어 있습니다: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst Labs, & BnB Labs
 memn0ps/illusion-rs
Rusty Hypervisor - Rust로 구현된 Windows UEFI 블루 필 Type-1 하이퍼바이저 (코드명: Illusion)
 g0tmi1k/kippo-g0tmi1k
중간 상호작용 SSH 허니팟으로, 무차별 대입 공격과 공격자의 전체 셸 상호작용을 기록하며, 핑거프린팅을 줄이기 위한 사용자 정의 옵션을 제공합니다.
 oisf/libhtp
IDS/IPS 엔진이 위협 탐지를 위해 HTTP 트래픽을 검사하고 정규화하는 데 사용하는 보안 인식 HTTP 프로토콜 파서 라이브러리입니다.
 snyk/leaky-vessels-dynamic-detector
eBPF 기반 런타임 탐지기로, runc 및 Docker의 컨테이너 탈출 취약점을 모니터링하며, 빌드 및 런타임 중 CVE-2024-21626, CVE-2024-23651, CVE-2024-23652, CVE-2024-23653의 악용을 탐지하기 위해 syscall과…
 evdenis/lsm_bpf_check_argc0
LSM BPF 모듈로 pwnkit(CVE-2021-4034)과 같은 익스플로잇을 차단합니다.
 protectai/rebuff
휴리스틱, LLM 기반 분석, vectorDB 공격 시그니처, 카나리 토큰 누출 탐지를 활용하는 AI 애플리케이션용 다중 계층 프롬프트 인젝션 탐지기.
 cisagov/esxiargs-recover
ESXiArgs 랜섬웨어로부터 복구하기 위한 도구
 elastic/silhouette
비밀로 유지하고, 안전하게 보관하세요
 chronicle/gcti
탐지 시그니처 저장소로, 엔터프라이즈 환경 전반에서 악성코드와 악의적인 활동을 식별하기 위한 YARA 규칙 및 위협 헌팅 콘텐츠를 제공합니다.
 blackhillsinfosec/eventlogging
Active Directory 환경에서 Windows Event Forwarding, Sysmon 및 사용자 지정 감사 정책을 배포하기 위한 자동화 스크립트입니다.
 azuread/azure-ad-incident-response-powershell-module
Azure Active Directory 인시던트 대응 PowerShell 모듈은 Azure Active Directory 제품 그룹과 Microsoft Detection and Response Team(DART)이 공동으로 개발한 다양한 도구를 제공하여 침해 대응을…
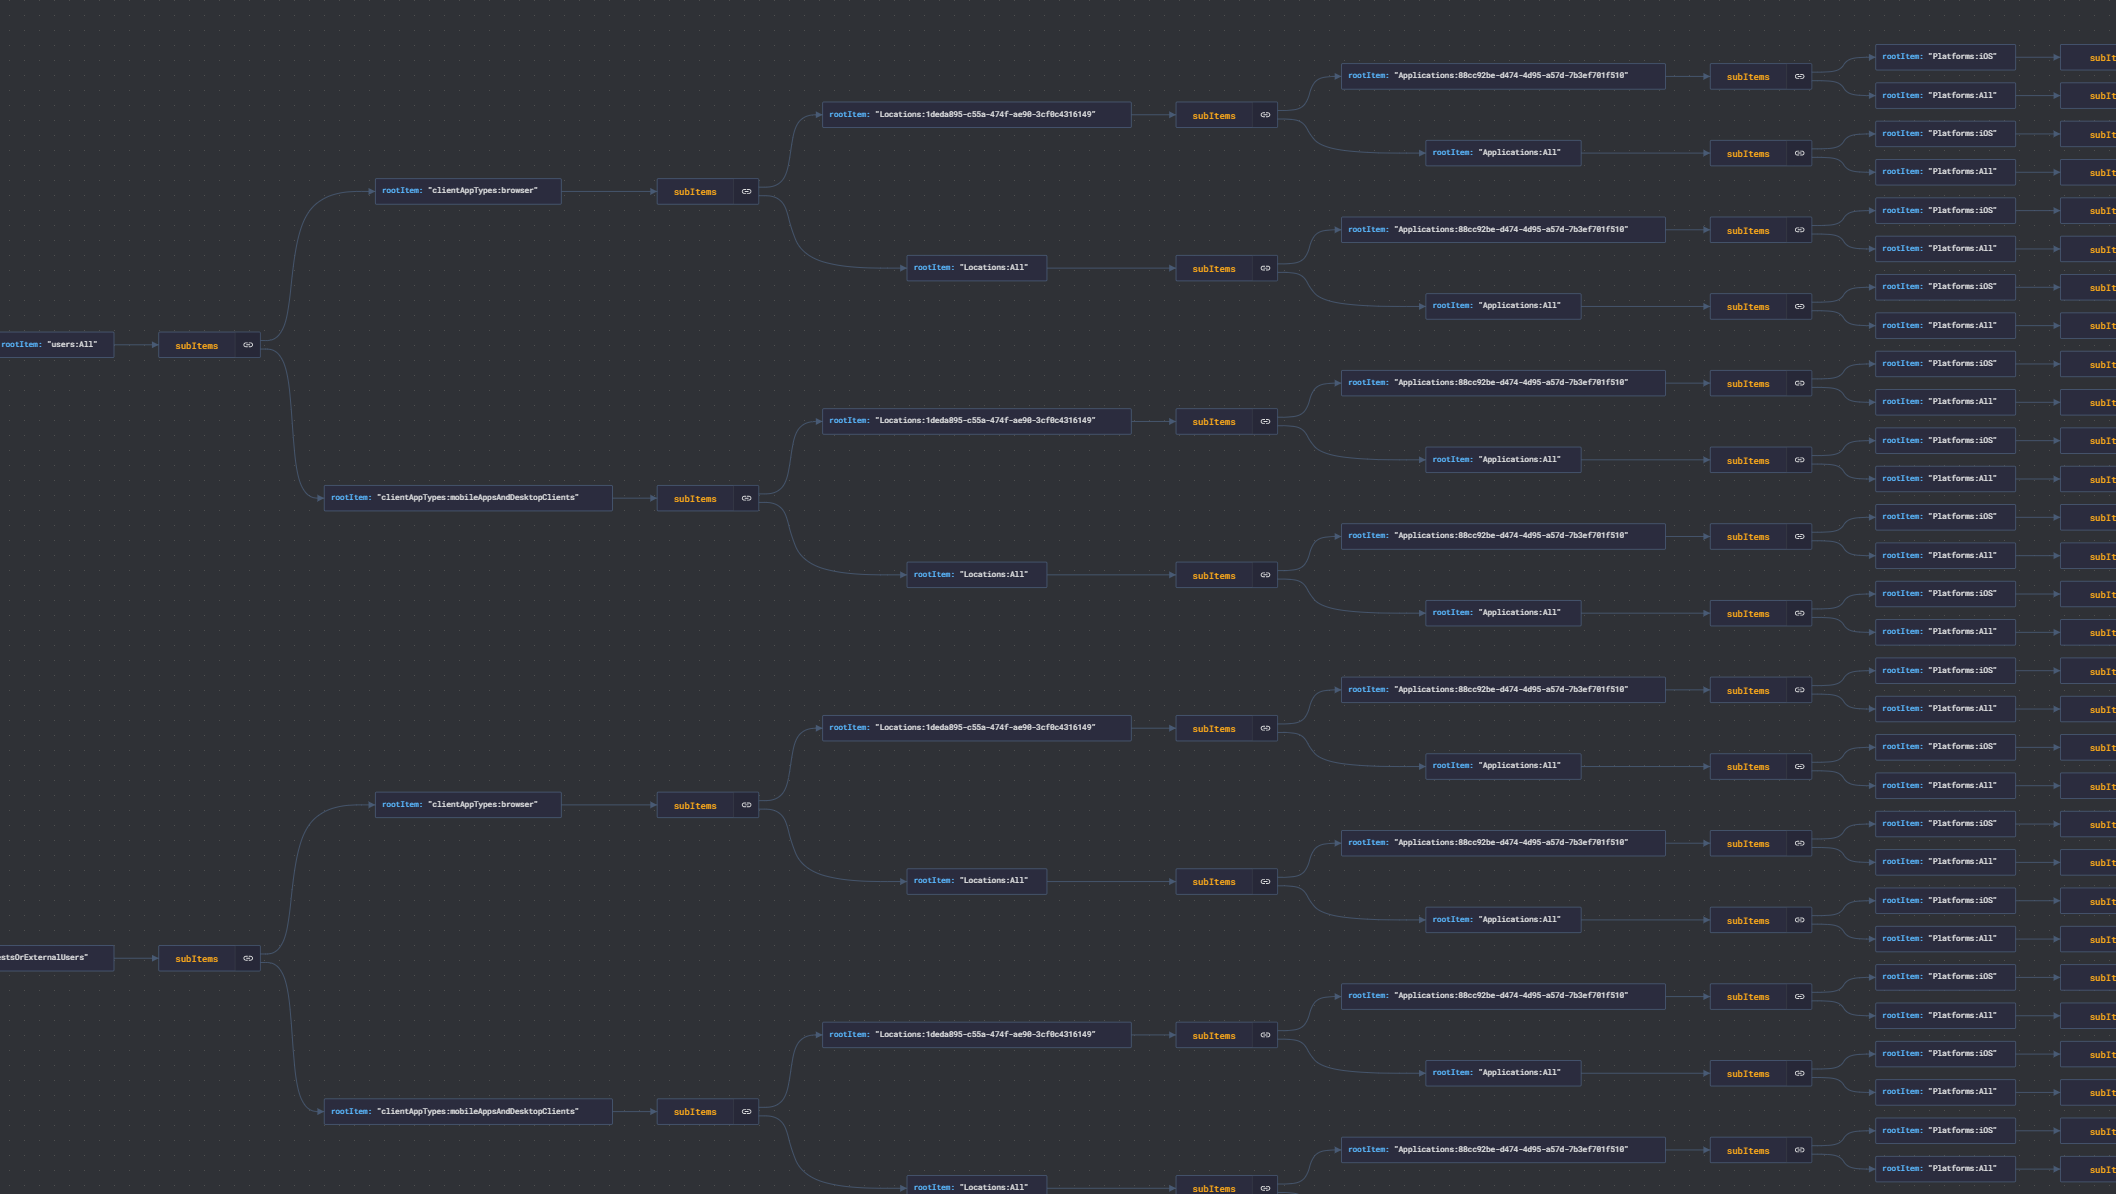 jsa2/caoptics
CA Optics - Azure AD 조건부 액세스 격차 분석기
 netwrix/pingcastlecloud
AzureAD용 감사 프로그램
 grahamcampbell/laravel-security
라라벨용 voku/anti-xss 래퍼
 jenkinsci-cert/security-218
인증되지 않은 원격 코드 실행 취약점 SECURITY-218 및 SECURITY-360을 완화하기 위해 Jenkins CLI/Remoting 하위 시스템을 비활성화하며, 런타임 시 또는 init 스크립트를 통해 적용됩니다.