
scirius
 stamusnetworks/scirius
Suricata 규칙셋 관리, 위협 헌팅 및 규칙 튜닝을 위한 웹 인터페이스로, 다중 소스 피드 집계, 변환 및 활동 통계를 제공합니다.
defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
680
 hasherezade/hollows_hunter
모든 실행 중인 프로세스를 스캔합니다. 다양한 잠재적 악성 임플란트 (대체/주입된 PEs, shellcodes, hooks, in-memory patches)를 인식하고 덤프합니다.
 tylous/zipexec
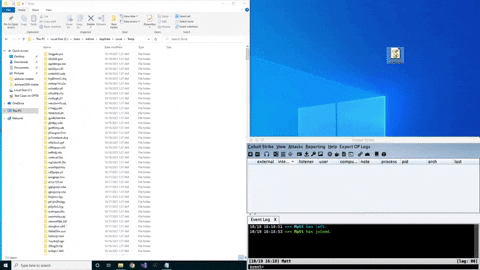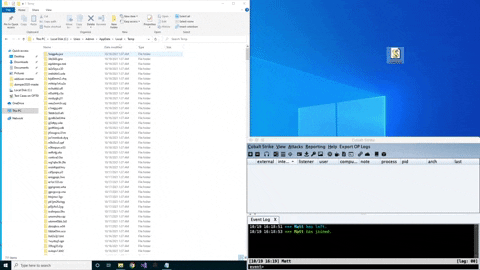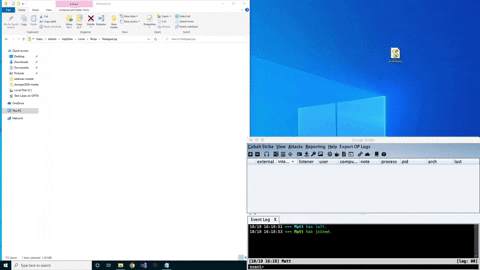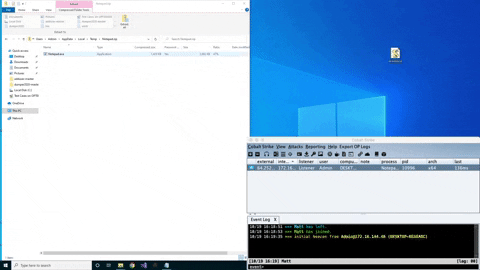
비밀번호로 보호된 zip에서 바이너리를 실행하는 독특한 기술
 op7ic/blueteam.lab
블루팀 탐지 연구소 - Terraform과 Ansible을 사용하여 Azure에서 생성됨.
 redcanaryco/chain-reactor
탐지 및 대응 커버리지를 테스트하기 위해 적의 행동과 기술을 시뮬레이션하는 Linux 실행 파일을 생성합니다. 쉬운 사용자 정의를 위해 JSON을 사용합니다.
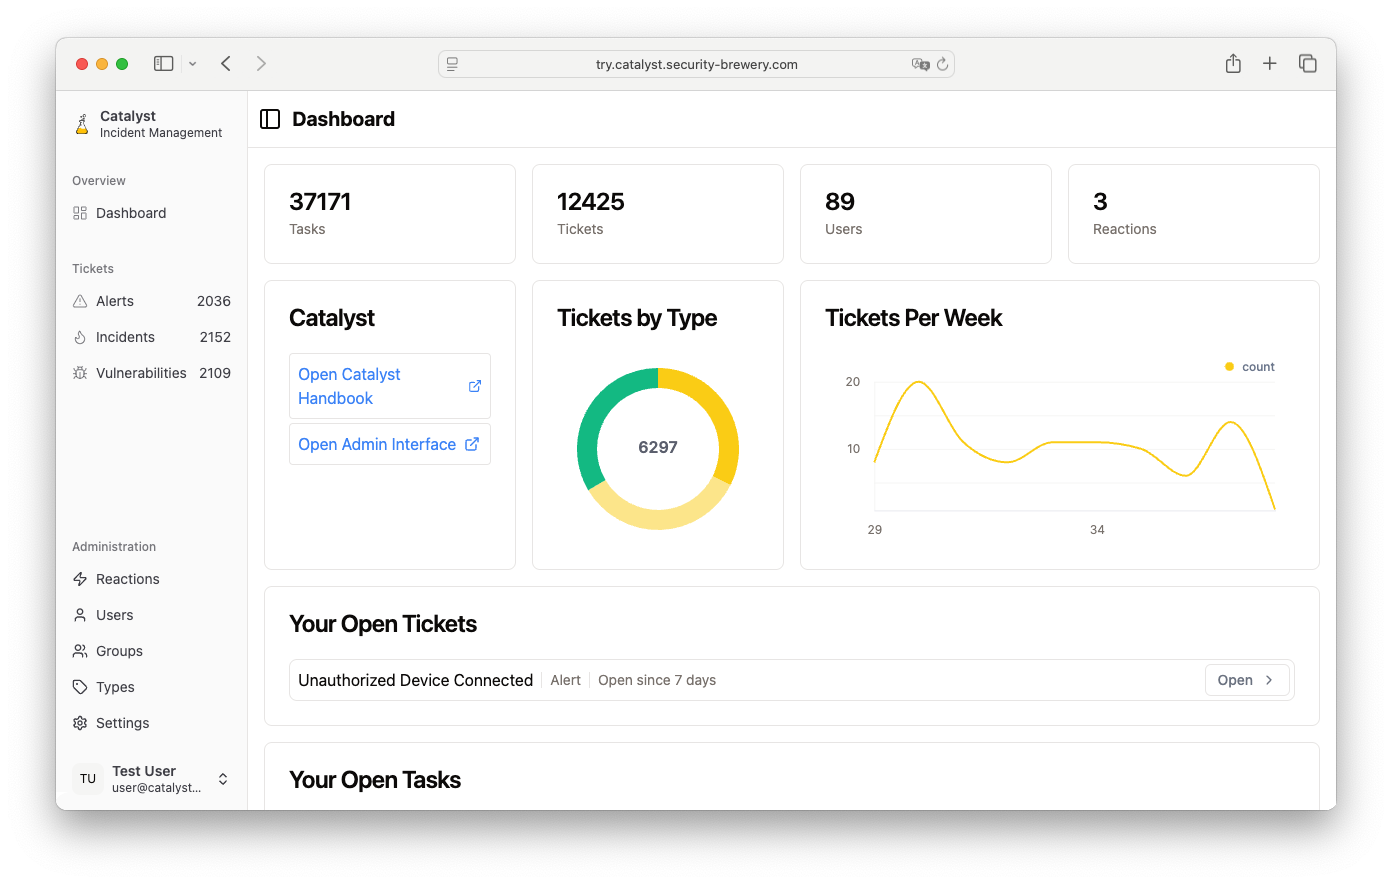 securitybrewery/catalyst
자체 호스팅 인시던트 응답 플랫폼으로, 티켓 관리, 자동화된 대응 플레이북, 작업 추적 및 대시보드를 제공하여 알림 처리 및 IR 워크플로를 간소화합니다.
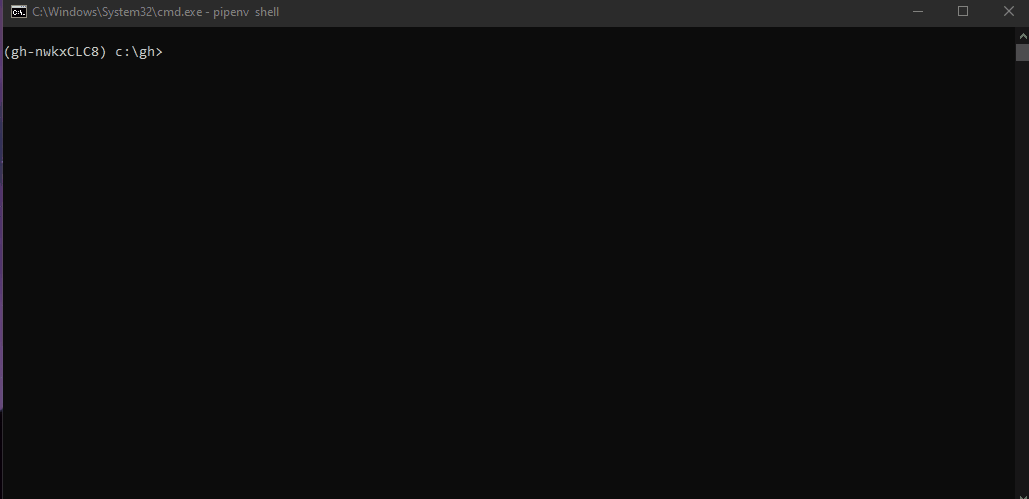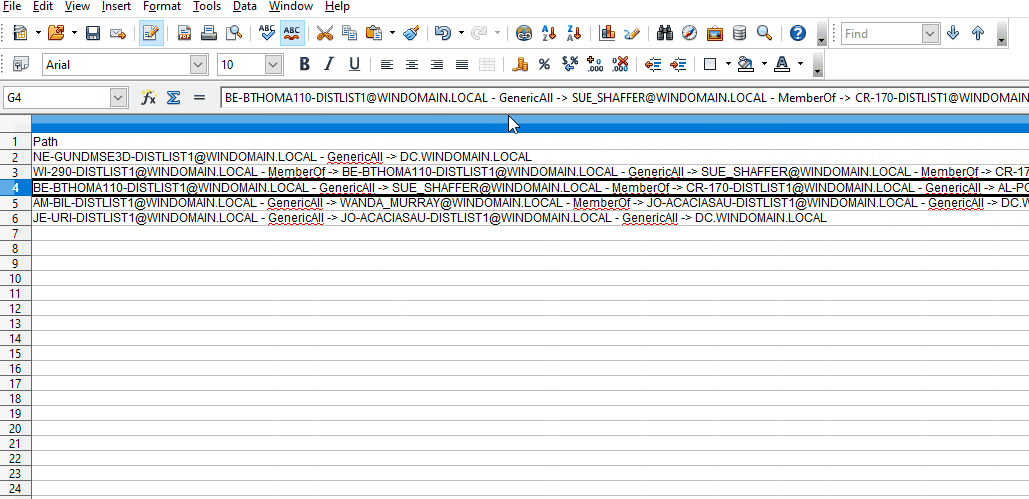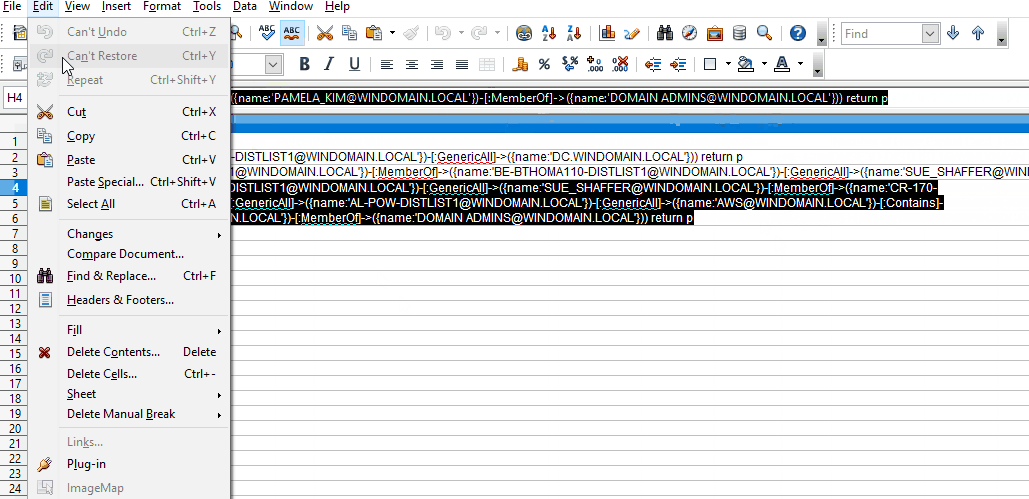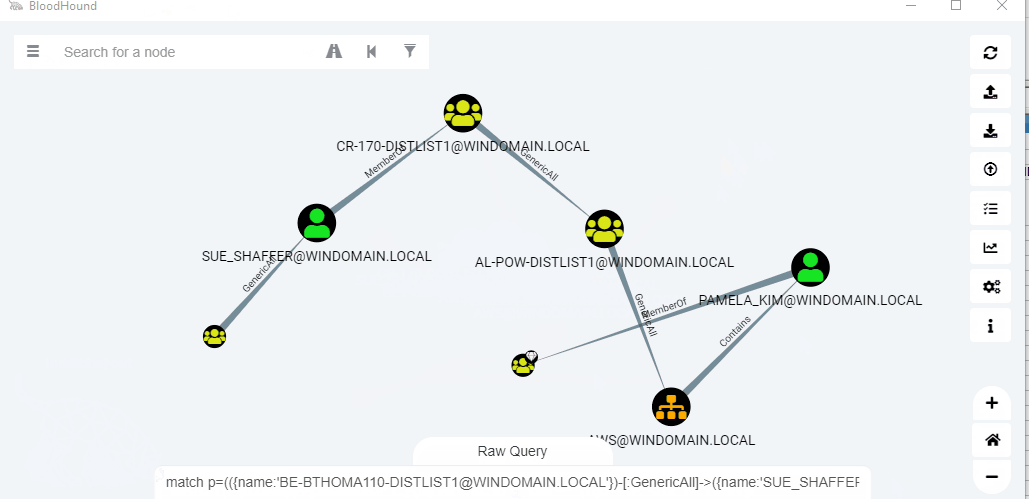 idnahacks/goodhound
Sharphound, Bloodhound 및 Neo4j를 사용하여 대상 수정을 위한 실행 가능한 공격 경로 목록을 생성합니다.
 cerbersec/ares
Project Ares는 Transacted Hollowing 기법을 기반으로 C/C++로 작성된 개념 증명(PoC) 로더입니다.
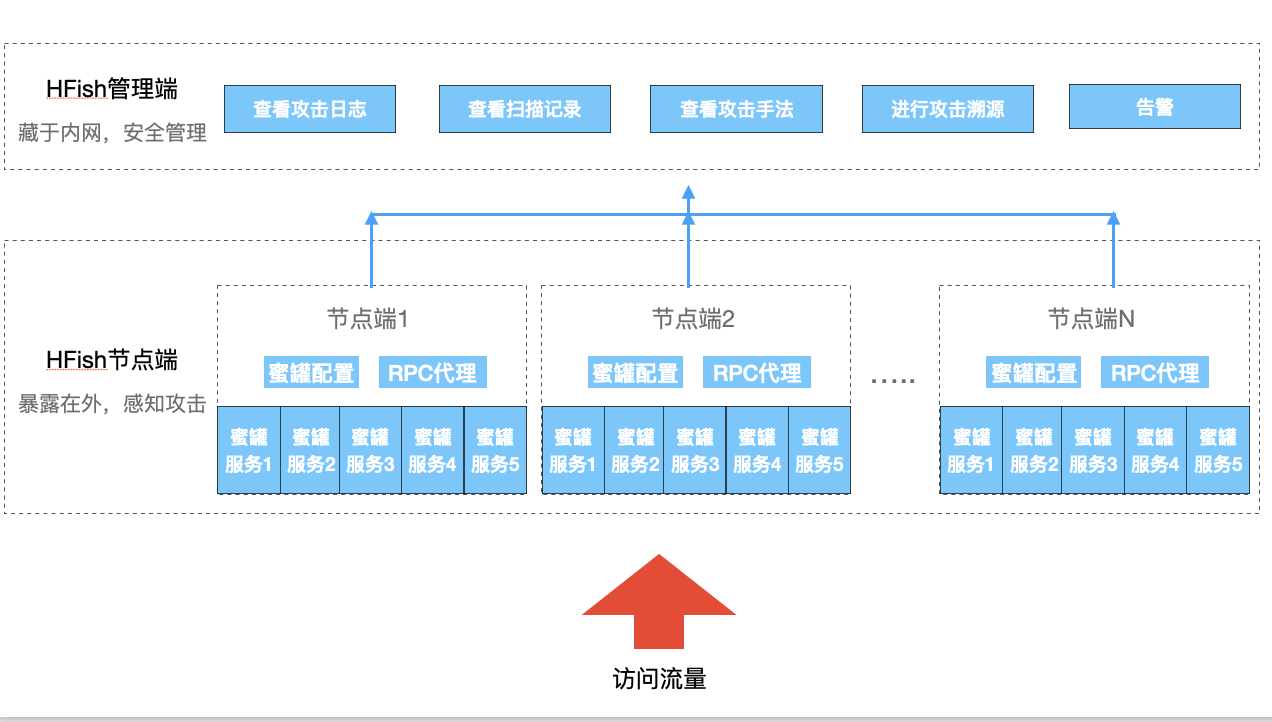 hacklcx/hfish
엔터프라이즈급 허니팟 시스템으로, 내부 네트워크 침해와 외부 위협을 탐지하고 90개 이상의 서비스 에뮬레이션 및 사용자 정의 가능한 웹 허니팟을 통해 위협 인텔리전스를 생성합니다.
 wecooperate/imonitorsdk
세계에서 가장 강력한 시스템 활동 모니터 엔진 · 강력한 기능의 터미널 동작 수집 방어 개발 키트 ~ EDR, 제로 트러스트, 데이터 보안, 감사 통제 등 터미널 보안 소프트웨어가 제품 기능을 신속하게 구현할 수 있도록 지원하며, 하위 드라이버의…
 fourcorelabs/edrhunt
Windows에서 설치된 EDR 및 AV를 스캔합니다
 globaleaks/globaleaks-whistleblowing-software
GlobaLeaks는 누구나 쉽게 안전한 신고 플랫폼을 구축하고 유지할 수 있도록 해주는 무료 오픈소스 내부고발(whistleblowing) 소프트웨어입니다.
 zeronetworks/rpcfirewall
악성 원격 프로시저 호출을 감사, 탐지 및 차단하여 DCSync 및 ZeroLogon과 같은 RPC 기반 공격의 측면 이동, 정찰 및 악용을 방지하는 Windows RPC 방화벽입니다.
 p0cl4bs/nanobrok
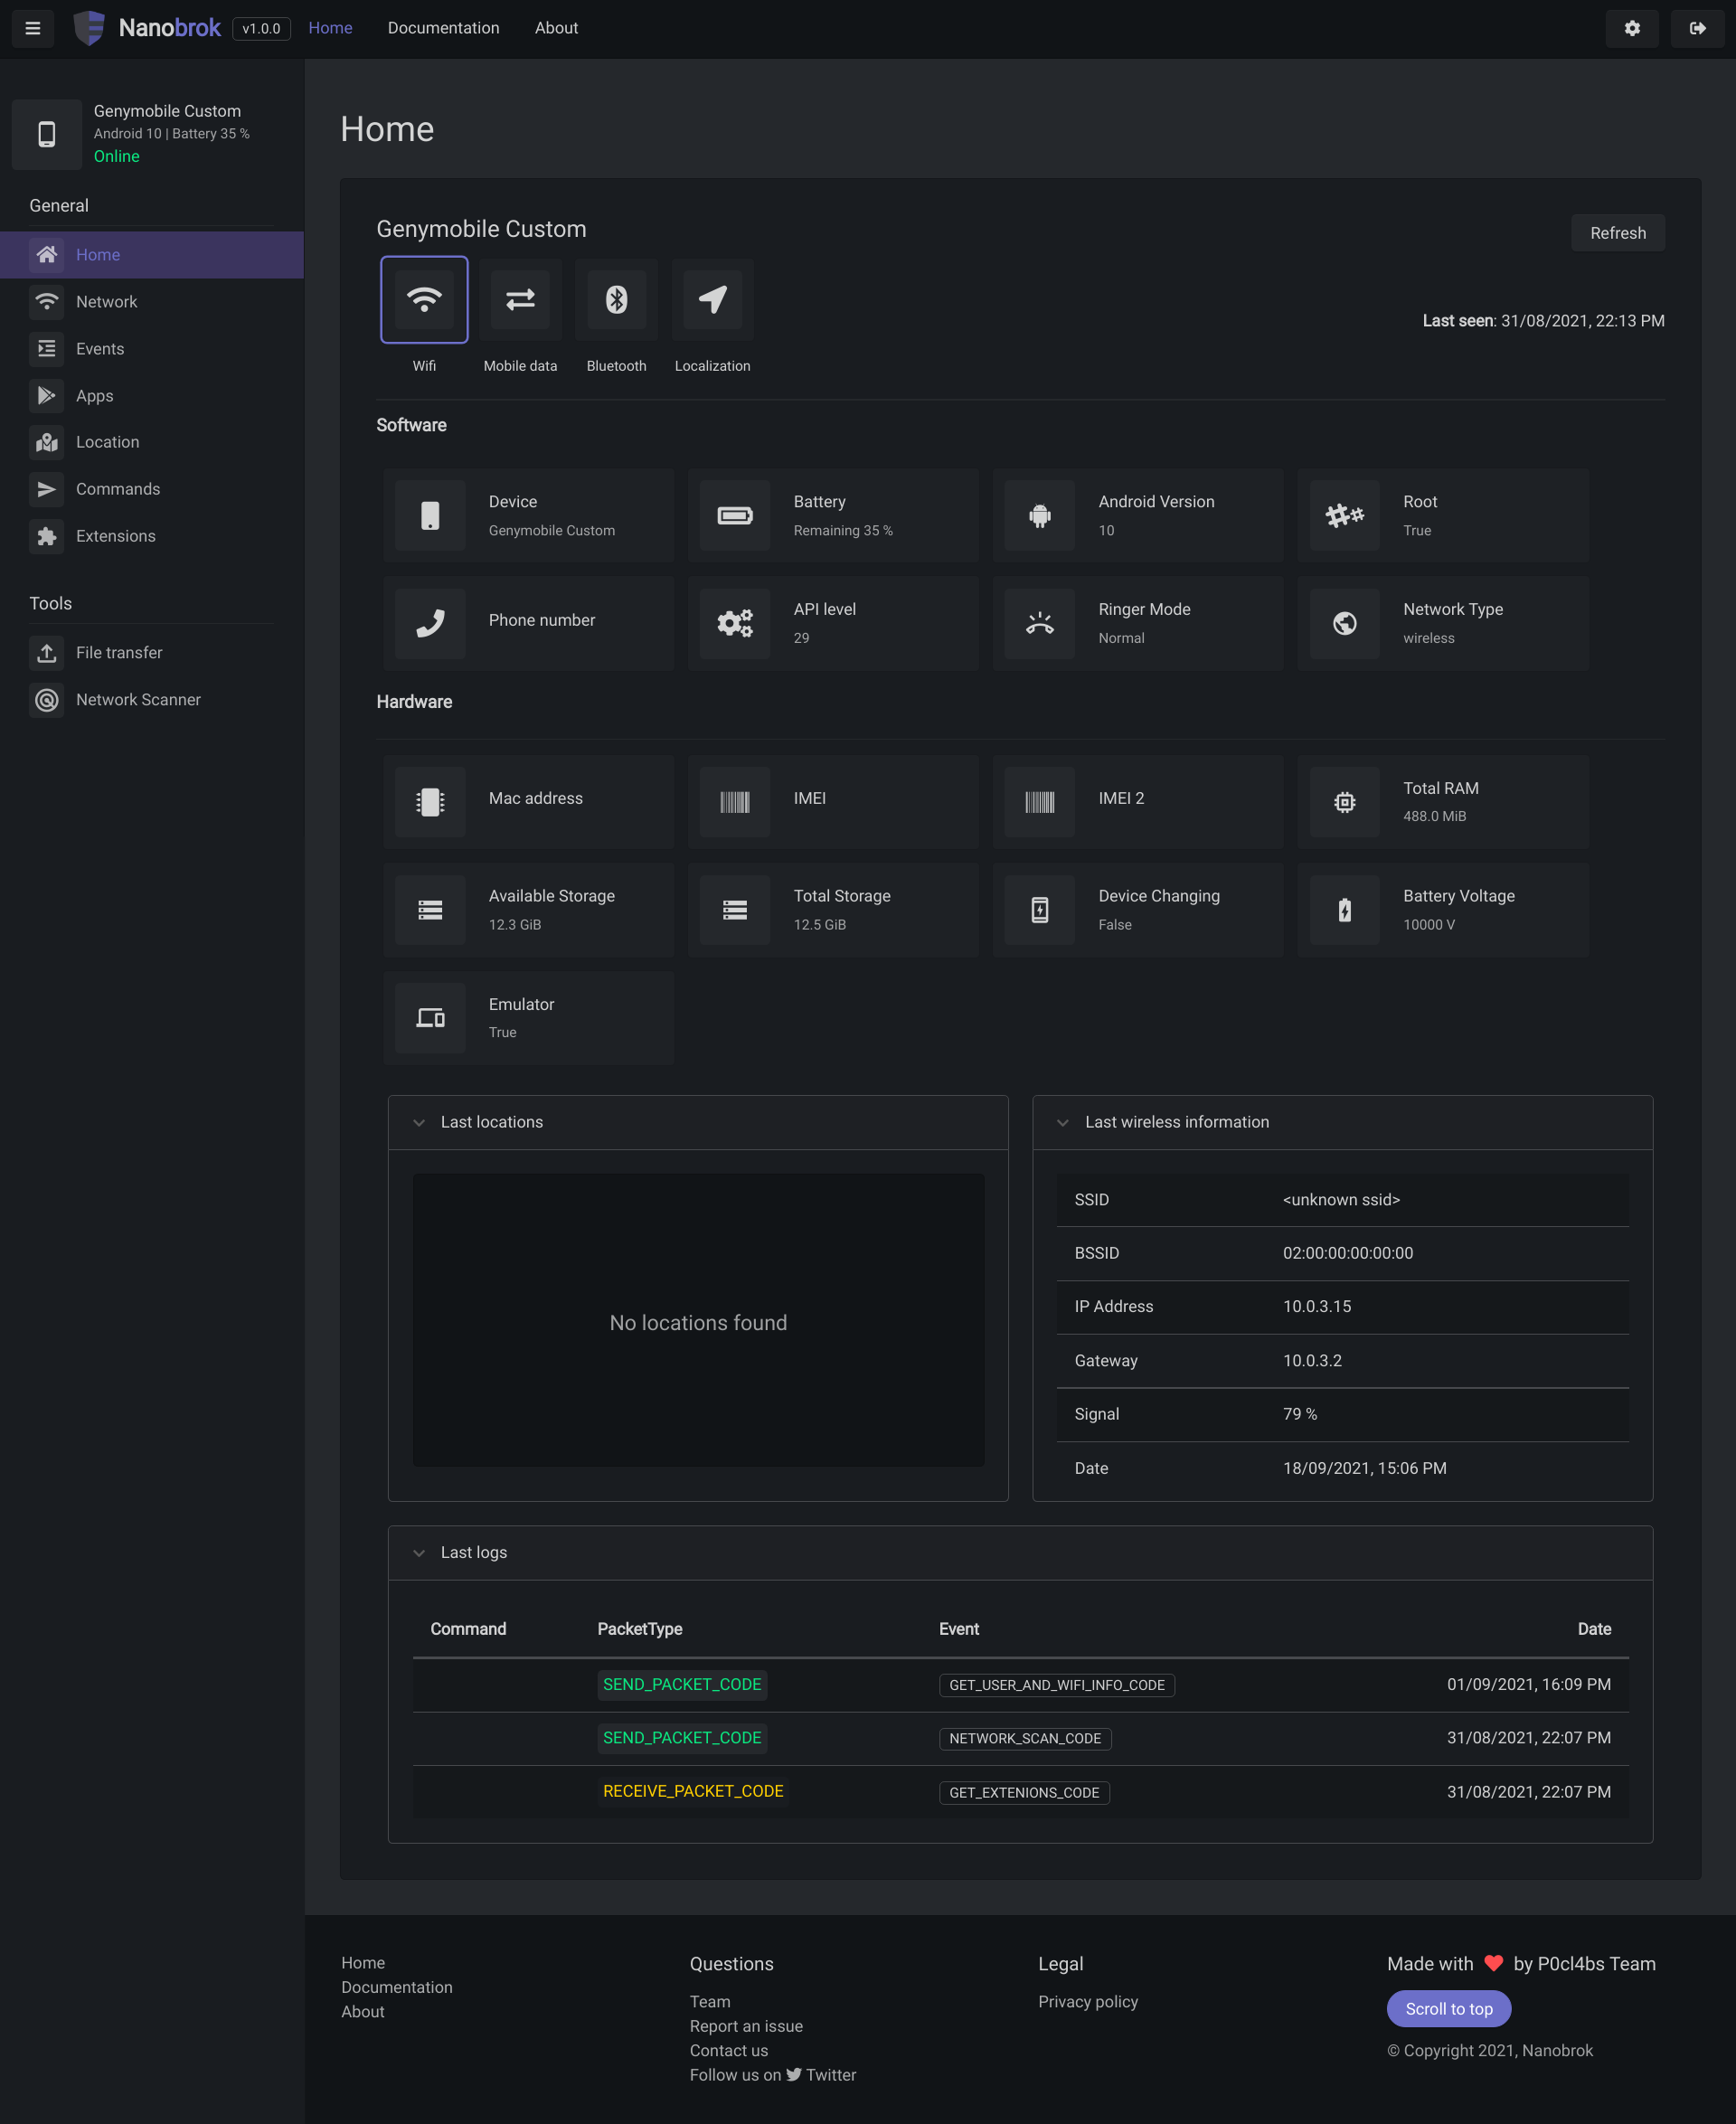
원격으로 안드로이드 장치를 제어하고 보호하기 위해 Python으로 작성된 웹 서비스.
 cyberdefenders/detectionlabelk
DetectionLabELK는 Splunk 대신 ELK 스택을 사용하는 DetectionLab의 포크입니다.
 d35ha/callobfuscator
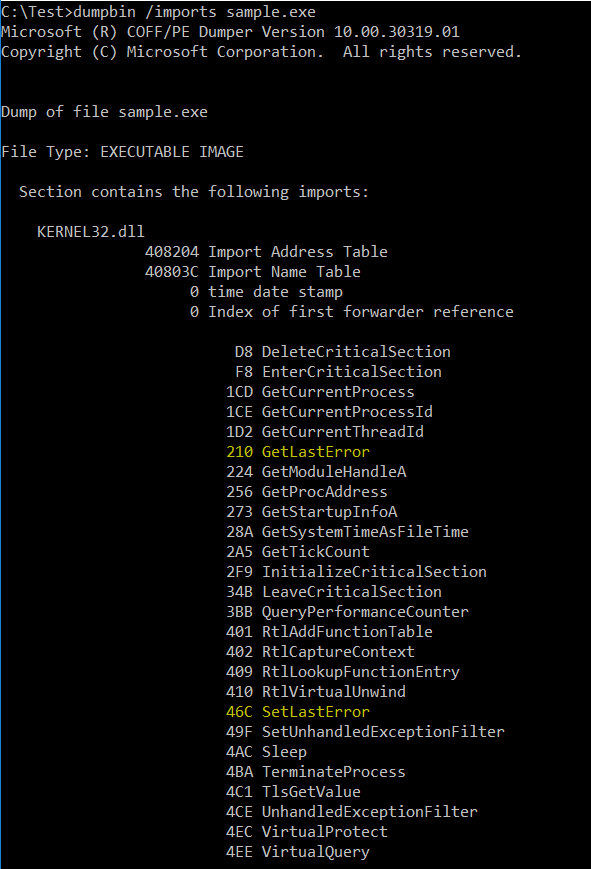
특정 Windows API를 다른 API로 난독화합니다.