Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
DetectionLabELK — DetectionLabELK는 Splunk 대신 ELK 스택을 사용하는 DetectionLab의 포크입니다. | Kitploit
도구/GitHubGitHub/cyberdefenders/detectionlabelk
Defensive ToolsOSINT (Open Source Intelligence)Configuration AuditingDigital ForensicsThreat IntelligenceIntrusion DetectionLearning & EducationIncident ResponseLog AnalysisLabs & Practice
GitHubcyberdefenders/detectionlabelk
575105765년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

DetectionLabELK

DetectionLabELK는 Splunk 대신 ELK 스택을 사용하는 DetectionLab의 포크입니다.
저장소 보기

DetectionLab

DetectionLabELK

DetectionLabELK는 Chris Long의 DetectionLab에서 포크된 버전으로, Splunk 대신 ELK 스택을 사용합니다.

Maintenance GitHub last commit Twitter Twitter

설명:

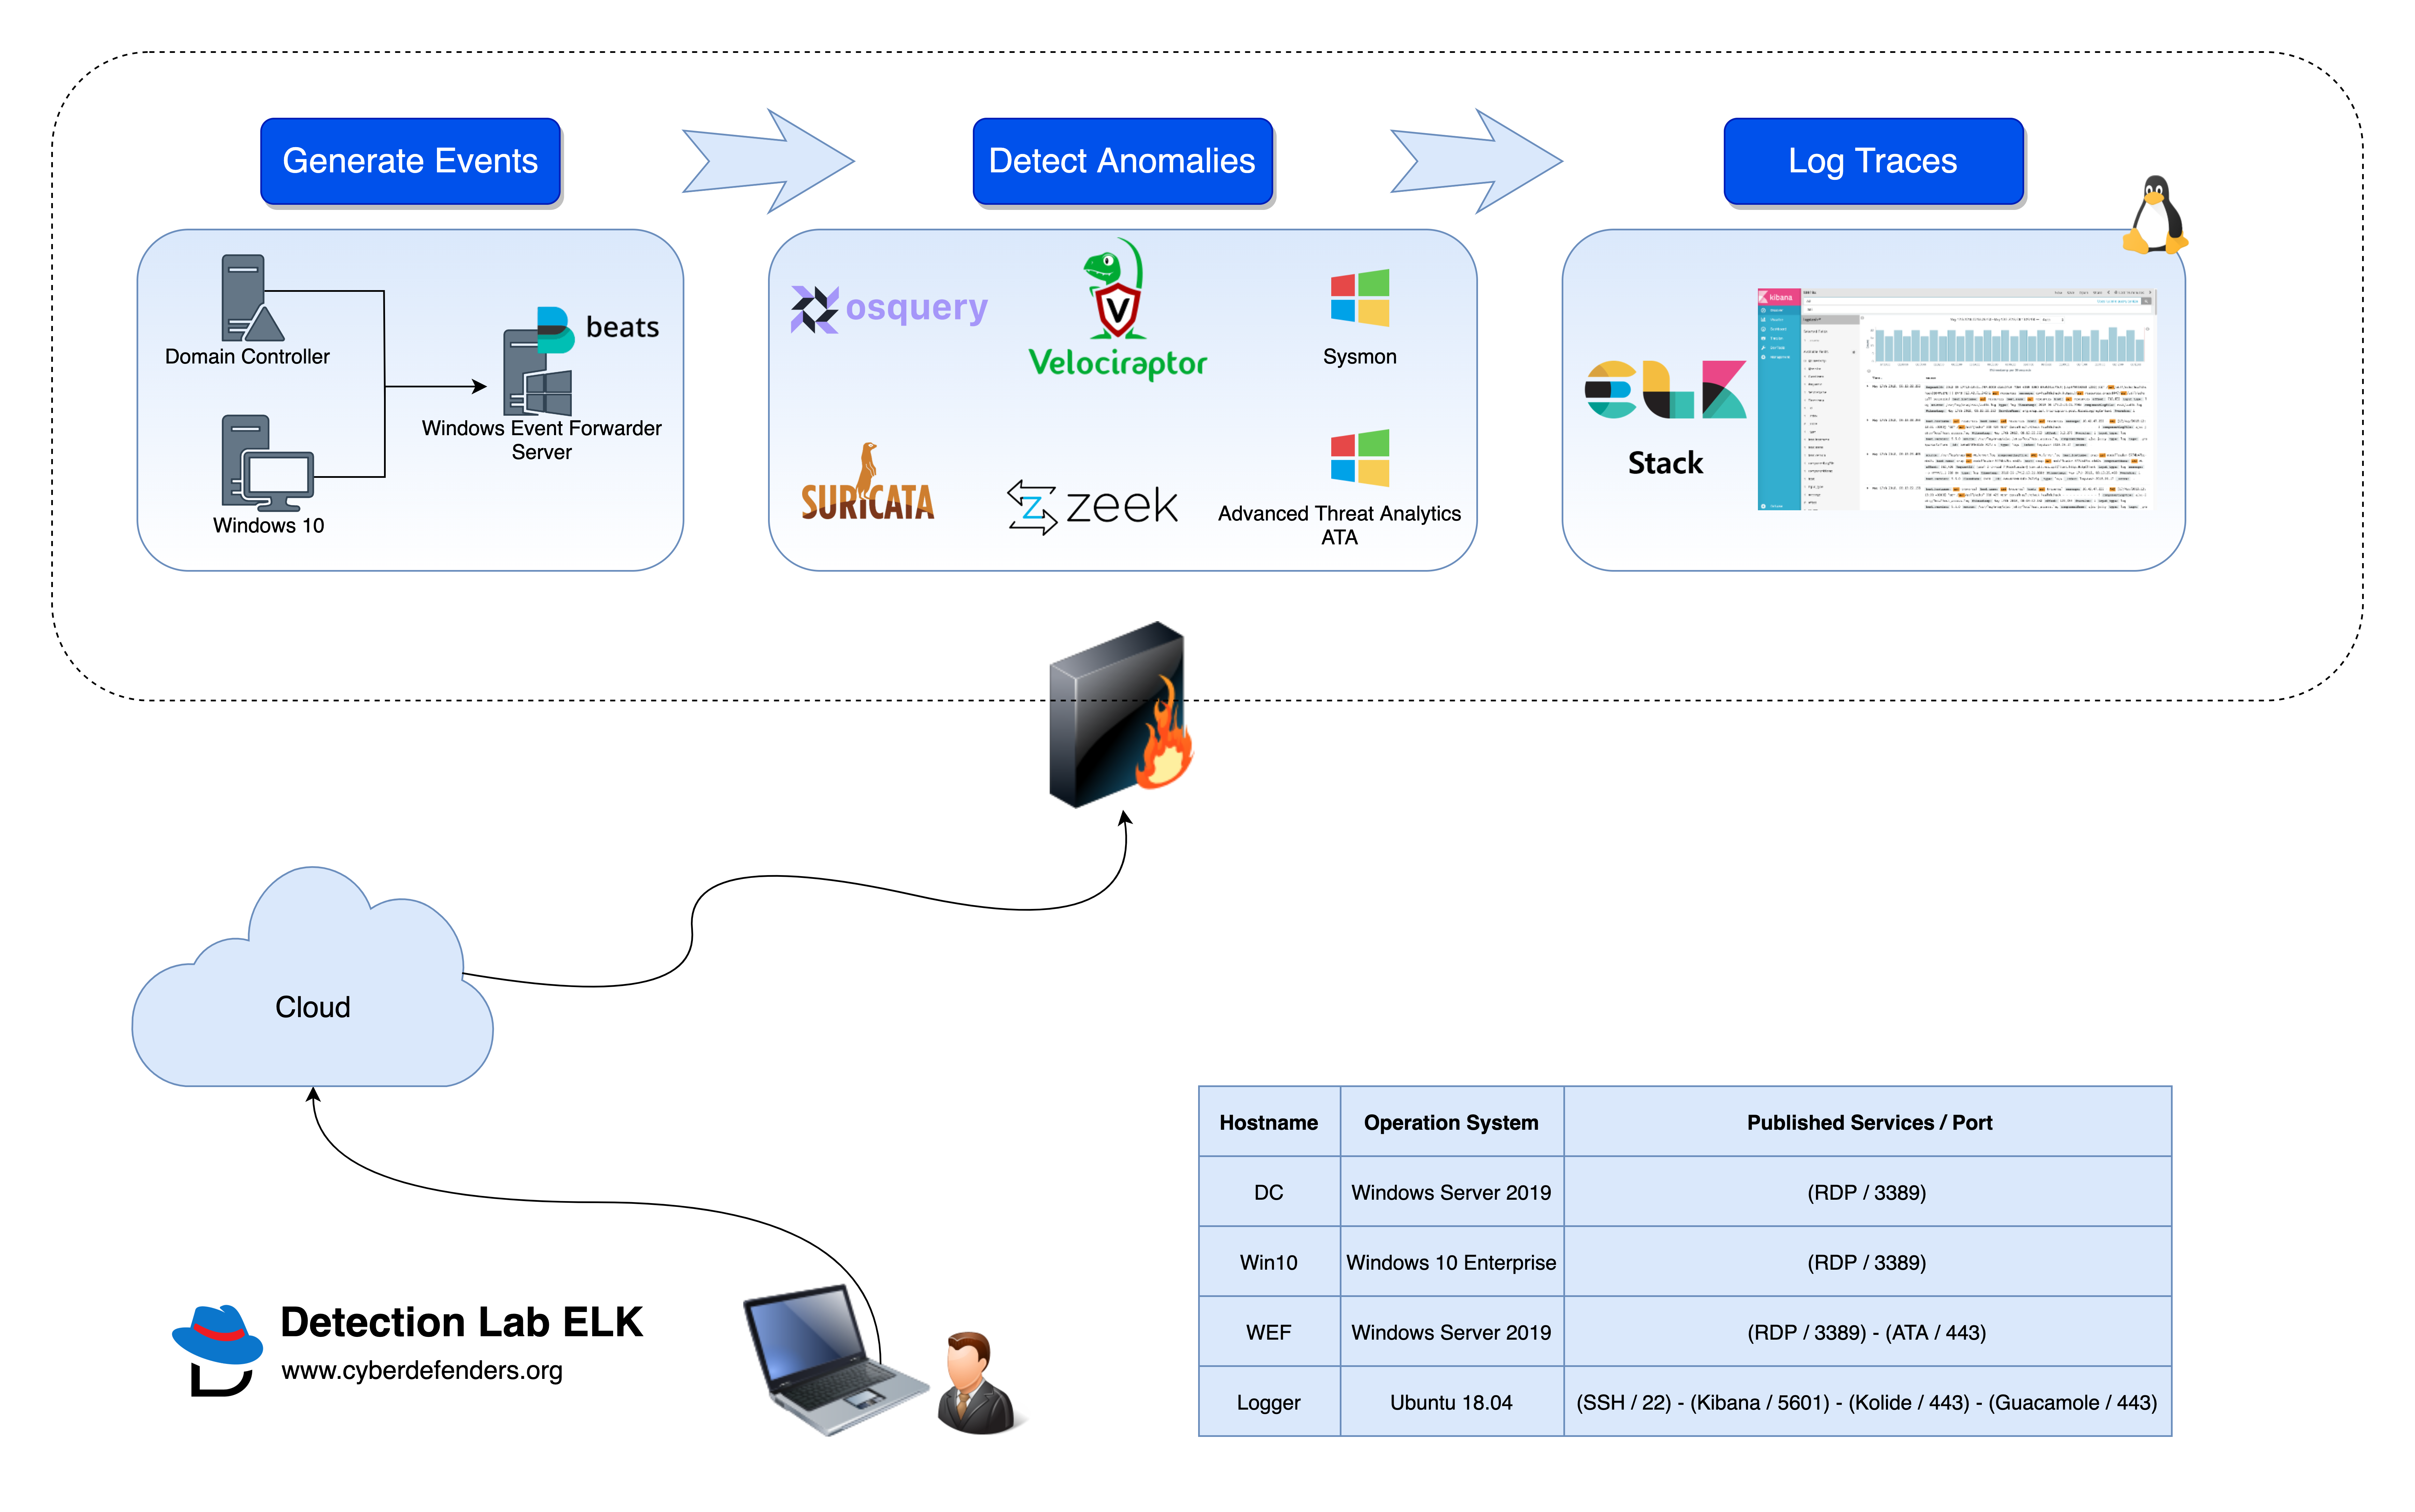
DetectionLabELK는 효과적인 탐지 능력을 구축하고자 할 때 사용하기에 완벽한 랩입니다. 방어자를 염두에 두고 설계되었습니다. 주요 목적은 블루팀이 보안 도구가 사전 탑재되고 시스템 로깅 구성에 관한 모범 사례가 적용된 Windows 도메인을 신속하게 구축할 수 있도록 하는 것입니다. 대부분의 요구에 맞게 쉽게 수정하거나 추가 호스트를 포함하도록 확장할 수 있습니다.

사용 사례:

DetectionLabELK의 인기 있는 사용 사례는 MITRE ATT&CK 프레임워크를 도입하려고 할 때이며, 해당 전술에 대한 탐지를 개발하고자 할 때입니다. DetectionLabELK를 사용하여 원자 테스트를 신속하게 실행하고, 생성되는 로그를 확인한 후 프로덕션 환경과 비교할 수 있습니다. 이를 통해 다음을 수행할 수 있습니다:

  • 프로덕션 로깅이 예상대로 작동하는지 확인합니다.
  • SIEM이 올바른 이벤트를 수집하고 있는지 확인합니다.
  • 가양성을 줄이고 가음성을 제거하여 알림 품질을 향상시킵니다.
  • 커버리지 격차를 최소화합니다.

랩 정보:

  • 도메인 이름: windomain.local
  • Windows 관리자 로그인: vagrant:vagrant
  • Fleet 로그인: https://192.168.38.105:8412 - vagrant:vagrant
  • Kibana 로그인: http://192.168.38.105:5601 - vagrant:vagrant
  • Microsoft ATA 로그인: https://192.168.38.103 - vagrant:vagrant
  • Guacamole 로그인: http://192.168.38.105:8080/guacamole - vagrant:vagrant
  • Velociraptor: https://192.168.38.105:9999 - vagrant:vagrant

주요 랩 기능:

  • Microsoft Advanced Threat Analytics가 WEF 머신에 설치되며, 경량 ATA 게이트웨이는 DC에 설치됩니다.
  • Windows 이벤트 포워더와 Winlogbeat가 사전 설치되어 있으며, 모든 인덱스는 ELK에 미리 생성됩니다. Windows용 기술 애드온도 사전 구성되어 있습니다.
  • GPO를 통해 사용자 지정 Windows 감사 구성이 설정되어 명령줄 프로세스 감사 및 추가 OS 수준 로깅을 포함합니다.
  • Palantir의 Windows 이벤트 포워딩 구독 및 사용자 지정 채널이 구현됩니다.
  • Powershell 기록 로깅이 활성화됩니다. 모든 로그는 \\wef\pslogs에 저장됩니다.
  • osquery가 각 호스트에 설치되어 있으며, TLS를 통해 Fleet 서버에 연결하도록 사전 구성되어 있습니다. Fleet은 Palantir의 osquery 구성을 사용하여 사전 구성되어 있습니다.
  • Sysmon이 설치되어 있으며 Olaf의 오픈 소스 구성을 사용하여 설정됩니다.
  • 모든 자동 시작 항목은 AutorunsToWinEventLog를 통해 Windows 이벤트 로그에 기록됩니다.
  • SMBv1 감사가 활성화됩니다.

랩 호스트:

  1. DC - Windows 2016 도메인 컨트롤러

    • WEF 서버 구성 GPO
    • Powershell 로깅 GPO
    • 향상된 Windows 감사 정책 GPO
    • Sysmon
    • osquery
    • Elastic Beats Forwarder (Sysmon 및 osquery 전달)
    • Sysinternals 도구
    • Microsoft Advanced Threat Analytics 경량 게이트웨이
  2. WEF - Windows 2016 서버

    • Microsoft Advanced Threat Analytics
    • Windows 이벤트 수집기
    • Windows 이벤트 구독 생성
    • Powershell 기록 로깅 공유
    • Sysmon
    • osquery
    • Elastic Beats Forwarder (WinEventLog, Powershell, Sysmon, osquery 전달)
    • Sysinternals 도구
  3. Win10 - Windows 10 워크스테이션

    • 직원 워크스테이션 시뮬레이션
    • Sysmon
    • osquery
    • Sysinternals 도구
  4. Logger - Ubuntu 18.04

    • Kibana
    • Fleet osquery 관리자
    • Bro
    • Suricata
    • Elastic Beats Forwarder (Bro 로그, Suricata, osquery 전달)
    • Guacamole
    • Velociraptor

요구 사항

  • 55GB 이상의 여유 디스크 공간
  • 16GB 이상의 RAM
  • Vagrant 2.2.2 이상
  • Virtualbox

배포 옵션

  1. Vagrant Cloud Boxes 사용 - 예상 시간 약 2시간.

    • 시스템에 Vagrant 설치.
    • 시스템에 Packer 설치.
    • 다음 명령을 실행하여 Vagrant-Reload 플러그인 설치: vagrant plugin install vagrant-reload.
    • 명령줄에서 git clone https://github.com/cyberdefenders/DetectionLabELK.git 실행 또는 이 링크를 통해 직접 다운로드하여 DetectionLabELK를 로컬 머신에 내려받습니다.
    • DetectionLabELK/Vagrant 디렉토리로 이동하여 vagrant up 실행.
  2. 직접 Box 빌드 - 예상 시간 약 5시간.

    • 시스템에 Vagrant 설치.
    • 시스템에 Packer 설치.
    • 다음 명령을 실행하여 "Vagrant-Reload" 플러그인 설치: vagrant plugin install vagrant-reload.
    • 명령줄에서 git clone https://github.com/cyberdefenders/DetectionLabELK.git 실행 또는 이 링크를 통해 직접 다운로드하여 DetectionLabELK를 로컬 머신에 내려받습니다.
    • DetectionLabELK 기본 디렉토리로 이동하여 ./build.sh virtualbox (Mac & Linux) 또는 ./build.ps1 virtualbox (Windows)를 실행하여 랩을 빌드합니다.

문제 해결:

  • 빌드 프로세스가 성공적으로 완료되었는지 확인하려면 DetectionLabELK/Vagrant 디렉토리에서 vagrant status를 실행합니다. 네 대의 머신(wef, dc, logger, win10)이 실행 중이어야 합니다. 만약 머신 중 하나가 실행 중이 아니라면 vagrant reload <host>를 실행합니다. 전체 랩을 일시 중지하려면 vagrant suspend를 실행하고 vagrant resume으로 재개합니다.
  • 배포 로그는 Vagrant 폴더에 vagrant_up_<host>.log로 저장됩니다.

랩 접근:

  • 브라우저에서 https://192.168.38.105:8080/guacamole 로 이동하여 Guacamole에 접속합니다. 기본 자격 증명은 vagrant:vagrant입니다.
  • 브라우저에서 https://192.168.38.105:5601 로 이동하여 Logger의 Kibana 대시보드에 접속합니다. 기본 자격 증명은 vagrant:vagrant입니다.
  • 브라우저에서 https://192.168.38.105:8412 로 이동하여 Logger의 Fleet 서버에 접속합니다. 기본 자격 증명은 vagrant:vagrant입니다.
  • 브라우저에서 https://192.168.38.103 로 이동하여 Microsoft ATA에 접속합니다. 기본 자격 증명은 vagrant:vagrant입니다.
  • 브라우저에서 https://192.168.38.105:9999 로 이동하여 Velociraptor에 접속합니다. 기본 자격 증명은 vagrant:vagrant입니다.

지원: 문제가 발생할 경우, 관련 로그 파일과 함께 새로운 이슈를 열어 주세요.

도구 다운로드